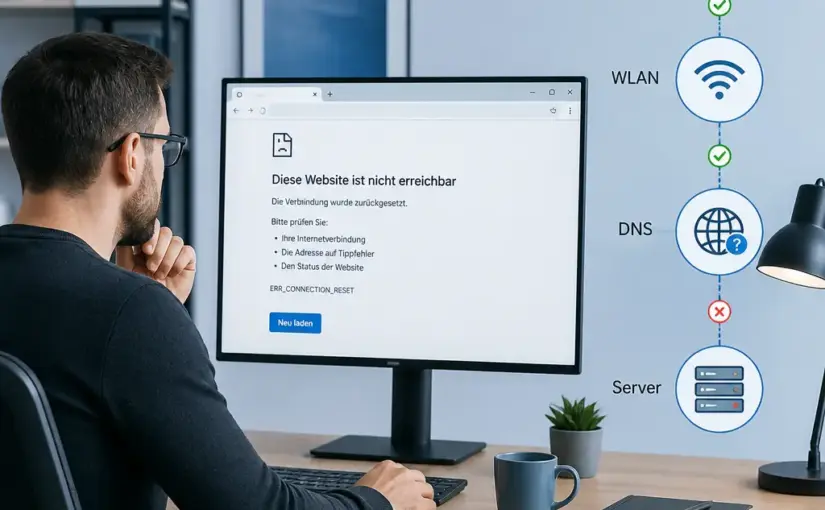
Website nicht erreichbar: Was tun? Ursachen finden und Fehler beheben

Wenn eine Website nicht erreichbar ist, kann die Ursache beim eigenen Gerät, beim Netzwerk, beim Browser, beim DNS, beim Hosting oder direkt beim Webserver liegen. Eine systematische Prüfung hilft dabei, den Fehler einzugrenzen, statt wahllos Einstellungen zu ändern. Dieser Ratgeber zeigt, welche Schritte sich für Besucherinnen und Besucher, Website-Betreibende und Administratoren eignen.

Website nicht erreichbar: Was tun? Die erste Einordnung
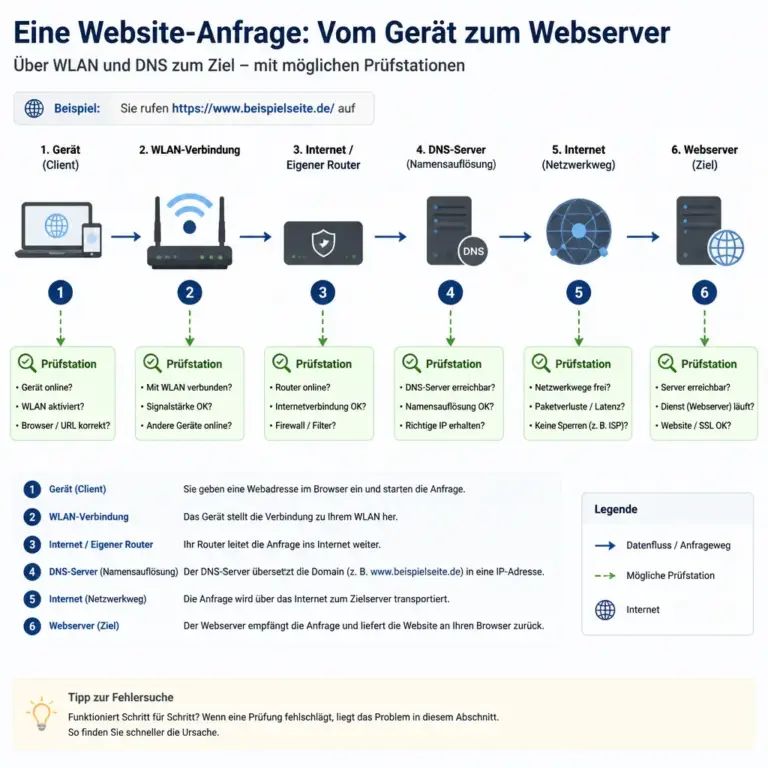
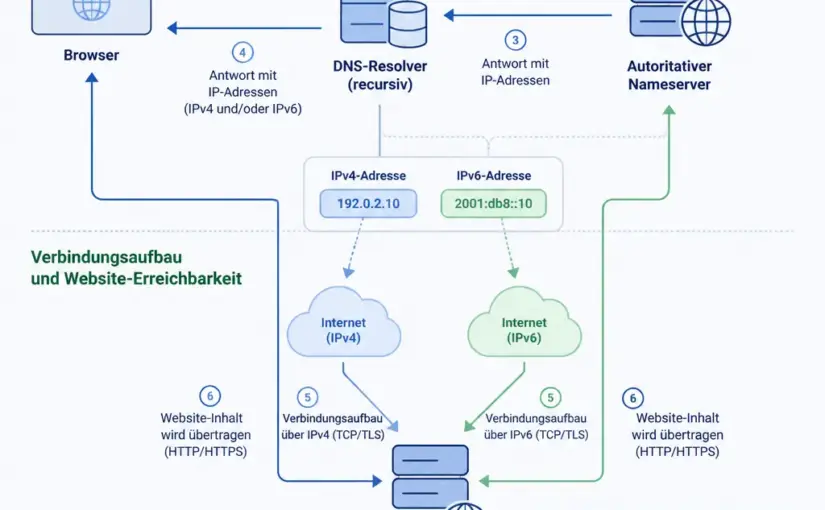
Pru00fcfweg von einem Geru00e4t u00fcber Netzwerk und DNS zu einem Webserver
Der Prüfweg zeigt, an welcher Stelle eine Website-Anfrage scheitern kann.

Die Grafik macht sichtbar, dass ein Zugriffsfehler nicht automatisch am Webserver entstehen muss. Leserinnen und Leser können die einzelnen Stationen nacheinander prüfen.

Bevor Sie technische Änderungen vornehmen, sollten Sie die genaue Fehlermeldung notieren. Ein Browser unterscheidet beispielsweise zwischen einer abgelaufenen Zeitüberschreitung, einer nicht gefundenen Domain, einem Zertifikatsfehler und einem Serverfehler. Diese Hinweise sind wichtig, weil sie auf unterschiedliche Fehlerquellen hindeuten.

Prüfen Sie zunächst, ob nur eine einzelne Seite betroffen ist oder ob keine Website funktioniert. Öffnen Sie anschließend eine bekannte, zuverlässige Website in einem neuen Tab. Funktioniert diese ebenfalls nicht, liegt das Problem möglicherweise an der Internetverbindung, am lokalen Netzwerk oder am DNS. Ist nur eine bestimmte Website betroffen, sollten Sie die Domain, den Serverstatus und die Konfiguration dieser Website untersuchen.

  • Notieren Sie die vollständige Webadresse und die angezeigte Fehlermeldung.
  • Prüfen Sie, ob das Problem auf mehreren Geräten oder in einem anderen Netzwerk auftritt.
  • Testen Sie die Adresse ohne zusätzliche Unterseite, also zunächst nur die Hauptdomain.
  • Vermeiden Sie es, während der ersten Diagnose mehrere Änderungen gleichzeitig vorzunehmen.

Schnelle Prüfungen für Besucherinnen und Besucher

Seite neu laden und Browserdaten ausschließen

Laden Sie die Seite zunächst normal neu. Wenn eine veraltete oder beschädigte Browserdatei vermutet wird, kann ein privates Browserfenster helfen. Dort werden vorhandene Sitzungen, viele Cookies und Teile des Browser-Caches nicht wie im normalen Fenster verwendet. Funktioniert die Website im privaten Fenster, können Erweiterungen, Cookies oder zwischengespeicherte Inhalte die Ursache sein.

Deaktivieren Sie Browser-Erweiterungen nur vorübergehend und einzeln. Besonders Werbeblocker, Sicherheits-Erweiterungen, Proxy-Erweiterungen oder spezielle Datenschutzfilter können einzelne Domains blockieren. Löschen Sie den Cache gezielt für die betroffene Website, anstatt sofort alle gespeicherten Browserdaten zu entfernen.

Andere Geräte und Netzwerke testen

Rufen Sie die Website über ein Smartphone im Mobilfunknetz auf, während das WLAN deaktiviert ist. Sie können auch ein anderes WLAN verwenden. Der Vergleich liefert einen wichtigen Hinweis:

  • Funktioniert die Website nur im Mobilfunknetz, liegt die Ursache wahrscheinlich im WLAN, im Router, im lokalen DNS oder im Anschluss.
  • Funktioniert sie auf keinem Gerät und in keinem Netzwerk, ist ein Problem bei der Website, der Domain oder dem Hosting wahrscheinlicher.
  • Funktioniert sie nur auf einem Gerät nicht, sollten Sie dort Browser-, Netzwerk- oder Sicherheitseinstellungen prüfen.

VPN, Proxy und Sicherheitssoftware kontrollieren

Ein VPN oder ein Unternehmens-Proxy kann den Zugriff über eine andere IP-Adresse oder einen anderen DNS-Dienst leiten. Dadurch können regionale Sperren, Filterregeln oder fehlerhafte Verbindungen sichtbar werden. Deaktivieren Sie ein VPN testweise nur, wenn dies mit den Sicherheitsvorgaben Ihres Unternehmens vereinbar ist. Bei Firmen- oder Schulnetzwerken sollten Sie die zuständige Administration einbeziehen.

Auch lokale Sicherheitssoftware kann Verbindungen blockieren. Ändern Sie deren Schutzfunktionen nicht dauerhaft, sondern prüfen Sie zuerst, ob die betroffene Domain dort als gesperrt, unsicher oder nicht vertrauenswürdig eingestuft wird.

Die häufigsten Fehlermeldungen richtig verstehen

Fehlermeldung oder Hinweis Mögliche Bedeutung Erster sinnvoller Schritt
DNS_PROBE_FINISHED_NXDOMAIN Die Domain konnte über DNS nicht aufgelöst werden oder existiert aus Sicht des verwendeten DNS-Dienstes nicht. Adresse prüfen, DNS vergleichen und bei einer eigenen Domain die DNS-Einträge kontrollieren.
ERR_CONNECTION_TIMED_OUT Der Zielserver antwortet innerhalb der vorgesehenen Zeit nicht. Andere Netzwerke testen und anschließend Hosting, Firewall oder Serverlast prüfen.
ERR_CONNECTION_REFUSED Die Verbindung wurde vom Zielsystem abgelehnt. Serverdienst, Portfreigabe, Firewall und Webserver-Konfiguration untersuchen.
404 Not Found Der Server ist erreichbar, findet die angeforderte Ressource aber nicht. URL, Weiterleitungen, Dateipfad und interne Verknüpfung prüfen.
500 Internal Server Error Auf dem Server ist während der Verarbeitung ein nicht näher beschriebener Fehler aufgetreten. Server- und Anwendungsprotokolle sowie die letzte Änderung prüfen.
502 oder 504 Ein vorgeschalteter Dienst erhält keine gültige oder rechtzeitige Antwort vom Ursprungssystem. Origin-Server, Reverse Proxy, Gateway und externe Abhängigkeiten prüfen.
Zertifikatswarnung Das HTTPS-Zertifikat passt möglicherweise nicht zur Domain, ist abgelaufen oder wird nicht vertrauenswürdig ausgeliefert. Datum, Domainnamen, Zertifikatskette und Serverkonfiguration kontrollieren.

Eine Fehlermeldung ist kein endgültiger Beweis für eine bestimmte Ursache. Ein DNS-Problem kann beispielsweise durch einen lokalen Resolver entstehen, während eine Zeitüberschreitung sowohl auf einen ausgefallenen Server als auch auf eine blockierende Firewall hindeuten kann. Nutzen Sie die Meldung deshalb als Richtung für die nächsten Prüfungen.

Wenn nur die eigene Website nicht erreichbar ist

Domain und DNS prüfen

Rufen Sie im Verwaltungsbereich des Domainanbieters den Status der Domain auf. Prüfen Sie, ob die Domain noch registriert ist, ob die Nameserver korrekt gesetzt sind und ob kürzlich DNS-Einträge geändert wurden. Die wichtigsten Einträge sind häufig der A- oder AAAA-Eintrag für die IP-Adresse sowie CNAME-Einträge für bestimmte Subdomains.

Prüfen Sie dabei sowohl IPv4 als auch IPv6. Eine falsch konfigurierte IPv6-Adresse kann dazu führen, dass manche Netzwerke die Website nicht erreichen, während andere über IPv4 weiterhin funktionieren. Wenn Sie keinen Zugriff auf den Domainbereich haben, benötigen Sie die Unterstützung des Domaininhabers oder der zuständigen Agentur.

Hosting- und Serverstatus kontrollieren

Öffnen Sie das Kundenportal des Hosters und prüfen Sie Wartungshinweise, Kontosperren, Ressourcenmeldungen und den Status der zugehörigen Dienste. Kontrollieren Sie außerdem, ob der Webserver läuft und ob die Domain auf das richtige Hosting-Ziel zeigt.

Bei einem virtuellen Server sollten Sie die Systemauslastung, den verfügbaren Speicherplatz und die laufenden Dienste ansehen. Ein voller Datenträger kann dazu führen, dass Datenbanken, Protokolle oder temporäre Dateien nicht mehr geschrieben werden können. Hohe Prozess- oder Speicherauslastung kann wiederum Zeitüberschreitungen auslösen. Nehmen Sie Neustarts nicht als erste und einzige Maßnahme: Sie können Symptome kurzfristig beseitigen, aber die eigentliche Ursache bleibt möglicherweise bestehen.

Die letzte Änderung zurückverfolgen

Viele Ausfälle beginnen nach einer konkreten Änderung. Fragen Sie daher: Wurde ein Plugin, Theme oder Paket aktualisiert? Wurde eine neue Weiterleitung eingerichtet? Gab es eine Änderung an PHP, der Datenbank, dem Webserver, dem CDN oder der Firewall? Wurde ein Zertifikat erneuert oder die Domain auf einen neuen Server umgezogen?

Wenn der Zeitpunkt bekannt ist, sichern Sie zunächst aktuelle Protokolle und Daten. Danach können Sie die letzte Änderung kontrolliert zurücknehmen oder eine bekannte funktionierende Version wiederherstellen. Bei einem Content-Management-System sollten Sie Erweiterungen nicht blind einzeln deaktivieren, wenn dadurch weitere Daten verloren gehen könnten. Nutzen Sie, sofern vorhanden, eine Staging-Umgebung und dokumentieren Sie jeden Schritt.

DNS, Cache und Weiterleitungen systematisch untersuchen

DNS-Änderungen können je nach Resolver und Einstellungen unterschiedlich lange in dessen Cache verbleiben. Ein lokaler DNS-Cache kann deshalb eine alte IP-Adresse liefern, obwohl die Konfiguration beim Anbieter bereits geändert wurde. Leeren Sie den lokalen DNS-Cache nur, wenn Sie wissen, welches Betriebssystem und welcher Resolver verwendet werden. Alternativ können Sie mit einem anderen DNS-Dienst oder einem externen Netzwerk vergleichen.

Prüfen Sie die Weiterleitungskette der Website. Eine HTTP-zu-HTTPS-Weiterleitung ist üblich, sollte aber nicht zwischen mehreren Varianten hin- und herspringen. Typische problematische Varianten sind:

  • Die Domain verweist auf eine IP-Adresse, auf der der virtuelle Host nicht eingerichtet ist.
  • Die Weiterleitung von www auf die Hauptdomain und zurück erzeugt eine Schleife.
  • Das Zertifikat deckt die verwendete Subdomain nicht ab.
  • Eine alte Weiterleitung verweist auf eine nicht mehr vorhandene Domain oder Unterseite.

Wenn ein CDN oder Reverse Proxy vorgeschaltet ist, müssen Sie sowohl den Proxy als auch den Ursprungsserver prüfen. Ein Proxy kann Inhalte ausliefern, während der Origin bereits nicht erreichbar ist; umgekehrt kann eine fehlerhafte Proxy-Konfiguration den Origin unnötig verdecken.

Server- und Anwendungsfehler beheben

Protokolle zuerst sichern

Serverprotokolle sind häufig die wichtigste Informationsquelle. Sichern Sie relevante Einträge aus Webserver, Anwendung, Datenbank und Betriebssystem für den Zeitraum rund um den Ausfall. Achten Sie auf wiederkehrende Fehlermeldungen, fehlende Dateien, Berechtigungsfehler, Verbindungsabbrüche und ungewöhnlich lange Antwortzeiten.

Veröffentlichen Sie Protokolle nicht ungeschützt im Internet. Sie können IP-Adressen, Dateipfade, Benutzernamen oder interne technische Informationen enthalten. Entfernen oder schützen Sie personenbezogene und sicherheitsrelevante Daten, bevor Sie Ausschnitte an einen Dienstleister weitergeben.

Konfiguration und Berechtigungen prüfen

Ein falsch gesetzter Dateipfad, eine ungültige Direktive in der Serverkonfiguration oder eine unpassende PHP-Version kann die gesamte Website blockieren. Prüfen Sie Konfigurationsdateien zunächst auf Syntaxfehler und laden Sie Änderungen erst nach einer Validierung neu. Achten Sie auf korrekte Dateirechte, den richtigen Besitzer und die erwartete Dokumentenwurzel.

Wenn nur eine Anwendung betroffen ist, kann die Verbindung zur Datenbank oder zu einem externen Dienst fehlschlagen. Prüfen Sie, ob Zugangsdaten, Endpunkte und Zertifikate noch gültig sind. Eine Anwendung sollte bei einem Ausfall externer Dienste möglichst eine verständliche Fehlerseite anzeigen, statt sensible Fehlermeldungen an Besucher auszugeben.

Wartungsmodus und Notfallseite vorbereiten

Bei geplanten Arbeiten ist eine klare Wartungsseite hilfreicher als ein leerer Browserfehler. Sie sollte erklären, dass die Website vorübergehend nicht verfügbar ist, und – sofern bekannt – einen ungefähren Zeitraum oder einen alternativen Kontakt nennen. Vermeiden Sie Versprechen, die Sie nicht einhalten können. Für wichtige Websites lohnt sich eine technisch unabhängige Statusseite oder eine separate statische Notfallseite.

Was Sie besser nicht tun sollten

  • Ändern Sie nicht gleichzeitig DNS, Zertifikat, Firewall und Anwendung. Sonst lässt sich die Ursache kaum noch nachvollziehen.
  • Löschen Sie keine Protokolle oder Backups, bevor Sie den Vorfall dokumentiert haben.
  • Deaktivieren Sie Sicherheitsmechanismen nicht dauerhaft, nur um eine Seite kurzfristig erreichbar zu machen.
  • Setzen Sie keine Datenbank oder Website ohne aktuelle Sicherung zurück.
  • Geben Sie keine Zugangsdaten an Personen weiter, deren Identität und Zuständigkeit nicht geklärt sind.
  • Ignorieren Sie wiederkehrende Ausfälle nicht. Ein scheinbar kleiner Fehler kann auf ein dauerhaftes Konfigurations- oder Ressourcenproblem hinweisen.

Wann professionelle Unterstützung sinnvoll ist

Beauftragen Sie den Hoster, eine Agentur oder die interne Administration, wenn Sie keinen Zugriff auf Domain- oder Serververwaltung haben, wenn geschäftskritische Funktionen betroffen sind oder wenn ein Sicherheitsvorfall möglich erscheint. Auch bei Datenbankfehlern, beschädigten Backups, unbekannten Administratorkonten oder auffälligen Änderungen sollten Sie nicht experimentieren.

Für eine schnelle Bearbeitung sind folgende Informationen hilfreich:

  • vollständige Domain und betroffene Unterseiten,
  • Beginn und Häufigkeit des Problems,
  • genaue Fehlermeldung und verwendeter Browser,
  • Ergebnis des Tests über ein anderes Gerät oder Netzwerk,
  • letzte Änderungen an Domain, Hosting, Software oder Firewall,
  • relevante, geschützte Protokollausschnitte und vorhandene Backup-Informationen.

Wenn Sie einen Angriff vermuten, ändern Sie Zugangsdaten über einen sicheren Weg, bewahren Sie Protokolle auf und stimmen Sie weitere Schritte mit einer fachkundigen Sicherheitsstelle ab. Eine vorschnelle Bereinigung kann wichtige Spuren beseitigen.

Vorbeugung gegen spätere Ausfälle

Eine gute Vorbereitung verkürzt die Diagnose. Dokumentieren Sie Domainanbieter, Nameserver, Hostingzugänge, technische Ansprechpartner und die wichtigsten Abhängigkeiten. Bewahren Sie diese Informationen sicher und getrennt von den Zugangsdaten auf. Legen Sie fest, wer bei einem Ausfall entscheiden darf und wie Änderungen freigegeben werden.

Backups sollten regelmäßig erstellt, geschützt gespeichert und gelegentlich wiederhergestellt werden. Ein Backup gilt erst dann als verlässlich, wenn die Wiederherstellung nachvollziehbar funktioniert. Dokumentieren Sie außerdem Konfigurationsänderungen und führen Sie größere Updates zunächst in einer Testumgebung durch.

Überwachen Sie die Erreichbarkeit von außen, nicht nur den Zustand des Servers. Ein laufender Webserver bedeutet nicht automatisch, dass DNS, TLS, Datenbank, Login oder zentrale Geschäftsprozesse funktionieren. Sinnvolle Prüfungen sollten die wichtigsten Nutzerwege abdecken und bei einem Fehler eine verantwortliche Person benachrichtigen.

FAQ

Was bedeutet „Website nicht erreichbar“?

Die Meldung bedeutet zunächst nur, dass der Browser keine nutzbare Antwort erhalten hat. Gründe können eine fehlerhafte Internetverbindung, DNS-Probleme, ein nicht erreichbarer Server, eine falsche Weiterleitung, ein Zertifikatsfehler oder ein Fehler der Website-Anwendung sein.

Wie erkenne ich, ob die Website nur bei mir nicht funktioniert?

Testen Sie die Website auf einem zweiten Gerät und über ein anderes Netzwerk, etwa über Mobilfunk statt WLAN. Wenn sie dort funktioniert, liegt die Ursache eher im lokalen Netzwerk, Browser, DNS, VPN oder auf dem einzelnen Gerät.

Warum funktioniert eine Website im Mobilfunk, aber nicht im WLAN?

Dann kommen unter anderem ein fehlerhafter Router, eine DNS-Störung, eine Firewall-Regel, ein Proxy oder eine Einschränkung des lokalen Anschlusses infrage. Starten Sie den Router nicht sofort mehrfach neu, sondern notieren Sie zuerst die Fehlermeldung und vergleichen Sie die DNS- und Netzwerkbedingungen.

Wie lange dauert es, bis eine DNS-Änderung sichtbar wird?

Das hängt unter anderem von den TTL-Einstellungen, den verwendeten DNS-Resolvern und lokalen Caches ab. Während dieser Übergangszeit können verschiedene Netzwerke unterschiedliche Ergebnisse liefern. Prüfen Sie deshalb mehrere Resolver und ändern Sie nicht wiederholt dieselben Einträge ohne klare Diagnose.

Was kann ich bei einem Fehler 500 tun?

Der Server ist grundsätzlich erreichbar, die Anwendung konnte die Anfrage aber nicht verarbeiten. Prüfen Sie die Server- und Anwendungsprotokolle, die letzte Änderung, Dateirechte, PHP- oder Laufzeitversionen sowie die Datenbankverbindung. Ohne Protokolle bleibt die Ursache meist unklar.

Ist eine Zertifikatswarnung nur ein Browserproblem?

Nein. Sie kann auf ein abgelaufenes Zertifikat, einen falschen Domainnamen, eine fehlerhafte Zertifikatskette oder eine falsche Serverzeit hinweisen. Besucher sollten eine solche Warnung nicht einfach umgehen, besonders wenn Zugangsdaten oder Zahlungsdaten übertragen werden.

Wann sollte ich den Hoster kontaktieren?

Kontaktieren Sie den Hoster, wenn mehrere Geräte und Netzwerke betroffen sind, der Serverstatus unklar ist, Sie keinen administrativen Zugriff haben oder Ressourcen-, Netzwerk- und Systemfehler vermuten. Übermitteln Sie die genaue Fehlermeldung, den Zeitraum und die bereits durchgeführten Prüfungen.

Fazit

Wenn eine Website nicht erreichbar ist, führt eine strukturierte Prüfung schneller zur Ursache als wiederholtes Neuladen. Beginnen Sie mit Fehlermeldung, anderem Gerät und anderem Netzwerk. Danach folgen Domain, DNS, Zertifikat, Hosting, Serverprotokolle und die zuletzt vorgenommenen Änderungen. Dokumentieren Sie jeden Schritt, sichern Sie Daten und greifen Sie bei Sicherheits- oder Serverproblemen auf fachkundige Unterstützung zurück. So lässt sich der Ausfall nicht nur beheben, sondern häufig auch künftig besser verhindern.
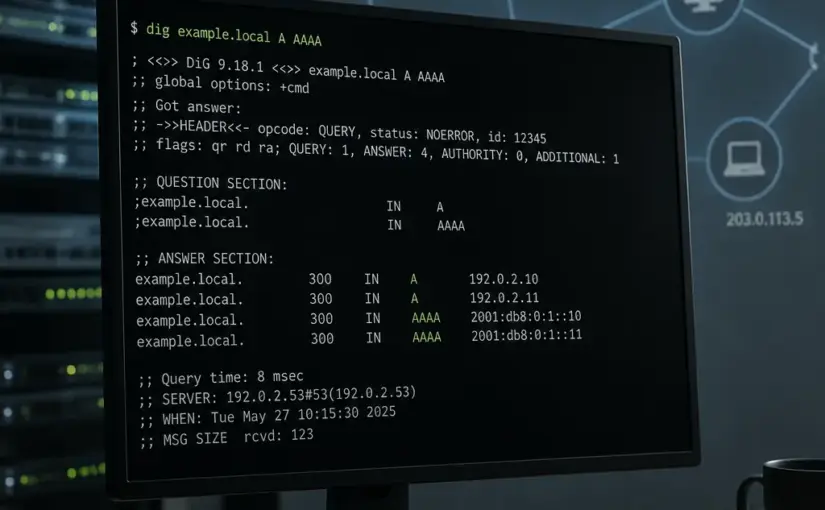
IP-Adresse einer Website ermitteln: Methoden, Befehle und wichtige Grenzen

Die IP-Adresse einer Website zu ermitteln, ist in vielen Fällen unkompliziert: Ein DNS-Dienst übersetzt den Domainnamen in eine oder mehrere IP-Adressen. Je nach Betriebssystem können Sie dafür die Eingabeaufforderung, ein Terminal, die DNS-Informationen des Browsers oder einen seriösen Online-Dienst verwenden.

Wichtig ist jedoch die richtige Einordnung des Ergebnisses. Die angezeigte IP-Adresse gehört nicht zwingend direkt zum eigentlichen Webserver. Ein Content-Delivery-Netzwerk, ein Reverse-Proxy, ein Load-Balancer oder ein Sicherheitsdienst kann zwischen Domain und Ursprungsserver liegen. Dieser Ratgeber zeigt, wie Sie eine IP-Adresse zuverlässig ermitteln, die Ausgabe verstehen und typische Fehlinterpretationen vermeiden.

Was bedeutet die IP-Adresse einer Website?

Eine Domain wie beispiel.de ist für Menschen leichter zu merken als eine Zahlenfolge. Computer und Netzwerke verwenden dagegen IP-Adressen, um Ziele im Internet zu adressieren. Das Domain Name System, kurz DNS, übernimmt die Übersetzung zwischen beiden Angaben.

Bei einer Website können zwei IP-Versionen relevant sein:

  • IPv4: Eine Adresse besteht aus vier durch Punkte getrennten Zahlenblöcken, zum Beispiel in der Form 203.0.113.25.
  • IPv6: Eine Adresse besteht aus mehreren hexadezimalen Blöcken, die durch Doppelpunkte getrennt werden, zum Beispiel in der Form 2001:db8::25.

Eine Domain kann gleichzeitig eine IPv4- und eine IPv6-Adresse besitzen. Ebenso kann DNS mehrere Adressen zurückgeben, etwa zur Lastverteilung, für Ausfallsicherheit oder für unterschiedliche Netzwerke. Deshalb ist eine einzelne gefundene IP-Adresse nicht immer die vollständige Antwort.

IP-Adresse einer Website ermitteln: die schnellsten Methoden

Für eine erste Abfrage benötigen Sie meist kein spezielles Programm. Entscheidend ist, dass Sie nur den Domainnamen eingeben und nicht die komplette Webadresse mit Protokoll und Unterseiten. Aus https://www.beispiel.de/kontakt wird für die DNS-Abfrage in der Regel www.beispiel.de.

Windows: nslookup verwenden

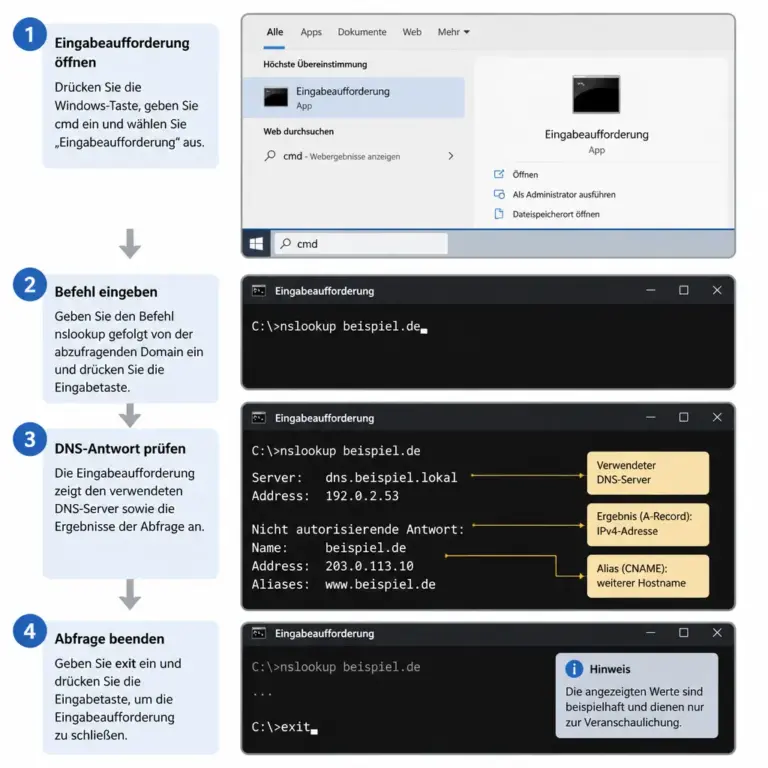
Beispielhafte nslookup-Abfrage in der Windows-Eingabeaufforderung
Eine nslookup-Abfrage zeigt die zu einer Domain gefundenen DNS-Adressen.

Achten Sie in der Ausgabe auf den abgefragten Hostnamen und die gefundenen A- beziehungsweise AAAA-Einträge. Die Darstellung hilft dabei, IPv4- und IPv6-Adressen nicht miteinander zu verwechseln.

Unter Windows ist nslookup bereits Bestandteil des Systems. Öffnen Sie die Eingabeaufforderung oder PowerShell und geben Sie ein:

nslookup beispiel.de

In der Ausgabe finden Sie zunächst den verwendeten DNS-Server und anschließend die Antwort für die abgefragte Domain. Zeilen mit einer IPv4-Adresse beziehen sich auf einen A-Datensatz. IPv6-Adressen werden über AAAA-Datensätze ausgegeben.

Sie können auch gezielt nach einem Record-Typ fragen:

nslookup -type=A beispiel.de
nslookup -type=AAAA beispiel.de

Bei einer Subdomain müssen Sie diese vollständig angeben:

nslookup shop.beispiel.de

Das ist wichtig, weil beispiel.de, www.beispiel.de und shop.beispiel.de auf unterschiedliche Ziele zeigen können.

Windows PowerShell: Resolve-DnsName

PowerShell bietet mit Resolve-DnsName eine ausführlichere Alternative:

Resolve-DnsName beispiel.de

Für einen bestimmten Record-Typ eignet sich zum Beispiel:

Resolve-DnsName beispiel.de -Type A
Resolve-DnsName beispiel.de -Type AAAA

Die Ausgabe macht häufig besser sichtbar, ob mehrere Antworten vorhanden sind und welche Art von DNS-Eintrag jeweils gefunden wurde.

Linux und macOS: dig oder host

Auf vielen Linux-Systemen und macOS-Geräten ist dig verfügbar. Die einfache Abfrage lautet:

dig beispiel.de

Übersichtlicher ist die Kurzform:

dig +short beispiel.de

Damit werden meist nur die ermittelten Adressen angezeigt. Für IPv4 und IPv6 können Sie die Abfrage trennen:

dig A beispiel.de +short
dig AAAA beispiel.de +short

Das Programm host ist ebenfalls praktisch:

host beispiel.de

Wenn ein Befehl nicht vorhanden ist, können Sie alternativ die DNS-Werkzeuge Ihrer Distribution installieren oder einen vertrauenswürdigen DNS-Dienst im Browser verwenden.

Online-DNS-Abfragen nutzen

Online-Dienste zeigen DNS-Einträge über eine Weboberfläche an. Das kann hilfreich sein, wenn Sie keine Kommandozeile verwenden möchten oder Antworten aus verschiedenen Regionen vergleichen wollen. Suchen Sie dort gezielt nach den Eintragstypen A und AAAA.

Beachten Sie dabei einige Grenzen:

  • Der Dienst verwendet seinen eigenen Resolver und nicht unbedingt den DNS-Server Ihres Anschlusses.
  • Zwischengespeicherte Antworten können sich von einer lokalen Abfrage unterscheiden.
  • Bei unbekannten Websites sollten Sie keine sensiblen internen Hostnamen oder vertraulichen Domains an externe Dienste übermitteln.
  • Ein Online-Ergebnis zeigt ebenfalls nur die öffentlich sichtbare DNS-Struktur und nicht automatisch den Ursprungsserver.

Die Ausgabe richtig lesen

Eine DNS-Antwort enthält mehr Informationen als nur eine IP-Adresse. Wer die einzelnen Bestandteile versteht, kann Fehler schneller erkennen.

A- und AAAA-Datensätze

Ein A-Datensatz verbindet einen Hostnamen mit einer IPv4-Adresse. Ein AAAA-Datensatz verbindet ihn mit einer IPv6-Adresse. Wenn nur ein A-Datensatz vorhanden ist, bedeutet das nicht automatisch, dass die Website fehlerhaft eingerichtet ist. Möglicherweise wird IPv6 nicht angeboten oder ist für den jeweiligen Dienst nicht vorgesehen.

Umgekehrt kann eine Website mehrere A- oder AAAA-Einträge besitzen. Das ist bei großen Diensten, geografischer Verteilung oder redundanten Systemen üblich. Eine Abfrage zu einem späteren Zeitpunkt oder über einen anderen Resolver kann deshalb eine andere Reihenfolge liefern.

CNAME und Weiterleitungen innerhalb von DNS

Statt direkt eine IP-Adresse zu hinterlegen, kann ein Hostname auf einen anderen Hostnamen verweisen. Dafür wird häufig ein CNAME verwendet. Beispielhaft könnte www.beispiel.de auf webanbieter.example.net zeigen. Erst die weitere DNS-Auflösung liefert anschließend die A- oder AAAA-Adressen.

Ein CNAME ist keine HTTP-Weiterleitung. Der Browser wird dabei nicht mit einem sichtbaren Sprung auf eine andere URL geschickt. Es handelt sich um eine technische Zuordnung innerhalb des DNS.

TTL und DNS-Cache

Die TTL, also die Time to Live, gibt an, wie lange Resolver eine DNS-Antwort grundsätzlich zwischenspeichern dürfen. Während dieser Zeit kann ein Gerät oder DNS-Server die alte Adresse verwenden, ohne erneut beim zuständigen Nameserver nachzufragen.

Nach einer DNS-Änderung sehen daher nicht alle Nutzer sofort dieselbe Adresse. Unterschiede können durch lokale Caches, Router, Unternehmensnetzwerke oder öffentliche Resolver entstehen. Ein Neustart des Browsers allein leert nicht immer alle DNS-Zwischenspeicher.

Warum die ermittelte IP nicht immer der echte Server ist

Die IP-Adresse, die Sie über DNS erhalten, ist die öffentlich erreichbare Adresse für den abgefragten Hostnamen. Sie muss nicht mit der internen oder ursprünglichen Serveradresse des Website-Betreibers identisch sein.

Content-Delivery-Netzwerke und Reverse-Proxys

Viele Websites verwenden einen Reverse-Proxy oder ein Content-Delivery-Netzwerk. Der Besucher verbindet sich dann zunächst mit einem vorgeschalteten Netzwerk. Dieses kann Inhalte ausliefern, Anfragen filtern, TLS-Verbindungen terminieren und die Anfrage anschließend an einen Ursprungsserver weitergeben.

In diesem Fall zeigt die DNS-Abfrage typischerweise die Adresse des vorgeschalteten Dienstes. Das ist nicht zwingend ein Fehler, sondern oft ein bewusstes Sicherheits- und Leistungsdesign. Ein Reverse-Proxy kann den Ursprungsserver vor direkten Anfragen abschirmen.

Load-Balancing und wechselnde Antworten

Ein Load-Balancer verteilt Anfragen auf mehrere Server. DNS kann dabei mehrere Adressen liefern oder je nach Standort und Resolver unterschiedliche Ziele zurückgeben. Eine einzelne Abfrage ist deshalb nur eine Momentaufnahme.

Wenn Sie eine Störung untersuchen, sollten Sie die Domain über verschiedene Netzwerke und zu verschiedenen Zeitpunkten prüfen. Zusätzlich ist festzustellen, ob nur die Hauptdomain oder auch einzelne Subdomains betroffen sind.

Gemeinsam genutzte IP-Adressen

Auf einer IP-Adresse können mehrere Websites betrieben werden. Das ist bei gemeinsam genutztem Hosting üblich. Die Zuordnung der angeforderten Website erfolgt zusätzlich über den Hostnamen, den der Browser bei der HTTP- oder HTTPS-Verbindung übermittelt.

Aus einer IP-Adresse lässt sich daher meist nicht zuverlässig ableiten, welche einzelne Person oder welches Unternehmen einen Server betreibt. Auch die Zuordnung eines Hostnamens zu einer Adresse kann sich ändern.

IP-Adresse einer Website ermitteln und den DNS-Pfad nachvollziehen

Wenn Sie nicht nur die Endadresse, sondern den Auflösungsweg verstehen möchten, können Sie die DNS-Kette genauer untersuchen.

Mit dig zeigt diese Abfrage zusätzliche Informationen:

dig beispiel.de

Für eine nachvollziehbare Auflösung über die Nameserver ist unter Unix-ähnlichen Systemen häufig dieser Befehl geeignet:

dig +trace beispiel.de

Die Ausgabe beginnt bei den Root-Nameservern und folgt anschließend den zuständigen Ebenen bis zur Domain. Das kann helfen, Delegationsprobleme oder unerwartete Nameserver zu erkennen. Die Darstellung ist allerdings technisch und für eine einfache IP-Abfrage meist nicht erforderlich.

Zusätzlich können Sie die autoritativen Nameserver der Domain abfragen:

dig NS beispiel.de +short

Die Nameserver verwalten die maßgeblichen DNS-Einträge. Der Resolver, den Ihr Gerät normalerweise verwendet, liefert dagegen häufig eine zwischengespeicherte Antwort.

Reverse-DNS: Von der IP-Adresse zum Hostnamen

Eine Vorwärtsabfrage übersetzt einen Hostnamen in eine IP-Adresse. Bei einer Reverse-DNS-Abfrage wird umgekehrt geprüft, ob zu einer IP-Adresse ein PTR-Eintrag existiert.

Mit nslookup können Sie beispielsweise eine Adresse prüfen:

nslookup 203.0.113.25

Mit dig ist die Form ebenfalls möglich:

dig -x 203.0.113.25

Ein Reverse-DNS-Name ist jedoch nicht automatisch der Domainname der Website. Ein Betreiber kann einen technischen Hostnamen hinterlegen, mehrere Domains können dieselbe Adresse nutzen oder es kann gar kein PTR-Eintrag vorhanden sein. Forward- und Reverse-DNS müssen nicht spiegelbildlich übereinstimmen.

Häufige Fehler bei der Abfrage vermeiden

Die komplette URL verwenden

DNS-Werkzeuge benötigen normalerweise keinen Pfad wie /blog/artikel und kein Protokoll wie https://. Verwenden Sie den Hostnamen. Bei einer URL mit Port sollten Sie den Port getrennt betrachten; er gehört nicht zum DNS-Namen.

www und die Hauptdomain verwechseln

beispiel.de und www.beispiel.de sind unterschiedliche Hostnamen. Sie können dieselbe IP-Adresse besitzen, müssen es aber nicht. Prüfen Sie deshalb genau den Namen, den Sie tatsächlich aufrufen möchten.

Eine lokale Hosts-Datei übersehen

Auf einem Computer kann die Hosts-Datei eine lokale Zuordnung enthalten. Diese kann die normale DNS-Auflösung überschreiben. Das ist in Entwicklungsumgebungen und Unternehmensnetzen nützlich, kann aber bei der Fehlersuche irritieren.

Wenn nur ein bestimmtes Gerät eine unerwartete Adresse anzeigt, vergleichen Sie die Antwort mit einem anderen Netzwerk oder einem anderen Gerät. Prüfen Sie außerdem lokale Sicherheitssoftware, VPN-Verbindungen und DNS-Einstellungen.

IP-Adresse mit Standort oder Betreiber gleichsetzen

IP-Geolokalisierung liefert nur eine technische Schätzung und kann je nach Datenbank unterschiedlich ausfallen. Sie ist kein zuverlässiger Nachweis für den tatsächlichen Standort eines Servers, einer Person oder eines Unternehmens. Auch die Registrierung einer IP-Adresse bedeutet nicht automatisch, dass dort eine bestimmte Website betrieben wird.

Praktische Entscheidungshilfe: Welche Methode passt?

Ziel Geeignete Methode Worauf achten?
Schnelle Einzelabfrage unter Windows nslookup A- und AAAA-Einträge getrennt prüfen
Ausführliche Windows-Informationen Resolve-DnsName Record-Typ und mehrere Antworten beachten
Schnelle Abfrage unter Linux oder macOS dig +short oder host Subdomain exakt eingeben
DNS-Kette analysieren dig +trace Technische Ausgabe und Delegationen auswerten
Keine Kommandozeile verfügbar Seriöser Online-DNS-Dienst Resolver, Cache und Datenschutz berücksichtigen

Für eine normale Prüfung reichen meist zwei Abfragen: eine nach A und eine nach AAAA. Bei einer Fehlersuche sollten Sie zusätzlich die Subdomain, den verwendeten Resolver und den Zeitpunkt dokumentieren.

Datenschutz und Sicherheit

Eine öffentliche DNS-Abfrage ist grundsätzlich ein normaler Bestandteil der Internetnutzung. Trotzdem sollten Sie das Ergebnis nicht überinterpretieren und keine unnötigen Informationen sammeln. Die IP-Adresse allein ist kein Beweis für eine Sicherheitslücke, eine Verantwortlichkeit oder eine bestimmte Person.

Wenn Sie eine eigene Website verwalten, prüfen Sie regelmäßig, welche Hostnamen öffentlich auflösbar sind. Interne Systeme sollten nicht versehentlich über öffentliche DNS-Zonen bekannt gemacht werden. Für administrative Aufgaben gehören außerdem Zugriffskontrollen, aktuelle Software und eine saubere Trennung zwischen öffentlichen und internen Diensten zur grundlegenden Sicherheitsvorsorge.

Bei fremden Systemen sollten Sie sich auf passive DNS-Abfragen beschränken, sofern keine ausdrückliche Erlaubnis für weitergehende Prüfungen vorliegt. Das Ermitteln einer öffentlich sichtbaren Adresse ist etwas anderes als das Scannen oder gezielte Testen eines Servers.

FAQ

Kann ich jede Website über ihre IP-Adresse öffnen?

Nicht unbedingt. Bei gemeinsam genutztem Hosting benötigt der Server den Hostnamen, um die richtige Website auszuwählen. Außerdem können HTTPS-Zertifikate, Weiterleitungen und Sicherheitsregeln den direkten Aufruf über die IP-Adresse verhindern oder eine Warnung auslösen.

Warum zeigt eine Domain mehrere IP-Adressen?

Mehrere Adressen können der Lastverteilung, Redundanz, regionalen Auslieferung oder der Unterstützung verschiedener Netzwerke dienen. Prüfen Sie sowohl A- als auch AAAA-Einträge und betrachten Sie die Antwort als aktuelle DNS-Sicht, nicht als unveränderliche Eigenschaft der Website.

Warum unterscheiden sich die Ergebnisse auf zwei Geräten?

Mögliche Gründe sind unterschiedliche DNS-Resolver, zwischengespeicherte Antworten, VPNs, Unternehmensnetzwerke, eine lokale Hosts-Datei oder ein wechselndes DNS-System. Vergleichen Sie die Abfragen mit demselben Hostnamen und notieren Sie Zeitpunkt und verwendeten Resolver.

Ist die IP-Adresse der Domain auch die IP-Adresse des Webservers?

Sie ist die öffentlich aufgelöste Zieladresse für diesen Hostnamen. Bei Reverse-Proxys, Content-Delivery-Netzwerken und Load-Balancern gehört sie möglicherweise zu einem vorgeschalteten Dienst. Der Ursprungsserver kann eine andere, nicht öffentlich sichtbare Adresse besitzen.

Was ist der Unterschied zwischen IPv4 und IPv6?

IPv4 und IPv6 sind unterschiedliche Internetprotokolle mit unterschiedlichen Adressformaten. Eine Website kann beide Varianten anbieten oder nur eine davon. Mit A fragen Sie IPv4 ab, mit AAAA IPv6.

Wie finde ich heraus, wem eine IP-Adresse gehört?

WHOIS- oder RDAP-Informationen können Hinweise auf die zuständige Organisation eines Adressbereichs liefern. Das ist jedoch nicht zwangsläufig der Website-Betreiber. Hosting, Reseller, Datenschutzangaben und vorgeschaltete Netzwerke können die Zuordnung zusätzlich erschweren.

Wie lange dauert eine Änderung der IP-Adresse?

Das hängt unter anderem von der eingestellten TTL, lokalen Caches und den verwendeten DNS-Resolvern ab. Während der Übergangszeit können verschiedene Nutzer noch unterschiedliche Antworten erhalten. Ein einzelner Test bestätigt daher nicht immer, dass die Änderung bereits überall sichtbar ist.

Fazit

Die IP-Adresse einer Website zu ermitteln, gelingt mit nslookup, Resolve-DnsName, dig, host oder einem geeigneten Online-DNS-Dienst. Für eine vollständige Prüfung sollten Sie die exakte Subdomain sowie A- und AAAA-Einträge abfragen und mehrere Antworten berücksichtigen.

Die wichtigste Einschränkung lautet: Die gefundene Adresse beschreibt den öffentlichen DNS-Zugang, nicht automatisch den tatsächlichen Ursprungsserver. CDN-Dienste, Reverse-Proxys, Load-Balancer, Caches und gemeinsam genutztes Hosting können das Ergebnis beeinflussen. Wer diese Zusammenhänge berücksichtigt, kann DNS-Abfragen sinnvoll für Fehlersuche, Administration und technische Dokumentation einsetzen, ohne aus einer IP-Adresse unzulässige Schlussfolgerungen zu ziehen.

DNS und Website-Erreichbarkeit prüfen: Der umfassende Ratgeber

Wenn eine Website nicht erreichbar ist, liegt die Ursache nicht immer beim Webserver. Häufig beginnt die Fehlersuche bei der Namensauflösung: Das Domain Name System (DNS) übersetzt eine Domain in eine IP-Adresse und entscheidet damit, welchen Server Browser, Mailprogramme und andere Dienste ansprechen. Wer DNS und Website-Erreichbarkeit prüfen möchte, sollte deshalb systematisch vorgehen und DNS, Netzwerk, TLS und Webserver getrennt betrachten.

Dieser Ratgeber zeigt, welche Prüfungen sinnvoll sind, wie typische Fehlermeldungen einzuordnen sind und wann eine Änderung am DNS tatsächlich wirksam wird. Die beschriebenen Schritte eignen sich für private Websites, Unternehmensseiten und technische Dokumentationen. Sie ersetzen keine individuelle Administration, helfen aber dabei, Probleme einzugrenzen und gezielt an den zuständigen Anbieter weiterzugeben.

Was DNS und Website-Erreichbarkeit miteinander verbindet

Eine Website-Erreichbarkeit besteht aus mehreren Stationen. Gibt eine Person beispielsweise www.beispiel.de in den Browser ein, muss zunächst ein DNS-Resolver die passende IP-Adresse ermitteln. Anschließend baut das Gerät eine Verbindung zu dieser Adresse auf. Bei HTTPS folgt außerdem die Prüfung des TLS-Zertifikats, bevor der Webserver eine HTTP-Antwort liefert.

Jede dieser Stationen kann unabhängig ausfallen:

  • DNS-Auflösung: Die Domain liefert keine, eine falsche oder eine nicht mehr aktuelle IP-Adresse.
  • Netzwerkverbindung: Der Zielserver ist nicht erreichbar, ein Port ist blockiert oder eine Firewall verwirft die Anfrage.
  • TLS beziehungsweise HTTPS: Das Zertifikat ist abgelaufen, gilt nicht für den verwendeten Hostnamen oder die Zertifikatskette ist fehlerhaft.
  • Webserver und Anwendung: Der Server antwortet mit einem Fehler wie 404, 500 oder 503.
  • Lokale Umgebung: Ein lokaler DNS-Cache, eine Hosts-Datei, ein VPN oder ein Unternehmensfilter beeinflusst das Ergebnis.

Die erste wichtige Frage lautet daher nicht nur „Ist die Website erreichbar?“, sondern: In welcher Schicht tritt das Problem auf? Genau diese Einordnung verhindert unnötige Änderungen an DNS-Einträgen oder am Server.

Vorbereitung: Was Sie vor der Prüfung notieren sollten

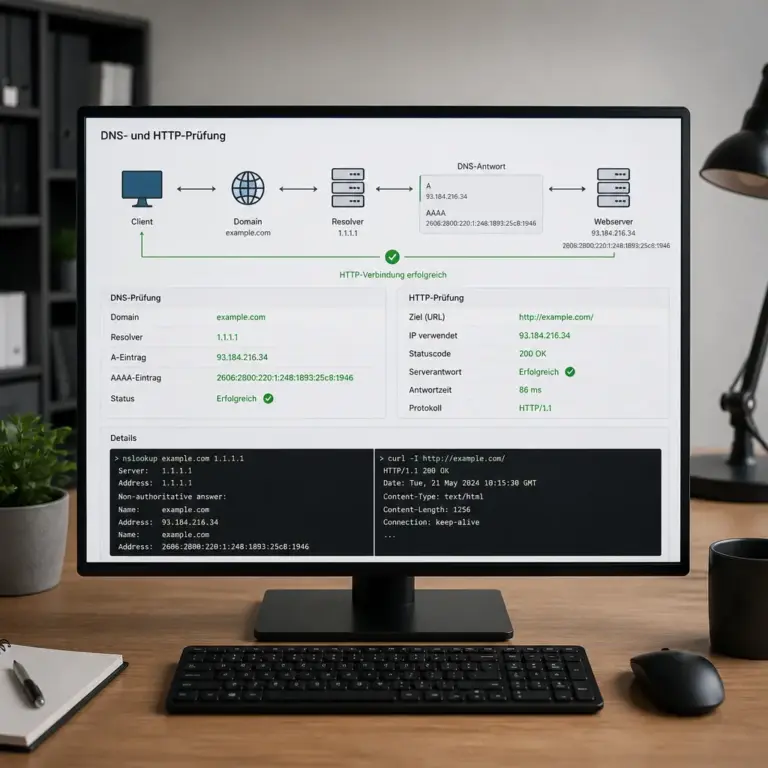
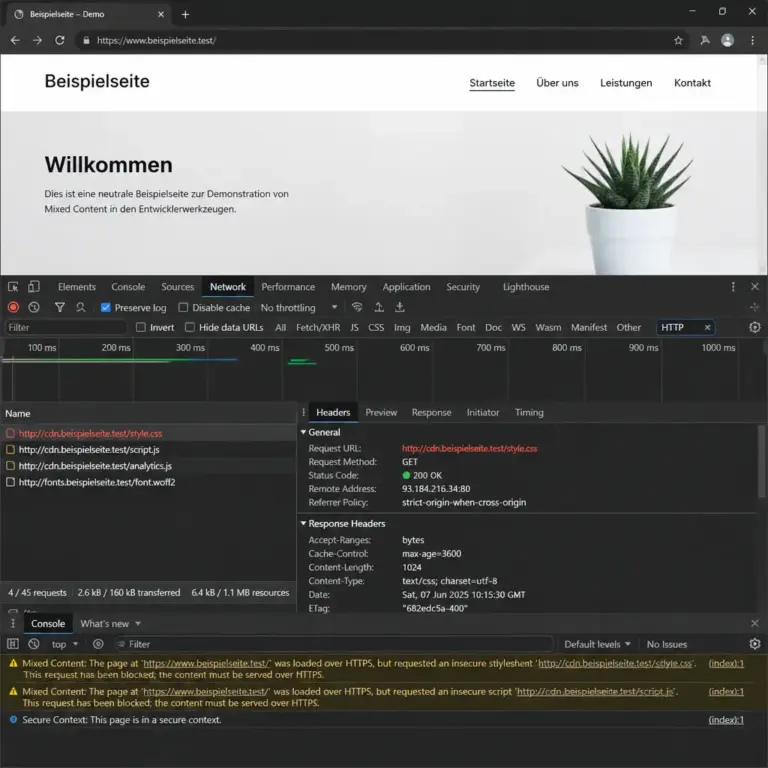
Schematische Darstellung der einzelnen Pru00fcfschritte von DNS bis Webserver
Die Fehlersuche folgt dem Weg von der Domainauflösung bis zur Webserverantwort.

Die Darstellung macht sichtbar, dass DNS nur eine Station der gesamten Verbindung ist. So lässt sich besser unterscheiden, ob die Namensauflösung, das Netzwerk oder der Webserver untersucht werden muss.

Bevor Sie einzelne Befehle ausführen, halten Sie die betroffenen Adressen und den Zeitpunkt fest. Prüfen Sie möglichst sowohl die Hauptdomain ohne Subdomain als auch die Variante mit www. Bei internationalen oder mehrsprachigen Websites können zusätzlich weitere Hostnamen relevant sein.

  • die betroffene Domain, zum Beispiel beispiel.de,
  • die genaue URL einschließlich http oder https,
  • die verwendete Subdomain, etwa www, shop oder blog,
  • die angezeigte Fehlermeldung und den ungefähren Beginn des Problems,
  • ob die Störung bei allen Personen oder nur in einem Netzwerk auftritt,
  • ob kurz zuvor DNS-, Hosting-, CDN- oder Zertifikatsänderungen vorgenommen wurden.

Diese Informationen sind auch für den Support eines Hosters oder Domainregistrars wertvoll. Eine präzise Fehlerbeschreibung mit Uhrzeit und betroffener URL ist hilfreicher als die pauschale Aussage, eine Website sei „offline“.

DNS und Website-Erreichbarkeit prüfen: Ein sinnvoller Ablauf

Arbeiten Sie von der Namensauflösung zur Anwendung. So lässt sich erkennen, ob ein Problem bereits vor dem Webserver entsteht.

1. Die Domain in mehreren Netzwerken öffnen

Testen Sie die Website zunächst in einem normalen Browserfenster und, wenn möglich, über ein zweites Netzwerk. Eine Verbindung über Mobilfunk kann dabei als Vergleich dienen. Öffnet sich die Seite über Mobilfunk, aber nicht im Büro- oder Heimnetz, spricht das eher für einen lokalen Resolver, einen Filter, eine Firewall oder einen Routingfehler als für einen vollständigen Ausfall der Website.

Prüfen Sie außerdem die URL mit und ohne www. Beide Hostnamen können unterschiedliche DNS-Einträge und unterschiedliche Serverkonfigurationen besitzen. Auch die Weiterleitung von HTTP zu HTTPS sollte separat betrachtet werden.

2. Die DNS-Antwort des lokalen Systems ansehen

Unter Windows kann nslookup verwendet werden:

nslookup beispiel.de
nslookup www.beispiel.de

Auf macOS und Linux liefert dig detailliertere Informationen:

dig beispiel.de A
dig www.beispiel.de A
dig beispiel.de AAAA

Die Abfrage für A zeigt IPv4-Adressen, die Abfrage für AAAA IPv6-Adressen. Eine Domain kann mehrere Adressen zurückgeben. Das ist beispielsweise bei Lastverteilung, Hochverfügbarkeit oder einem CDN normal. Ein Ergebnis ohne Adresse, eine unerwartete Zieladresse oder eine Fehlermeldung wie SERVFAIL verdient dagegen eine genauere Untersuchung.

Notieren Sie auch, welcher DNS-Server die Antwort geliefert hat. Das Ergebnis kann vom Resolver des Internetanbieters, einem Unternehmensresolver oder einem öffentlichen Resolver stammen. Unterschiedliche Resolver können wegen Caching vorübergehend verschiedene Antworten liefern.

3. Autoritative Nameserver und DNS-Kette prüfen

Die maßgebliche DNS-Konfiguration liegt bei den autoritativen Nameservern der Domain. Mit dig können Sie zunächst deren Namen ermitteln:

dig beispiel.de NS
dig +trace beispiel.de

dig +trace verfolgt die Delegation von der Root-Zone über die zuständige Top-Level-Domain bis zu den autoritativen Nameservern. Die Ausgabe ist technisch und je nach System unterschiedlich formatiert. Entscheidend ist, ob die Delegation konsistent ist und ob die autoritativen Server eine plausible Antwort liefern.

Prüfen Sie danach einen autoritativen Nameserver direkt. Ersetzen Sie ns1.example.net durch den tatsächlich ermittelten Server:

dig @ns1.example.net beispiel.de A
dig @ns1.example.net www.beispiel.de A

Wenn die autoritative Antwort korrekt ist, aber ein einzelner lokaler Resolver noch einen alten Wert liefert, handelt es sich wahrscheinlich um Caching. Wenn bereits die autoritativen Server unterschiedliche oder falsche Antworten geben, liegt die Ursache eher in der DNS-Zone oder bei der Delegation.

4. DNS-Einträge auf typische Fehler prüfen

Für die Website sind vor allem folgende Eintragstypen relevant:

Eintrag Aufgabe Typische Fehler
A Verweist auf eine IPv4-Adresse. Alte Serveradresse, Tippfehler oder falscher Zielserver.
AAAA Verweist auf eine IPv6-Adresse. Fehlerhafte IPv6-Konfiguration, obwohl IPv6 bevorzugt wird.
CNAME Verweist einen Hostnamen auf einen anderen Hostnamen. Falsches Ziel, unerlaubter Einsatz an der Zone-Apex oder eine zusätzliche CNAME-Kette.
NS Legt autoritative Nameserver fest. Delegation beim Registrar passt nicht zur tatsächlich gepflegten DNS-Zone.
CAA Kann festlegen, welche Zertifizierungsstellen Zertifikate ausstellen dürfen. Eine gewünschte Zertifikatsausstellung wird unbeabsichtigt verhindert.

Besondere Aufmerksamkeit verdient ein vorhandener AAAA-Eintrag. Ist IPv6 veröffentlicht, aber der Server über IPv6 nicht erreichbar, können manche Geräte zuerst die fehlerhafte IPv6-Verbindung verwenden. Ein Test muss daher beide Protokolle berücksichtigen. Ein unpassender AAAA-Eintrag kann die Website für einen Teil der Besucher ausfallen lassen, obwohl IPv4 funktioniert.

5. Verbindung zur IP-Adresse untersuchen

Wenn die DNS-Adresse bekannt ist, testen Sie die Verbindung zur Website. Mit curl können Sie HTTP-Header abrufen:

curl -I http://beispiel.de
curl -I https://beispiel.de

Die Option -I fordert normalerweise nur die Header an. Antworten wie 200 oder eine nachvollziehbare Weiterleitung mit 301 oder 302 zeigen, dass ein HTTP-Dienst antwortet. Ein Fehlercode wie 403, 404, 500 oder 503 bedeutet nicht automatisch, dass DNS fehlerhaft ist. Im Gegenteil: Der Server wurde in diesen Fällen meist bereits erreicht.

Mit folgenden Varianten lässt sich die Protokollfamilie getrennt betrachten:

curl -4 -I https://beispiel.de
curl -6 -I https://beispiel.de

Funktioniert IPv4, aber IPv6 nicht, konzentriert sich die weitere Fehlersuche auf den AAAA-Eintrag, die IPv6-Erreichbarkeit, die Firewall und die Serverkonfiguration. Fällt beides aus, kommen unter anderem ein gestoppter Webserver, ein Netzwerkproblem, ein falsches Ziel oder eine Sperre infrage.

DNS-Caching und TTL richtig einordnen

DNS-Antworten werden zwischengespeichert. Die Gültigkeitsdauer wird durch die TTL, also die „Time to Live“, beeinflusst. Nach einer Änderung kann deshalb ein Resolver noch den alten Wert aus seinem Cache liefern, während ein anderer bereits die neue Adresse kennt.

Die oft verwendete Formulierung „DNS-Änderungen brauchen immer 24 bis 48 Stunden“ ist zu pauschal. Die tatsächliche Dauer hängt von der vorherigen TTL, dem Zeitpunkt des Caches, der Delegation und weiteren Resolver-Regeln ab. Eine reduzierte TTL kurz vor einer geplanten Änderung kann die Wartezeit verkürzen, wirkt aber nicht rückwirkend auf bereits gespeicherte Antworten.

Für eine belastbare Prüfung vergleichen Sie mehrere Resolver und direkt die autoritativen Nameserver. Ein einzelner Test aus einem einzigen Netzwerk reicht bei einer kürzlich vorgenommenen Änderung nicht immer aus. Gleichzeitig sollte nicht jede abweichende Antwort als Fehler interpretiert werden: Während einer laufenden Umstellung können Unterschiede vorübergehend erwartbar sein.

HTTPS, Weiterleitungen und Browserfehler getrennt prüfen

Eine korrekte DNS-Antwort garantiert noch keine funktionierende Website. Danach muss der Hostname eine passende TLS- und Webserverkonfiguration besitzen.

  • Zertifikatsname: Das Zertifikat muss den aufgerufenen Hostnamen abdecken, etwa die Domain oder die verwendete Subdomain.
  • Gültigkeitszeitraum: Ein abgelaufenes oder noch nicht gültiges Zertifikat führt zu Browserwarnungen.
  • Zertifikatskette: Fehlende Zwischenzertifikate können vor allem bei bestimmten Clients Probleme verursachen.
  • HTTPS-Weiterleitung: Eine Weiterleitung von HTTP zu HTTPS sollte auf das gewünschte Ziel zeigen und keine Endlosschleife bilden.
  • Virtuelle Hosts: Der Webserver muss den angeforderten Hostnamen der richtigen Website zuordnen.

Eine Fehlermeldung wie „DNS_PROBE_FINISHED_NXDOMAIN“ weist typischerweise auf einen nicht vorhandenen Domainnamen oder eine fehlende DNS-Antwort hin. „ERR_CONNECTION_REFUSED“ deutet eher darauf hin, dass die Zieladresse gefunden wurde, aber kein Dienst die Verbindung annimmt oder eine Firewall sie zurückweist. „502 Bad Gateway“ und „504 Gateway Timeout“ betreffen häufig einen Reverse Proxy, ein CDN oder einen nicht erreichbaren Backend-Dienst.

Häufige Ursachen und passende nächste Schritte

Falsche IP-Adresse nach einem Umzug

Nach einem Hostingwechsel bleibt der A- oder AAAA-Eintrag gelegentlich auf den alten Server zeigen. Vergleichen Sie die aktuelle DNS-Antwort mit den vom neuen Hostinganbieter mitgeteilten Zielwerten. Kontrollieren Sie dabei auch www und weitere produktive Subdomains.

Domain ist beim falschen DNS-Anbieter delegiert

Die DNS-Zone wird nicht unbedingt dort verwaltet, wo die Domain registriert ist. Maßgeblich sind die beim Registrar hinterlegten NS-Einträge. Werden Änderungen im falschen Verwaltungsbereich vorgenommen, bleiben sie wirkungslos. Prüfen Sie daher die Delegation, bevor Sie einzelne Records bearbeiten.

IPv6 wurde veröffentlicht, aber nicht vollständig eingerichtet

Ein AAAA-Eintrag sollte nur auf eine tatsächlich erreichbare und korrekt abgesicherte IPv6-Adresse zeigen. Prüfen Sie Firewallregeln, Routing, Webserverbindung und die TLS-Konfiguration für IPv6. Entfernen Sie einen veralteten Eintrag nicht unüberlegt, sondern stimmen Sie die Änderung mit der verantwortlichen Administration ab.

CNAME, Weiterleitung und DNS-Zone widersprechen sich

Eine Subdomain kann entweder direkt auf eine Adresse zeigen oder per CNAME auf einen anderen Hostnamen verweisen. Unzulässige Kombinationen und lange Verkettungen erschweren die Fehlersuche. Prüfen Sie, ob das Ziel existiert und ob der Zielanbieter die gewünschte Domain kennt.

CDN, Proxy oder Firewall blockiert Anfragen

Bei einem CDN ist die veröffentlichte IP-Adresse häufig nicht die des Ursprungsservers. Ein Fehler kann deshalb zwischen Browser und CDN, zwischen CDN und Origin oder nur im Cache entstehen. Prüfen Sie die Konfiguration beider Seiten und achten Sie auf unterschiedliche Antworten für HTTP und HTTPS. Sicherheitsregeln, Ratenbegrenzungen und regionale Sperren können außerdem einzelne Netzwerke betreffen.

Werkzeuge für eine nachvollziehbare Prüfung

Für eine erste Analyse reichen meist Bordmittel. nslookup ist auf vielen Systemen verfügbar und leicht zu bedienen. dig eignet sich besser für detaillierte DNS-Antworten, TTL-Werte, Nameserver und Abfragen gegen bestimmte Resolver. curl zeigt, ob HTTP oder HTTPS antwortet und welche Statuscodes zurückgegeben werden.

Zusätzlich können Browserentwicklertools, Serverprotokolle und die Statusseiten des Hosting- oder CDN-Anbieters helfen. Öffentliche DNS-Prüfdienste können Antworten aus verschiedenen Regionen vergleichen. Verlassen Sie sich jedoch nicht blind auf einen einzelnen Dienst: Prüfen Sie, welcher Resolver tatsächlich gefragt wird und ob die Daten möglicherweise bereits zwischengespeichert sind.

Für die Dokumentation sollten Sie Befehle, Zeitpunkt, Netzwerk, verwendeten Resolver und Ergebnis festhalten. Entfernen oder schwärzen Sie interne Adressen und vertrauliche Zugangsdaten, bevor Sie Ausgaben weitergeben.

Wann professionelle Unterstützung sinnvoll ist

Holen Sie Unterstützung hinzu, wenn die Domaindelegation unklar ist, mehrere Anbieter beteiligt sind oder eine produktive Website dauerhaft ausfällt. Das gilt besonders für Shops, Buchungsseiten, Kundenportale und Systeme mit getrennten Frontend- und Backend-Diensten. Auch Änderungen an Nameservern, DNSSEC, Mailrouting oder Firewallregeln sollten nur von Personen vorgenommen werden, die die Auswirkungen beurteilen können.

Geben Sie dem Support eine strukturierte Zusammenfassung: betroffene Hostnamen, Zeitpunkt, DNS-Antworten, verwendete Netzwerke, HTTP-Statuscodes und bereits geprüfte Protokollfamilien. So lassen sich Rückfragen reduzieren und die zuständige Ebene schneller bestimmen.

FAQ

Woran erkenne ich, dass DNS die Ursache ist?

Typische Hinweise sind eine nicht auflösbare Domain, NXDOMAIN, SERVFAIL oder eine falsche IP-Adresse. Wenn der Server bereits mit einem HTTP-Status antwortet, funktioniert die DNS-Auflösung grundsätzlich; die Ursache liegt dann eher bei Webserver, Anwendung, TLS oder einer vorgeschalteten Infrastruktur.

Wie prüfe ich A- und AAAA-Einträge?

Verwenden Sie beispielsweise dig beispiel.de A und dig beispiel.de AAAA oder unter Windows nslookup -type=A beispiel.de und nslookup -type=AAAA beispiel.de. Vergleichen Sie die Ergebnisse mit den vorgesehenen Serveradressen und prüfen Sie IPv4 und IPv6 getrennt.

Warum sehen verschiedene DNS-Checker unterschiedliche Ergebnisse?

Resolver befinden sich an unterschiedlichen Standorten und besitzen eigene Caches. Nach einer Änderung laufen diese Caches nicht gleichzeitig ab. Auch eine inkonsistente Delegation oder unterschiedliche autoritative Antworten kann Abweichungen verursachen. Entscheidend ist der Vergleich mit den autoritativen Nameservern.

Kann ich den DNS-Cache lokal leeren?

Ja, viele Betriebssysteme und Browser halten DNS-Informationen lokal vor. Die konkreten Schritte unterscheiden sich jedoch nach Betriebssystem und Version. Das Leeren des lokalen Caches beseitigt keine veraltete Antwort bei einem externen Resolver und ersetzt daher keinen Vergleich mehrerer DNS-Server.

Was bedeutet ein HTTP-Statuscode 503?

Ein Statuscode 503 bedeutet, dass der angesprochene Dienst vorübergehend nicht verfügbar ist. DNS hat in diesem Fall meist bereits funktioniert. Mögliche Ursachen sind Wartung, Überlastung, ein gestopptes Backend oder eine fehlerhafte Proxy-Konfiguration.

Warum funktioniert die Domain ohne „www“, aber nicht mit „www“?

Die beiden Hostnamen können unterschiedliche A-, AAAA- oder CNAME-Einträge besitzen. Außerdem muss der Webserver beide Hostnamen kennen und das TLS-Zertifikat beide Varianten abdecken. Prüfen Sie DNS und HTTPS deshalb für jede verwendete Adresse separat.

Ist ein DNS-Propagationsproblem immer die wahrscheinlichste Erklärung?

Nein. Nach einer Änderung ist Caching zwar möglich, aber ebenso kommen eine falsche Delegation, ein Tippfehler, ein fehlerhafter AAAA-Eintrag oder ein nicht erreichbarer Server infrage. Ein strukturierter Vergleich autoritativer und rekursiver Antworten grenzt diese Ursachen besser ein.

Fazit: Schrittweise statt zufällig prüfen

DNS und Website-Erreichbarkeit prüfen bedeutet, mehrere technische Ebenen voneinander zu trennen. Beginnen Sie mit der betroffenen URL, vergleichen Sie A- und AAAA-Antworten, kontrollieren Sie die autoritativen Nameserver und testen Sie anschließend HTTP, HTTPS sowie IPv4 und IPv6. Berücksichtigen Sie TTL und Caching, ohne jede Verzögerung vorschnell als Propagation zu bezeichnen.

Eine dokumentierte Prüfung spart Zeit: Sie zeigt, ob die Domain korrekt delegiert ist, ob der richtige Server antwortet und ob das Problem erst bei TLS, Webserver, Anwendung oder Netzwerk entsteht. Je genauer diese Grenze bestimmt ist, desto gezielter können Sie selbst handeln oder die zuständige technische Stelle einbeziehen.

Warum Website-Sicherheit SEO beeinflusst: Ein praxisnaher Ratgeber

Website-Sicherheit und Suchmaschinenoptimierung werden oft als getrennte Themen behandelt. In der Praxis beeinflussen sie sich jedoch gegenseitig: Eine kompromittierte, technisch unsichere oder schlecht gepflegte Website kann Vertrauen verlieren, schlechter nutzbar sein und Suchmaschinen wichtige Warnsignale liefern. Wer verstehen möchte, warum Website-Sicherheit SEO beeinflusst, sollte deshalb nicht nur an ein Vorhängeschloss im Browser denken. Entscheidend ist das Zusammenspiel aus Schutzmaßnahmen, technischer Qualität, Verfügbarkeit, Datenschutz und einer verlässlichen Nutzererfahrung.

Dieser Ratgeber erklärt die wichtigsten Zusammenhänge und zeigt, wie Website-Betreiber Sicherheitsrisiken systematisch prüfen können. Die Empfehlungen sind als allgemeine Orientierung gedacht. Für Onlineshops, Mitgliederbereiche, Gesundheitsangebote oder Websites mit besonders schützenswerten Daten kann eine individuelle Prüfung durch qualifizierte Fachleute erforderlich sein.

Warum Website-Sicherheit SEO beeinflusst

Suchmaschinen möchten Ergebnisse anzeigen, die für Menschen hilfreich, erreichbar und möglichst sicher sind. Sicherheit ist dabei nicht nur eine technische Nebensache. Wenn eine Website Schadsoftware verteilt, Besucher auf unerwünschte Seiten umleitet oder sensible Daten ungeschützt überträgt, leidet die gesamte Qualität des Angebots.

Der SEO-Einfluss entsteht auf mehreren Ebenen:

  • Direkte Sicherheitswarnungen: Browser oder Suchmaschinen können Nutzer vor einer gefährlichen Website warnen.
  • Technische Zugänglichkeit: Sicherheitsvorfälle können Crawling, Rendering oder die Erreichbarkeit beeinträchtigen.
  • Nutzerverhalten: Warnungen, Fehlermeldungen und lange Ladezeiten führen häufig dazu, dass Besucher eine Seite verlassen.
  • Vertrauen und Conversion: Eine unsichere Website wirkt unglaubwürdig und erzielt möglicherweise weniger Anfragen, Käufe oder Registrierungen.
  • Inhaltliche Manipulation: Angreifer können Texte, Links, Seitentitel oder ganze Unterseiten verändern und damit die Suchpräsenz beschädigen.

Sicherheit ist also kein einzelner Ranking-Schalter. Sie ist ein Qualitätsfaktor im weiteren Sinn, weil sie bestimmt, ob eine Website stabil, vertrauenswürdig und ohne unnötige Risiken nutzbar ist.

Die wichtigsten Sicherheitsfaktoren mit SEO-Bezug

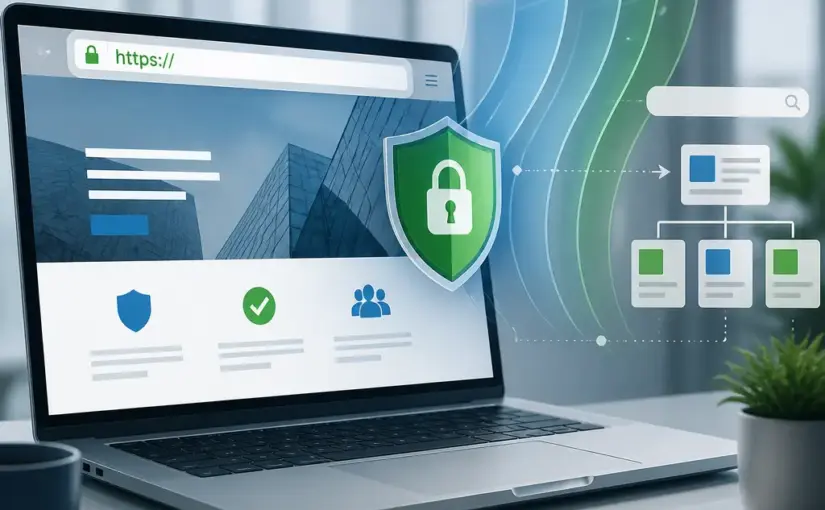
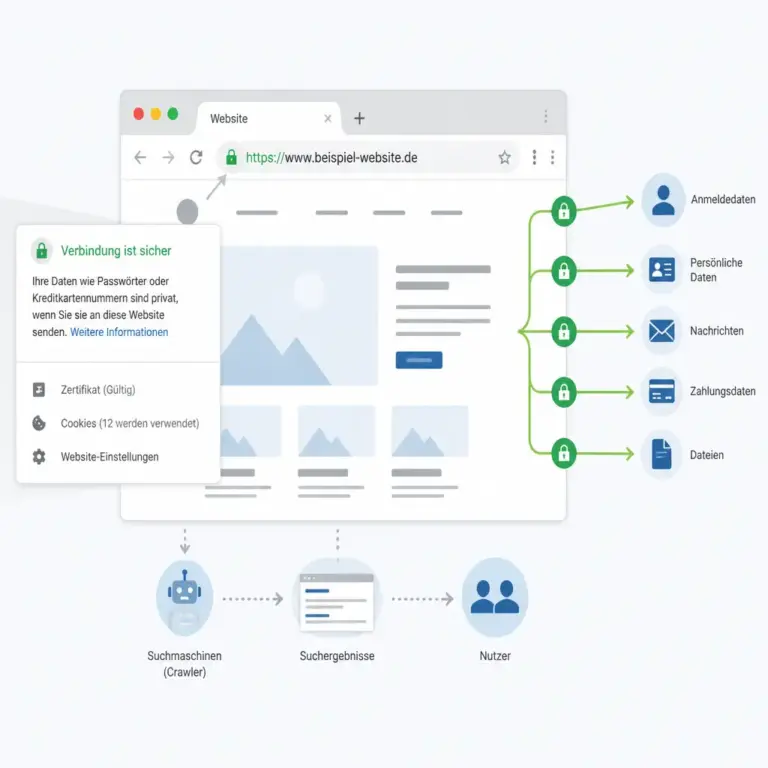
HTTPS, sichere Datenu00fcbertragung und SEO-relevante Website-Sicherheit
HTTPS schützt die Verbindung und stärkt die technische Vertrauensbasis einer Website.

Die Darstellung macht sichtbar, dass Website-Sicherheit nicht nur aus einem Schloss-Symbol besteht. Leser erkennen die Verbindung zwischen verschlüsselter Übertragung, stabiler Nutzung und technischer SEO-Qualität.

HTTPS und die sichere Datenübertragung

HTTPS verschlüsselt die Verbindung zwischen Browser und Website. Dadurch wird es schwieriger, Daten während der Übertragung mitzulesen oder zu verändern. Das ist besonders wichtig, wenn Besucher Formulare ausfüllen, sich anmelden, Zahlungen vorbereiten oder persönliche Informationen übermitteln.

Für SEO ist HTTPS vor allem aus drei Gründen relevant. Erstens erwarten Nutzer eine sichere Verbindung und reagieren skeptisch auf Browserwarnungen. Zweitens können moderne Browser unsichere Seiten oder gemischte Inhalte deutlich kennzeichnen. Drittens bildet HTTPS eine technische Grundlage für eine vertrauenswürdige Website, ersetzt aber keine umfassende Sicherheitsstrategie.

Die reine Aktivierung eines Zertifikats genügt nicht immer. Betreiber sollten prüfen, ob alle Varianten der Domain korrekt auf die bevorzugte HTTPS-Version weiterleiten. Auch Bilder, Stylesheets, JavaScript-Dateien und externe Ressourcen sollten möglichst nicht über unverschlüsselte HTTP-Verbindungen eingebunden werden. Solche sogenannten Mixed-Content-Probleme können Funktionen beeinträchtigen und das Sicherheitsbild verschlechtern.

Verfügbarkeit und Serverstabilität

Eine Suchmaschine kann eine Seite nur sinnvoll bewerten, wenn sie erreichbar ist. Wiederholte Ausfälle, überlastete Server oder fehlerhafte Schutzregeln können dazu führen, dass Crawler Inhalte nicht abrufen können. Für Besucher ist eine nicht erreichbare Website ohnehin unbrauchbar.

Wichtig ist die Unterscheidung zwischen einer geplanten Wartung und einem Sicherheitsvorfall. Bei kurzfristigen Wartungsarbeiten kann eine passende Serverantwort die Situation korrekt erklären. Bei einem längeren Ausfall sollte der Betreiber die Ursache klären, statt lediglich Symptome zu kaschieren. Ein günstiges Hosting-Angebot ist nicht automatisch schlecht, aber die verfügbare Leistung, der Support, Backups und die Reaktionsmöglichkeiten im Notfall sollten zum Geschäftsrisiko passen.

Monitoring kann helfen, Ausfälle, ungewöhnliche Antwortzeiten und fehlerhafte Weiterleitungen früh zu erkennen. Dabei sollte nicht nur die Startseite überwacht werden. Wichtige Landingpages, Login-Bereiche und zentrale Funktionen verdienen ebenfalls Aufmerksamkeit.

Manipulierte Inhalte und gehackte Unterseiten

Nach einem Angriff bleiben nicht immer sichtbare Veränderungen auf der Startseite zurück. Angreifer können versteckte Unterseiten erzeugen, Weiterleitungen einbauen, Spamlinks platzieren oder bestehende Inhalte verändern. Manchmal werden solche Manipulationen erst entdeckt, wenn Nutzer oder Suchmaschinen bereits darauf gestoßen sind.

SEO-Risiken entstehen dann durch falsche Seitentitel, unpassende Inhalte, unerwünschte Links oder eine thematische Verwässerung der Domain. Auch die interne Verlinkung kann verändert werden. Besonders problematisch ist, wenn die Website unbemerkt als Teil eines Spam-Netzwerks genutzt wird.

Zur Kontrolle gehören regelmäßige Updates, eine Prüfung ungewöhnlicher Dateien und Nutzerkonten sowie ein Blick auf neue URLs, Weiterleitungen und Änderungen an wichtigen Templates. Bei einem konkreten Verdacht sollte nicht einfach jede auffällige Seite gelöscht werden. Zuerst müssen Ursache, Umfang und mögliche Beweise gesichert werden. Anschließend sind Bereinigung, Zugangssicherung und eine erneute Prüfung erforderlich.

Schadsoftware, Phishing und Sicherheitswarnungen

Wird eine Website für Schadsoftware oder Phishing missbraucht, können Browser und Suchmaschinen Warnhinweise anzeigen. Für Besucher ist das ein starkes Abbruchsignal. Selbst nachdem die technische Ursache behoben wurde, muss die Website häufig nochmals überprüft und eine Neubewertung beantragt werden.

Ein Sicherheitsvorfall betrifft deshalb nicht nur die IT. Er kann Markenvertrauen, direkte Zugriffe, Empfehlungen und organischen Traffic beeinträchtigen. Entscheidend ist eine nachvollziehbare Reaktion: betroffene Systeme isolieren, Zugangsdaten absichern, die Schwachstelle schließen, Backups bewerten, Inhalte prüfen und die Wiederherstellung dokumentieren.

Wer die Warnung lediglich durch eine Weiterleitung oder das Entfernen einzelner Dateien umgehen möchte, löst das Problem nicht zuverlässig. Sicherheit und SEO profitieren von einer vollständigen Ursachenanalyse statt von kurzfristigen kosmetischen Änderungen.

Technische Maßnahmen, die Sicherheit und SEO unterstützen

Updates und ein kontrolliertes CMS

Content-Management-Systeme, Themes, Plugins und Serverkomponenten sollten in einem geordneten Prozess aktualisiert werden. Veraltete Software kann bekannte Schwachstellen enthalten. Gleichzeitig kann ein ungetestetes Update Layouts, strukturierte Daten oder wichtige Funktionen beschädigen.

Ein sinnvoller Ablauf umfasst eine Bestandsaufnahme aller Komponenten, regelmäßige Aktualisierungen, Backups vor größeren Änderungen und eine anschließende Funktionsprüfung. Nicht mehr benötigte Erweiterungen sollten entfernt und nicht nur deaktiviert werden, wenn sie dauerhaft keinen Zweck erfüllen. Je kleiner die technische Angriffsfläche, desto leichter lassen sich Veränderungen nachvollziehen.

Für SEO sollten nach Updates mindestens die Startseite, wichtige Landingpages, Formulare, interne Links, Metadaten, strukturierte Daten und die mobile Darstellung kontrolliert werden. Sicherheit und Suchmaschinenoptimierung werden hier durch denselben sauberen Prozess unterstützt.

Starke Zugänge und minimale Berechtigungen

Ein kompromittiertes Administrationskonto kann Inhalte, Weiterleitungen und technische Einstellungen verändern. Deshalb sollten individuelle Konten, starke und einzigartige Passwörter sowie, sofern verfügbar, eine zusätzliche Anmeldebestätigung verwendet werden.

Nicht jeder Nutzer braucht Administratorrechte. Rollen sollten nur die Berechtigungen erhalten, die für ihre Aufgabe notwendig sind. Ehemalige Zugänge gehören zeitnah deaktiviert. Auch Schnittstellen, FTP-Zugänge, Datenbankkonten und Hosting-Logins sollten in die Prüfung einbezogen werden.

Für SEO ist diese Maßnahme indirekt, aber wichtig: Je besser privilegierte Zugänge geschützt sind, desto geringer ist das Risiko, dass Inhalte, Indexierungsregeln oder Weiterleitungen unbemerkt verändert werden.

Backups und Wiederherstellbarkeit

Ein Backup ist nur dann wertvoll, wenn es tatsächlich wiederhergestellt werden kann. Es sollte daher nicht ausschließlich auf demselben System liegen wie die Website. Je nach Risiko können zusätzliche getrennte Speicherorte und eine Aufbewahrungsstrategie sinnvoll sein.

Regelmäßig geplante Sicherungen sollten Datenbank, Mediendateien, Konfiguration und gegebenenfalls wichtige Servereinstellungen abdecken. Ein Wiederherstellungstest zeigt, ob die Sicherung vollständig und praktisch nutzbar ist. Dabei sollte auch festgehalten werden, wer im Notfall welche Schritte ausführt.

Backups verbessern nicht unmittelbar das Ranking. Sie begrenzen jedoch die Dauer und den Umfang eines Vorfalls. Eine schnell wiederhergestellte, geprüfte Website kann eher zu einem stabilen Betrieb zurückkehren als eine Seite, deren Datenbestand nicht nachvollziehbar ist.

Sicherheitsheader und sorgfältige Konfiguration

HTTP-Sicherheitsheader können Browsern zusätzliche Regeln für den Umgang mit Inhalten mitteilen. Dazu gehören beispielsweise Richtlinien gegen bestimmte Einbettungen oder eine restriktivere Steuerung von Ressourcen. Die konkrete Konfiguration muss zur Website passen, weil eine zu strenge Regel legitime Funktionen blockieren kann.

Auch Cookies sollten angemessen geschützt werden. Einstellungen wie Secure, HttpOnly und eine passende SameSite-Strategie können das Risiko bestimmter Missbrauchsszenarien reduzieren. Bei externen Diensten, Analysewerkzeugen und eingebetteten Ressourcen ist zu prüfen, welche Daten übertragen werden und ob diese Einbindung wirklich notwendig ist.

Diese Maßnahmen sind keine automatische SEO-Garantie. Sie zeigen vielmehr, dass eine Website technisch sorgfältig betrieben wird. Vor Änderungen an Serverregeln oder Headern sollten Backups und ein kontrollierter Test vorhanden sein.

So prüfst du den SEO-Einfluss der Website-Sicherheit

Eine strukturierte Prüfung ist hilfreicher als eine einmalige Suche nach dem grünen Vorhängeschloss. Die folgenden Schritte können als Ausgangspunkt dienen.

1. Erreichbarkeit und Browserdarstellung kontrollieren

Rufe die wichtigsten Seiten mit unterschiedlichen Geräten und aktuellen Browsern auf. Achte auf Zertifikatswarnungen, Weiterleitungsschleifen, blockierte Ressourcen, ungewöhnliche Pop-ups und unerwartete Zielseiten. Prüfe auch, ob HTTP, HTTPS, www- und Nicht-www-Varianten sauber auf die bevorzugte Adresse führen.

2. Search-Console- und Serverhinweise auswerten

Werkzeuge für Webmaster können Hinweise auf Sicherheitsprobleme, Indexierungsfehler und ungewöhnliche Seiten liefern. Serverprotokolle zeigen, welche URLs angefragt werden und ob auffällige Zugriffsmuster auftreten. Ein plötzlicher Anstieg unbekannter URLs, wiederholte Anfragen an Administrationspfade oder ungewöhnliche Statuscodes verdienen eine genauere Untersuchung.

Solche Daten sollten nicht isoliert interpretiert werden. Ein Crawler kann harmlose technische Dateien anfragen, während ein Angriff auch sehr unauffällig beginnen kann. Bei Unsicherheit ist fachkundige Unterstützung sinnvoll.

3. Indexierte Inhalte und Weiterleitungen vergleichen

Vergleiche die tatsächlich veröffentlichten Seiten mit den URLs, die Suchmaschinen kennen. Prüfe Seitentitel, Beschreibungen, Canonical-Angaben, interne Links und Weiterleitungen. Unerklärliche Inhalte in einer fremden Sprache, neue Glücksspiel- oder Medikamentenseiten und Weiterleitungen zu unbekannten Domains können Warnsignale sein.

Ein solcher Vergleich ist besonders wichtig, wenn organischer Traffic unerwartet einbricht. Ein Rückgang kann viele Ursachen haben, etwa saisonale Nachfrage, technische Änderungen oder ein Qualitätsproblem. Sicherheit ist eine mögliche Ursache, aber nicht automatisch die einzige Erklärung.

4. Mobile Nutzung und Performance beobachten

Sicherheitslösungen, Cookie-Banner, externe Skripte oder Schutzdienste können die Ladezeit und Bedienbarkeit beeinflussen. Prüfe daher, ob wichtige Inhalte schnell sichtbar sind, Formulare funktionieren und Schaltflächen auf kleinen Bildschirmen erreichbar bleiben.

Eine Sicherheitsmaßnahme ist nicht gut umgesetzt, wenn sie legitime Besucher aussperrt oder zentrale Inhalte unbrauchbar macht. Ziel ist ein ausgewogenes Verhältnis zwischen Schutz, Zugänglichkeit und Performance.

Was bei einem Sicherheitsvorfall zu tun ist

Bei einem konkreten Verdacht sollte der Betreiber planvoll und möglichst ruhig vorgehen. Zunächst gilt es, den Zugriff auf die betroffene Website oder einzelne Systeme zu begrenzen, ohne vorschnell Beweise zu vernichten. Danach sollten Administrations-, Hosting- und Datenbankzugänge abgesichert und nicht von einem möglicherweise kompromittierten Gerät aus geändert werden.

Im nächsten Schritt werden betroffene Dateien, Datenbanken, Nutzerkonten, Weiterleitungen und Änderungen an Templates untersucht. Ein sauberes Backup kann die Wiederherstellung erleichtern, darf aber nicht ungeprüft eingespielt werden. Es muss ausgeschlossen werden, dass die Schwachstelle oder die Manipulation dadurch erneut aktiv wird.

Nach der Bereinigung sollten alle relevanten Seiten auf korrekte Inhalte, Statuscodes, Canonicals, interne Verlinkung und mobile Funktion geprüft werden. Sicherheitswarnungen oder entsprechende Meldungen in Webmaster-Werkzeugen sollten erst dann zur erneuten Prüfung eingereicht werden, wenn die Ursache behoben und die Website getestet wurde.

Bei personenbezogenen Daten können zusätzlich rechtliche und organisatorische Pflichten entstehen. Eine Datenschutz- oder IT-Sicherheitsberatung kann dann wichtiger sein als eine rein technische SEO-Maßnahme.

Häufige Fehler bei Website-Sicherheit und SEO

  • Nur das Zertifikat betrachten: HTTPS schützt die Verbindung, aber nicht automatisch CMS, Zugangsdaten oder Inhalte.
  • Updates ohne Bestandsaufnahme einspielen: Änderungen können Funktionen und SEO-Elemente beeinträchtigen, wenn niemand die Folgen prüft.
  • Backups mit Sicherheit verwechseln: Eine Sicherung hilft bei der Wiederherstellung, verhindert aber keinen Angriff.
  • Alle Sicherheitsprobleme mit einem Plugin lösen wollen: Erweiterungen können unterstützen, ersetzen aber keine saubere Konfiguration und Pflege.
  • Warnungen ignorieren: Browser- oder Webmaster-Hinweise sollten nachvollziehbar untersucht werden.
  • Nach der Bereinigung keine Ursachenanalyse durchführen: Ohne geschlossene Eintrittsstelle kann derselbe Vorfall wieder auftreten.
  • Sicherheitsregeln zu aggressiv einstellen: Ein legitimer Besucher darf nicht durch unnötige Blockaden an wichtigen Inhalten gehindert werden.

Praktische Entscheidungskriterien für eine sichere SEO-Website

Wie viel Aufwand angemessen ist, hängt vom Risiko ab. Eine einfache Informationsseite mit wenigen Kontakten benötigt andere Kontrollen als ein Shop mit Kundenkonten, Zahlungen und vielen Integrationen. Berücksichtige daher mindestens folgende Fragen:

  • Welche Daten werden verarbeitet und wie kritisch wären Verlust oder Missbrauch?
  • Wie schnell muss die Website nach einem Ausfall wieder verfügbar sein?
  • Wer darf Inhalte, Plugins, DNS, Hosting und Weiterleitungen ändern?
  • Wie häufig werden Updates, Backups und Wiederherstellungen kontrolliert?
  • Gibt es eine dokumentierte Ansprechperson für Sicherheitsvorfälle?
  • Welche externen Dienste laden Skripte oder erhalten Daten?
  • Wie werden wichtige SEO-Seiten nach technischen Änderungen überprüft?

Für kleine Websites kann eine klare monatliche Checkliste ein guter Anfang sein. Größere Projekte profitieren eher von festen Verantwortlichkeiten, Monitoring, Protokollierung, Staging-Umgebung und einer dokumentierten Notfallplanung. Entscheidend ist nicht, möglichst viele Werkzeuge einzusetzen, sondern Risiken nachvollziehbar zu reduzieren.

FAQ

Ist HTTPS ein direkter Rankingfaktor?

HTTPS ist ein wichtiges Signal für eine sichere Verbindung und gehört heute zur technischen Grundausstattung. Es allein führt jedoch nicht automatisch zu guten Rankings. Inhalte, Relevanz, Nutzerfreundlichkeit, Erreichbarkeit und viele weitere Faktoren bleiben ebenfalls entscheidend.

Kann ein Hack das Ranking dauerhaft zerstören?

Ein Sicherheitsvorfall kann die Sichtbarkeit und das Vertrauen deutlich beeinträchtigen. Ob die Auswirkungen dauerhaft sind, hängt unter anderem von Dauer, Umfang, Art der Manipulation und Qualität der Bereinigung ab. Eine vollständige Ursachenanalyse und eine saubere Wiederherstellung verbessern die Voraussetzungen für eine Erholung.

Wie erkenne ich, ob meine Website gehackt wurde?

Mögliche Hinweise sind unbekannte Unterseiten, unerwartete Weiterleitungen, neue Administrationskonten, veränderte Inhalte, Warnungen im Browser oder Webmaster-Werkzeug sowie ungewöhnliche Serverzugriffe. Kein einzelnes Zeichen beweist einen Angriff. Bei mehreren Auffälligkeiten sollte eine fachkundige Untersuchung erfolgen.

Schadet ein Sicherheits-Plugin der SEO?

Ein Sicherheits-Plugin kann nützlich sein, wenn es passend konfiguriert und gepflegt wird. Es kann jedoch Ladezeit erhöhen, Crawler blockieren oder legitime Zugriffe erschweren. Nach der Einrichtung sollten wichtige Seiten, Statuscodes, Ladezeiten und Suchmaschinenzugriffe kontrolliert werden.

Wie oft sollte ich die Website-Sicherheit prüfen?

Updates und kritische Warnungen sollten zeitnah bearbeitet werden. Eine regelmäßige Grundprüfung kann monatlich oder in einem zum Risiko passenden Intervall stattfinden. Nach größeren Änderungen, Migrationen, neuen Plugins oder ungewöhnlichen Traffic-Entwicklungen ist eine zusätzliche Kontrolle sinnvoll.

Was hat Datenschutz mit SEO und Sicherheit zu tun?

Datenschutz und IT-Sicherheit sind unterschiedliche Bereiche, überschneiden sich aber bei der Verarbeitung personenbezogener Daten. Transparente Prozesse, sparsame Datenerhebung und angemessene Schutzmaßnahmen stärken Vertrauen. Rechtliche Anforderungen sollten mit einer dafür qualifizierten Stelle geklärt werden.

Kann eine sichere Website trotzdem schlechte Rankings haben?

Ja. Sicherheit ist eine Grundlage, aber kein Ersatz für hilfreiche Inhalte, eine klare Informationsarchitektur, gute technische Zugänglichkeit und ein passendes Angebot. Eine sichere Website kann bei Suchanfragen dennoch wenig relevant sein oder Nutzerfragen unzureichend beantworten.

Typische Erfahrungen und Beobachtungen

In der Praxis zeigt sich häufig, dass Sicherheits- und SEO-Probleme gemeinsam auftreten, weil beide von derselben technischen Pflege abhängen. Ungepflegte Erweiterungen können sowohl eine Schwachstelle als auch fehlerhafte Ausgaben erzeugen. Unklare Weiterleitungen können Besucher verwirren und gleichzeitig Suchmaschinen falsche Signale senden.

Ebenso verbreitet ist die Beobachtung, dass eine verständliche Notfallplanung den Schaden begrenzt. Wenn Zuständigkeiten, Backups und Prüfabläufe vorher festgelegt sind, müssen Betreiber im Ernstfall weniger improvisieren. Das ersetzt keine professionelle Untersuchung, erleichtert aber die koordinierte Reaktion.

Fazit: Sicherheit als Grundlage nachhaltiger SEO

Die Frage, warum Website-Sicherheit SEO beeinflusst, lässt sich mit einem einfachen Grundsatz beantworten: Suchmaschinen und Nutzer benötigen eine erreichbare, vertrauenswürdige und unveränderte Website. HTTPS, aktuelle Software, geschützte Zugänge, Backups, Monitoring und eine sorgfältige Vorfallreaktion wirken gemeinsam auf diese Grundlage.

Sicherheit sollte deshalb nicht erst dann Beachtung finden, wenn Rankings sinken oder eine Browserwarnung erscheint. Eine regelmäßige, risikoorientierte Prüfung schützt Inhalte, Besucher und die langfristige Auffindbarkeit. Wer technische Schutzmaßnahmen mit guter Inhaltsqualität und einer klaren Nutzerführung verbindet, schafft bessere Voraussetzungen für nachhaltige SEO.

Externe Links richtig kennzeichnen: SEO, Recht und Nutzerfreundlichkeit

Externe Links verbinden eine Website mit einer anderen Domain. Richtig gekennzeichnet, helfen sie Leserinnen und Lesern bei der Einordnung, machen Quellen nachvollziehbar und geben Suchmaschinen wichtige Signale. Dabei geht es nicht nur um das passende HTML-Attribut: Auch verständlicher Linktext, eine erkennbare Kennzeichnung von Werbung und ein sinnvoller Umgang mit Vertrauen spielen eine wichtige Rolle.

Dieser Ratgeber zeigt, wie Sie externe Links technisch, redaktionell und rechtlich sauber behandeln. Die Empfehlungen eignen sich für Unternehmenswebsites, Blogs, Onlineshops und redaktionelle Inhalte.

Was sind externe Links?

Ein externer Link führt von Ihrer Website zu einer anderen Domain. Verlinken Sie beispielsweise von www.beispielseite.de auf www.fachportal.de, handelt es sich aus Sicht Ihrer Website um einen externen Link. Ein Link zu einer anderen Unterseite auf derselben Domain ist dagegen in der Regel ein interner Link.

Externe Links können unterschiedliche Aufgaben erfüllen:

  • Sie belegen eine Aussage mit einer nachvollziehbaren Quelle.
  • Sie führen zu weiterführenden Informationen, Werkzeugen oder offiziellen Dokumenten.
  • Sie verweisen auf einen Hersteller, Geschäftspartner oder Veranstalter.
  • Sie sind Teil einer Kooperation, eines Affiliate-Modells oder einer bezahlten Platzierung.
  • Sie ergänzen einen Service, etwa durch einen Karten-, Download- oder Buchungslink.

Die richtige Kennzeichnung hängt deshalb vom Zweck des Links ab. Ein redaktioneller Quellenlink wird anders behandelt als ein bezahlter Werbelink. Eine pauschale Einstellung für alle ausgehenden Links ist meist weder für Nutzer noch für Suchmaschinen sinnvoll.

Warum externe Links eine klare Kennzeichnung brauchen

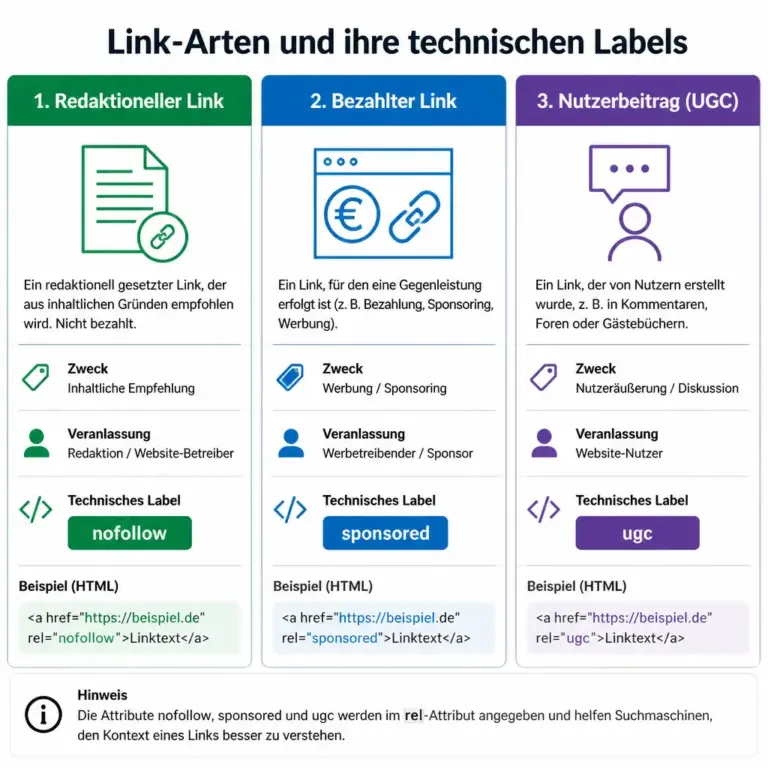
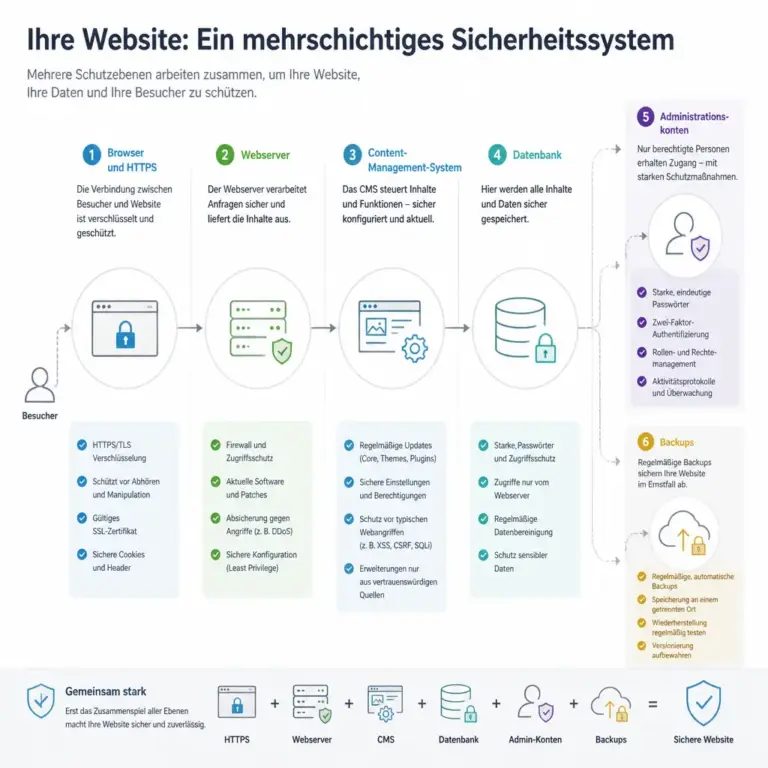
u00dcbersicht der rel-Attribute nofollow, sponsored und ugc fu00fcr externe Links
Die passende rel-Kennzeichnung hängt vom Zweck des externen Links ab.

Die Grafik macht sichtbar, dass redaktionelle Links, kommerzielle Verweise und Nutzerbeiträge unterschiedlich behandelt werden. Sie unterstützt die Entscheidung, bevor ein Link im Content-Management-System veröffentlicht wird.

Für Besucher sollte möglichst schnell erkennbar sein, wohin ein Link führt und welche Erwartungen damit verbunden sind. Ein aussagekräftiger Linktext ist hilfreicher als „hier klicken“. Bei einem PDF, einem Download oder einer externen Anwendung kann zusätzlich ein Hinweis sinnvoll sein.

Auch Suchmaschinen müssen den Kontext eines Links beurteilen können. Das geschieht nicht allein über rel-Attribute, sondern unter anderem über den umgebenden Text, den Linktext und die Art der Verlinkung. Ein redaktionell gesetzter Verweis auf eine seriöse, thematisch passende Ressource ist etwas anderes als ein bezahlter Link oder ein Nutzerbeitrag in einem Kommentar.

Schließlich kann eine Kennzeichnung rechtlich relevant sein. Wenn ein Link werblichen Charakter hat oder eine Gegenleistung dahintersteht, darf der kommerzielle Zweck nicht verschleiert werden. Die konkrete rechtliche Bewertung hängt vom Einzelfall, vom Geschäftsmodell und vom anwendbaren Recht ab. Bei wiederkehrenden Kooperationen oder unklaren Fällen ist eine rechtliche Prüfung sinnvoll.

Die wichtigsten rel-Attribute für externe Links

Das rel-Attribut beschreibt die Beziehung zwischen der aktuellen Seite und dem Ziel eines Links. Es ersetzt keine verständliche Beschriftung, liefert aber technische Hinweise. Für die häufigsten Fälle sind vier Werte besonders wichtig.

rel=“nofollow“ bei nicht redaktionell empfohlenen Links

nofollow signalisiert Suchmaschinen, dass der Link nicht als normale redaktionelle Empfehlung behandelt werden soll. Das kann beispielsweise bei Links sinnvoll sein, die Sie nicht vollständig redaktionell bewerten können oder bei denen eine Weitergabe von Ranking-Signalen nicht beabsichtigt ist.

nofollow ist jedoch kein allgemeines Pflichtattribut für jeden externen Link. Ein seriöser Quellenlink muss nicht automatisch mit nofollow versehen werden. Ebenso ist das Attribut keine Garantie dafür, dass Suchmaschinen einen Link in jeder Hinsicht ignorieren. Es ist ein Hinweis, keine umfassende Sicherheits- oder Rechtskennzeichnung.

rel=“sponsored“ für bezahlte und kommerzielle Links

sponsored ist für Links vorgesehen, die durch Werbung, Sponsoring, Affiliate-Vereinbarungen oder eine andere Gegenleistung entstehen. Dieses Attribut beschreibt den kommerziellen Ursprung des Links deutlich gegenüber Suchmaschinen.

Die technische Kennzeichnung ersetzt nicht die sichtbare Information für Leser. Ein Affiliate-Link kann also zusätzlich einen transparenten Hinweis wie „Affiliate-Link“ oder „Werbung“ benötigen. Die Kennzeichnung sollte dort stehen, wo sie vor oder spätestens beim Wahrnehmen des kommerziellen Inhalts verständlich ist.

rel=“ugc“ bei nutzergenerierten Inhalten

ugc steht für „User Generated Content“ und eignet sich für Links in Bereichen wie Kommentaren, Foren, Gästebüchern oder öffentlichen Profilen. Damit lässt sich kenntlich machen, dass der Link nicht aus der redaktionellen Planung des Websitebetreibers stammt.

Bei offenen Eingabefeldern genügt das Attribut allein nicht. Ein moderiertes Kommentarsystem, Spam-Schutz und eine Möglichkeit zum Entfernen problematischer Inhalte bleiben wichtige Bestandteile der Qualitätssicherung.

rel=“noopener“ und rel=“noreferrer“ bei neuen Fenstern

Wenn ein Link mit target="_blank" in einem neuen Tab oder Fenster geöffnet wird, kann noopener die Beziehung zwischen der Ausgangsseite und dem neuen Dokument einschränken. Das ist vor allem eine technische Sicherheitsmaßnahme.

noreferrer kann zusätzlich verhindern, dass der Browser die Herkunftsseite als Referrer übermittelt. Das kann für Datenschutz und Datenminimierung relevant sein, verändert aber möglicherweise die Auswertung im Zielsystem. Verwenden Sie das Attribut daher nicht unüberlegt, wenn eine nachvollziehbare Herkunftsinformation für einen legitimen Zweck erforderlich ist.

Welche Kennzeichnung passt zu welchem Link?

Art des Links Geeignete technische Behandlung Sichtbarer Hinweis
Redaktioneller Quellenlink In der Regel kein zusätzliches rel nötig Aussagekräftiger Linktext und gegebenenfalls Quellenangabe
Bezahlte Platzierung oder Sponsoring rel="sponsored", gegebenenfalls ergänzt um nofollow Deutliche Kennzeichnung als Werbung oder Sponsoring
Affiliate-Link rel="sponsored" Transparenter Affiliate- oder Werbehinweis
Link in einem Kommentar rel="ugc", bei Bedarf zusätzlich nofollow Hinweis auf nutzergenerierten Inhalt kann sinnvoll sein
Externer Download Je nach Zweck kein spezielles rel erforderlich Dateityp und gegebenenfalls Dateigröße nennen
Link in neuem Tab Bei Bedarf target="_blank" mit rel="noopener" Öffnen in neuem Tab zugänglich ankündigen

Die Tabelle ist eine Orientierung, keine automatische Entscheidungshilfe für jeden Sonderfall. Entscheidend sind immer Zweck, Kontrolle über den Inhalt, mögliche Gegenleistung und die Erwartungen der Nutzer.

Externe Links im HTML korrekt auszeichnen

Ein einfacher redaktioneller Link kann so aussehen:

<a href="https://www.fachportal.de/leitfaden">Leitfaden zur barrierearmen Webgestaltung</a>

Der Linktext beschreibt hier das Ziel. Die URL muss nicht zusätzlich im sichtbaren Text wiederholt werden. Bei einem kommerziellen Link kann die technische Auszeichnung beispielsweise so aussehen:

<a href="https://www.anbieter.de/angebot" rel="sponsored">Angebot des Anbieters ansehen</a>

Die sichtbare Kennzeichnung sollte im direkten Kontext ergänzt werden:

<p>Werbung: Dieser Beitrag enthält einen bezahlten Link zum Anbieter.</p>
<a href="https://www.anbieter.de/angebot" rel="sponsored">Angebot des Anbieters ansehen</a>

Bei einem Kommentar- oder Forumssystem kann die Ausgabe beispielsweise rel="ugc nofollow" enthalten, wenn der Betreiber den Link weder redaktionell geprüft noch als Empfehlung übernommen hat. Mehrere Werte werden durch Leerzeichen getrennt.

In Content-Management-Systemen werden Attribute teilweise automatisch ergänzt. Prüfen Sie trotzdem regelmäßig den erzeugten Quelltext, besonders nach Theme-, Plugin- oder Template-Änderungen. Achten Sie außerdem darauf, dass Links nicht durch JavaScript, Cookie-Banner oder visuell versteckte Elemente unverständlich werden.

Linktexte verständlich und barrierearm formulieren

Ein guter Linktext beantwortet möglichst knapp die Frage: „Was passiert, wenn ich diesen Link auswähle?“ Er sollte ohne den gesamten Absatz verständlich sein, weil Nutzer von Screenreadern sich eine Liste aller Links ausgeben lassen können.

Geeignete Formulierungen sind zum Beispiel:

  • „Zur offiziellen Produktdokumentation“
  • „Den vollständigen Jahresbericht als PDF lesen“
  • „Anmeldung beim Veranstalter öffnen“
  • „Methodik der Datenerhebung ansehen“

Weniger hilfreich sind „hier“, „mehr“ oder mehrfach verwendete Linktexte ohne unterscheidbaren Kontext. Auch eine rohe URL ist nicht immer gut lesbar. Sie kann bei besonders langen Adressen unübersichtlich sein und verrät nicht zuverlässig, was Nutzer am Ziel erwartet.

Wenn ein Link eine Datei öffnet, nennen Sie nach Möglichkeit den Dateityp. Bei großen Dateien kann zusätzlich die Dateigröße wichtig sein. Bei einem neuen Tab ist ein Hinweis wie „öffnet in neuem Tab“ hilfreich, sofern diese Interaktion tatsächlich eingesetzt wird. Öffnen Sie externe Seiten nicht automatisch in neuen Tabs: Viele Nutzer erwarten, dass die Zurück-Funktion weiterhin einfach funktioniert.

Externe Links sichtbar, aber nicht störend kennzeichnen

Eine externe Domain muss nicht neben jedem Link mit einem auffälligen Symbol markiert werden. In vielen Fällen reicht ein klarer Linktext. Ein kleines Symbol kann ergänzen, dass ein neues Fenster, ein Download oder eine fremde Website folgt; es darf den Linktext aber nicht ersetzen.

Wichtig ist ein einheitliches System. Wenn manche Links zu externen Websites mit einem Symbol versehen sind, andere aber nicht, entsteht Unsicherheit. Prüfen Sie außerdem den Kontrast, die Tastaturbedienung und die Bedeutung von Symbolen für Screenreader. Rein farbliche Unterschiede reichen nicht aus, um einen Link erkennbar zu machen.

Bei Werbung oder Affiliate-Inhalten gelten höhere Anforderungen an Transparenz. Der Hinweis darf nicht in einer unauffälligen Fußnote versteckt werden, wenn der kommerzielle Zweck für die Entscheidung des Nutzers relevant ist. Formulierungen wie „Werbung“, „Anzeige“, „bezahlte Kooperation“ oder ein klar erklärter Affiliate-Hinweis sind verständlicher als vage Begriffe wie „Partnerlink“, sofern dieser Begriff nicht erläutert wird.

Externe Links aus SEO-Sicht richtig bewerten

Externe Links sind kein automatischer Nachteil für die Suchmaschinenoptimierung. Sie können den Inhalt sogar nützlicher machen, wenn sie thematisch passen, vertrauenswürdige Informationen ergänzen und einen echten Mehrwert bieten. Nicht die bloße Anzahl, sondern die redaktionelle Qualität und der Kontext sind entscheidend.

Bevor Sie verlinken, stellen Sie sich folgende Fragen:

  • Hilft die Zielseite bei der Beantwortung der aktuellen Frage?
  • Ist der Inhalt der Zielseite nachvollziehbar und für die Zielgruppe geeignet?
  • Passt der Linktext präzise zum Ziel?
  • Ist der Link redaktionell empfohlen oder durch eine Gegenleistung entstanden?
  • Kann die Zielseite sich ohne Vorankündigung stark verändern?

Setzen Sie sponsored, ugc und nofollow nicht als pauschale Tarnung ein. Wer jeden externen Link mit nofollow versieht, verliert eine klare Unterscheidung zwischen normalen Quellenangaben und besonderen Linkarten. Umgekehrt sollten bezahlte Links nicht wie unabhängige Empfehlungen aussehen.

Überprüfen Sie wichtige externe Verweise gelegentlich. Eine Zielseite kann gelöscht, verschoben oder inhaltlich verändert werden. Defekte Links schaden der Nutzererfahrung, während unerwartete Weiterleitungen oder kompromittierte Domains ein Sicherheitsrisiko darstellen können. Für größere Websites helfen Linkprüfungen, redaktionelle Verantwortlichkeiten und ein dokumentierter Freigabeprozess.

Rechtliche und redaktionelle Vorsicht

Die Kennzeichnung eines externen Links ist nicht automatisch eine Rechtsberatung. Ob ein Link als Werbung gekennzeichnet werden muss, hängt unter anderem von Gegenleistung, Darstellung, Zielgruppe und Gesamtzusammenhang ab. Besonders sorgfältig sollten Sie bei bezahlten Kooperationen, Produktempfehlungen, Affiliate-Modellen und eigenen Angeboten vorgehen.

Verlinken Sie keine Inhalte, deren Rechtsverletzung offensichtlich ist. Achten Sie auf Marken, urheberrechtlich geschützte Materialien, Datenschutz und die Sicherheit des Zielangebots. Ein Link bedeutet zwar nicht zwangsläufig, dass Sie jede Aussage auf der Zielseite übernehmen; er kann aber dennoch als redaktionelle Empfehlung wahrgenommen werden.

Bei Quellenlinks ist eine nachvollziehbare Einordnung hilfreich: Wer ist der Herausgeber, worum geht es auf der Zielseite und warum ist sie für die Aussage relevant? Eine Verlinkung sollte keine unbelegte Behauptung stärker erscheinen lassen, als sie ist. Wo Daten, Methoden oder Einschränkungen wichtig sind, sollten Sie diese im eigenen Text erklären, statt nur auf eine externe Seite zu verweisen.

Häufige Fehler bei externen Links

Jeden Link mit nofollow versehen

Das erschwert die sinnvolle Unterscheidung zwischen redaktionellen Empfehlungen, Werbung und nutzergenerierten Links. Verwenden Sie das Attribut nach dem Zweck des Links, nicht aus Gewohnheit.

Werbung nur technisch kennzeichnen

Ein rel="sponsored" ist kein Ersatz für einen klaren sichtbaren Werbehinweis. Nutzer müssen den kommerziellen Charakter verstehen können.

Unpräzise Linktexte verwenden

„Hier klicken“ verrät weder das Ziel noch den Inhalt. Formulieren Sie den Linktext so, dass er auch aus dem Zusammenhang heraus möglichst verständlich bleibt.

Externe Ziele nicht kontrollieren

Ein ehemals passender Link kann später auf eine Fehlerseite, eine Weiterleitung oder einen völlig anderen Inhalt führen. Planen Sie für wichtige Seiten regelmäßige Kontrollen ein.

Neue Tabs ohne Hinweis öffnen

Ein unerwarteter Kontextwechsel kann irritieren und die Bedienung erschweren. Nutzen Sie neue Tabs sparsam und machen Sie die Interaktion verständlich.

Praktische Checkliste für die Veröffentlichung

  1. Bestimmen Sie den Zweck des Links: Quelle, Empfehlung, Werbung, Affiliate-Link, Kommentar oder Service.
  2. Prüfen Sie, ob die Zielseite thematisch passt, erreichbar ist und einen echten Nutzen bietet.
  3. Formulieren Sie einen präzisen Linktext statt einer allgemeinen Handlungsaufforderung.
  4. Wählen Sie das passende rel-Attribut: kein Attribut für normale redaktionelle Links, sponsored für kommerzielle Links und ugc für Nutzerbeiträge.
  5. Ergänzen Sie bei Bedarf nofollow, wenn keine redaktionelle Empfehlung vorliegt oder eine Weitergabe von Signalen nicht beabsichtigt ist.
  6. Kennzeichnen Sie Werbung und Affiliate-Inhalte sichtbar und verständlich.
  7. Informieren Sie über Downloads, Dateitypen und neue Tabs, sofern diese Eigenschaften relevant sind.
  8. Testen Sie Tastaturbedienung, Lesbarkeit, mobile Darstellung und die Zieladresse.
  9. Notieren Sie bei wichtigen Links, wer für die spätere Kontrolle verantwortlich ist.

FAQ

Müssen alle externen Links mit nofollow gekennzeichnet werden?

Nein. Ein normaler redaktioneller Link zu einer passenden und seriösen Ressource benötigt nicht automatisch nofollow. Das Attribut ist für Links gedacht, die nicht als gewöhnliche redaktionelle Empfehlung behandelt werden sollen.

Wann sollte ich sponsored verwenden?

Verwenden Sie rel="sponsored" bei Links, die durch Bezahlung, Sponsoring, Affiliate-Vereinbarung oder eine vergleichbare Gegenleistung entstehen. Zusätzlich sollte der kommerzielle Charakter für Besucher sichtbar erklärt werden.

Was ist der Unterschied zwischen sponsored und nofollow?

sponsored beschreibt den kommerziellen Ursprung eines Links. nofollow signalisiert allgemeiner, dass der Link nicht als normale redaktionelle Empfehlung behandelt werden soll. In bestimmten Fällen können beide Werte gemeinsam verwendet werden; sie erfüllen aber nicht dieselbe Aufgabe.

Wie kennzeichne ich Links in Kommentaren?

Links in Kommentaren, Foren oder anderen Nutzerbeiträgen können mit rel="ugc" ausgezeichnet werden. Je nach Moderation und redaktioneller Kontrolle kann zusätzlich nofollow sinnvoll sein. Ein Spam-Schutz und eine nachträgliche Kontrolle bleiben trotzdem wichtig.

Muss eine externe Website immer in einem neuen Tab geöffnet werden?

Nein. Das Öffnen in einem neuen Tab ist keine allgemeine Pflicht und kann die Bedienung sogar erschweren. Wenn Sie es einsetzen, sollte die neue Interaktion angekündigt und technisch angemessen abgesichert werden.

Reicht ein Linktext wie „Quelle“ aus?

„Quelle“ ist oft zu ungenau, besonders wenn mehrere Quellen auf einer Seite vorkommen. Besser sind der Name oder das Thema der Quelle und gegebenenfalls ein kurzer Hinweis auf den konkreten Bericht, die Dokumentation oder den Datensatz.

Kann ein externer Link das Ranking meiner Website verschlechtern?

Ein thematisch passender, sorgfältig ausgewählter Link ist nicht automatisch schädlich. Risiken entstehen eher durch minderwertige, irrelevante, manipulativ gesetzte oder unkontrollierte Links. Prüfen Sie deshalb Ziel, Kontext und Linkart statt ausschließlich auf die Domain zu achten.

Fazit

Externe Links richtig zu kennzeichnen bedeutet mehr, als ein einzelnes HTML-Attribut zu setzen. Entscheidend sind ein verständlicher Linktext, ein transparenter Umgang mit Werbung und Affiliate-Inhalten, passende rel-Werte und eine regelmäßige Kontrolle der Zielseiten. Redaktionelle Quellenlinks, bezahlte Verweise und Nutzerbeiträge sollten klar voneinander unterschieden werden.

Wer diese Entscheidungen am Zweck des Links ausrichtet, verbessert zugleich Orientierung, Barrierearmut, Vertrauen und technische Qualität. Eine kurze Prüfung vor der Veröffentlichung verhindert dabei viele typische Fehler.

Schutz vor unsicheren Weiterleitungen: Links sicher prüfen und Risiken vermeiden

Ein Klick auf einen Link führt nicht immer direkt zum erwarteten Ziel. Besonders bei verkürzten URLs, QR-Codes, Werbeanzeigen und Nachrichten können mehrere Weiterleitungen dazwischengeschaltet sein. Sie können auf eine gefälschte Anmeldeseite, schädliche Downloads oder eine Website mit irreführenden Inhalten führen.

Dieser Ratgeber zeigt, wie Schutz vor unsicheren Weiterleitungen im Alltag und in Unternehmen praktisch umgesetzt werden kann. Im Mittelpunkt stehen verständliche Prüfungen, sichere Browsereinstellungen, der bewusste Umgang mit Links und klare Reaktionen auf verdächtige Seiten.

Was sind unsichere Weiterleitungen?

Eine Weiterleitung, auch Redirect genannt, leitet den Browser von einer URL zu einer anderen Adresse. Das ist zunächst ein normaler Bestandteil des Internets: Websites ändern ihre Adressen, leiten von HTTP zu HTTPS um oder schicken Besucher von einer alten auf eine neue Unterseite.

Problematisch wird eine Weiterleitung, wenn das ursprüngliche Ziel verschleiert wird oder der Nutzer ohne klare Information auf einer unerwarteten Seite landet. Ein Link kann beispielsweise zuerst über einen Tracking-Dienst führen und anschließend eine Zieladresse öffnen. Bei einer missbräuchlichen Weiterleitung kann der Vorgang auch so gestaltet sein, dass die Zielseite erst nach bestimmten Bedingungen erscheint, etwa auf einem Mobilgerät oder nach mehreren Klicks.

  • Transparente Weiterleitung: Die Zieladresse passt zum erwarteten Anbieter und der Wechsel ist nachvollziehbar.
  • Irreführende Weiterleitung: Der Link verspricht eine bekannte Website, führt aber zu einer fremden oder täuschend ähnlichen Domain.
  • Schädliche Weiterleitung: Die Zielseite versucht, Zugangsdaten abzugreifen, unerwünschte Software anzubieten oder Sicherheitslücken auszunutzen.

Eine Weiterleitung allein beweist daher noch keinen Betrug. Entscheidend sind das Ziel, der Kontext, die Domain, das Verhalten der Seite und die Informationen, die dort verlangt werden.

Warum Weiterleitungen ein Sicherheitsrisiko sein können

Eine Browser-URL wird vor dem u00d6ffnen auf die echte Hauptdomain gepru00fcft.
Die Hauptdomain zeigt, zu welchem Anbieter eine URL tatsächlich gehört.

Die Darstellung macht sichtbar, warum der vollständige Domainname wichtiger ist als ein vertrauter Linktext. Leserinnen und Leser sollten besonders auf zusätzliche Wörter, Bindestriche und eine unerwartete Domain-Endung achten.

Weiterleitungen erschweren die schnelle Einschätzung eines Links. Die sichtbare Adresse in einer Nachricht muss nicht mit der Adresse übereinstimmen, die später im Browser geöffnet wird. Hinzu kommt, dass Angreifer häufig bekannte Marken, Behörden oder Zahlungsdienste nachahmen.

Besonders kritisch sind Weiterleitungen, wenn mehrere Warnsignale zusammentreffen:

  • Der Link kommt unerwartet oder erzeugt Zeitdruck.
  • Die URL ist verkürzt, ungewöhnlich lang oder enthält viele schwer lesbare Zeichen.
  • Der Domainname ähnelt einem bekannten Anbieter, verwendet aber eine andere Schreibweise oder Endung.
  • Die Zielseite verlangt sofort ein Passwort, einen Einmalcode, Zahlungsdaten oder eine Ausweiskopie.
  • Der Browser zeigt eine Sicherheitswarnung, einen Zertifikatsfehler oder eine unerwartete Download-Aufforderung.
  • Die Seite öffnet neue Tabs, blendet aggressive Warnungen ein oder verhindert das normale Zurückgehen.

Auch eine verschlüsselte Verbindung ist kein Gütesiegel für Vertrauenswürdigkeit. Das Schloss-Symbol beziehungsweise HTTPS schützt vor dem Mitlesen der Verbindung, bestätigt aber nicht automatisch, dass der Betreiber seriös ist. Eine betrügerische Website kann ebenfalls HTTPS verwenden.

Weiterleitungen vor dem Öffnen eines Links einschätzen

Den Kontext prüfen

Fragen Sie sich zuerst, ob Sie den Link erwarten. Eine Nachricht über eine angebliche Kontosperrung, eine Rückerstattung oder eine dringend notwendige Identitätsprüfung sollte besonders kritisch betrachtet werden. Seriöse Kommunikation lässt sich in vielen Fällen über die offizielle Website oder eine bekannte App nachvollziehen.

Öffnen Sie bei wichtigen Konten nicht den Link aus der Nachricht, sondern geben Sie die bekannte Webadresse selbst ein oder verwenden Sie ein zuvor gespeichertes Lesezeichen. So umgehen Sie die unbekannte Weiterleitung vollständig.

Die vollständige URL anzeigen

Auf einem Computer können Sie den Mauszeiger über den Link bewegen, ohne zu klicken. Viele Programme zeigen dann die Zieladresse an. Auf einem Smartphone lässt sich die Adresse häufig durch langes Drücken und eine Vorschau oder ein Kontextmenü prüfen. Die genaue Funktion hängt von der verwendeten App ab.

Lesen Sie eine URL von rechts nach links: Bei login.beispiel.de ist beispiel.de die maßgebliche Domain. Ein Ausdruck wie beispiel.de.sicher-login.example gehört dagegen zur Domain example und nicht zu „beispiel.de“. Unterdomains, Bindestriche und zusätzliche Wörter können eine bekannte Marke nachahmen, ohne zu ihr zu gehören.

Verkürzte Links nicht blind öffnen

Verkürzte URLs sind praktisch, verbergen aber das eigentliche Ziel. Bei einem unerwarteten verkürzten Link ist Zurückhaltung sinnvoll. Nutzen Sie, sofern verfügbar, eine Vorschaufunktion des Dienstes oder lassen Sie sich das Ziel von der absendenden Person über einen unabhängigen Kommunikationskanal bestätigen.

Praktische Kriterien für eine sichere Entscheidung

Prüfkriterium Worauf Sie achten sollten Sinnvolle Reaktion
Absender Passt die Adresse zur Organisation und zum bisherigen Kontakt? Bei Abweichungen nicht über den Link antworten; offiziellen Kontaktweg nutzen.
Domain Steht der echte Anbietername direkt vor der Domain-Endung? Schreibweise, Endung und mögliche Zusätze sorgfältig prüfen.
Weiterleitung Wird das Ziel klar angezeigt oder bleibt es verborgen? Verkürzte und verschleierte Links nur nach unabhängiger Prüfung öffnen.
Seiteninhalt Passt die Gestaltung zur erwarteten Website? Wird Druck aufgebaut? Keine Daten eingeben, wenn Inhalt und Anlass nicht zusammenpassen.
Download Wird unerwartet eine Datei angeboten oder gestartet? Download abbrechen und Datei nicht öffnen.
Sicherheitsmeldung Warnt der Browser vor Zertifikat, Malware oder Täuschung? Seite schließen und nicht durch eine Ausnahme bestätigen.

Keines dieser Kriterien sollte isoliert betrachtet werden. Eine bekannte Domain kann kompromittiert sein, und eine unbekannte Domain muss nicht automatisch schädlich sein. Bei sensiblen Vorgängen ist jedoch die Kombination aus unerwartetem Anlass, Zeitdruck und unbekanntem Ziel ein starkes Signal, den Vorgang abzubrechen.

Browser und Geräte sicher konfigurieren

Technische Schutzmaßnahmen ersetzen keine Aufmerksamkeit, reduzieren aber die Wahrscheinlichkeit, dass eine unsichere Weiterleitung unbemerkt bleibt.

Browser aktuell halten

Installieren Sie Updates für Browser, Betriebssystem und wichtige Apps zeitnah über die vorgesehenen Update-Funktionen. Aktualisierungen können Fehler beheben und Schutzmechanismen gegen bekannte gefährliche Websites verbessern. Verwenden Sie möglichst nur Browser aus vertrauenswürdigen offiziellen Quellen.

Warnungen nicht umgehen

Wenn der Browser eine Seite als möglicherweise gefährlich, täuschend oder unsicher einstuft, sollte die Warnung ernst genommen werden. Klicken Sie nicht reflexartig auf Optionen wie „Trotzdem fortfahren“. Verlassen Sie die Seite und prüfen Sie den Vorgang über einen unabhängigen Weg.

Automatische Downloads und Pop-ups begrenzen

Aktivieren Sie im Browser den Schutz vor unerwünschten Pop-ups und automatischen Downloads. Prüfen Sie außerdem regelmäßig, welche Benachrichtigungen Websites senden dürfen. Eine Website benötigt normalerweise keine dauerhafte Berechtigung, um Ihnen wichtige Kontoinformationen mitzuteilen.

Erweiterungen bewusst auswählen

Browser-Erweiterungen können Seiteninhalte lesen oder verändern. Installieren Sie nur Erweiterungen, die Sie benötigen, und prüfen Sie Herausgeber, Berechtigungen und Aktualisierungsstand. Entfernen Sie Erweiterungen, die unbekannt sind, nicht mehr gepflegt werden oder weitreichende Rechte ohne nachvollziehbaren Grund verlangen.

Passwortmanager und Mehrfaktor-Anmeldung nutzen

Ein Passwortmanager kann dabei helfen, Zugangsdaten nur auf bekannten Domains einzutragen. Er füllt Daten auf einer ähnlich aussehenden, aber falschen Domain meist nicht automatisch aus. Die Mehrfaktor-Anmeldung bietet eine zusätzliche Schutzschicht, ersetzt jedoch nicht die Prüfung des Links: Ein abgefangener Anmeldevorgang kann weiterhin zu Betrugsversuchen führen.

Sichere Arbeitsweise bei E-Mail, Messenger und QR-Codes

Links werden nicht nur per E-Mail verbreitet. Auch Messenger, soziale Netzwerke, Kalender-Einladungen, Dokumente und QR-Codes können auf Weiterleitungen verweisen. Die grundlegenden Regeln bleiben gleich, die Darstellung unterscheidet sich jedoch.

E-Mails und Messenger

Antworten Sie bei Zweifeln nicht auf die verdächtige Nachricht und verwenden Sie keine Kontaktdaten aus deren Signatur. Suchen Sie die offizielle Website selbst oder kontaktieren Sie die bekannte Person über einen bereits gespeicherten Kanal. Achten Sie bei Anhängen und Links besonders auf Nachrichten, die ungewöhnliche Dringlichkeit erzeugen.

QR-Codes

Ein QR-Code macht das Ziel nicht automatisch sicherer. Prüfen Sie die nach dem Scannen angezeigte URL, bevor Sie sie öffnen. Bei Aufklebern über offiziellen QR-Codes oder bei Codes in öffentlichen Bereichen ist besondere Vorsicht sinnvoll, weil der ursprüngliche Code überklebt worden sein könnte. Für Zahlungen oder Anmeldungen sollte die offizielle App oder manuell aufgerufene Website bevorzugt werden.

Werbung und Suchergebnisse

Bezahlte Anzeigen und Suchergebnisse können zu Zwischenzielen führen. Verlassen Sie sich deshalb nicht allein auf die Position eines Ergebnisses. Bei Banken, Behörden, Shops und anderen sensiblen Diensten ist ein gespeichertes Lesezeichen oder die manuelle Eingabe der bekannten Domain die bessere Ausgangsbasis.

Was tun, wenn eine Weiterleitung bereits geöffnet wurde?

Wenn Sie eine verdächtige Seite geöffnet haben, bewahren Sie Ruhe. Das bloße Aufrufen einer Seite bedeutet nicht automatisch, dass ein Konto kompromittiert oder ein Gerät infiziert wurde. Beenden Sie den Tab, ohne weitere Schaltflächen zu bestätigen. Brechen Sie Downloads ab und öffnen Sie keine Datei, die unerwartet heruntergeladen wurde.

Wenn Sie Zugangsdaten eingegeben haben, ändern Sie das betreffende Passwort über die offizielle Website. Verwenden Sie ein neues, einmaliges Passwort und prüfen Sie aktive Sitzungen, Wiederherstellungsmethoden und Sicherheitsbenachrichtigungen. Falls dasselbe Passwort an anderer Stelle verwendet wurde, ändern Sie es auch dort. Bei Zahlungsdaten sollten Sie unverzüglich das zuständige Finanzinstitut über eine offizielle Telefonnummer informieren.

Haben Sie eine Datei geöffnet oder ungewöhnliche Geräteaktivitäten bemerkt, trennen Sie das Gerät bei Bedarf vom Netzwerk und führen Sie eine Prüfung mit aktueller Sicherheitssoftware durch. In einer Organisation sollte der interne IT-Sicherheitskontakt informiert werden. Bewahren Sie, soweit möglich, die verdächtige Nachricht, URL und Uhrzeit auf, ohne sie erneut aufzurufen.

Eine Meldung an den jeweiligen Anbieter, den Maildienst oder eine zuständige Meldestelle kann helfen, die Adresse prüfen zu lassen. Geben Sie dabei keine zusätzlichen vertraulichen Daten an unbekannte Empfänger weiter.

Schutz vor unsicheren Weiterleitungen im Unternehmen

Unternehmen sollten nicht allein auf die Aufmerksamkeit einzelner Beschäftigter setzen. Ein wirksamer Ansatz verbindet technische Kontrollen, verständliche Regeln und einen einfachen Meldeweg.

  • Link- und E-Mail-Schutz: Nutzen Sie, soweit passend, Filter für bekannte schädliche Domains, Anhänge und verdächtige Nachrichten. Die Regeln sollten regelmäßig überprüft werden, damit legitime Kommunikation nicht unnötig blockiert wird.
  • DNS- und Netzwerkschutz: Eine kontrollierte Namensauflösung kann bekannte gefährliche Ziele blockieren. Sie ist eine zusätzliche Ebene und keine Garantie gegen neue oder noch unbekannte Adressen.
  • Geringe Rechte: Standardkonten mit nur notwendigen Berechtigungen begrenzen mögliche Folgen, wenn ein Gerät oder Konto betroffen ist.
  • Schulung mit konkreten Beispielen: Beschäftigte sollten wissen, wie Domains gelesen, URLs geprüft und verdächtige Vorfälle gemeldet werden. Reine Warnungen ohne Handlungsschritte helfen weniger.
  • Klare Meldewege: Eine gut sichtbare interne Adresse oder Schaltfläche erleichtert schnelle Meldungen. Wer einen Fehler gemacht hat, sollte Unterstützung erhalten statt aus Angst zu schweigen.
  • Protokollierung und Reaktion: Zuständige Teams brauchen definierte Abläufe für Passwortwechsel, Sitzungsabmeldung, Geräteprüfung und gegebenenfalls die Sperrung einer Adresse.

Bei der Auswahl technischer Lösungen sollten Unternehmen prüfen, welche Daten verarbeitet werden, wie Fehlalarme behandelt werden und ob die Maßnahme zum Arbeitsablauf passt. Sicherheitskontrollen müssen nachvollziehbar sein und dürfen wichtige legitime Links nicht ohne Alternative blockieren.

Häufige Fehler und bessere Alternativen

„Die Nachricht sieht professionell aus“

Eine überzeugende Gestaltung ist kein Beweis für die Echtheit. Besser ist es, Absender, Domain und Anlass unabhängig zu prüfen.

„HTTPS bedeutet, dass die Website sicher ist“

HTTPS schützt die Verbindung zwischen Browser und Website. Es bestätigt nicht die Identität oder Vertrauenswürdigkeit des Betreibers. Prüfen Sie weiterhin Domain und Inhalt.

„Ich klicke nur kurz und gebe nichts ein“

Auch ein kurzer Besuch kann zu unerwarteten Downloads, Benachrichtigungsanfragen oder weiteren Täuschungsversuchen führen. Öffnen Sie unbekannte Links möglichst nicht und schließen Sie verdächtige Seiten sofort.

„Die URL enthält den Namen einer bekannten Marke“

Entscheidend ist die registrierte Hauptdomain, nicht irgendein Markenbegriff in einem Pfad oder einer Subdomain. Lesen Sie die Adresse vollständig und langsam.

„Eine Sicherheitssoftware wird alles verhindern“

Schutzprogramme sind hilfreich, erkennen aber nicht jede neue oder manipulierte Website. Technische Schutzmaßnahmen und menschliche Prüfung sollten sich ergänzen.

FAQ

Ist jede Weiterleitung gefährlich?

Nein. Weiterleitungen sind ein normaler technischer Vorgang, etwa beim Wechsel von einer alten auf eine neue Website-Adresse. Verdächtig wird eine Weiterleitung, wenn das Ziel nicht zum Anlass passt, verschleiert wird oder sensible Daten und Downloads verlangt.

Wie erkenne ich das echte Ziel eines Links?

Zeigen Sie die URL vor dem Öffnen an oder verwenden Sie die Vorschaufunktion des jeweiligen Programms. Lesen Sie die Domain vollständig. Bei einem wichtigen Konto ist es sicherer, die bekannte Webadresse selbst einzugeben, statt einen unbekannten Link zu verwenden.

Kann HTTPS eine Phishing-Seite ausschließen?

Nein. HTTPS verschlüsselt die Verbindung, sagt aber nicht zuverlässig aus, wer die Website betreibt. Auch eine täuschende Website kann ein gültiges Zertifikat und HTTPS verwenden.

Soll ich einen verkürzten Link grundsätzlich meiden?

Nicht zwingend, aber unerwartete verkürzte Links sollten Sie nicht blind öffnen. Lassen Sie sich das Ziel anzeigen, prüfen Sie den Anlass und verwenden Sie bei sensiblen Vorgängen lieber einen direkt aufgerufenen offiziellen Dienst.

Was mache ich nach der Eingabe eines Passworts auf einer verdächtigen Seite?

Rufen Sie den echten Dienst manuell auf und ändern Sie das Passwort sofort. Beenden Sie aktive Sitzungen, prüfen Sie Sicherheitsmeldungen und ändern Sie dasselbe Passwort auch bei anderen Diensten. Informieren Sie bei Bedarf den Anbieter oder die zuständige IT-Stelle.

Wie verhalte ich mich bei einem verdächtigen QR-Code?

Prüfen Sie die URL, die nach dem Scannen angezeigt wird, bevor Sie sie öffnen. Stimmen Domain und erwarteter Zweck nicht überein, schließen Sie die Vorschau. Für Anmeldungen und Zahlungen sollten Sie die offizielle App oder eine selbst eingegebene Adresse bevorzugen.

Reicht ein aktueller Virenschutz aus?

Nein. Virenschutz kann Dateien und bestimmte Bedrohungen erkennen, verhindert aber nicht jede Täuschung durch gefälschte Websites oder die freiwillige Eingabe von Zugangsdaten. Updates, sichere Konten, Domainprüfung und ein klarer Meldeweg bleiben wichtig.

Fazit

Guter Schutz vor unsicheren Weiterleitungen beginnt mit einer einfachen Gewohnheit: Nicht der sichtbare Linktext, sondern das tatsächliche Ziel und der Anlass entscheiden. Prüfen Sie Domain und URL, umgehen Sie unbekannte Links bei sensiblen Vorgängen, halten Sie Browser und Geräte aktuell und ignorieren Sie Sicherheitswarnungen nicht.

Wenn eine Seite bereits geöffnet wurde, sollten Sie Downloads abbrechen, keine Daten nachträglich eingeben und bei einer möglichen Preisgabe von Zugangsdaten schnell handeln. Im Unternehmen kommt es zusätzlich auf technische Schutzschichten, verständliche Schulungen und einen angstfreien Meldeweg an. So wird aus vorsichtigem Klicken ein verlässlicher, alltagstauglicher Sicherheitsprozess.

Mixed Content erkennen und beheben: Der praxisnahe Leitfaden für sichere Websites

Eine Website kann bereits vollständig über HTTPS erreichbar sein und trotzdem noch unsichere Inhalte laden. Dieses Problem wird als Mixed Content bezeichnet. Es entsteht, wenn eine per HTTPS geschützte Seite Ressourcen wie Bilder, Stylesheets, JavaScript-Dateien, Schriftarten oder Videos über eine unverschlüsselte HTTP-Adresse anfordert.

Mixed Content ist nicht nur eine technische Unsauberkeit. Je nach Art der betroffenen Ressource können Browser Inhalte blockieren, Warnungen anzeigen oder die Integrität einer Seite gefährden. In diesem Ratgeber erfahren Sie, wie Sie Mixed Content erkennen, die Ursache systematisch eingrenzen und dauerhaft beheben. Die Vorgehensweise eignet sich für WordPress-Websites ebenso wie für individuell entwickelte Seiten.

Was bedeutet Mixed Content?

Mixed Content liegt vor, wenn eine HTTPS-Seite gleichzeitig Ressourcen über HTTP einbindet. Das typische Beispiel ist eine Seite mit dieser Adresse:

https://www.beispiel.de

In ihrem Quelltext wird jedoch ein Bild so referenziert:

<img src="http://www.beispiel.de/uploads/bild.jpg" alt="Beispielbild">

Die eigentliche Seite wird verschlüsselt übertragen, das Bild aber nicht. Dadurch entsteht ein gemischter Abruf. Auch externe Dienste können die Ursache sein, etwa ein eingebundenes Skript, eine Schriftdatei, ein Video-Player oder ein Analysewerkzeug.

Entscheidend ist die Unterscheidung zwischen passivem und aktivem Mixed Content:

  • Passiver Mixed Content: Dazu zählen meist Bilder, Audio- oder Videodateien. Er kann Warnungen auslösen oder vom Browser ersetzt beziehungsweise blockiert werden.
  • Aktiver Mixed Content: Dazu gehören JavaScript, Stylesheets, iFrames, Webfonts und bestimmte API-Anfragen. Diese Ressourcen können die Darstellung und Funktion der Seite beeinflussen und werden von modernen Browsern häufig blockiert.

Auch wenn die Seite im eigenen Browser scheinbar funktioniert, sollte die Ursache behoben werden. Besucher verwenden unterschiedliche Browser, Erweiterungen, Gerätekonfigurationen und Sicherheitsstufen.

Warum Mixed Content problematisch ist

Netzwerk-Tab der Browser-Entwicklertools mit einer unsicheren HTTP-Ressource.
Der Netzwerk-Tab macht unsichere Ressourcen sichtbar.

Achten Sie im Bild auf die vollständige URL und den Status der Anfrage. Diese Informationen helfen dabei, die betroffene Datei eindeutig zuzuordnen, statt nur eine allgemeine Browserwarnung zu behandeln.

HTTPS schützt die Verbindung zwischen Browser und Server vor dem Mitlesen und erschwert Manipulationen auf dem Übertragungsweg. Wird eine Ressource dagegen über HTTP geladen, fehlt dieser Schutz für genau diesen Abruf. Bei aktiven Ressourcen kann ein Angreifer unter bestimmten Bedingungen Inhalte verändern, bevor sie den Browser erreichen.

In der Praxis zeigen sich häufig diese Folgen:

  • Ein Stylesheet wird blockiert und die Seite erscheint ohne korrekte Gestaltung.
  • JavaScript wird nicht ausgeführt, sodass Menüs, Filter oder Formulare nicht funktionieren.
  • Bilder, Schriftarten oder Videos werden nicht geladen.
  • Die Entwicklerkonsole meldet unsichere Anfragen.
  • Das Vorhängeschloss oder die Sicherheitsanzeige des Browsers fehlt beziehungsweise weist auf ein Problem hin.
  • Interne Weiterleitungen, API-Aufrufe oder Vorschaufunktionen brechen ab.

Mixed Content ist außerdem ein Hinweis darauf, dass URLs, Migrationen oder externe Einbindungen nicht konsequent auf HTTPS umgestellt wurden. Eine saubere Behebung verbessert daher meist auch die Wartbarkeit der Website.

Mixed Content erkennen: Die wichtigsten Prüfmethoden

Bevor Sie Änderungen vornehmen, sollten Sie möglichst genau feststellen, welche Ressource über HTTP geladen wird. Arbeiten Sie dabei nicht nur mit der Startseite. Auch Unterseiten, Beiträge, Suchseiten, Produktseiten und Formulare können eigene Fehler enthalten.

Die Browser-Entwicklertools verwenden

Die Entwicklerwerkzeuge moderner Browser sind für die erste Diagnose besonders hilfreich:

  1. Öffnen Sie die betroffene Seite über ihre HTTPS-Adresse.
  2. Öffnen Sie die Entwicklertools, meist über die Taste F12 oder das Kontextmenü.
  3. Wechseln Sie zum Bereich Konsole.
  4. Laden Sie die Seite mit geöffneter Konsole neu.
  5. Suchen Sie nach Meldungen mit Begriffen wie „Mixed Content“, „blocked“, „insecure“ oder „HTTP“.

Die Meldung enthält oft die konkrete URL und beschreibt, ob eine Ressource blockiert oder nur als Warnung behandelt wurde. Kopieren Sie die URL, bevor Sie die Seite verändern. So lässt sich später kontrollieren, ob genau diese Anfrage verschwunden ist.

Im Netzwerk-Tab nach HTTP-Anfragen suchen

Der Bereich Netzwerk zeigt, welche Dateien beim Laden der Seite angefordert werden. Filtern Sie nach „http:“ oder prüfen Sie die vollständigen Adressen einzelner Einträge. Achten Sie besonders auf:

  • CSS- und JavaScript-Dateien
  • Bilder in Beiträgen, Widgets oder Slidern
  • Schriftarten und Icon-Bibliotheken
  • Video- und Audioquellen
  • XHR- oder Fetch-Anfragen an APIs
  • eingebettete Inhalte und iFrames

Ein Eintrag mit einem roten Status oder dem Hinweis „blocked:mixed-content“ ist ein deutlicher Anhaltspunkt. Beachten Sie jedoch, dass eine Umleitung von HTTP nach HTTPS nicht in jedem Fall eine saubere Lösung ist. Der Quellverweis sollte möglichst direkt HTTPS verwenden.

Quelltext und Datenbank durchsuchen

Bei einer WordPress-Website kann die alte HTTP-Adresse in Beiträgen, Widgets, Theme-Dateien, Plugin-Einstellungen oder gespeicherten Optionen stehen. Eine Suche nach http:// liefert häufig schnell erste Treffer. Prüfen Sie aber, ob es sich um eine tatsächlich geladene Ressource handelt oder nur um Text, Dokumentation oder eine externe Adresse, die nicht geändert werden darf.

Vor direkten Datenbankänderungen ist eine vollständige Sicherung wichtig. Besonders bei serialisierten WordPress-Daten können einfache Ersetzungen Strukturen beschädigen. Verwenden Sie für umfangreiche URL-Ersetzungen ein dafür geeignetes, seriell arbeitendes Werkzeug oder lassen Sie die Änderung von einer fachkundigen Person durchführen.

Externe Prüfwerkzeuge ergänzend einsetzen

Online-Crawler und Sicherheitsprüfungen können mehrere Seiten gleichzeitig untersuchen. Sie sind nützlich, um vergessene Unterseiten, alte Medienpfade und Ressourcen aus Templates zu finden. Solche Werkzeuge ersetzen jedoch nicht die Browserkonsole: Sie können Inhalte übersehen, die erst nach einer Benutzeraktion oder durch JavaScript geladen werden.

Mixed Content beheben: Eine systematische Vorgehensweise

Die beste Lösung hängt davon ab, wo die HTTP-Adresse gespeichert ist. Gehen Sie von der stabilen Grundlage zur individuellen Einbindung vor. Dadurch vermeiden Sie, dass eine automatische Korrektur die eigentliche Ursache verdeckt.

1. HTTPS-Grundlage des Webauftritts prüfen

Stellen Sie zunächst sicher, dass die Website grundsätzlich über ein gültiges TLS-Zertifikat erreichbar ist. Prüfen Sie die wichtigsten Varianten:

  • https://example.de
  • https://www.example.de
  • gegebenenfalls weitere aktive Subdomains

Welche Variante die Hauptadresse ist, sollte eindeutig festgelegt sein. Die Website sollte nicht dauerhaft zwischen mehreren Varianten wechseln. Interne Links, die bevorzugte Domain und kanonische Angaben müssen zueinander passen. Zertifikats- oder Hostingprobleme sind allerdings ein eigenes Thema und sollten nicht mit Mixed Content vermischt werden.

2. Interne URLs auf HTTPS aktualisieren

Wenn eine eigene Ressource über HTTP eingebunden ist, ändern Sie die Adresse auf HTTPS. Das betrifft beispielsweise:

http://www.beispiel.de/wp-content/uploads/logo.svg

zu:

https://www.beispiel.de/wp-content/uploads/logo.svg

Bei internen Links können auch relative URLs sinnvoll sein, etwa /wp-content/uploads/logo.svg. Absolute HTTPS-URLs sind dagegen oft klarer, wenn Inhalte über mehrere Domains, CDNs oder Umgebungen ausgeliefert werden. Wichtig ist, dass die Ressource selbst tatsächlich über HTTPS erreichbar ist und nicht nur eine fehlerhafte Weiterleitung zurückgibt.

3. WordPress-Adresse und Website-Adresse kontrollieren

In WordPress finden Sie unter den allgemeinen Einstellungen die WordPress-Adresse und die Website-Adresse. Beide sollten bei einer vollständig verschlüsselten Website mit https:// beginnen. Änderungen an dieser Stelle können die Erreichbarkeit beeinflussen. Legen Sie deshalb vorher eine Sicherung an und prüfen Sie, ob Sie über einen alternativen Administrationszugang verfügen.

Manchmal wird die Adresse zusätzlich in der Konfigurationsdatei, durch Hosting-Einstellungen oder durch eine Entwicklungsumgebung vorgegeben. Wenn die Einstellung nach dem Speichern wieder zurückspringt, liegt die Ursache wahrscheinlich außerhalb der normalen WordPress-Oberfläche.

4. Medien, Menüs und Widgets korrigieren

Alte Bild-URLs entstehen häufig nach einer nachträglichen HTTPS-Umstellung. Überprüfen Sie Bilder und Dateien in Beiträgen, Seiten, Headern, Fußzeilen, Widgets und visuellen Editoren. Auch Hintergrundbilder in den Theme-Einstellungen können betroffen sein, obwohl sie im normalen Editor nicht als klassischer Link sichtbar sind.

Bei einzelnen Dateien genügt eine manuelle Korrektur. Bei vielen betroffenen Einträgen ist eine kontrollierte URL-Ersetzung effizienter. Testen Sie eine solche Änderung zunächst in einer Staging-Umgebung und kontrollieren Sie anschließend Medien, interne Verweise und responsive Ansichten.

5. Theme- und Plugin-Dateien untersuchen

Hardcodierte HTTP-Adressen finden sich manchmal in Theme-Dateien, individuellen Codeblöcken oder Plugin-Konfigurationen. Aktualisieren Sie zunächst WordPress, Theme und Plugins aus vertrauenswürdigen Quellen. Eine veraltete Erweiterung kann unsichere Einbindungen enthalten oder URLs falsch erzeugen.

Ändern Sie Dateien eines gekauften Themes möglichst nicht direkt, weil Updates die Anpassungen überschreiben können. Nutzen Sie stattdessen ein Child-Theme, eine vorgesehene Einstellung oder eine dokumentierte Filter- beziehungsweise Hook-Lösung. Bei eigener Entwicklung sollten URLs über geeignete WordPress-Funktionen erzeugt werden, statt das Protokoll fest in den Code zu schreiben.

6. Externe Ressourcen richtig behandeln

Für externe Ressourcen gibt es drei sinnvolle Optionen:

  1. Verwenden Sie die HTTPS-Version des Anbieters, wenn sie zuverlässig verfügbar ist.
  2. Hosten Sie die Ressource selbst, sofern Lizenz, Aktualität und Wartung das erlauben.
  3. Entfernen Sie die Einbindung, wenn sie nicht erforderlich ist oder keinen klaren Nutzen bietet.

Verwenden Sie keine beliebige HTTPS-Variante, wenn der externe Dienst diese nicht offiziell unterstützt. Eine nicht funktionierende URL kann die Website stärker beeinträchtigen als die ursprüngliche Warnung. Prüfen Sie außerdem, ob Datenschutz, Nutzungsbedingungen und Abhängigkeiten des Dienstes zu Ihrer Website passen.

7. HTTP-Weiterleitungen nur als Ergänzung nutzen

Eine Weiterleitung von HTTP auf HTTPS ist für alte Bookmarks und externe Verweise sinnvoll. Sie ersetzt aber nicht die Aktualisierung interner Ressourcen. Der Browser muss die HTTP-Anfrage zunächst erkennen und anfordern, bevor die Weiterleitung greift. Direkte HTTPS-Verweise sind daher sauberer, schneller und weniger fehleranfällig.

Auf Serverebene kann eine Weiterleitung für die Hauptdomain eingerichtet werden. Die genaue Konfiguration hängt vom Webserver und vom Hosting ab. Nehmen Sie keine pauschalen Änderungen an Serverdateien vor, wenn Sie die bestehende Konfiguration nicht nachvollziehen können. Eine fehlerhafte Weiterleitung kann eine Endlosschleife oder einen kompletten Ausfall verursachen.

Besondere Fälle, die oft übersehen werden

CSS-Hintergrundbilder und Schriftarten

Ein Bild kann über CSS eingebunden sein und taucht deshalb nicht unbedingt im visuellen Editor auf. Suchen Sie in Stylesheets nach url(http://.... Webfonts sind besonders relevant, weil Browser unsichere Schriftdateien blockieren können. Prüfen Sie auch Icon-Schriften und Ressourcen, die von einem CDN geladen werden.

JavaScript und dynamisch erzeugte URLs

Manche HTTP-Adressen stehen nicht im initialen HTML, sondern werden erst durch JavaScript erzeugt. In diesem Fall hilft der Netzwerk-Tab während der konkreten Aktion, etwa beim Öffnen eines Menüs, Absenden eines Formulars oder Nachladen weiterer Inhalte. Prüfen Sie auch API-Endpunkte und Konfigurationsdateien, die an das Frontend übergeben werden.

iFrames, Videos und eingebettete Dienste

Ein eingebettetes Video oder ein Karten- beziehungsweise Terminmodul kann eine eigene HTTP-Adresse enthalten. Verwenden Sie die vom Anbieter dokumentierte HTTPS-Einbettung und testen Sie die Funktion in einem privaten Browserfenster. Falls ein Dienst keine sichere Einbindung anbietet, sollten Sie abwägen, ob ein Link, ein Vorschaubild oder ein anderer Anbieter die bessere Lösung ist.

Content Delivery Networks und Subdomains

Liegt eine Datei auf einer Subdomain oder einem CDN, benötigt auch diese Auslieferungsadresse eine gültige HTTPS-Konfiguration. Ein Zertifikat für die Hauptdomain deckt nicht automatisch jede Subdomain ab. Kontrollieren Sie außerdem, ob gemischte Inhalte nur in einer bestimmten Umgebung auftreten, etwa auf der Produktionsseite, in einer Vorschau oder nach einem Domainwechsel.

Nach der Korrektur: gründlich kontrollieren

Eine einzelne erfolgreiche Prüfung reicht nicht immer aus. Leeren Sie gegebenenfalls den Cache von Website, Plugin, CDN und Browser. Öffnen Sie danach die Seite in einem privaten Fenster und prüfen Sie sie in mindestens einem weiteren modernen Browser.

Kontrollieren Sie insbesondere:

  • Startseite und wichtige Unterseiten
  • Beiträge mit älteren Bildern oder eingebetteten Medien
  • Kontakt-, Login- und Suchfunktionen
  • Navigation, Menüs, Slider und Filter
  • mobile Darstellung und responsive Breakpoints
  • Checkout-, Buchungs- oder Mitgliederbereiche, falls vorhanden
  • Browserkonsole und Netzwerk-Tab ohne neue Mixed-Content-Meldungen

Prüfen Sie nicht nur die sichtbare Oberfläche. Eine Seite kann äußerlich korrekt aussehen, während ein Hintergrund-API-Aufruf weiterhin über HTTP erfolgt. Wiederholen Sie deshalb die Aktionen, die vorher Fehler ausgelöst haben.

Häufige Fehler bei der Behebung

  • Nur die Startseite wird geprüft: Alte Inhalte liegen oft auf Unterseiten oder in selten genutzten Templates.
  • Nur das Vorhängeschloss wird betrachtet: Die Browserkonsole liefert deutlich genauere Hinweise.
  • HTTP wird blind durch HTTPS ersetzt: Nicht jede externe Ressource unterstützt HTTPS korrekt.
  • Der Cache wird vergessen: Alte Dateien können Warnungen scheinbar weiterhin verursachen.
  • Direkte Datenbankänderungen erfolgen ohne Sicherung: Das kann Inhalte und Einstellungen beschädigen.
  • Ein Plugin wird installiert und nicht kontrolliert: Automatische Korrekturen können Nebenwirkungen haben und ersetzen keine Ursachenanalyse.
  • Die Weiterleitung gilt als vollständige Lösung: Sie sollte nur als ergänzende Maßnahme betrachtet werden.

Bei einer kleinen Website ist die manuelle Prüfung oft überschaubar. Bei einem umfangreichen Shop, einer mehrsprachigen Installation oder vielen dynamischen Funktionen kann professionelle Unterstützung sinnvoll sein. Entscheidend ist, dass Änderungen nachvollziehbar bleiben und zunächst in einer sicheren Umgebung getestet werden.

FAQ

Woran erkenne ich Mixed Content am schnellsten?

Öffnen Sie die HTTPS-Seite und prüfen Sie die Browserkonsole. Meldungen mit „Mixed Content“, „insecure“ oder „blocked“ nennen häufig die betroffene Ressource. Ergänzend zeigt der Netzwerk-Tab HTTP-Anfragen und deren Status.

Ist Mixed Content gefährlich?

Das Risiko hängt von der Ressource ab. Ein unsicheres Bild ist anders zu bewerten als ein über HTTP geladenes JavaScript. Aktive Inhalte können Funktionen verändern und werden deshalb oft blockiert. Jede unnötige HTTP-Einbindung sollte dennoch beseitigt werden.

Warum funktioniert die Website trotz Mixed Content?

Browser behandeln verschiedene Ressourcentypen unterschiedlich. Manche Inhalte werden weiterhin geladen, andere nur gewarnt oder vollständig blockiert. Außerdem kann ein Fehler nur bei einer bestimmten Aktion, in einem bestimmten Browser oder auf einer einzelnen Unterseite auftreten.

Reicht es, alle HTTP-URLs auf HTTPS umzuleiten?

Nein. Eine Weiterleitung hilft bei alten Aufrufen, aber der Browser startet zunächst eine HTTP-Anfrage. Besser ist es, interne und externe Einbindungen direkt mit HTTPS zu speichern. Die Weiterleitung bleibt als zusätzliche Absicherung sinnvoll.

Kann ein WordPress-Plugin Mixed Content automatisch beheben?

Ein geeignetes Plugin kann bei der Diagnose oder bei bestimmten Ersetzungen helfen. Vorher sollten Sie eine Sicherung anlegen, die Funktionsweise verstehen und die Ergebnisse kontrollieren. Automatische Korrekturen können hardcodierte URLs, externe Dienste oder dynamische Anfragen übersehen.

Was mache ich, wenn eine externe Ressource kein HTTPS anbietet?

Prüfen Sie, ob der Dienst eine aktuelle sichere Einbindung bereitstellt. Falls nicht, kommen je nach Lizenz und Wartbarkeit eine eigene Auslieferung, ein Ersatzdienst oder ein einfacher Link infrage. Eine unsichere aktive Einbindung sollte nicht dauerhaft auf einer HTTPS-Seite verbleiben.

Warum erscheint Mixed Content nach der Umstellung auf HTTPS wieder?

Häufig kommen neue Inhalte aus alten Vorlagen, Importen, Caches, Plugins oder externen Widgets hinzu. Auch eine Änderung der Domain oder eines CDNs kann alte Pfade reaktivieren. Führen Sie nach größeren Aktualisierungen eine erneute Stichprobe mit Browserkonsole und Netzwerk-Tab durch.

Fazit: Mixed Content dauerhaft beheben

Mixed Content lässt sich zuverlässig beheben, wenn Sie nicht nur Warnungen ausblenden, sondern die konkrete Quelle jeder HTTP-Anfrage finden. Beginnen Sie mit der Browserkonsole, prüfen Sie anschließend Netzwerk, Quelltext und gespeicherte WordPress-URLs. Aktualisieren Sie interne Ressourcen direkt auf HTTPS, behandeln Sie externe Dienste mit Sorgfalt und nutzen Sie Weiterleitungen nur ergänzend.

Nach der Änderung sind Cache-Leerung, Tests auf wichtigen Unterseiten und die Kontrolle dynamischer Funktionen entscheidend. Eine konsequent verschlüsselte Website ist nicht nur sicherer, sondern meist auch leichter zu warten. Dokumentieren Sie die vorgenommenen Änderungen, damit spätere Theme-, Plugin- oder Domainwechsel nicht erneut unbemerkte HTTP-Verweise erzeugen.

Website-Sicherheit technisch bewerten: Der umfassende Ratgeber

Eine Website kann modern aussehen und trotzdem technische Schwachstellen aufweisen. Veraltete Software, unsichere Passwörter, fehlerhafte Serverkonfigurationen oder ungeschützte Formulare gefährden nicht nur Daten, sondern auch Vertrauen, Sichtbarkeit und Geschäftsbetrieb. Wer die Website-Sicherheit technisch bewerten möchte, braucht deshalb mehr als einen flüchtigen Blick auf das Vorhängeschloss im Browser.

Dieser Ratgeber zeigt, wie eine technische Sicherheitsbewertung strukturiert abläuft, welche Prüffelder besonders wichtig sind und wie sich Risiken sinnvoll priorisieren lassen. Die Anleitung eignet sich als Orientierung für Unternehmenswebsites, Blogs, Onlineshops und WordPress-Projekte. Sie ersetzt keinen autorisierten Sicherheitstest, hilft aber dabei, den eigenen Prüfbedarf zu erkennen und Maßnahmen nachvollziehbar zu planen.

Was bedeutet es, eine Website-Sicherheit technisch zu bewerten?

Mehrschichtiges Modell zur technischen Bewertung der Website-Sicherheit
Eine Website-Sicherheitsbewertung betrachtet mehrere technische und organisatorische Ebenen.

Die Grafik macht sichtbar, dass Website-Sicherheit nicht nur aus HTTPS besteht. Lesende erkennen die wichtigsten Ebenen, die bei einer strukturierten Prüfung zusammen betrachtet werden sollten.

Bei einer technischen Bewertung wird untersucht, wie gut eine Website gegen typische Angriffe, Fehlkonfigurationen und Ausfälle geschützt ist. Dabei geht es nicht nur um die Website selbst. Auch Hosting, Domain, Content-Management-System, Erweiterungen, Administrationskonten, Schnittstellen und interne Abläufe können die Sicherheitslage beeinflussen.

Eine gute Bewertung beantwortet mindestens vier Fragen:

  • Welche schützenswerten Werte gibt es? Dazu zählen Kundendaten, Zugangsdaten, Zahlungsinformationen, Inhalte, E-Mail-Konten und die Verfügbarkeit der Website.
  • Welche Bedrohungen sind realistisch? Ein kleiner Vereinsauftritt hat andere Risiken als ein Onlineshop mit Benutzerkonten und Zahlungsabwicklung.
  • Welche Schwachstellen bestehen derzeit? Dazu gehören technische Lücken ebenso wie unnötige Zugänge oder fehlende Backups.
  • Welche Maßnahmen senken das Risiko am stärksten? Eine Bewertung sollte in konkrete, priorisierte Aufgaben münden.

Wichtig ist die Unterscheidung zwischen einer Prüfung und einem Penetrationstest. Eine strukturierte Sicherheitsprüfung kann Konfigurationen, Versionen und Prozesse analysieren. Ein Penetrationstest geht weiter und simuliert unter klar festgelegten Regeln mögliche Angriffe. Solche Tests dürfen nur mit ausdrücklicher Genehmigung des Website- oder Systembetreibers stattfinden.

Vorbereitung: Den Prüfbereich klar abgrenzen

Bevor einzelne Einstellungen geprüft werden, sollte der Umfang feststehen. Andernfalls bleiben wichtige Systeme unberücksichtigt oder es werden versehentlich fremde Systeme belastet. Eine kurze Bestandsaufnahme schafft die Grundlage für eine belastbare Bewertung.

Website, Systeme und Verantwortlichkeiten erfassen

Erstelle zunächst eine Liste aller Bestandteile, die zur Website gehören oder sie beeinflussen. Dazu können die Hauptdomain, Subdomains, DNS-Verwaltung, Webhosting, Datenbank, Content-Management-System, Plugins, Themes, externe Dienste, E-Mail-Systeme, Analysewerkzeuge und Zahlungsanbieter gehören. Notiere außerdem, wer für Aktualisierungen, Backups, Zugangsdaten und Notfälle verantwortlich ist.

Besonders häufig werden Subdomains oder alte Testumgebungen vergessen. Auch eine frühere Website-Version kann noch erreichbar sein und veraltete Software enthalten. Nicht benötigte Installationen sollten entfernt oder zumindest zuverlässig vom öffentlichen Zugriff getrennt werden.

Schutzbedarf und mögliche Folgen bewerten

Die technische Bewertung sollte zum Schutzbedarf passen. Ein öffentliches Informationsangebot ohne Benutzerkonten benötigt andere Kontrollen als ein Portal, in dem persönliche Daten verarbeitet werden. Hilfreich ist eine einfache Einteilung:

Bereich Beispiele Besonders wichtig
Niedrigerer Schutzbedarf Statische Informationen, wenige Redakteure Updates, Administrationsschutz, Backups, HTTPS
Erhöhter Schutzbedarf Kontaktformulare, Newsletter, Benutzerkonten Zugriffskontrolle, Datenschutz, Protokollierung, sichere Formulare
Hoher Schutzbedarf Onlineshop, Kundendaten, Zahlungen Zusätzliche Authentifizierung, Überwachung, Notfallplanung, externe Prüfung

Diese Einteilung ist keine formale Risikoklassifizierung. Sie hilft jedoch, Sicherheitsaufwand und mögliche Auswirkungen in ein angemessenes Verhältnis zu bringen.

Die wichtigsten technischen Prüffelder

Um die Website-Sicherheit technisch zu bewerten, empfiehlt sich eine Prüfung in mehreren Schichten. Keine einzelne Maßnahme schützt vor allen Risiken. Entscheidend ist das Zusammenspiel aus aktueller Software, sicheren Zugängen, sauberer Konfiguration, Überwachung und Wiederherstellbarkeit.

1. Verschlüsselte Verbindung und Transport-Sicherheit

Jede öffentlich erreichbare Website sollte vollständig über HTTPS erreichbar sein. Dabei genügt es nicht, dass die Startseite verschlüsselt geladen wird. Auch Bilder, Skripte, Stylesheets, Formulare und eingebundene Dienste sollten sicher übertragen werden. Unsichere gemischte Inhalte können Schutzmechanismen abschwächen und zu Warnungen im Browser führen.

Prüfe, ob HTTP zuverlässig auf HTTPS weiterleitet, ob das Zertifikat für die verwendeten Domains gültig ist und ob abgelaufene oder nicht mehr benötigte Zertifikate entfernt werden. Ebenso wichtig sind sichere Cookies: Sitzungs- und Authentifizierungs-Cookies sollten angemessene Schutzattribute wie Secure, HttpOnly und, soweit passend, SameSite verwenden.

Auch Sicherheits-Header können die Browserseite zusätzlich absichern. Dazu zählen unter anderem eine geeignete Content-Security-Policy, ein Schutz gegen Clickjacking sowie Regeln für Referrer und MIME-Typen. Diese Header müssen zur Website passen und sollten schrittweise eingeführt werden, da eine zu strenge Einstellung legitime Funktionen blockieren kann.

2. Aktualität von CMS, Plugins, Themes und Server

Veraltete Software gehört zu den häufigsten technischen Risiken. Prüfe das Content-Management-System, alle Erweiterungen, Themes, Bibliotheken, Serverkomponenten und gegebenenfalls die verwendete PHP- oder Laufzeitversion. Entscheidend ist nicht nur, ob Updates verfügbar sind, sondern ob sie regelmäßig installiert und anschließend kontrolliert werden.

Deaktiviere und entferne Erweiterungen, die nicht benötigt werden. Ein deaktiviertes Plugin kann weiterhin Dateien enthalten oder später versehentlich wieder aktiviert werden. Downloads aus nicht nachvollziehbaren Quellen und modifizierte Software ohne verlässliche Pflege sollten vermieden werden.

Ein sinnvoller Wartungsprozess umfasst eine dokumentierte Zuständigkeit, regelmäßige Update-Zeitfenster, eine Rückfallmöglichkeit und eine Prüfung nach jeder größeren Änderung. Automatische Updates können bei sicherheitsrelevanten Komponenten hilfreich sein, ersetzen aber keine Überwachung und keine Backups.

3. Administrationszugänge und Berechtigungen

Ein starkes System kann durch ein schwaches Administrationskonto gefährdet werden. Prüfe daher, ob für jede Person ein eigenes Konto existiert, ob alte Konten entfernt sind und ob Berechtigungen nach dem Prinzip der geringsten Rechte vergeben werden. Redakteure sollten beispielsweise nicht automatisch technische Administrationsrechte besitzen.

Für Administrationsbereiche ist eine Mehr-Faktor-Authentifizierung besonders sinnvoll. Sie reduziert das Risiko, wenn ein Passwort durch Phishing, Wiederverwendung oder einen Datenabfluss bekannt wird. Passwörter sollten lang, einzigartig und in einem vertrauenswürdigen Passwortmanager gespeichert sein. Gemeinsame Konten erschweren die Nachvollziehbarkeit und sollten vermieden werden.

Prüfe außerdem, ob der Administrationsbereich unnötig offen im Internet steht, ob Anmeldeversuche begrenzt werden und ob Wiederherstellungs- oder Notfallkonten sicher verwaltet sind. Sicherheitsfragen mit leicht recherchierbaren Antworten sind kein ausreichender Ersatz für moderne Authentifizierung.

4. Eingaben, Formulare und typische Webrisiken

Alle Eingaben von Besuchern sollten als potenziell manipuliert betrachtet werden. Das betrifft Kontaktformulare, Suchfelder, Kommentare, Uploads, URL-Parameter und Daten aus externen Schnittstellen. Anwendungen müssen Eingaben serverseitig validieren und Ausgaben kontextbezogen escapen. Eine Prüfung nur im Browser reicht nicht aus, weil sie umgangen werden kann.

Zu den typischen Risiken zählen unter anderem Cross-Site-Scripting, SQL-Injection, Cross-Site-Request-Forgery, unsichere Datei-Uploads und fehlerhafte Zugriffskontrollen. Wer Website-Sicherheit technisch bewerten möchte, sollte besonders prüfen, ob Nutzer nur auf ihre eigenen Daten zugreifen können und ob interne Funktionen nicht allein durch das Verändern einer URL erreichbar werden.

Fehlermeldungen sollten keine internen Pfade, Datenbankdetails, Zugangsinformationen oder vollständigen technischen Stack-Traces ausgeben. Detaillierte Fehler gehören in geschützte Protokolle, während öffentliche Fehlermeldungen knapp und verständlich bleiben.

5. Datenbank, Dateisystem und Serverkonfiguration

Die Datenbank sollte nicht direkt aus dem öffentlichen Internet erreichbar sein, sofern dies für den Betrieb nicht erforderlich ist. Datenbankkonten brauchen nur die Rechte, die ihre Aufgabe tatsächlich verlangt. Auch das Betriebssystemkonto der Website sollte keinen unnötigen Zugriff auf andere Anwendungen oder Verzeichnisse haben.

Prüfe, ob Verzeichnisauflistungen deaktiviert sind, sensible Konfigurationsdateien außerhalb des öffentlichen Webverzeichnisses liegen und temporäre, alte oder automatisch angelegte Dateien entfernt werden. Sicherungsdateien, Protokolle und Entwicklungsdateien dürfen nicht versehentlich öffentlich herunterladbar sein.

Bei Datei-Uploads sind erlaubte Dateitypen, Dateigröße, Speicherort und Ausführbarkeit sorgfältig zu kontrollieren. Hochgeladene Dateien sollten nach Möglichkeit außerhalb des direkt ausführbaren Webbereichs gespeichert und zusätzlich geprüft werden.

6. Schnittstellen und Drittanbieter-Dienste

Viele Websites nutzen Zahlungsdienste, Newsletter-Systeme, Karten, Schriftbibliotheken, Analysewerkzeuge oder externe Anmeldeverfahren. Jede Schnittstelle erweitert die technische Angriffsfläche. Dokumentiere daher, welche Daten übertragen werden, welche Berechtigungen ein Dienst besitzt und ob die Verbindung authentifiziert und verschlüsselt ist.

API-Schlüssel gehören nicht in öffentlich ausgelieferte JavaScript-Dateien oder Versionskontrollsysteme. Nicht benötigte Schlüssel sollten widerrufen werden. Aktive Schlüssel sollten möglichst eingeschränkte Rechte und, wenn der Dienst es unterstützt, eine Herkunfts- oder IP-Begrenzung besitzen.

Bei eingebundenen Skripten sollte regelmäßig geprüft werden, ob sie noch erforderlich sind. Weniger externe Abhängigkeiten bedeuten oft weniger Datenschutz- und Sicherheitsrisiken sowie eine bessere Kontrolle über Änderungen.

7. Backups, Wiederherstellung und Verfügbarkeit

Ein Backup ist erst dann eine Sicherheitsmaßnahme, wenn es im Notfall tatsächlich wiederhergestellt werden kann. Prüfe, ob Datenbank, Dateien, Konfigurationen und gegebenenfalls Schlüssel vollständig gesichert werden. Backups sollten nicht ausschließlich auf demselben Server liegen wie die produktive Website.

Wichtig sind mehrere Schutzebenen: getrennte Speicherung, eingeschränkte Zugriffsrechte und eine angemessene Aufbewahrung. Für besonders wichtige Systeme kann ein unveränderbarer oder vom laufenden System getrennter Sicherungsstand sinnvoll sein. Dokumentiere außerdem, wer eine Wiederherstellung auslösen darf und welche Schritte dabei erforderlich sind.

Regelmäßige Wiederherstellungstests liefern bessere Erkenntnisse als die bloße Anzeige „Backup erfolgreich“. Dabei sollte geprüft werden, ob die Website vollständig startet, Formulare funktionieren und benötigte Daten verfügbar sind. Ein solcher Test ist eine organisatorische Prüfung und sollte nachvollziehbar dokumentiert werden.

8. Protokollierung, Überwachung und Reaktion

Ohne geeignete Protokolle bleiben viele Vorfälle unbemerkt. Relevante Ereignisse können fehlgeschlagene Anmeldungen, neue Administrationskonten, Rechteänderungen, Plugin-Aktualisierungen, ungewöhnliche Uploads und Änderungen an zentralen Dateien sein. Protokolle sollten vor Manipulation geschützt und nur so lange aufbewahrt werden, wie es für den Zweck angemessen ist.

Überwachung sollte nicht nur erkennen, dass eine Website erreichbar ist. Auch Zertifikatsablauf, ungewöhnliche Änderungen, verdächtige Anmeldeversuche und kritische Softwaremeldungen können wichtige Signale liefern. Lege für Alarme klare Zuständigkeiten fest. Eine Warnung, die niemand bearbeitet, verbessert die Sicherheit nicht.

Für den Ernstfall braucht es einen kurzen Reaktionsplan: Website gegebenenfalls isolieren, Zugangsdaten kontrolliert ändern, Beweise und Protokolle sichern, Verantwortliche informieren, Schwachstelle beheben und den Betrieb aus einem vertrauenswürdigen Zustand wiederherstellen. Unkoordinierte Schnellmaßnahmen können Spuren vernichten oder den Schaden vergrößern.

Technische Prüfung sinnvoll priorisieren

Nicht jede Feststellung hat dieselbe Dringlichkeit. Eine verständliche Priorisierung verhindert, dass Teams sich in Detailfragen verlieren. Berücksichtige mindestens die mögliche Auswirkung, die Wahrscheinlichkeit einer Ausnutzung, die Erreichbarkeit des betroffenen Systems und den Aufwand der Gegenmaßnahme.

Priorität Typische Situation Empfohlene Reaktion
Kritisch Unbefugter Administrationszugriff, öffentlich erreichbare sensible Daten Sofort eindämmen, Verantwortliche informieren und fachgerecht untersuchen
Hoch Veraltete zentrale Software, fehlende Mehr-Faktor-Authentifizierung bei wichtigen Konten Kurzfristig beheben und anschließend kontrollieren
Mittel Fehlende Sicherheits-Header, unnötige externe Abhängigkeit Geplant verbessern und dokumentieren
Niedrig Verbesserungen an Dokumentation oder Komfortkontrollen In den regulären Wartungsprozess aufnehmen

Eine gute Bewertung beschreibt jede Feststellung mit betroffener Komponente, beobachtetem Zustand, möglicher Folge, Priorität, empfohlener Maßnahme und verantwortlicher Person. Sensible technische Details sollten nur an berechtigte Empfänger übermittelt werden.

Werkzeuge und Prüfmethoden richtig einsetzen

Automatisierte Scanner können Hinweise auf veraltete Software, typische Fehlkonfigurationen und bekannte Muster liefern. Sie erkennen jedoch nicht zuverlässig jede Geschäftslogik, jede Berechtigungsfehlerkette oder jedes organisatorische Problem. Ergebnisse müssen deshalb bewertet und dürfen nicht ungeprüft als Beweis für Sicherheit oder Unsicherheit verstanden werden.

Ergänzend sind manuelle Konfigurationsprüfungen, Versionsinventare, Berechtigungsreviews, Backup-Wiederherstellungen und kontrollierte Code-Reviews sinnvoll. Bei komplexen oder geschäftskritischen Websites kann ein autorisierter externer Sicherheitstest zusätzliche Perspektiven liefern. Vorher sollten Zielsysteme, Testzeitraum, erlaubte Methoden, Ansprechpartner und Verhalten bei kritischen Funden schriftlich festgelegt werden.

Vermeide ungezielte Tests gegen Systeme, für die keine ausdrückliche Berechtigung vorliegt. Auch gut gemeinte Scans können Dienste belasten, Protokolle verfälschen oder rechtliche Probleme verursachen.

Häufige Fehler bei der Sicherheitsbewertung

  • Nur das Vorhängeschloss prüfen: HTTPS schützt die Übertragung, sagt aber wenig über Updates, Berechtigungen oder Schadsoftware aus.
  • Nur die Startseite betrachten: Administrationsbereiche, alte Dateien, Uploads und Subdomains können größere Risiken enthalten.
  • Scanner-Ergebnisse ungeprüft übernehmen: Fehlalarme und übersehene Schwachstellen sind möglich.
  • Backups nicht wiederherstellen: Eine Sicherungsdatei ist kein verlässlicher Notfallplan ohne überprüfte Rücksicherung.
  • Alle Rechte großzügig vergeben: Übermäßige Berechtigungen vergrößern die Folgen eines kompromittierten Kontos.
  • Nach der einmaligen Prüfung aufhören: Neue Updates, Erweiterungen und Änderungen können die Sicherheitslage jederzeit verändern.

Technische Sicherheit ist daher kein einmaliges Siegel, sondern ein fortlaufender Prozess. Ein kleiner, regelmäßig gepflegter Prüfplan ist meist wirksamer als eine seltene, umfangreiche Analyse ohne anschließende Umsetzung.

FAQ

Wie oft sollte die Website-Sicherheit technisch bewertet werden?

Eine grundlegende Prüfung sollte regelmäßig und zusätzlich nach größeren Änderungen stattfinden. Dazu zählen ein Relaunch, ein Serverwechsel, neue Benutzerfunktionen, ein neues Zahlungssystem oder die Installation wichtiger Erweiterungen. Kritische Systeme benötigen engere Kontrollen als einfache Informationsseiten.

Reicht ein SSL-Zertifikat für eine sichere Website aus?

Nein. Ein SSL- beziehungsweise TLS-Zertifikat verschlüsselt die Verbindung zwischen Browser und Server und hilft bei der Identitätsprüfung der Domain. Es verhindert jedoch keine unsicheren Passwörter, veraltete Plugins, fehlerhafte Berechtigungen, Schadsoftware oder Datenlecks.

Kann ich die Prüfung selbst durchführen?

Viele Grundlagen lassen sich selbst prüfen: Softwarestände, Benutzerkonten, HTTPS-Weiterleitungen, Backups, Berechtigungen und Sicherheitsprozesse. Für komplexe Anwendungen, sensible Daten oder unklare Vorfälle ist zusätzliche fachkundige Unterstützung sinnvoll. Ein autorisierter Penetrationstest sollte nur durch qualifizierte Personen mit klarer Freigabe erfolgen.

Was ist wichtiger: Updates oder eine Web Application Firewall?

Beides erfüllt unterschiedliche Aufgaben. Updates beseitigen oder reduzieren bekannte Schwachstellen in der Software. Eine Web Application Firewall kann bestimmte Anfragen filtern und zusätzliche Schutzschichten bieten, ersetzt aber keine Aktualisierungen, sicheren Zugangsschutz und saubere Programmierung.

Wie erkenne ich, ob ein Backup wirklich brauchbar ist?

Das lässt sich nur durch eine kontrollierte Wiederherstellung beurteilen. Prüfe dabei nicht nur, ob Dateien vorhanden sind, sondern auch, ob Datenbank, Konfiguration, Medien, Benutzerkonten und zentrale Funktionen korrekt arbeiten. Die Ergebnisse und der Zeitpunkt des Tests sollten dokumentiert werden.

Welche Sicherheits-Header sollte eine Website besitzen?

Das hängt von der Website und ihren eingebundenen Diensten ab. Häufig relevant sind eine Content-Security-Policy, Regeln gegen Clickjacking, ein geeigneter Referrer-Policy-Header, ein MIME-Sniffing-Schutz und eine strenge Transportregel. Die Einstellungen sollten getestet und schrittweise angepasst werden, damit legitime Funktionen nicht unbeabsichtigt ausfallen.

Was sollte ich bei einem Verdacht auf einen Angriff tun?

Bewahre Ruhe, informiere die zuständigen Personen und vermeide unkoordinierte Änderungen. Je nach Situation kann es nötig sein, betroffene Systeme zu isolieren, Protokolle zu sichern, Zugangsdaten kontrolliert zu ändern und eine fachkundige Untersuchung einzuleiten. Bei personenbezogenen Daten sollten zusätzlich die zuständigen Datenschutzverantwortlichen einbezogen werden.

Fazit: Website-Sicherheit technisch bewerten und dauerhaft verbessern

Wer die Website-Sicherheit technisch bewerten möchte, sollte systematisch vorgehen: Bestandteile erfassen, Schutzbedarf bestimmen, Verschlüsselung und Softwarestände prüfen, Zugänge absichern, Eingaben und Berechtigungen kontrollieren, Backups testen und Überwachung organisieren. Die Ergebnisse gehören in einen priorisierten Maßnahmenplan mit klaren Zuständigkeiten.

Am wirksamsten ist eine Kombination aus technischen Kontrollen und verlässlichen Abläufen. Regelmäßige Updates, eindeutige Verantwortlichkeiten, getestete Wiederherstellung und ein vorbereiteter Reaktionsplan senken das Risiko nachhaltiger als eine einmalige Prüfung. Bei geschäftskritischen Anwendungen oder unklaren Sicherheitsvorfällen sollte die Bewertung durch autorisierte Fachleute ergänzt werden.

Sicherheits-Header einer Website prüfen: Anleitung, Bedeutung und typische Fehler

Wer eine Website absichern möchte, sollte nicht nur an Passwörter, Updates und Firewalls denken. Auch HTTP-Sicherheits-Header spielen eine wichtige Rolle: Sie geben dem Browser Hinweise, wie Inhalte geladen werden dürfen, ob eine Verbindung ausschließlich verschlüsselt erfolgen soll und wie eine Seite mit eingebetteten Ressourcen umgeht. In diesem Ratgeber erfahren Sie, wie Sie die Sicherheits-Header einer Website prüfen, welche Header besonders relevant sind und wie Sie typische Fehlkonfigurationen einordnen.

Eine Prüfung der Header ist jedoch kein vollständiger Sicherheitsnachweis. Sie zeigt vor allem, welche Schutzmechanismen ein Server an den Browser kommuniziert. Anwendungsschwachstellen, unsichere Abhängigkeiten, fehlerhafte Berechtigungen oder Datenschutzprobleme werden dadurch nicht automatisch erkannt.

Was sind Sicherheits-Header?

Sicherheits-Header sind Bestandteile der HTTP-Antwort eines Webservers. Wenn ein Browser eine Website aufruft, sendet der Server neben dem eigentlichen HTML-Dokument verschiedene Metadaten zurück. Dazu gehören unter anderem Informationen zum Inhaltstyp, zur Zwischenspeicherung und zu Sicherheitsregeln.

Ein Header besteht meist aus einem Namen und einem Wert, zum Beispiel Strict-Transport-Security: max-age=31536000. Der Browser wertet diese Angaben aus und passt sein Verhalten daran an. Je nach Header kann er beispielsweise gemischte Inhalte blockieren, die Ausführung fremder Skripte einschränken oder verhindern, dass eine Website in einem fremden Frame eingebettet wird.

Wichtig ist die Unterscheidung zwischen Sicherheits-Headern und Sicherheitsfunktionen der Website selbst. Ein Header kann eine zusätzliche Schutzschicht bilden, ersetzt aber weder sichere Programmierung noch Zugriffskontrollen, regelmäßige Updates, Backups oder eine sorgfältige Konfiguration des Servers.

Warum sollte man Sicherheits-Header einer Website prüfen?

Netzwerkansicht mit HTTP-Antwort-Headern in den Browser-Entwicklerwerkzeugen
Die Netzwerkansicht macht Antwort-Header direkt im Browser sichtbar.

Achten Sie in der Darstellung auf die Hauptanfrage des Dokuments und die Antwort-Header. So lässt sich nachvollziehen, welche Sicherheitsregeln der Server tatsächlich an den Browser übermittelt.

Eine Header-Prüfung kann schnell Hinweise auf häufige Konfigurationsprobleme liefern. Fehlt beispielsweise ein geeigneter Schutz gegen Clickjacking, kann eine Website unter bestimmten Bedingungen in eine fremde Seite eingebettet werden. Ist die Content Security Policy zu offen formuliert, können ihre Schutzvorteile deutlich geringer ausfallen. Wird HTTPS nicht konsequent erzwungen, besteht außerdem das Risiko, dass Besucher über eine unverschlüsselte Variante auf die Website gelangen.

Die Prüfung ist besonders sinnvoll:

  • vor dem Launch einer neuen Website oder eines Relaunches,
  • nach Änderungen am Webserver, CDN, Proxy oder Caching-System,
  • nach der Einführung eines neuen Analyse-, Werbe- oder Chat-Dienstes,
  • bei der technischen Bestandsaufnahme einer älteren Website,
  • als Bestandteil eines regelmäßigen Sicherheits- und Wartungsprozesses.

Eine auffällige oder fehlende Einstellung ist dabei nicht automatisch eine kritische Schwachstelle. Manche Header hängen von der Architektur, den eingebundenen Diensten und dem gewünschten Funktionsumfang ab. Eine gute Bewertung betrachtet deshalb immer den konkreten Anwendungsfall.

So prüfen Sie die Sicherheits-Header einer Website

Für eine erste Prüfung benötigen Sie in der Regel keinen besonderen Zugang zum Server. Die Header einer öffentlich erreichbaren Seite lassen sich mit den Entwicklerwerkzeugen des Browsers, mit Kommandozeilenwerkzeugen oder mit einem seriösen Online-Checker anzeigen. Online-Dienste können praktisch sein, sollten aber keine vertraulichen internen Adressen oder Zugangsdaten erhalten.

Prüfung mit den Entwicklerwerkzeugen

  1. Öffnen Sie die betreffende Website in einem modernen Browser.
  2. Rufen Sie die Entwicklerwerkzeuge auf und wechseln Sie zum Bereich Netzwerk oder Network.
  3. Laden Sie die Seite neu, damit die Netzwerkanfragen aufgezeichnet werden.
  4. Wählen Sie die Hauptanfrage des Dokuments aus, meist die Anfrage an die Startadresse.
  5. Öffnen Sie die Antwort-Header und suchen Sie nach sicherheitsrelevanten Einträgen.
  6. Prüfen Sie zusätzlich Weiterleitungen, Unterseiten und Seiten mit besonderen Funktionen.

Die Startseite allein reicht oft nicht aus. Ein Login, ein Kontaktbereich, eine Suchseite oder ein eingebetteter Dienst kann andere Header liefern als die öffentliche Startseite. Auch Fehlerseiten und Weiterleitungen sollten kontrolliert werden, weil sie gelegentlich über eine abweichende Serverkonfiguration ausgeliefert werden.

Prüfung mit einer Kommandozeile

Für eine schnelle Sichtprüfung kann ein HTTP-Client wie curl verwendet werden. Ein typischer Aufruf ist:

curl -I https://www.beispiel.de/

Damit werden die Antwort-Header der angefragten URL angezeigt. Bei einer Weiterleitung kann zusätzlich die Option -L sinnvoll sein, um den gesamten Weiterleitungsverlauf zu betrachten:

curl -I -L https://www.beispiel.de/

Die Ergebnisse sollten von einer fachkundigen Person interpretiert werden. Ein Kommandozeilenaufruf zeigt zwar den Serverantwortsatz, aber nicht automatisch, wie der Browser alle Ressourcen, Skripte und Richtlinien im konkreten Kontext verarbeitet.

Was bei der Prüfung dokumentiert werden sollte

Eine nachvollziehbare Prüfung sollte Datum, geprüfte URLs, verwendete Umgebung und die festgestellten Werte festhalten. Ergänzen Sie außerdem, ob die Website hinter einem Content Delivery Network, einem Reverse Proxy oder einem Hosting-System betrieben wird. Solche Komponenten können Header hinzufügen, verändern oder überschreiben.

Bewährt hat sich eine Tabelle mit den Spalten „Header“, „aktueller Wert“, „Ziel“, „Risiko“, „notwendige Änderung“ und „erneut geprüft am“. So bleiben Entscheidungen auch nach späteren Konfigurationsänderungen nachvollziehbar.

Die wichtigsten Sicherheits-Header im Überblick

Strict-Transport-Security

Strict-Transport-Security, kurz HSTS, weist den Browser an, eine Website für einen festgelegten Zeitraum nur über HTTPS aufzurufen. Dadurch können spätere Versuche, die Website über HTTP zu erreichen, automatisch auf HTTPS umgestellt werden.

Ein typischer Wert enthält max-age. Dieser legt fest, wie lange der Browser die Regel speichert. Die Direktive includeSubDomains bezieht auch Subdomains ein. Die Option preload sollte nicht leichtfertig verwendet werden, weil eine fehlerhafte Aufnahme in eine HSTS-Vormerkliste langfristige Auswirkungen auf die Erreichbarkeit haben kann.

Vor der Aktivierung sollte sichergestellt sein, dass alle relevanten Subdomains dauerhaft über gültiges HTTPS funktionieren. Besonders wichtig ist dies bei älteren Subdomains, Testsystemen und extern verwalteten Diensten.

Content-Security-Policy

Die Content-Security-Policy, kurz CSP, begrenzt, aus welchen Quellen eine Website Inhalte laden und welche Aktionen ein Browser ausführen darf. Sie kann unter anderem Skripte, Stylesheets, Bilder, Schriftarten, Frames und Verbindungen kontrollieren.

Eine CSP ist leistungsfähig, aber anspruchsvoll. Eine zu strenge Richtlinie kann legitime Funktionen blockieren. Eine zu großzügige Regel mit vielen allgemeinen Quellen, Inline-Skripten oder unsicheren Ausnahmen bietet dagegen möglicherweise nur begrenzten Schutz. Die Richtlinie sollte deshalb aus dem tatsächlichen Ressourcenmodell der Website abgeleitet werden.

Für die Einführung kann zunächst ein Berichtsmodus genutzt werden. Mit Content-Security-Policy-Report-Only werden Verstöße beobachtet, ohne die betroffenen Ressourcen sofort zu blockieren. Das erleichtert die Anpassung, ersetzt aber nicht die spätere Aktivierung einer durchsetzenden Richtlinie.

X-Content-Type-Options

Der Wert nosniff bei X-Content-Type-Options verhindert, dass der Browser den vom Server angegebenen Inhaltstyp eigenständig „errät“. Dadurch wird das Risiko reduziert, dass eine Datei anders interpretiert wird als vorgesehen.

Der Header funktioniert am besten, wenn der Server für jede Ressource einen korrekten Content-Type liefert. Eine falsche Typangabe sollte nicht durch andere Browserinterpretationen kaschiert werden, sondern in der Server- oder Anwendungslogik behoben werden.

Frame-Schutz mit CSP oder X-Frame-Options

Clickjacking bezeichnet den Versuch, eine Website in einem fremden Rahmen zu verbergen oder mit einer anderen Oberfläche zu überlagern. Schutz bieten die CSP-Direktive frame-ancestors und, für ältere Browserumgebungen, X-Frame-Options.

Mit frame-ancestors lässt sich genauer festlegen, welche Ursprünge eine Seite einbetten dürfen. X-Frame-Options: DENY verhindert grundsätzlich das Einbetten; SAMEORIGIN erlaubt es innerhalb desselben Ursprungs. Welche Einstellung geeignet ist, hängt davon ab, ob die Website legitime Einbettungen benötigt.

Referrer-Policy

Die Referrer-Policy steuert, welche Informationen beim Wechsel von einer Seite zu einer anderen als Referrer übermittelt werden. Eine restriktive Einstellung kann verhindern, dass vollständige URLs mit möglicherweise sensiblen Pfad- oder Abfrageparametern an fremde Websites gelangen.

Eine häufig verwendete, ausgewogene Richtung ist strict-origin-when-cross-origin. Sie übermittelt bei Wechseln zwischen verschiedenen Ursprüngen grundsätzlich weniger Details als bei Anfragen innerhalb derselben Website. Die konkrete Wahl sollte zum Analysekonzept, zu externen Diensten und zum Schutzbedarf der URLs passen.

Permissions-Policy

Mit Permissions-Policy kann eine Website den Zugriff auf bestimmte Browserfunktionen einschränken, beispielsweise Kamera, Mikrofon, Standort oder Vollbildmodus. Die Richtlinie ist besonders nützlich, wenn nur einzelne Komponenten eine solche Funktion benötigen.

Prüfen Sie, ob die erlaubten Ursprünge wirklich erforderlich sind. Eine möglichst kleine Berechtigungsliste reduziert die Auswirkungen, falls ein eingebetteter Dienst kompromittiert wird oder unerwartet auf eine Funktion zugreifen möchte.

Set-Cookie-Sicherheitsattribute

Cookies werden nicht ausschließlich über klassische Sicherheits-Header geschützt, sind bei einer Header-Prüfung aber unverzichtbar. Achten Sie insbesondere auf die Attribute Secure, HttpOnly und SameSite.

  • Secure: Das Cookie wird nur über HTTPS übertragen.
  • HttpOnly: JavaScript kann das Cookie nicht direkt auslesen.
  • SameSite: Steuert, bei welchen seitenübergreifenden Anfragen ein Cookie mitgesendet wird.

Diese Attribute sollten für Sitzungs- und Authentifizierungscookies besonders sorgfältig geprüft werden. Sie verhindern nicht alle Angriffe, erschweren aber bestimmte Ausnutzungen und reduzieren die unbeabsichtigte Weitergabe von Sitzungsinformationen.

Header richtig bewerten: Nicht nur auf Vollständigkeit achten

Eine Checkliste mit vorhandenen Headern ist ein guter Anfang, aber keine ausreichende Qualitätsbewertung. Entscheidend ist, ob die Werte zur Website passen und tatsächlich durchgesetzt werden. Ein vorhandener Header kann wirkungslos oder problematisch sein, wenn seine Richtlinie zu weit gefasst ist, nur auf einer Unterseite gilt oder durch eine spätere Antwort überschrieben wird.

Kontext der Website berücksichtigen

Ein statischer Blog benötigt meist andere Regeln als ein Kundenportal mit Login, ein Onlineshop oder eine Webanwendung mit zahlreichen Drittanbietern. Für jede externe Quelle sollte geklärt werden, warum sie benötigt wird, welche Daten sie erhält und ob sie in der Sicherheitsrichtlinie enthalten sein muss.

Besondere Aufmerksamkeit verdienen Zahlungsseiten, Administrationsbereiche, Upload-Funktionen und Seiten mit personenbezogenen Informationen. Dort können zusätzliche Anforderungen an Cookies, Caching, Zugriffssteuerung und Protokollierung gelten.

Direkte Antworten und Weiterleitungen unterscheiden

Bei einer HTTPS-Website beginnt der Aufruf manchmal mit einer HTTP-Adresse und wird anschließend weitergeleitet. Prüfen Sie, ob sowohl die Weiterleitungsantwort als auch die endgültige HTTPS-Antwort sinnvoll konfiguriert sind. HSTS wird nur über eine sichere Verbindung zuverlässig gesetzt; eine rein unverschlüsselte Ausgangsantwort kann deshalb nicht als vollständige Absicherung gelten.

Browser-Konsole und Netzwerkanfragen einbeziehen

Eine Header-Prüfung sollte mit der Browser-Konsole ergänzt werden. Dort können CSP-Verstöße, blockierte Ressourcen, Mixed Content und Cookie-Probleme sichtbar werden. Öffnen Sie außerdem die Liste der geladenen Ressourcen und prüfen Sie, ob externe Skripte oder Verbindungen auftauchen, die in der dokumentierten Sicherheitsrichtlinie nicht vorgesehen sind.

Typische Fehler bei Sicherheits-Headern

  • Nur die Startseite wird geprüft: Login-, Fehler- und Funktionsseiten können andere Antworten liefern.
  • Alle Quellen werden pauschal erlaubt: Sehr offene CSP-Regeln verlieren einen großen Teil ihrer Schutzwirkung.
  • Unsichere Ausnahmen bleiben dauerhaft aktiv: Inline-Skripte oder dynamische Codeausführung sollten nur nach sorgfältiger Prüfung erlaubt werden.
  • HSTS wird zu früh aktiviert: Nicht erreichbare Subdomains können danach Probleme verursachen.
  • Cookies werden übersehen: Sicherheitsattribute sind für Sitzungen genauso wichtig wie viele klassische Header.
  • Ein Online-Score wird als Audit verstanden: Automatische Bewertungen erkennen nicht alle Architektur- und Geschäftsrisiken.
  • Änderungen werden nicht nachgetestet: Ein neues Plugin, ein CDN oder ein Proxy kann Header unbemerkt verändern.

Ein praktischer Prüfprozess für Teams

Ein wiederholbarer Prozess hilft mehr als eine einmalige Momentaufnahme. Legen Sie zunächst die wichtigsten URL-Typen fest: Startseite, Login, geschützte Bereiche, Formularseiten, Medien- oder Downloadseiten, Fehlerseiten und gegebenenfalls API-Endpunkte.

Erfassen Sie danach die aktuellen Headerwerte in einer übersichtlichen Dokumentation. Bewerten Sie jeden Befund nach Auswirkung, Eintrittswahrscheinlichkeit und betroffener Funktion. Nicht jeder fehlende Header hat dieselbe Priorität. Ein fehlender Schutz auf einer öffentlich eingebetteten Seite kann anders zu beurteilen sein als eine fehlende Einschränkung in einem internen Administrationsbereich.

Ändern Sie Richtlinien schrittweise und testen Sie anschließend mindestens folgende Szenarien:

  • normaler Seitenaufruf und Navigation,
  • Anmeldung, Abmeldung und Sitzungsablauf,
  • Formulare und Datei-Uploads,
  • eingebundene Analyse-, Zahlungs- oder Supportdienste,
  • mobile Darstellung und alternative Browser,
  • Weiterleitungen, Fehlerseiten und nicht angemeldete Zugriffe.

Bei einer Content Security Policy ist ein Bericht über blockierte oder unerlaubte Ressourcen besonders hilfreich. Prüfen Sie allerdings, ob solche Berichte personenbezogene oder sensible URL-Daten enthalten können. Protokollierung sollte zweckgebunden, zugriffsgeschützt und passend zu den geltenden Datenschutzanforderungen umgesetzt werden.

Was eine Header-Prüfung nicht abdeckt

Sicherheits-Header schützen vor allem die Kommunikation zwischen Server und Browser. Sie erkennen keine SQL-Injection, keine fehlerhafte Zugriffskontrolle und keine unsichere Passwortspeicherung. Auch veraltete Komponenten, schädliche Uploads, Serverfehlkonfigurationen oder kompromittierte Drittanbieter werden durch eine Header-Prüfung nicht zuverlässig entdeckt.

Für eine umfassendere Bewertung können je nach Schutzbedarf weitere Maßnahmen erforderlich sein: sichere Entwicklungsprozesse, Code-Reviews, Abhängigkeitsprüfungen, Schwachstellenscans, Berechtigungstests, Protokollanalysen und eine nachvollziehbare Update-Strategie. Umfang und Tiefe sollten sich am Risiko, an der Datenverarbeitung und an der technischen Komplexität orientieren.

FAQ

Welche Sicherheits-Header sind für eine Website besonders wichtig?

Das hängt von der Website ab. Häufig gehören HSTS, Content Security Policy, X-Content-Type-Options, Referrer-Policy und ein Schutz gegen unerwünschtes Framing zu den zentralen Themen. Für Websites mit Login sollten zusätzlich die Cookie-Attribute und die Sitzungsverwaltung geprüft werden.

Kann ich Sicherheits-Header selbst prüfen?

Eine grundlegende Prüfung ist mit den Browser-Entwicklerwerkzeugen oder einem Kommandozeilenwerkzeug möglich. Für die richtige Bewertung komplexer CSP-Regeln, Authentifizierungsbereiche und Drittanbieterintegrationen kann jedoch technisches Fachwissen erforderlich sein.

Ist ein fehlender Header automatisch eine Sicherheitslücke?

Nein. Ein fehlender Header ist zunächst ein Prüfhinweis. Ob daraus ein relevantes Risiko entsteht, hängt von den Inhalten, den Nutzerflüssen, der Serverarchitektur und den vorhandenen Ersatzmaßnahmen ab. Eine pauschale Bewertung ohne Kontext ist daher nicht zuverlässig.

Warum funktioniert eine Website nach einer CSP-Änderung nicht mehr?

Eine CSP kann Ressourcen blockieren, die in der Richtlinie nicht vorgesehen sind. Häufig betroffen sind externe Skripte, Schriftarten, Bilder, API-Verbindungen oder eingebettete Rahmen. Nutzen Sie zunächst den Berichtsmodus und prüfen Sie die Browser-Konsole, bevor Sie einzelne Quellen gezielt freigeben.

Wie oft sollten Sicherheits-Header geprüft werden?

Eine feste Häufigkeit gibt es nicht für jede Website. Sinnvoll ist eine Prüfung vor dem Launch, nach Infrastruktur- oder Pluginänderungen und regelmäßig im Rahmen der Wartung. Besonders dynamische Websites sollten ihre Header nach Änderungen an Drittanbietern oder Sicherheitsrichtlinien erneut kontrollieren.

Was muss bei HSTS besonders beachtet werden?

Vor der Aktivierung müssen die relevanten Domains und Subdomains zuverlässig über gültiges HTTPS erreichbar sein. Testen Sie zuerst die HTTPS-Funktion und setzen Sie die Gültigkeitsdauer vorsichtig. Erweiterungen wie includeSubDomains und preload sollten erst nach einer gründlichen Prüfung eingesetzt werden.

Reicht ein guter Wert in einem Online-Header-Checker aus?

Nein. Ein Checker kann fehlende oder ungewöhnliche Header schnell sichtbar machen, ersetzt aber keine Prüfung der Website-Funktion, der Anwendungssicherheit und der eingebundenen Dienste. Verwenden Sie solche Ergebnisse als Ausgangspunkt für eine technische Bewertung, nicht als vollständiges Sicherheitszertifikat.

Fazit: Sicherheits-Header systematisch prüfen

Wer die Sicherheits-Header einer Website prüft, erhält einen wichtigen Einblick in die Kommunikation zwischen Webserver und Browser. Besonders relevant sind HTTPS-Erzwingung, Inhaltsrichtlinien, Schutz vor unerwünschten Einbettungen, korrekte Inhaltstypen, Referrer-Steuerung, Browserberechtigungen und sichere Cookies.

Am zuverlässigsten ist ein strukturierter Prozess: mehrere URL-Typen untersuchen, Headerwerte dokumentieren, Browsermeldungen auswerten, Änderungen schrittweise umsetzen und die wichtigsten Nutzerflüsse erneut testen. So wird aus einer einfachen Checkliste eine belastbare technische Kontrolle. Gleichzeitig bleibt wichtig: Sicherheits-Header sind eine Schutzschicht unter mehreren und können eine umfassende Sicherheitsprüfung der Website nicht ersetzen.

Externe Links sicher verwenden: Der praktische Ratgeber für Websites

Externe Links gehören zu einer hilfreichen Website, können aber auch Risiken mit sich bringen. Sie führen zu weiterführenden Informationen, offiziellen Dokumenten, Studien, Tools oder ergänzenden Angeboten. Gleichzeitig können sich Zielseiten ändern, Sicherheitsprobleme enthalten oder aus Sicht der Leserinnen und Leser nicht vertrauenswürdig wirken. Wer externe Links sicher verwenden möchte, braucht deshalb klare Auswahlkriterien, eine saubere technische Umsetzung und eine regelmäßige Kontrolle.

Dieser Ratgeber zeigt, wie externe Verlinkungen sinnvoll geplant, geprüft und gepflegt werden. Dabei geht es nicht nur um Suchmaschinenoptimierung, sondern vor allem um Sicherheit, Transparenz, Datenschutz, Zugänglichkeit und eine gute Nutzererfahrung.

Was sind externe Links?

Ein externer Link verweist von der eigenen Website auf eine andere Domain. Ein Link von beispiel.de zu behoerde.de ist beispielsweise extern, auch wenn beide Seiten thematisch zusammenpassen. Interne Links führen dagegen innerhalb derselben Website oder Domain zu einer anderen Unterseite.

Externe Links können verschiedene Aufgaben erfüllen:

  • Sie belegen eine Aussage mit einer nachvollziehbaren Quelle.
  • Sie führen zu weiterführenden Erklärungen oder offiziellen Informationen.
  • Sie verweisen auf benötigte Software, Dokumente oder Dienste.
  • Sie helfen Leserinnen und Lesern, ein Thema aus einer anderen Perspektive zu verstehen.
  • Sie schaffen Orientierung, wenn die eigene Website einen Sachverhalt nicht vollständig abdecken kann.

Ein Link ist jedoch nicht automatisch empfehlenswert, nur weil er thematisch passt. Entscheidend ist, ob die Zielseite aktuell, erreichbar, sicher und für den konkreten Kontext wirklich nützlich ist.

Warum sichere externe Links wichtig sind

Redaktionelle Checkliste zur Pru00fcfung eines externen Links vor der Veru00f6ffentlichung
Eine strukturierte Prüfung macht externe Links verlässlicher.

Die Darstellung zeigt, welche Punkte vor der Veröffentlichung eines externen Links geprüft werden sollten. Besonders wichtig sind die korrekte Domain, eine passende Zielseite und die Kontrolle möglicher Weiterleitungen.

Ein unbedacht gesetzter Link kann mehr bewirken als eine schlechte Nutzererfahrung. Er kann auf eine manipulierte Website, eine irreführende Download-Seite oder Inhalte führen, die nicht zum ursprünglichen Versprechen passen. Außerdem kann eine veraltete Verlinkung das Vertrauen in die gesamte Website schwächen.

Sicherheit und Vertrauenswürdigkeit

Leserinnen und Leser verlassen sich darauf, dass ein Link ungefähr das Ziel enthält, das sein Linktext ankündigt. Führt ein scheinbar seriöser Verweis plötzlich zu Werbung, einem Login-Formular oder einem Download unbekannter Herkunft, ist Vorsicht geboten. Besonders kritisch sind Seiten, die nachträglich weiterleiten oder deren Inhalte sich seit der ursprünglichen Verlinkung stark verändert haben.

Datenschutz und Weiterleitungen

Beim Aufruf einer externen Website können technische Informationen an deren Betreiber übertragen werden. Dazu können beispielsweise IP-Adresse, Browserinformationen oder Referrer-Daten gehören. Welche Daten verarbeitet werden, hängt vom Zielangebot und den Einstellungen des Browsers ab. Eine Verlinkung ist nicht dasselbe wie eine Einbettung, trotzdem sollten besonders datenschutzsensible Zielseiten bewusst ausgewählt und transparent beschrieben werden.

Redaktionelle Verantwortung

Ein Link kann von vielen Menschen als Empfehlung verstanden werden. Das gilt auch dann, wenn keine Geschäftsbeziehung besteht. Deshalb sollten Betreiberinnen und Betreiber prüfen, ob die Zielseite inhaltlich seriös, verständlich und für die Zielgruppe angemessen ist. Bei kommerziellen, werblichen oder vergüteten Verlinkungen muss die Beziehung zum Link außerdem klar und rechtlich passend eingeordnet werden.

Externe Links vor dem Veröffentlichen prüfen

Eine kurze Prüfung vor der Veröffentlichung verhindert viele Probleme. Sie muss nicht kompliziert sein, sollte aber immer nach einem festen Muster erfolgen. Je wichtiger ein Link ist, desto sorgfältiger sollte die Prüfung ausfallen.

1. Zieladresse und Domain kontrollieren

Prüfen Sie zunächst die vollständige URL. Achten Sie auf Schreibfehler, ungewöhnliche Subdomains und Zeichen, die eine bekannte Domain imitieren könnten. Eine Adresse, die einer vertrauten Website nur sehr ähnlich sieht, kann auf eine Phishing-Seite führen. Auch verkürzte URLs sollten nur verwendet werden, wenn das tatsächliche Ziel zuverlässig nachvollziehbar ist.

Eine verschlüsselte Verbindung mit https:// ist ein wichtiges technisches Mindestmerkmal, aber kein alleiniger Beweis für Seriosität. Auch betrügerische Seiten können ein gültiges Zertifikat besitzen. Prüfen Sie deshalb zusätzlich Betreiber, Impressum, Inhalt und Zweck des Angebots.

2. Inhalt und Aktualität bewerten

Lesen Sie die verlinkte Seite selbst und vergleichen Sie sie mit der Aussage im eigenen Text. Die Zielseite sollte die erwartete Information tatsächlich liefern. Prüfen Sie außerdem, ob Datum, Rechtslage, technische Voraussetzungen oder Zuständigkeiten noch aktuell sind.

Besondere Aufmerksamkeit verdienen:

  • Download-Angebote, die ausführbare Dateien oder Makros enthalten;
  • Seiten mit aggressiven Pop-ups oder unerwarteten Browsermeldungen;
  • Ratgeber mit unbelegten Versprechen oder widersprüchlichen Angaben;
  • Inhalte, die plötzlich auf ein anderes Thema oder eine andere Domain weiterleiten;
  • Seiten, die eine Registrierung verlangen, obwohl dies für die Information nicht plausibel ist.

3. Erreichbarkeit und Weiterleitungen prüfen

Ein Link sollte funktionieren und möglichst direkt zum relevanten Inhalt führen. Prüfen Sie, ob die Seite einen Fehlercode ausgibt, auf eine Startseite umleitet oder eine zusätzliche Zwischenstation einfügt. Eine Weiterleitung ist nicht grundsätzlich unsicher, kann aber die Nachvollziehbarkeit verringern und bei einer späteren Änderung zum falschen Ziel führen.

4. Zweck und Mehrwert beurteilen

Fragen Sie sich: Was gewinnt die lesende Person durch diesen Link? Wenn der Verweis nur gesetzt wird, um eine beliebige Quelle zu nennen, ist eine Überarbeitung des eigenen Textes möglicherweise sinnvoller. Gute externe Links ergänzen den Inhalt, ersetzen aber nicht die notwendige eigene Einordnung.

Linktexte verständlich und sicher formulieren

Der sichtbare Linktext sollte klar sagen, was nach dem Klick zu erwarten ist. Formulierungen wie „hier klicken“ oder „mehr“ liefern wenig Orientierung und sind für Menschen mit Screenreader besonders unpraktisch. Besser ist ein konkreter Linktext wie „Hinweise des Bundesamts zur sicheren Passwortwahl“ oder „Technische Dokumentation zur Schnittstelle“.

Ein aussagekräftiger Linktext unterstützt mehrere Ziele gleichzeitig:

  • Er macht das Ziel vor dem Klick verständlich.
  • Er verbessert die Bedienbarkeit mit Tastatur und Screenreader.
  • Er hilft Suchmaschinen, den Zusammenhang zwischen Text und Zielseite einzuordnen.
  • Er reduziert Überraschungen, etwa bei Downloads oder externen Sprachversionen.

Weisen Sie darauf hin, wenn ein Link eine besondere Aktion auslöst. Beispiele sind „PDF-Leitfaden herunterladen“, „externes Anmeldeportal öffnen“ oder „englischsprachige Dokumentation aufrufen“. Die Information sollte möglichst im Linktext oder unmittelbar davor stehen.

Technische Umsetzung externer Links

Für einen normalen externen Verweis genügt in vielen Fällen ein sauberer HTML-Link mit einer vollständigen Zieladresse:

<a href="https://www.beispiel.de/information">Weitere Informationen zur Datensicherheit</a>

Die technische Umsetzung sollte verständlich, robust und zugänglich bleiben. Öffnen Sie externe Seiten nicht automatisch in einem neuen Tab, wenn dafür kein guter Grund besteht. Ein neuer Tab kann für bestimmte Situationen sinnvoll sein, etwa bei einem Formular oder einem Arbeitsprozess, unterbricht aber häufig die erwartete Navigation. Wenn Sie ein neues Fenster oder einen neuen Tab verwenden, informieren Sie die Nutzerinnen und Nutzer darüber.

Wann rel-Attribute sinnvoll sind

Das Attribut rel="nofollow" kann Suchmaschinen signalisieren, dass ein Link nicht als redaktionelle Empfehlung oder als zu übertragendes Signal behandelt werden soll. rel="sponsored" ist für entsprechend gekennzeichnete bezahlte oder werbliche Verlinkungen vorgesehen. rel="ugc" kann bei von Nutzerinnen und Nutzern erstellten Inhalten passend sein.

Diese Attribute ersetzen keine redaktionelle Prüfung. Sie machen eine unsichere Zielseite nicht sicher und lösen keine Kennzeichnungspflichten. Die konkrete Einordnung hängt vom Zweck des Links und vom rechtlichen Rahmen ab.

Externe Links in Kommentaren und Beiträgen

Bei Kommentaren, Forenbeiträgen oder Gästebüchern sollte die Website fremde Links nicht ungeprüft veröffentlichen. Möglich sind Moderation, eine technische Kennzeichnung nutzergenerierter Inhalte und eine Begrenzung potenziell missbrauchbarer Eingaben. Automatisierte Spam-Links können nicht nur störend sein, sondern auch auf Schadsoftware oder betrügerische Angebote verweisen.

Externe Links und Suchmaschinenoptimierung

Externe Links können die Qualität eines Artikels unterstützen, wenn sie einen nachvollziehbaren fachlichen Mehrwert bieten. Ein gut gewählter Verweis zeigt, woher eine Information stammt oder wo ein Thema vertieft werden kann. Die bloße Anzahl externer Links ist dagegen kein sinnvolles Qualitätsziel.

Beachten Sie dabei folgende Grundsätze:

  • Verlinken Sie Quellen dort, wo sie für das Verständnis relevant sind.
  • Nutzen Sie natürliche Linktexte statt wiederholter Keyword-Varianten.
  • Setzen Sie keine Links nur wegen einer vermuteten Suchmaschinenwirkung.
  • Vermeiden Sie Seiten, die ausschließlich für Suchmaschinen erstellt wirken.
  • Ordnen Sie die Quelle im eigenen Text kurz ein, statt sie kommentarlos anzuhängen.

Ein externer Link ist außerdem keine Garantie dafür, dass eine Aussage korrekt ist. Bei wichtigen Themen sollten Sie den Inhalt der Quelle lesen, den Stand der Information prüfen und gegebenenfalls mehrere unabhängige Perspektiven vergleichen. Das gilt besonders bei rechtlichen, medizinischen, finanziellen und sicherheitsbezogenen Fragen.

Kommerzielle und bezahlte Verlinkungen transparent behandeln

Wenn ein Link mit einer geschäftlichen Beziehung verbunden ist, sollte die Darstellung transparent erfolgen. Leserinnen und Leser müssen erkennen können, ob ein Beitrag, eine Empfehlung oder ein Link werblichen Charakter hat. Die genaue Kennzeichnung hängt von der Form der Kooperation und den geltenden Vorgaben ab.

Vermeiden Sie Formulierungen, die eine unabhängige Empfehlung vortäuschen, wenn tatsächlich eine Vergütung oder ein anderer Vorteil vereinbart wurde. Auch Affiliate-Links sollten nicht versteckt oder so gestaltet werden, dass ihre Funktion absichtlich unklar bleibt. Transparenz schützt die Glaubwürdigkeit und ermöglicht eine informierte Entscheidung.

Externe Links regelmäßig pflegen

Eine Website ist nach der Veröffentlichung nicht automatisch dauerhaft korrekt. Domains werden aufgegeben, Unterseiten verschoben, Inhalte ersetzt und Weiterleitungen verändert. Deshalb gehört die Pflege externer Links zum redaktionellen Betrieb.

Ein praktikabler Prüfprozess

  1. Erstellen Sie eine Übersicht aller wichtigen externen Links.
  2. Ordnen Sie die Links nach Themen, Seiten und Priorität.
  3. Prüfen Sie zuerst Links auf stark besuchten oder besonders wichtigen Seiten.
  4. Öffnen Sie auffällige Ziele manuell und bewerten Sie Inhalt sowie Weiterleitung.
  5. Ersetzen oder entfernen Sie veraltete Verweise.
  6. Dokumentieren Sie bei sensiblen Inhalten, wann und warum die Quelle geprüft wurde.

Automatische Prüfwerkzeuge können Fehlercodes oder nicht erreichbare URLs entdecken. Sie beurteilen aber nicht zuverlässig, ob eine Seite inhaltlich noch passt, plötzlich werblich geworden ist oder eine problematische Weiterleitung enthält. Eine technische Kontrolle sollte daher durch eine redaktionelle Sichtprüfung ergänzt werden.

Was tun bei einem defekten Link?

Suchen Sie zunächst nach der neuen offiziellen Adresse. Wenn der Inhalt dauerhaft entfernt wurde, können Sie eine alternative, gleichwertige Quelle verlinken oder die betreffende Aussage im eigenen Text anpassen. Eine alte URL sollte nicht einfach auf irgendeine thematisch ähnliche Seite zeigen. Wenn keine verlässliche Alternative existiert, ist das Entfernen des Links oft die ehrlichste Lösung.

Typische Fehler beim Umgang mit externen Links

Blindes Vertrauen in bekannte Domains

Auch eine bekannte Domain kann Inhalte von Dritten, Werbung oder veraltete Informationen enthalten. Prüfen Sie immer die konkrete Zielseite und nicht nur den Domainnamen.

Unklare Linktexte

„Hier“, „Quelle“ oder „mehr erfahren“ sagen wenig über das Ziel aus. Ein konkreter Linktext verbessert Orientierung und Barrierefreiheit.

Zu viele Verweise in kurzer Folge

Eine lange Liste von Links kann den Lesefluss stören. Verlinken Sie die wichtigsten Quellen an den passenden Stellen und erklären Sie ihren Nutzen.

Ungeprüfte Downloads

Weisen Sie auf Dateityp und Zweck hin. Verlinken Sie Downloads möglichst von der offiziellen Anbieterquelle und öffnen Sie keine Dateien selbst, wenn ihre Herkunft unklar ist.

Fehlende Kennzeichnung externer Ziele

Ein kurzer Hinweis wie „externe Website“ oder „öffnet in neuem Tab“ kann sinnvoll sein, wenn die Navigation oder das Verhalten vom üblichen Seitenbesuch abweicht. Entscheidend ist, dass die Kennzeichnung verständlich und nicht überladen ist.

Checkliste: Externe Links sicher verwenden

Vor der Veröffentlichung können Sie jeden wichtigen Link mit dieser kurzen Checkliste bewerten:

  • Ist die Zieladresse korrekt geschrieben?
  • Verwendet die Seite eine verschlüsselte Verbindung?
  • Passt der konkrete Inhalt zur Aussage im eigenen Artikel?
  • Ist die Quelle aktuell und für die Zielgruppe verständlich?
  • Führt der Link direkt zur relevanten Information?
  • Ist der Linktext aussagekräftig und barrierearm?
  • Wird ein Download, Login, neues Fenster oder eine andere Besonderheit angekündigt?
  • Besteht ein werblicher oder vergüteter Zusammenhang, der transparent gemacht werden muss?
  • Ist die Verlinkung datenschutzbezogen und redaktionell vertretbar?
  • Gibt es einen Plan für die spätere Kontrolle?

FAQ

Sind externe Links grundsätzlich gefährlich?

Nein. Externe Links sind ein normaler und oft nützlicher Bestandteil guter Websites. Risiken entstehen vor allem durch ungeprüfte Ziele, irreführende Linktexte, manipulierte Weiterleitungen oder veraltete Inhalte. Eine bewusste Auswahl und regelmäßige Kontrolle senken diese Risiken deutlich.

Muss jeder externe Link in einem neuen Tab geöffnet werden?

Nein. Das Öffnen in einem neuen Tab ist keine allgemeine Sicherheitsregel und kann die Bedienung erschweren. Verwenden Sie diese Funktion nur, wenn sie für den Nutzungskontext sinnvoll ist, und informieren Sie gegebenenfalls darüber.

Reicht HTTPS als Sicherheitsprüfung aus?

Nein. HTTPS verschlüsselt die Verbindung zwischen Browser und Website, sagt aber allein nichts über die Seriosität oder Qualität des Inhalts aus. Prüfen Sie zusätzlich Domain, Betreiber, Inhalt, Aktualität und mögliche Weiterleitungen.

Wann sollte ein externer Link mit „nofollow“ gekennzeichnet werden?

Das hängt vom Zweck des Links ab. „Nofollow“ kann sinnvoll sein, wenn Sie kein redaktionelles Signal übermitteln möchten. Für bezahlte oder nutzergenerierte Links können andere beziehungsweise zusätzliche rel-Werte passender sein. Die technische Kennzeichnung ersetzt nicht die transparente Darstellung und die redaktionelle Prüfung.

Wie oft sollten externe Links kontrolliert werden?

Eine feste Frequenz passt nicht für jede Website. Stark besuchte, sicherheitsrelevante oder zeitkritische Seiten sollten häufiger geprüft werden als alte Archivbeiträge. Eine regelmäßige automatische Erkennung von Fehlern kombiniert mit manuellen Stichproben ist ein praktikabler Ansatz.

Was ist bei Links zu PDF-Dateien zu beachten?

Der Linktext sollte deutlich machen, dass eine PDF-Datei geöffnet oder heruntergeladen wird. Wenn Dateigröße, Sprache oder Version wichtig sind, können Sie diese Angaben ergänzen. Prüfen Sie, ob das Dokument noch aktuell, zugänglich und tatsächlich von der angegebenen Quelle stammt.

Darf ich jede externe Quelle als Beleg verwenden?

Nicht automatisch. Bewerten Sie Autorität, Aktualität, Nachvollziehbarkeit und fachliche Passung der Quelle. Bei strittigen oder besonders wichtigen Aussagen sollten Sie nicht nur eine beliebige Webseite, sondern möglichst belastbare und direkt einschlägige Informationen heranziehen.

Fazit

Externe Links sicher zu verwenden bedeutet mehr, als eine URL korrekt einzufügen. Gute Verlinkungen führen zu passenden, erreichbaren und vertrauenswürdigen Inhalten. Sie haben einen verständlichen Linktext, berücksichtigen technische und datenschutzbezogene Besonderheiten und werden bei Bedarf transparent gekennzeichnet.

Ein klarer Prüfprozess hilft dabei, Risiken zu reduzieren: Zieladresse kontrollieren, Inhalt bewerten, Link barrierearm formulieren, kommerzielle Zusammenhänge offenlegen und Verweise regelmäßig pflegen. So werden externe Links zu einem echten Mehrwert für die Leserschaft und zu einem verlässlichen Bestandteil einer professionell betreuten Website.