Eine sichere Website ist heute mehr als ein Zeichen technischer Sorgfalt. Sie schützt Daten bei der Übertragung, schafft Vertrauen bei Besuchern und bildet für viele moderne Webfunktionen eine wichtige Grundlage. Gleichzeitig wird häufig gefragt, ob eine SSL-Verschlüsselung als Rankingfaktor unmittelbar für bessere Positionen bei Google sorgt. Die kurze Antwort lautet: HTTPS kann ein positives, bestätigtes Signal sein, ist aber kein Ersatz für hochwertige Inhalte, eine gute Nutzerführung oder eine technisch saubere Website.
Dieser Ratgeber erklärt, was hinter SSL und TLS steckt, welche Bedeutung HTTPS für die Suchmaschinenoptimierung hat und wie Sie die Umstellung korrekt planen. Dabei geht es nicht nur um das Zertifikat selbst, sondern auch um Weiterleitungen, gemischte Inhalte, interne Verlinkungen, Canonicals und die Kontrolle nach dem Wechsel.
Was bedeutet SSL-Verschlüsselung?
Mit „SSL“ ist im Alltag meist die Verschlüsselung gemeint, die eine Website über HTTPS absichert. Technisch wird heute überwiegend TLS verwendet, weil die älteren SSL-Protokolle nicht mehr als zeitgemäßer Sicherheitsstandard gelten. HTTPS steht für „Hypertext Transfer Protocol Secure“ und verschlüsselt die Verbindung zwischen Browser und Webserver.
Beim Aufruf einer HTTPS-Adresse wird ein Zertifikat verwendet, das die Identität der Domain bestätigt und den Aufbau einer geschützten Verbindung ermöglicht. Die übertragenen Daten werden so vor dem einfachen Mitlesen und vor bestimmten Manipulationsversuchen geschützt. Das ist besonders relevant, wenn Nutzer Formulare ausfüllen, sich anmelden, einkaufen oder persönliche Informationen übermitteln.
SSL, TLS und Zertifikat kurz erklärt
- TLS: Das Protokoll schützt die Kommunikation zwischen Browser und Server.
- Zertifikat: Es ordnet einen öffentlichen Schlüssel einer Domain oder mehreren Domains zu.
- HTTPS: Die sichtbare Webadresse zeigt, dass die Verbindung über das geschützte Protokoll aufgebaut wird.
- Zertifizierungsstelle: Eine vertrauenswürdige Stelle stellt das Zertifikat aus oder bestätigt dessen Gültigkeit.
Für Besucher ist vor allem entscheidend, dass das Zertifikat gültig ist, zur aufgerufenen Domain passt und keine Browserwarnung ausgelöst wird. Ein Zertifikat allein macht jedoch nicht automatisch jede Website sicher. Auch Serverkonfiguration, Software, Zugangsschutz und Datenschutzprozesse müssen angemessen gepflegt werden.
Ist SSL-Verschlüsselung ein Rankingfaktor?
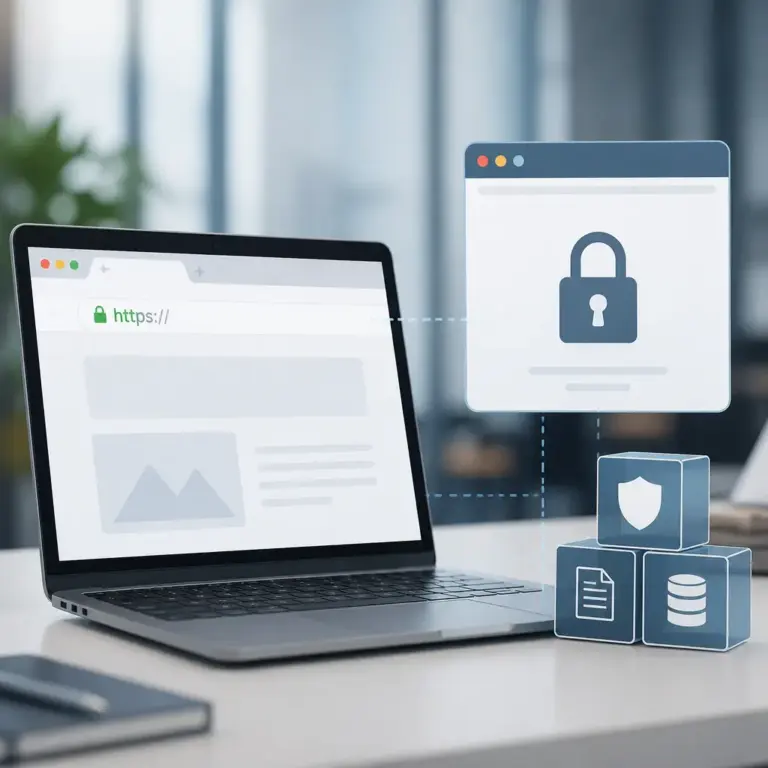
Die Abbildung macht sichtbar, dass HTTPS nicht nur ein SEO-Signal ist. Entscheidend ist vor allem die geschützte Verbindung zwischen Browser und Server, insbesondere bei Formularen, Logins und Transaktionen.
HTTPS ist als leichtgewichtiger Rankingfaktor bekannt. Das bedeutet: Eine sichere Verbindung kann bei ansonsten vergleichbaren Voraussetzungen einen kleinen positiven Einfluss auf die Bewertung haben. Daraus folgt aber nicht, dass eine Website allein durch die Installation eines Zertifikats an vielen anderen Ergebnissen vorbeizieht.
Suchmaschinen verfolgen mit der Bevorzugung sicherer Verbindungen ein nachvollziehbares Ziel: Nutzer sollen möglichst häufig auf Websites gelangen, die ihre Kommunikation schützen. HTTPS kann außerdem eine Voraussetzung für bestimmte Browserfunktionen, moderne Webtechnologien und vertrauensbildende Elemente sein. Diese indirekten Effekte können für die Qualität der Website und damit für die gesamte Suchperformance wichtiger sein als das Ranking-Signal selbst.
HTTPS ist eine notwendige Grundlage für eine moderne Website, aber kein vollständiges SEO-Konzept. Gute Inhalte und eine überzeugende Nutzererfahrung bleiben entscheidend.
Direkter Rankingeffekt und indirekte SEO-Wirkung
Der direkte Effekt des HTTPS-Signals ist typischerweise begrenzt. Die Umstellung kann deshalb nicht automatisch schwache Inhalte, schlechte Informationsarchitektur oder lange Ladezeiten ausgleichen. Trotzdem entstehen mehrere indirekte Vorteile:
- Besucher sehen seltener eine deutliche Sicherheitswarnung und brechen den Besuch weniger wahrscheinlich sofort ab.
- Formulare, Logins und Transaktionen wirken vertrauenswürdiger.
- Moderne Browserfunktionen lassen sich unter sicheren Verbindungen verlässlicher nutzen.
- Verweisende Websites und Geschäftspartner können eher bereit sein, auf eine professionell abgesicherte Domain zu verlinken.
- Die Website erfüllt eine grundlegende Erwartung, die Nutzer bei seriösen Angeboten inzwischen häufig haben.
Diese Punkte sind nicht mit einem garantierten Rankinggewinn gleichzusetzen. Sie zeigen vielmehr, dass Sicherheit, Vertrauen und technische Qualität zusammen betrachtet werden sollten.
Warum HTTPS für Nutzer und Unternehmen wichtig ist
Unverschlüsselte Verbindungen können in unsicheren Netzwerken leichter beobachtet oder verändert werden. Besonders problematisch ist das bei Zugangsdaten, Zahlungsinformationen, Kontaktformularen und internen Bereichen. HTTPS reduziert dieses Risiko auf der Übertragungsstrecke zwischen Browser und Server.
Auch bei einer reinen Informationsseite ist die Verschlüsselung sinnvoll. Schon Suchanfragen, Formulareingaben oder technische Details über den Besuch können schützenswerte Informationen enthalten. Außerdem erwarten Nutzer beim Aufruf einer Website eine klare, sichere und professionelle Umgebung. Eine Browserwarnung kann dieses Vertrauen in wenigen Sekunden zerstören.
HTTPS als Vertrauenssignal
Vertrauen entsteht nicht durch ein einzelnes Symbol, sondern durch ein konsistentes Gesamtbild. Eine gültige HTTPS-Verbindung unterstützt dieses Gesamtbild. Dazu gehören ebenso verständliche Kontaktangaben, eine transparente Datenschutzerklärung, nachvollziehbare Inhalte, eine erreichbare Website und eine sichere Verarbeitung von Formularen.
Für Online-Shops, Mitgliederbereiche, Beratungsangebote und Websites mit Termin- oder Kontaktfunktionen ist HTTPS besonders wichtig. Besucher sollen erkennen können, dass die Verbindung geschützt ist und ihre Eingaben nicht unverschlüsselt übertragen werden. Die Verschlüsselung ersetzt dabei weder eine rechtliche Prüfung noch ein umfassendes Sicherheitskonzept.
Die wichtigsten SEO-Folgen einer Umstellung auf HTTPS
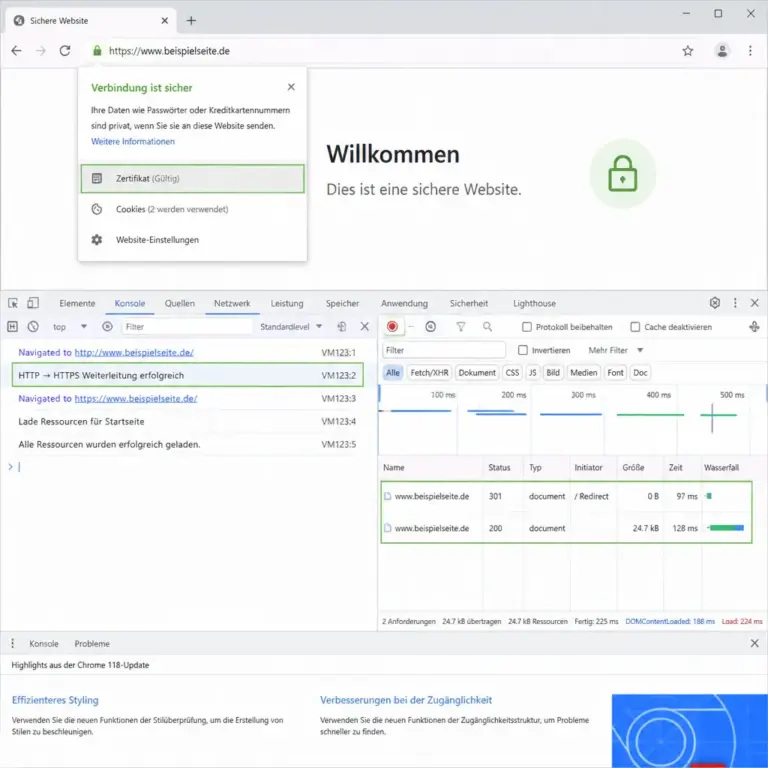
Eine Umstellung verändert die URL-Struktur. Aus http://example.de/seite wird beispielsweise https://example.de/seite. Suchmaschinen behandeln diese Varianten technisch als unterschiedliche Adressen. Deshalb muss der Wechsel sauber signalisiert werden, damit bestehende Signale möglichst eindeutig auf die HTTPS-Version übertragen werden.
301-Weiterleitungen einrichten
Jede relevante HTTP-URL sollte dauerhaft auf ihre passende HTTPS-Version weiterleiten. Dafür werden in der Regel permanente Weiterleitungen verwendet. Wichtig ist, dass nicht alle alten Seiten pauschal auf die Startseite zeigen. Eine thematisch passende URL-zu-URL-Zuordnung ist für Nutzer und Suchmaschinen deutlich hilfreicher.
Prüfen Sie außerdem, ob Weiterleitungsketten entstehen. Eine ideale Kette führt direkt von der alten HTTP-Adresse zur neuen HTTPS-Adresse. Mehrere aufeinanderfolgende Sprünge können unnötige Ladezeit verursachen und die technische Kontrolle erschweren.
Canonical-Tags und interne Links aktualisieren
Canonical-Tags sollten auf die bevorzugte HTTPS-Adresse zeigen. Auch interne Links, Navigationsmenüs, Breadcrumbs, XML-Sitemaps und strukturierte Daten müssen auf die sichere Variante verweisen. Wenn interne Elemente weiterhin auf HTTP zeigen, entstehen unnötige Umleitungen und widersprüchliche Signale.
Vergessen werden oft Bildpfade, Downloads, eingebundene Videos, hreflang-Verweise und Links in Vorlagen. Eine vollständige Suche nach der alten Protokollvariante hilft, solche Stellen systematisch zu finden. Bei großen Websites kann eine technische Crawling-Prüfung die manuelle Kontrolle ergänzen.
Search Console und Analytics kontrollieren
Nach dem Wechsel sollte die HTTPS-Version in den relevanten Analyse- und Webmaster-Systemen überprüft beziehungsweise hinterlegt werden. Je nach Plattform können HTTP und HTTPS als getrennte Varianten erscheinen. Kontrollieren Sie, ob Daten weiterhin erfasst werden, ob wichtige Seiten indexierbar sind und ob neue Fehlerberichte auftreten.
Auch externe Werkzeuge, Werbekampagnen, Social-Media-Profile, E-Mail-Signaturen und wichtige Backlinks sollten schrittweise auf HTTPS aktualisiert werden. Externe HTTP-Links funktionieren durch Weiterleitungen zwar oft weiterhin, direkte HTTPS-Verweise sind jedoch klarer und reduzieren unnötige technische Umwege.
Mixed Content: Der häufigste technische Fehler
Von Mixed Content spricht man, wenn eine HTTPS-Seite einzelne Ressourcen noch über HTTP lädt. Das können Bilder, Stylesheets, JavaScript-Dateien, Schriftarten, Videos oder Tracking-Ressourcen sein. Moderne Browser blockieren bestimmte unsichere Inhalte oder zeigen Warnungen an. Dadurch können Layout, Funktionen und Vertrauen beeinträchtigt werden.
Die Lösung besteht nicht darin, Warnungen im Browser zu ignorieren. Alle Ressourcen sollten, sofern möglich, über HTTPS eingebunden werden. Bei eigenen Dateien genügt häufig die Anpassung des Pfads. Bei externen Ressourcen muss geprüft werden, ob der Anbieter eine sichere URL bereitstellt. Nicht mehr benötigte Einbindungen sollten entfernt werden, statt sie dauerhaft als Ausnahme zu behandeln.
Mixed Content systematisch finden
- Rufen Sie wichtige Seiten über HTTPS auf und prüfen Sie die Entwicklerkonsole des Browsers.
- Durchsuchen Sie Quellcode, Datenbank und Vorlagen nach absoluten HTTP-URLs.
- Kontrollieren Sie Medien, CSS-Dateien, Skripte, iFrames und externe Dienste.
- Ersetzen Sie sichere Ressourcen durch HTTPS und testen Sie anschließend Layout und Funktionen.
- Überprüfen Sie unterschiedliche Seitentypen, nicht nur die Startseite.
Besonders wichtig sind Vorlagen, die auf vielen URLs verwendet werden. Ein einzelner alter Ressourcenpfad in einem globalen Header kann tausende Seiten betreffen.
Technische Checkliste für die HTTPS-Umstellung
Eine geordnete Planung reduziert das Risiko von Rankingverlusten und Funktionsproblemen. Die folgende Checkliste eignet sich als kompakte Arbeitsgrundlage:
| Phase | Wichtige Aufgaben |
|---|---|
| Vorbereitung | URL-Struktur dokumentieren, Zertifikat auswählen, Backup erstellen und Zuständigkeiten klären. |
| Technische Einrichtung | Zertifikat installieren, sichere Protokolle konfigurieren und alle relevanten Hostnamen abdecken. |
| Website-Anpassung | Interne Links, Canonicals, Medien, Skripte, strukturierte Daten und Sitemaps auf HTTPS umstellen. |
| Weiterleitungen | HTTP-URLs dauerhaft und möglichst direkt auf die jeweiligen HTTPS-Ziele weiterleiten. |
| Kontrolle | Indexierbarkeit, Statuscodes, Ladezeiten, Formulare, Logins, Tracking und Browserdarstellung testen. |
| Nachbereitung | Fehlerberichte beobachten, externe Verweise aktualisieren und das Zertifikat rechtzeitig verlängern. |
Bei einer kleinen Website kann der Wechsel in überschaubaren Schritten erfolgen. Große Plattformen sollten die Umstellung möglichst zunächst in einer Testumgebung prüfen und anschließend stufenweise überwachen. Besonderes Augenmerk verdienen internationale Domains, Subdomains, Login-Bereiche und Anwendungen mit individuellen Serverkonfigurationen.
Welches Zertifikat braucht eine Website?
Für die meisten Websites ist entscheidend, dass das Zertifikat gültig ist und die tatsächlich verwendeten Domains abdeckt. Je nach Struktur kommen Zertifikate für eine einzelne Domain, mehrere ausdrücklich benannte Domains oder bestimmte Subdomains infrage. Die Auswahl sollte sich an der technischen Umgebung und nicht allein am Marketingversprechen eines Anbieters orientieren.
Ein Zertifikat mit einer aufwendigeren Validierungsstufe führt nicht automatisch zu besseren Rankings. Suchmaschinen bewerten nicht einfach die teuerste Zertifikatsart höher. Wichtig sind eine korrekt geschützte Verbindung, eine passende Konfiguration und ein fehlerfreier Betrieb.
Automatische Verlängerung und Überwachung
Ein abgelaufenes Zertifikat kann die Website für viele Besucher praktisch unzugänglich machen. Deshalb sollte die Verlängerung automatisiert oder mit einem verlässlichen Erinnerungssystem abgesichert werden. Zusätzlich empfiehlt sich eine Überwachung, die Ablaufdaten und Erreichbarkeit kontrolliert.
Nach Änderungen am Hosting, an DNS-Einträgen oder an Subdomains muss geprüft werden, ob weiterhin alle benötigten Adressen abgedeckt sind. Auch eine gültige Zertifikatskette und die korrekte Serverauslieferung gehören zur technischen Wartung.
HTTPS allein verbessert kein schlechtes SEO
Die Verschlüsselung ist wichtig, aber sie beantwortet nicht die zentralen Fragen einer erfolgreichen Website: Welches Problem löst der Inhalt? Ist die Information verständlich und aktuell? Findet der Besucher schnell die richtige Antwort? Sind mobile Darstellung, Ladezeit und Navigation überzeugend? Werden Erwartungen aus dem Suchergebnis erfüllt?
Wer HTTPS als einzelne Maßnahme betrachtet, überschätzt den Rankingeffekt. Der größere Nutzen entsteht, wenn Sicherheit in ein ganzheitliches Qualitätsverständnis eingebettet wird. Dazu gehören fachlich belastbare Inhalte, klare Verantwortlichkeit, eine nachvollziehbare Seitenstruktur und ein technisches Umfeld, das den Zugriff zuverlässig ermöglicht.
Prioritäten für eine sinnvolle SEO-Strategie
- Inhalt: Beantworten Sie konkrete Fragen vollständig, verständlich und mit erkennbarem fachlichem Anspruch.
- Technik: Sorgen Sie für Erreichbarkeit, schnelle Ladezeiten, saubere Indexierbarkeit und eine korrekte HTTPS-Konfiguration.
- Nutzerführung: Reduzieren Sie unnötige Schritte und kennzeichnen Sie wichtige Informationen eindeutig.
- Vertrauen: Zeigen Sie transparente Kontaktdaten, Verantwortlichkeiten und nachvollziehbare Aktualisierungen.
- Wartung: Kontrollieren Sie regelmäßig Links, Zertifikate, Software, Formulare und Fehlerberichte.
Typische Fehler bei der Umstellung
Viele Probleme entstehen nicht durch das Zertifikat selbst, sondern durch fehlende Planung. Ein häufiger Fehler ist, nur die Startseite auf HTTPS umzustellen und Unterseiten, Medien oder Subdomains zu übersehen. Ebenso problematisch sind Weiterleitungen, die auf die falsche Sprachversion oder pauschal auf die Startseite führen.
Weitere typische Fehler sind:
- Die HTTP-Version bleibt dauerhaft als bevorzugte Variante in Canonicals oder Sitemaps stehen.
- Formulare senden Daten weiterhin an eine unsichere Adresse.
- Externe Skripte oder Schriftarten werden über HTTP geladen.
- Eine robots.txt oder ein Sicherheitsmechanismus blockiert versehentlich wichtige HTTPS-Ressourcen.
- Die Website wird nur auf dem Desktop, nicht aber auf mobilen Geräten getestet.
- Tracking, Consent-Einstellungen oder Zahlungsprozesse funktionieren nach dem Wechsel nicht mehr korrekt.
- Das Zertifikat wird nicht rechtzeitig verlängert.
Nach der Umstellung sollten deshalb sowohl technische Prüfungen als auch reale Nutzungsszenarien erfolgen. Öffnen Sie wichtige Seiten, senden Sie Testanfragen in einer kontrollierten Umgebung und prüfen Sie, ob Bestätigungsseiten und E-Mails weiterhin funktionieren.
FAQ
Ist HTTPS ein starker Rankingfaktor?
Nein. HTTPS ist ein positives, aber eher leichtgewichtiges Signal. Die sichere Verbindung kann bei ähnlichen Voraussetzungen helfen, ersetzt jedoch weder relevante Inhalte noch gute Nutzererfahrung, Autorität und technische Qualität.
Kann eine Website ohne HTTPS noch ranken?
Eine unverschlüsselte Website kann grundsätzlich weiterhin in Suchergebnissen erscheinen. Trotzdem ist HTTP für moderne Websites nicht empfehlenswert, weil Browser warnen können, Daten ungeschützt übertragen werden und bestimmte Funktionen eine sichere Verbindung voraussetzen.
Verliert eine Website beim Wechsel auf HTTPS ihre Rankings?
Ein sauber geplanter Wechsel muss nicht zu einem dauerhaften Verlust führen. Vorübergehende Schwankungen sind möglich, weil Suchmaschinen die neuen URL-Varianten verarbeiten. 301-Weiterleitungen, aktualisierte Canonicals, interne Links und Sitemaps helfen, die Signale korrekt zu übertragen.
Reicht ein SSL-Zertifikat für Sicherheit aus?
Nein. Das Zertifikat schützt die Übertragung, aber nicht automatisch die Website-Software, Benutzerkonten, Server oder Datenbanken. Regelmäßige Updates, sichere Passwörter, Zugriffskontrollen, Backups und eine angemessene Sicherheitsüberwachung bleiben erforderlich.
Verbessert ein teureres Zertifikat das Ranking?
Ein höherer Preis oder eine umfangreichere Validierungsstufe führt nicht automatisch zu besseren Rankings. Für die Suchmaschinenoptimierung sind eine gültige, korrekt konfigurierte HTTPS-Verbindung und eine insgesamt hochwertige Website entscheidend.
Was ist bei Subdomains zu beachten?
Jede verwendete Subdomain muss vom Zertifikat und von der Serverkonfiguration abgedeckt sein. Außerdem sollten Weiterleitungen, interne Links, Cookies, Login-Bereiche und Tracking für jede Subdomain separat geprüft werden.
Wie lässt sich der Erfolg der Umstellung messen?
Beobachten Sie Indexierung, organischen Suchverkehr, Crawling-Fehler, Weiterleitungsfehler, Ladezeiten und wichtige Conversion-Prozesse. Ein Rankingvergleich sollte nicht unmittelbar nach dem Wechsel überinterpretiert werden. Entscheidend ist die Entwicklung nach einer ausreichenden Beobachtungsphase und die Behebung technischer Fehler.
Fazit: HTTPS ist Pflicht, aber kein SEO-Wundermittel
Die SSL-Verschlüsselung beziehungsweise die moderne TLS-Absicherung ist ein grundlegender Bestandteil professioneller Websites. HTTPS schützt die Übertragung, stärkt das Vertrauen der Besucher und ist als leichtgewichtiger Rankingfaktor ein positives technisches Signal. Der direkte Einfluss auf Positionen bleibt jedoch begrenzt.
Der wichtigste Schritt ist eine fehlerfreie Umsetzung: Zertifikat korrekt einrichten, alle HTTP-Varianten weiterleiten, Mixed Content entfernen, Canonicals und interne Links aktualisieren und die Website nach dem Wechsel aufmerksam überwachen. Wenn diese Basis mit hilfreichen Inhalten, guter Bedienbarkeit und laufender technischer Pflege verbunden wird, unterstützt HTTPS die gesamte Qualität der Website statt nur eine einzelne SEO-Kennzahl.