Ein Klick auf einen Link führt nicht immer direkt zum erwarteten Ziel. Besonders bei verkürzten URLs, QR-Codes, Werbeanzeigen und Nachrichten können mehrere Weiterleitungen dazwischengeschaltet sein. Sie können auf eine gefälschte Anmeldeseite, schädliche Downloads oder eine Website mit irreführenden Inhalten führen.
Dieser Ratgeber zeigt, wie Schutz vor unsicheren Weiterleitungen im Alltag und in Unternehmen praktisch umgesetzt werden kann. Im Mittelpunkt stehen verständliche Prüfungen, sichere Browsereinstellungen, der bewusste Umgang mit Links und klare Reaktionen auf verdächtige Seiten.
Was sind unsichere Weiterleitungen?
Eine Weiterleitung, auch Redirect genannt, leitet den Browser von einer URL zu einer anderen Adresse. Das ist zunächst ein normaler Bestandteil des Internets: Websites ändern ihre Adressen, leiten von HTTP zu HTTPS um oder schicken Besucher von einer alten auf eine neue Unterseite.
Problematisch wird eine Weiterleitung, wenn das ursprüngliche Ziel verschleiert wird oder der Nutzer ohne klare Information auf einer unerwarteten Seite landet. Ein Link kann beispielsweise zuerst über einen Tracking-Dienst führen und anschließend eine Zieladresse öffnen. Bei einer missbräuchlichen Weiterleitung kann der Vorgang auch so gestaltet sein, dass die Zielseite erst nach bestimmten Bedingungen erscheint, etwa auf einem Mobilgerät oder nach mehreren Klicks.
- Transparente Weiterleitung: Die Zieladresse passt zum erwarteten Anbieter und der Wechsel ist nachvollziehbar.
- Irreführende Weiterleitung: Der Link verspricht eine bekannte Website, führt aber zu einer fremden oder täuschend ähnlichen Domain.
- Schädliche Weiterleitung: Die Zielseite versucht, Zugangsdaten abzugreifen, unerwünschte Software anzubieten oder Sicherheitslücken auszunutzen.
Eine Weiterleitung allein beweist daher noch keinen Betrug. Entscheidend sind das Ziel, der Kontext, die Domain, das Verhalten der Seite und die Informationen, die dort verlangt werden.
Warum Weiterleitungen ein Sicherheitsrisiko sein können
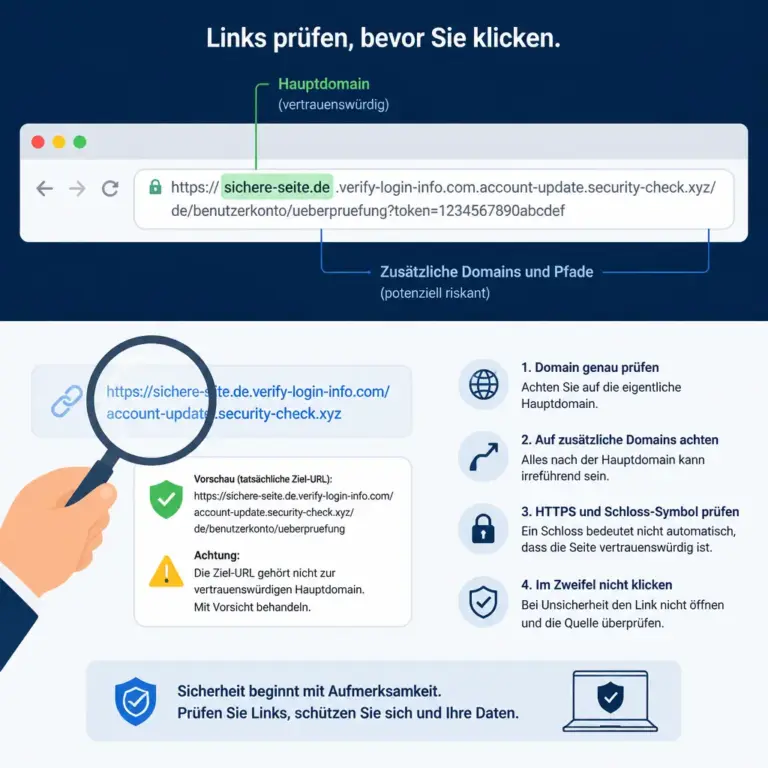
Die Darstellung macht sichtbar, warum der vollständige Domainname wichtiger ist als ein vertrauter Linktext. Leserinnen und Leser sollten besonders auf zusätzliche Wörter, Bindestriche und eine unerwartete Domain-Endung achten.
Weiterleitungen erschweren die schnelle Einschätzung eines Links. Die sichtbare Adresse in einer Nachricht muss nicht mit der Adresse übereinstimmen, die später im Browser geöffnet wird. Hinzu kommt, dass Angreifer häufig bekannte Marken, Behörden oder Zahlungsdienste nachahmen.
Besonders kritisch sind Weiterleitungen, wenn mehrere Warnsignale zusammentreffen:
- Der Link kommt unerwartet oder erzeugt Zeitdruck.
- Die URL ist verkürzt, ungewöhnlich lang oder enthält viele schwer lesbare Zeichen.
- Der Domainname ähnelt einem bekannten Anbieter, verwendet aber eine andere Schreibweise oder Endung.
- Die Zielseite verlangt sofort ein Passwort, einen Einmalcode, Zahlungsdaten oder eine Ausweiskopie.
- Der Browser zeigt eine Sicherheitswarnung, einen Zertifikatsfehler oder eine unerwartete Download-Aufforderung.
- Die Seite öffnet neue Tabs, blendet aggressive Warnungen ein oder verhindert das normale Zurückgehen.
Auch eine verschlüsselte Verbindung ist kein Gütesiegel für Vertrauenswürdigkeit. Das Schloss-Symbol beziehungsweise HTTPS schützt vor dem Mitlesen der Verbindung, bestätigt aber nicht automatisch, dass der Betreiber seriös ist. Eine betrügerische Website kann ebenfalls HTTPS verwenden.
Weiterleitungen vor dem Öffnen eines Links einschätzen
Den Kontext prüfen
Fragen Sie sich zuerst, ob Sie den Link erwarten. Eine Nachricht über eine angebliche Kontosperrung, eine Rückerstattung oder eine dringend notwendige Identitätsprüfung sollte besonders kritisch betrachtet werden. Seriöse Kommunikation lässt sich in vielen Fällen über die offizielle Website oder eine bekannte App nachvollziehen.
Öffnen Sie bei wichtigen Konten nicht den Link aus der Nachricht, sondern geben Sie die bekannte Webadresse selbst ein oder verwenden Sie ein zuvor gespeichertes Lesezeichen. So umgehen Sie die unbekannte Weiterleitung vollständig.
Die vollständige URL anzeigen
Auf einem Computer können Sie den Mauszeiger über den Link bewegen, ohne zu klicken. Viele Programme zeigen dann die Zieladresse an. Auf einem Smartphone lässt sich die Adresse häufig durch langes Drücken und eine Vorschau oder ein Kontextmenü prüfen. Die genaue Funktion hängt von der verwendeten App ab.
Lesen Sie eine URL von rechts nach links: Bei login.beispiel.de ist beispiel.de die maßgebliche Domain. Ein Ausdruck wie beispiel.de.sicher-login.example gehört dagegen zur Domain example und nicht zu „beispiel.de“. Unterdomains, Bindestriche und zusätzliche Wörter können eine bekannte Marke nachahmen, ohne zu ihr zu gehören.
Verkürzte Links nicht blind öffnen
Verkürzte URLs sind praktisch, verbergen aber das eigentliche Ziel. Bei einem unerwarteten verkürzten Link ist Zurückhaltung sinnvoll. Nutzen Sie, sofern verfügbar, eine Vorschaufunktion des Dienstes oder lassen Sie sich das Ziel von der absendenden Person über einen unabhängigen Kommunikationskanal bestätigen.
Praktische Kriterien für eine sichere Entscheidung
| Prüfkriterium | Worauf Sie achten sollten | Sinnvolle Reaktion |
|---|---|---|
| Absender | Passt die Adresse zur Organisation und zum bisherigen Kontakt? | Bei Abweichungen nicht über den Link antworten; offiziellen Kontaktweg nutzen. |
| Domain | Steht der echte Anbietername direkt vor der Domain-Endung? | Schreibweise, Endung und mögliche Zusätze sorgfältig prüfen. |
| Weiterleitung | Wird das Ziel klar angezeigt oder bleibt es verborgen? | Verkürzte und verschleierte Links nur nach unabhängiger Prüfung öffnen. |
| Seiteninhalt | Passt die Gestaltung zur erwarteten Website? Wird Druck aufgebaut? | Keine Daten eingeben, wenn Inhalt und Anlass nicht zusammenpassen. |
| Download | Wird unerwartet eine Datei angeboten oder gestartet? | Download abbrechen und Datei nicht öffnen. |
| Sicherheitsmeldung | Warnt der Browser vor Zertifikat, Malware oder Täuschung? | Seite schließen und nicht durch eine Ausnahme bestätigen. |
Keines dieser Kriterien sollte isoliert betrachtet werden. Eine bekannte Domain kann kompromittiert sein, und eine unbekannte Domain muss nicht automatisch schädlich sein. Bei sensiblen Vorgängen ist jedoch die Kombination aus unerwartetem Anlass, Zeitdruck und unbekanntem Ziel ein starkes Signal, den Vorgang abzubrechen.
Browser und Geräte sicher konfigurieren
Technische Schutzmaßnahmen ersetzen keine Aufmerksamkeit, reduzieren aber die Wahrscheinlichkeit, dass eine unsichere Weiterleitung unbemerkt bleibt.
Browser aktuell halten
Installieren Sie Updates für Browser, Betriebssystem und wichtige Apps zeitnah über die vorgesehenen Update-Funktionen. Aktualisierungen können Fehler beheben und Schutzmechanismen gegen bekannte gefährliche Websites verbessern. Verwenden Sie möglichst nur Browser aus vertrauenswürdigen offiziellen Quellen.
Warnungen nicht umgehen
Wenn der Browser eine Seite als möglicherweise gefährlich, täuschend oder unsicher einstuft, sollte die Warnung ernst genommen werden. Klicken Sie nicht reflexartig auf Optionen wie „Trotzdem fortfahren“. Verlassen Sie die Seite und prüfen Sie den Vorgang über einen unabhängigen Weg.
Automatische Downloads und Pop-ups begrenzen
Aktivieren Sie im Browser den Schutz vor unerwünschten Pop-ups und automatischen Downloads. Prüfen Sie außerdem regelmäßig, welche Benachrichtigungen Websites senden dürfen. Eine Website benötigt normalerweise keine dauerhafte Berechtigung, um Ihnen wichtige Kontoinformationen mitzuteilen.
Erweiterungen bewusst auswählen
Browser-Erweiterungen können Seiteninhalte lesen oder verändern. Installieren Sie nur Erweiterungen, die Sie benötigen, und prüfen Sie Herausgeber, Berechtigungen und Aktualisierungsstand. Entfernen Sie Erweiterungen, die unbekannt sind, nicht mehr gepflegt werden oder weitreichende Rechte ohne nachvollziehbaren Grund verlangen.
Passwortmanager und Mehrfaktor-Anmeldung nutzen
Ein Passwortmanager kann dabei helfen, Zugangsdaten nur auf bekannten Domains einzutragen. Er füllt Daten auf einer ähnlich aussehenden, aber falschen Domain meist nicht automatisch aus. Die Mehrfaktor-Anmeldung bietet eine zusätzliche Schutzschicht, ersetzt jedoch nicht die Prüfung des Links: Ein abgefangener Anmeldevorgang kann weiterhin zu Betrugsversuchen führen.
Sichere Arbeitsweise bei E-Mail, Messenger und QR-Codes
Links werden nicht nur per E-Mail verbreitet. Auch Messenger, soziale Netzwerke, Kalender-Einladungen, Dokumente und QR-Codes können auf Weiterleitungen verweisen. Die grundlegenden Regeln bleiben gleich, die Darstellung unterscheidet sich jedoch.
E-Mails und Messenger
Antworten Sie bei Zweifeln nicht auf die verdächtige Nachricht und verwenden Sie keine Kontaktdaten aus deren Signatur. Suchen Sie die offizielle Website selbst oder kontaktieren Sie die bekannte Person über einen bereits gespeicherten Kanal. Achten Sie bei Anhängen und Links besonders auf Nachrichten, die ungewöhnliche Dringlichkeit erzeugen.
QR-Codes
Ein QR-Code macht das Ziel nicht automatisch sicherer. Prüfen Sie die nach dem Scannen angezeigte URL, bevor Sie sie öffnen. Bei Aufklebern über offiziellen QR-Codes oder bei Codes in öffentlichen Bereichen ist besondere Vorsicht sinnvoll, weil der ursprüngliche Code überklebt worden sein könnte. Für Zahlungen oder Anmeldungen sollte die offizielle App oder manuell aufgerufene Website bevorzugt werden.
Werbung und Suchergebnisse
Bezahlte Anzeigen und Suchergebnisse können zu Zwischenzielen führen. Verlassen Sie sich deshalb nicht allein auf die Position eines Ergebnisses. Bei Banken, Behörden, Shops und anderen sensiblen Diensten ist ein gespeichertes Lesezeichen oder die manuelle Eingabe der bekannten Domain die bessere Ausgangsbasis.
Was tun, wenn eine Weiterleitung bereits geöffnet wurde?
Wenn Sie eine verdächtige Seite geöffnet haben, bewahren Sie Ruhe. Das bloße Aufrufen einer Seite bedeutet nicht automatisch, dass ein Konto kompromittiert oder ein Gerät infiziert wurde. Beenden Sie den Tab, ohne weitere Schaltflächen zu bestätigen. Brechen Sie Downloads ab und öffnen Sie keine Datei, die unerwartet heruntergeladen wurde.
Wenn Sie Zugangsdaten eingegeben haben, ändern Sie das betreffende Passwort über die offizielle Website. Verwenden Sie ein neues, einmaliges Passwort und prüfen Sie aktive Sitzungen, Wiederherstellungsmethoden und Sicherheitsbenachrichtigungen. Falls dasselbe Passwort an anderer Stelle verwendet wurde, ändern Sie es auch dort. Bei Zahlungsdaten sollten Sie unverzüglich das zuständige Finanzinstitut über eine offizielle Telefonnummer informieren.
Haben Sie eine Datei geöffnet oder ungewöhnliche Geräteaktivitäten bemerkt, trennen Sie das Gerät bei Bedarf vom Netzwerk und führen Sie eine Prüfung mit aktueller Sicherheitssoftware durch. In einer Organisation sollte der interne IT-Sicherheitskontakt informiert werden. Bewahren Sie, soweit möglich, die verdächtige Nachricht, URL und Uhrzeit auf, ohne sie erneut aufzurufen.
Eine Meldung an den jeweiligen Anbieter, den Maildienst oder eine zuständige Meldestelle kann helfen, die Adresse prüfen zu lassen. Geben Sie dabei keine zusätzlichen vertraulichen Daten an unbekannte Empfänger weiter.
Schutz vor unsicheren Weiterleitungen im Unternehmen
Unternehmen sollten nicht allein auf die Aufmerksamkeit einzelner Beschäftigter setzen. Ein wirksamer Ansatz verbindet technische Kontrollen, verständliche Regeln und einen einfachen Meldeweg.
- Link- und E-Mail-Schutz: Nutzen Sie, soweit passend, Filter für bekannte schädliche Domains, Anhänge und verdächtige Nachrichten. Die Regeln sollten regelmäßig überprüft werden, damit legitime Kommunikation nicht unnötig blockiert wird.
- DNS- und Netzwerkschutz: Eine kontrollierte Namensauflösung kann bekannte gefährliche Ziele blockieren. Sie ist eine zusätzliche Ebene und keine Garantie gegen neue oder noch unbekannte Adressen.
- Geringe Rechte: Standardkonten mit nur notwendigen Berechtigungen begrenzen mögliche Folgen, wenn ein Gerät oder Konto betroffen ist.
- Schulung mit konkreten Beispielen: Beschäftigte sollten wissen, wie Domains gelesen, URLs geprüft und verdächtige Vorfälle gemeldet werden. Reine Warnungen ohne Handlungsschritte helfen weniger.
- Klare Meldewege: Eine gut sichtbare interne Adresse oder Schaltfläche erleichtert schnelle Meldungen. Wer einen Fehler gemacht hat, sollte Unterstützung erhalten statt aus Angst zu schweigen.
- Protokollierung und Reaktion: Zuständige Teams brauchen definierte Abläufe für Passwortwechsel, Sitzungsabmeldung, Geräteprüfung und gegebenenfalls die Sperrung einer Adresse.
Bei der Auswahl technischer Lösungen sollten Unternehmen prüfen, welche Daten verarbeitet werden, wie Fehlalarme behandelt werden und ob die Maßnahme zum Arbeitsablauf passt. Sicherheitskontrollen müssen nachvollziehbar sein und dürfen wichtige legitime Links nicht ohne Alternative blockieren.
Häufige Fehler und bessere Alternativen
„Die Nachricht sieht professionell aus“
Eine überzeugende Gestaltung ist kein Beweis für die Echtheit. Besser ist es, Absender, Domain und Anlass unabhängig zu prüfen.
„HTTPS bedeutet, dass die Website sicher ist“
HTTPS schützt die Verbindung zwischen Browser und Website. Es bestätigt nicht die Identität oder Vertrauenswürdigkeit des Betreibers. Prüfen Sie weiterhin Domain und Inhalt.
„Ich klicke nur kurz und gebe nichts ein“
Auch ein kurzer Besuch kann zu unerwarteten Downloads, Benachrichtigungsanfragen oder weiteren Täuschungsversuchen führen. Öffnen Sie unbekannte Links möglichst nicht und schließen Sie verdächtige Seiten sofort.
„Die URL enthält den Namen einer bekannten Marke“
Entscheidend ist die registrierte Hauptdomain, nicht irgendein Markenbegriff in einem Pfad oder einer Subdomain. Lesen Sie die Adresse vollständig und langsam.
„Eine Sicherheitssoftware wird alles verhindern“
Schutzprogramme sind hilfreich, erkennen aber nicht jede neue oder manipulierte Website. Technische Schutzmaßnahmen und menschliche Prüfung sollten sich ergänzen.
FAQ
Ist jede Weiterleitung gefährlich?
Nein. Weiterleitungen sind ein normaler technischer Vorgang, etwa beim Wechsel von einer alten auf eine neue Website-Adresse. Verdächtig wird eine Weiterleitung, wenn das Ziel nicht zum Anlass passt, verschleiert wird oder sensible Daten und Downloads verlangt.
Wie erkenne ich das echte Ziel eines Links?
Zeigen Sie die URL vor dem Öffnen an oder verwenden Sie die Vorschaufunktion des jeweiligen Programms. Lesen Sie die Domain vollständig. Bei einem wichtigen Konto ist es sicherer, die bekannte Webadresse selbst einzugeben, statt einen unbekannten Link zu verwenden.
Kann HTTPS eine Phishing-Seite ausschließen?
Nein. HTTPS verschlüsselt die Verbindung, sagt aber nicht zuverlässig aus, wer die Website betreibt. Auch eine täuschende Website kann ein gültiges Zertifikat und HTTPS verwenden.
Soll ich einen verkürzten Link grundsätzlich meiden?
Nicht zwingend, aber unerwartete verkürzte Links sollten Sie nicht blind öffnen. Lassen Sie sich das Ziel anzeigen, prüfen Sie den Anlass und verwenden Sie bei sensiblen Vorgängen lieber einen direkt aufgerufenen offiziellen Dienst.
Was mache ich nach der Eingabe eines Passworts auf einer verdächtigen Seite?
Rufen Sie den echten Dienst manuell auf und ändern Sie das Passwort sofort. Beenden Sie aktive Sitzungen, prüfen Sie Sicherheitsmeldungen und ändern Sie dasselbe Passwort auch bei anderen Diensten. Informieren Sie bei Bedarf den Anbieter oder die zuständige IT-Stelle.
Wie verhalte ich mich bei einem verdächtigen QR-Code?
Prüfen Sie die URL, die nach dem Scannen angezeigt wird, bevor Sie sie öffnen. Stimmen Domain und erwarteter Zweck nicht überein, schließen Sie die Vorschau. Für Anmeldungen und Zahlungen sollten Sie die offizielle App oder eine selbst eingegebene Adresse bevorzugen.
Reicht ein aktueller Virenschutz aus?
Nein. Virenschutz kann Dateien und bestimmte Bedrohungen erkennen, verhindert aber nicht jede Täuschung durch gefälschte Websites oder die freiwillige Eingabe von Zugangsdaten. Updates, sichere Konten, Domainprüfung und ein klarer Meldeweg bleiben wichtig.
Fazit
Guter Schutz vor unsicheren Weiterleitungen beginnt mit einer einfachen Gewohnheit: Nicht der sichtbare Linktext, sondern das tatsächliche Ziel und der Anlass entscheiden. Prüfen Sie Domain und URL, umgehen Sie unbekannte Links bei sensiblen Vorgängen, halten Sie Browser und Geräte aktuell und ignorieren Sie Sicherheitswarnungen nicht.
Wenn eine Seite bereits geöffnet wurde, sollten Sie Downloads abbrechen, keine Daten nachträglich eingeben und bei einer möglichen Preisgabe von Zugangsdaten schnell handeln. Im Unternehmen kommt es zusätzlich auf technische Schutzschichten, verständliche Schulungen und einen angstfreien Meldeweg an. So wird aus vorsichtigem Klicken ein verlässlicher, alltagstauglicher Sicherheitsprozess.