WordPress-Sicherheit technisch prüfen: Der umfassende Ratgeber

Eine WordPress-Website kann äußerlich unauffällig wirken und trotzdem technische Schwachstellen aufweisen. Veraltete Komponenten, zu weitreichende Benutzerrechte, unsichere Konfigurationen oder fehlende Wiederherstellungswege erhöhen das Risiko für Ausfälle und unbefugte Zugriffe. Wer die WordPress-Sicherheit technisch prüfen möchte, sollte deshalb nicht nur nach sichtbaren Warnungen suchen, sondern die gesamte technische Umgebung systematisch betrachten.

Dieser Ratgeber zeigt, welche Prüfbereiche wichtig sind, wie eine sinnvolle Reihenfolge aussieht und welche Ergebnisse besonders sorgfältig bewertet werden sollten. Die Anleitung eignet sich für kleinere Unternehmensseiten, Blogs, Vereinswebsites und Online-Shops. Sie ersetzt keine individuelle Sicherheitsanalyse, hilft aber dabei, typische Risiken strukturiert zu erkennen und Prioritäten festzulegen.

Was eine technische Sicherheitsprüfung bei WordPress umfasst

Technische Sicherheit ist kein einzelner Schalter im WordPress-Backend. Sie entsteht aus mehreren Ebenen, die zusammenspielen:

  • WordPress-Kern: Die installierte Version und die Integrität der Kerndateien müssen nachvollziehbar sein.
  • Plugins und Themes: Erweiterungen sollten gepflegt, notwendig und aus vertrauenswürdigen Quellen stammen.
  • Zugänge: Benutzerkonten, Passwörter, Rollen und Anmeldeschutz bestimmen, wer Änderungen vornehmen kann.
  • Server und Hosting: PHP-Version, Webserver, Datenbank, Dateirechte und Protokollierung gehören zur technischen Umgebung.
  • Transport und Browser: Eine korrekt eingerichtete HTTPS-Verbindung schützt die Übertragung und ermöglicht weitere Sicherheitsmechanismen.
  • Backups und Wiederherstellung: Ein Backup ist erst dann eine Sicherheitsmaßnahme, wenn es im Notfall verwendbar ist.

Eine gute Prüfung trennt dabei zwischen Risiko und Beobachtung. Nicht jede ungewöhnliche Einstellung ist automatisch eine Sicherheitslücke. Umgekehrt kann eine scheinbar kleine Nachlässigkeit, etwa ein ungenutztes Administratorkonto, in Kombination mit anderen Problemen relevant werden.

Vorbereitung: Prüfen, ohne die Website zu gefährden

Bevor Änderungen vorgenommen werden, sollte der aktuelle Zustand dokumentiert werden. Notieren Sie die WordPress-Version, die PHP-Version, aktive Plugins, aktive Themes, Benutzerrollen und die wichtigsten Hosting-Einstellungen. Screenshots oder ein kurzer Prüfbericht erleichtern später den Vergleich.

Führen Sie umfangreichere Kontrollen möglichst zunächst in einer Staging-Umgebung oder außerhalb der Hauptzugriffszeiten durch. Ein vollständiges Backup von Dateien und Datenbank sollte vorhanden sein. Dabei ist wichtig, den Speicherort des Backups zu kennen und nicht ausschließlich auf einen Ordner innerhalb derselben Website zu setzen.

Für eine saubere Prüfung gelten außerdem drei Grundsätze:

  1. Veränderungen werden nicht vorgenommen, bevor ihr Zweck und ihre möglichen Nebenwirkungen verstanden sind.
  2. Testergebnisse werden mit Datum, Quelle und betroffener Komponente dokumentiert.
  3. Automatische Scanner liefern Hinweise, aber keine abschließende Bewertung. Falschpositive und unvollständige Treffer sind möglich.

WordPress-Kern, Plugins und Themes kontrollieren

Versionen und Aktualisierungsstatus

Prüfen Sie im Backend, ob für WordPress, Plugins und Themes Aktualisierungen verfügbar sind. Besonders wichtig ist, ob Komponenten aktiv genutzt werden. Nicht benötigte Plugins und Themes sollten nicht nur deaktiviert, sondern in der Regel vollständig entfernt werden, sofern sie für eine spätere Verwendung nicht ausdrücklich benötigt werden.

Ein veraltetes Plugin ist nicht automatisch kompromittiert. Es kann jedoch bekannte Fehler enthalten, die in einer neueren Version behoben wurden. Entscheidend ist daher ein nachvollziehbarer Wartungsprozess: Wer prüft Updates, wann werden sie eingespielt und wie wird eine fehlerhafte Aktualisierung zurückgesetzt?

Herkunft und Pflegezustand

Bewerten Sie bei jeder Erweiterung:

  • Ist die Quelle nachvollziehbar und der Anbieter eindeutig erkennbar?
  • Wird die Komponente noch gepflegt und gibt es aktuelle Dokumentation?
  • Benötigt die Website die Erweiterung tatsächlich?
  • Welche Berechtigungen und Datenzugriffe verlangt sie?
  • Gibt es Abhängigkeiten zu anderen Plugins oder zur verwendeten PHP-Version?

Vorsicht ist bei Plugins mit unklarer Herkunft, manipulierten Premium-Versionen oder Dateien aus nicht verifizierten Downloadquellen angebracht. Solche Pakete können Schadcode enthalten oder später nicht zuverlässig aktualisiert werden. Auch bei etablierten Erweiterungen sollte die Entscheidung nicht allein auf Popularität beruhen.

Dateiintegrität und ungewöhnliche Dateien

Wenn der Verdacht auf eine Manipulation besteht, kann ein Integritätsvergleich mit einer unveränderten WordPress-Version Hinweise liefern. Zusätzlich sollten ungewöhnliche PHP-Dateien in Upload-Verzeichnissen, neue Administratorkonten, unerwartete Weiterleitungen und unbekannte Cron-Aufgaben geprüft werden. Diese Kontrolle erfordert häufig Kenntnisse in Dateisystem, Datenbank und Serverprotokollen.

Ein einzelner verdächtiger Dateiname beweist keinen Angriff. Öffnen oder löschen Sie unbekannte Dateien nicht unüberlegt, weil dadurch Beweise und Funktionsfähigkeit verloren gehen können. Bei einem konkreten Verdacht sollten Zugänge abgesichert, Belege gesichert und eine qualifizierte Fachperson hinzugezogen werden.

Benutzerkonten, Rollen und Anmeldung absichern
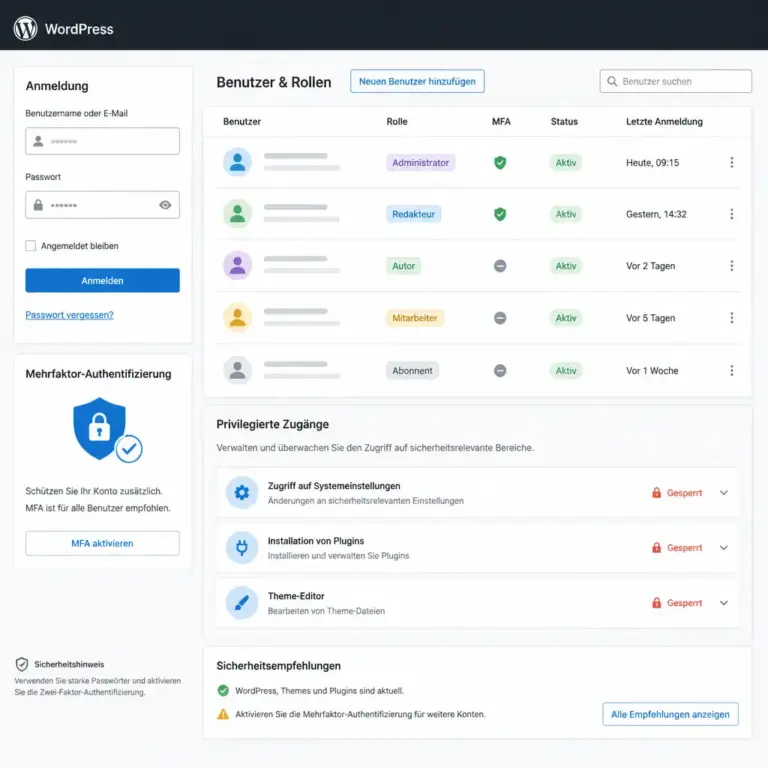
Abstrahierte u00dcbersicht zu Benutzerrollen, Mehrfaktor-Authentifizierung und geschu00fctzten WordPress-Zugu00e4ngen
Klare Rollen und zusätzliche Anmeldungsschritte begrenzen privilegierte Zugriffe.

Die Darstellung macht sichtbar, dass nicht jeder Benutzer Administratorrechte benötigt. Achten Sie bei der Prüfung besonders auf individuelle Konten, angemessene Rollen und zusätzlichen Schutz für privilegierte Zugänge.

Die Anmeldung ist einer der wichtigsten Prüfbereiche. Erstellen Sie eine Liste aller Benutzerkonten und prüfen Sie, ob jeder Account noch benötigt wird. Ehemalige Mitarbeitende, Testkonten und gemeinsam verwendete Zugänge sollten entfernt oder durch individuelle Konten ersetzt werden.

Jede Person sollte nur die Rolle erhalten, die sie für ihre Aufgaben benötigt. Für redaktionelle Tätigkeiten ist normalerweise kein Administratorzugriff erforderlich. Das Prinzip der geringsten Berechtigung reduziert die möglichen Folgen eines gestohlenen oder falsch verwendeten Kontos.

Kontrollieren Sie außerdem:

  • Wer verwendet den Benutzernamen „admin“ oder leicht erratbare Kontonamen?
  • Sind lange, einzigartige Passwörter für alle Konten vorgeschrieben?
  • Ist eine Mehrfaktor-Authentifizierung für privilegierte Konten verfügbar und aktiviert?
  • Werden fehlgeschlagene Anmeldeversuche begrenzt oder überwacht?
  • Ist die Anmeldung zusätzlich durch das Hosting, ein Netzwerk oder einen Sicherheitsdienst geschützt?
  • Werden Sitzungen und alte Anwendungspasswörter bei Bedarf widerrufen?

Passwörter sollten nicht per E-Mail oder in ungeschützten Dokumenten weitergegeben werden. Ein Passwortmanager unterstützt die Verwendung einzigartiger Zugangsdaten. Die Zugangsdaten der WordPress-Administratoren sind dabei nur ein Teil der Prüfung: Auch Hosting-, Datenbank-, FTP-, SSH- und E-Mail-Konten müssen berücksichtigt werden.

Hosting, PHP und Dateiberechtigungen prüfen

Serverversionen und technische Unterstützung

Ermitteln Sie, welche PHP-Version, Datenbank und Webserver eingesetzt werden. Die verwendeten Versionen sollten vom Hoster noch unterstützt werden. Eine alte, nicht mehr gepflegte Laufzeit kann Sicherheits- und Kompatibilitätsprobleme verursachen. Prüfen Sie außerdem, ob der Hoster Sicherheitsupdates für das Betriebssystem und die Serverkomponenten einspielt.

Die PHP-Einstellungen müssen zur Website passen. Ein unnötig großzügiges Speicher- oder Ausführungsprofil ist nicht automatisch unsicher, erschwert aber die Kontrolle. Veraltete oder nicht benötigte PHP-Funktionen sollten nach fachlicher Bewertung deaktiviert werden. Änderungen an produktiven Servereinstellungen sollten vorher in einer Testumgebung geprüft werden.

Dateirechte und Konfigurationsdateien

Dateien und Verzeichnisse benötigen nur die Berechtigungen, die für den Betrieb erforderlich sind. Zu offene Rechte können es einem kompromittierten Prozess erleichtern, Dateien zu verändern. Zu restriktive Rechte können dagegen Updates, Uploads oder Backups beeinträchtigen. Es gibt daher keine universelle Einstellung, die unabhängig von Hosting und Bereitstellungsmodell immer passt.

Besondere Aufmerksamkeit verdienen Konfigurationsdateien mit Datenbankzugängen, geheimen Schlüsseln oder API-Zugangsdaten. Diese Informationen dürfen nicht öffentlich abrufbar sein und gehören nicht in frei zugängliche Versionskontrollsysteme. Nach einer ungewollten Veröffentlichung reicht es nicht aus, die Datei zu löschen: Betroffene Zugangsdaten müssen widerrufen und ersetzt werden.

HTTPS, Header und öffentlich sichtbare Informationen

Prüfen Sie, ob die Website vollständig über HTTPS erreichbar ist und ob Weiterleitungen von HTTP zu HTTPS konsistent funktionieren. Achten Sie auf gemischte Inhalte, bei denen einzelne Ressourcen noch unverschlüsselt geladen werden. Das Schloss-Symbol im Browser ist nur ein erster Hinweis und ersetzt keine technische Prüfung.

Je nach Website können Sicherheitsheader den Browser anweisen, bestimmte Inhalte nur geschützt zu laden oder unerwünschte Einbettungen zu begrenzen. Dazu gehören beispielsweise Regeln gegen bestimmte Arten von Inhaltsmanipulation, Clickjacking oder unsichere Ressourcen. Header sollten jedoch schrittweise eingeführt und mit der Website, eingebundenen Diensten und Redaktionsabläufen getestet werden. Eine zu strenge Richtlinie kann legitime Funktionen blockieren.

Reduzieren Sie außerdem unnötige öffentliche Informationen. Versionshinweise, Verzeichnisauflistungen, Debug-Ausgaben oder ausführliche Fehlermeldungen können Angreifern bei der Orientierung helfen. Solche Informationen sind nicht in jedem Fall eine direkte Schwachstelle, sollten aber nur bewusst veröffentlicht werden.

Datenbank, Cron-Aufgaben und Schnittstellen untersuchen

WordPress verwendet verschiedene Schnittstellen, unter anderem die REST-API, XML-RPC und geplante Aufgaben. Nicht jede Schnittstelle sollte pauschal abgeschaltet werden. Prüfen Sie stattdessen, welche Funktionen die Website benötigt und ob Zugriffe angemessen authentifiziert und begrenzt sind.

Bei der Datenbankkontrolle geht es nicht darum, wahllos Tabellen zu verändern. Relevant sind unter anderem:

  • Wer besitzt den Datenbankzugang und wird dieses Konto ausschließlich für die Website verwendet?
  • Liegt die Datenbank außerhalb des öffentlichen Webverzeichnisses oder ist sie anderweitig geschützt?
  • Enthalten Protokolle oder Backups unverschlüsselte Zugangsdaten oder personenbezogene Daten?
  • Existieren alte Tabellen von entfernten Plugins, die nicht mehr benötigt werden?

WordPress-Cron-Aufgaben können für geplante Veröffentlichungen, E-Mails, Backups und Updates erforderlich sein. Unbekannte oder veraltete Aufgaben sollten dokumentiert und fachlich bewertet werden. Bei Websites mit vielen geplanten Abläufen kann ein serverseitiger Cron zuverlässiger sein, muss aber korrekt eingerichtet und abgesichert werden.

Backups und Wiederherstellung praktisch bewerten

Ein Backup schützt nur dann vor einem längeren Ausfall, wenn es vollständig, erreichbar und wiederherstellbar ist. Prüfen Sie daher nicht nur, ob ein Backup-Plugin „erfolgreich“ meldet, sondern ob Dateien und Datenbank tatsächlich enthalten sind. Bei Shops oder dynamischen Websites können zusätzlich Medien, Konfigurationen und geschäftskritische Daten relevant sein.

Ein belastbares Backup-Konzept beantwortet mindestens diese Fragen:

  • Wie häufig wird gesichert?
  • Wie lange werden Sicherungen aufbewahrt?
  • Liegt mindestens eine Kopie getrennt von der Produktionsumgebung?
  • Wer darf auf die Backups zugreifen?
  • Wie wird ein bestimmter Wiederherstellungszeitpunkt gefunden?
  • Wer führt die Wiederherstellung durch und wie wird sie dokumentiert?

Testen Sie eine Wiederherstellung in einer separaten Umgebung, ohne die Live-Website zu überschreiben. Prüfen Sie danach Anmeldung, Formulare, Medien, Permalinks, Zahlungs- oder Versandabläufe und externe Schnittstellen. Erst dieser Ablauf zeigt, ob das Backup im Ernstfall praktisch nutzbar ist.

Scanner, Protokolle und manuelle Prüfung kombinieren

Ein Sicherheits- oder Malware-Scanner kann bekannte Muster, veränderte Dateien und verdächtige Konfigurationen aufspüren. Seine Ergebnisse sollten als Ausgangspunkt für eine manuelle Untersuchung dienen. Ein sauberer Scan beweist nicht, dass keine unbekannte oder serverseitige Kompromittierung vorliegt.

Ergänzend können Server-, Webserver-, Firewall- und WordPress-Protokolle ausgewertet werden. Suchen Sie nach ungewöhnlichen Anmeldezeiten, vielen fehlgeschlagenen Zugriffen, unerwarteten POST-Anfragen, unbekannten IP-Adressen und plötzlich veränderten Dateien. Einzelne IP-Adressen sind allerdings nicht automatisch bösartig; gemeinsam genutzte Netze, Suchmaschinen und Datenschutzdienste können die Zuordnung erschweren.

Bewahren Sie relevante Protokolle so auf, dass sie nicht leicht von einem Angreifer gelöscht oder überschrieben werden. Beachten Sie dabei Datenschutzanforderungen und legen Sie nur die Daten ab, die für Sicherheit und Betrieb erforderlich sind.

Prioritäten aus den Prüfergebnissen ableiten

Nicht jede Feststellung muss sofort mit derselben Dringlichkeit behandelt werden. Eine einfache Priorisierung berücksichtigt vier Faktoren:

Prüffrage Bedeutung
Ist die Schwachstelle von außen erreichbar? Öffentlich erreichbare Angriffsflächen verdienen meist besondere Aufmerksamkeit.
Welche Rechte wären bei einer Ausnutzung betroffen? Ein Administratorkonto oder Serverzugang ist kritischer als eine rein redaktionelle Funktion.
Sind schützenswerte Daten betroffen? Personenbezogene, geschäftliche oder Zahlungsdaten erhöhen die Tragweite.
Gibt es eine sichere Übergangslösung? Ein Dienst kann vorübergehend deaktiviert oder durch eine Zugriffsbeschränkung geschützt werden.
Wie sicher ist die Bewertung? Unklare Hinweise sollten untersucht, aber nicht ohne Beleg als bestätigter Angriff bezeichnet werden.

Akute Hinweise auf eine laufende Kompromittierung, unbekannte Administratoren oder manipulierte Dateien sollten nicht durch wahllose Updates überdeckt werden. Sichern Sie zunächst relevante Informationen, begrenzen Sie gefährdete Zugänge und holen Sie bei Bedarf Incident-Response-Unterstützung ein. Nach der Bereinigung müssen Zugangsdaten, Schlüssel und gegebenenfalls Sitzungen erneuert werden.

Regelmäßiger Prüfplan für WordPress

Eine einmalige Kontrolle verbessert die Ausgangslage, ersetzt aber keinen Wartungsprozess. Für viele Websites ist ein abgestufter Plan sinnvoll:

  • Bei jeder Änderung: Backup-Status, betroffene Funktionen und Rückfallmöglichkeit prüfen.
  • Regelmäßig: Updates, aktive Komponenten, Benutzerkonten und fehlgeschlagene Anmeldungen kontrollieren.
  • In festen Abständen: Wiederherstellung testen, Dateiintegrität prüfen und Serverversionen bewerten.
  • Nach einem Vorfall: Ursache, betroffene Konten, Protokolle und Wiederherstellungsweg dokumentieren.

Definieren Sie Zuständigkeiten schriftlich. Es sollte klar sein, wer Updates freigibt, wer Backups kontrolliert und wer im Notfall entscheiden darf. Ein kurzer, gepflegter Prüfbericht ist wertvoller als eine lange Checkliste, die niemand ausführt.

FAQ

Wie oft sollte man die WordPress-Sicherheit technisch prüfen?

Die wichtigsten Punkte wie Updates, aktive Benutzer und Backup-Status sollten regelmäßig kontrolliert werden. Eine umfassendere Prüfung ist zusätzlich nach größeren Änderungen, einem Hosting-Wechsel, einem Plugin-Wechsel oder einem Sicherheitsvorfall sinnvoll. Der konkrete Rhythmus hängt von Aktualität, Daten, Zugriffsanzahl und technischer Komplexität der Website ab.

Reicht ein Sicherheits-Plugin für die Prüfung aus?

Nein. Ein Sicherheits-Plugin kann Scans, Anmeldebegrenzungen oder Protokolle unterstützen, prüft aber nicht automatisch jede Hosting-, Backup- und Berechtigungseinstellung. Außerdem können Scanner unbekannte oder serverseitige Probleme übersehen. Eine sinnvolle Prüfung verbindet automatisierte Hinweise mit manueller Bewertung.

Was ist wichtiger: Updates oder starke Passwörter?

Beides sind unterschiedliche Schutzbereiche. Updates reduzieren Risiken durch bekannte Fehler in Software, während einzigartige Passwörter und Mehrfaktor-Authentifizierung Konten schützen. Eine Schwäche in einem Bereich kann durch den anderen nicht vollständig ausgeglichen werden. Deshalb gehören beide Punkte zu jeder technischen Grundprüfung.

Sollten nicht benötigte Plugins deaktiviert oder gelöscht werden?

Wenn ein Plugin nicht benötigt wird, ist das Löschen meist die übersichtlichere Lösung. Deaktivierte Komponenten können weiterhin veraltet sein und später versehentlich aktiviert werden. Vor dem Entfernen sollte geprüft werden, ob Inhalte, Einstellungen oder Daten davon abhängen und ob ein Backup vorhanden ist.

Wie erkenne ich, ob meine Website gehackt wurde?

Mögliche Hinweise sind unbekannte Benutzerkonten, unerwartete Weiterleitungen, veränderte Dateien, Spam-Versand, neue Administratoreinstellungen oder auffällige Protokolle. Keines dieser Zeichen ist allein ein sicherer Beweis. Bei mehreren Hinweisen sollten Sie die Website nicht unkontrolliert bereinigen, sondern Zugänge absichern, Daten sichern und fachkundige Hilfe einbeziehen.

Sind kostenlose Scanner ausreichend?

Sie können eine nützliche erste Orientierung geben. Ihre Erkennungsleistung, Aktualität und Prüfungstiefe unterscheiden sich jedoch. Ein negatives Ergebnis bedeutet nicht automatisch, dass alle Ebenen sicher sind. Entscheidend ist, welche Dateien, Protokolle und Konfigurationen tatsächlich geprüft wurden.

Wie wichtig ist ein Staging-System?

Ein Staging-System ermöglicht es, Updates, Header-Regeln und Konfigurationsänderungen vor dem Einsatz auf der Live-Website zu prüfen. Es ist besonders hilfreich bei Shops, Mitgliedsbereichen und Websites mit vielen Abhängigkeiten. Staging ersetzt aber kein Backup und muss selbst vor unbefugtem Zugriff geschützt werden.

Fazit: WordPress-Sicherheit technisch prüfen und dauerhaft verbessern

Wer die WordPress-Sicherheit technisch prüfen möchte, sollte systematisch vorgehen: Komponenten inventarisieren, Updates und Herkunft bewerten, Konten und Rechte begrenzen, Hosting und Dateizugriffe kontrollieren, HTTPS und Schnittstellen untersuchen sowie Backups tatsächlich wiederherstellen. Scanner und Protokolle liefern wertvolle Hinweise, benötigen aber eine fachkundige Einordnung.

Die wirksamste Sicherheitsmaßnahme ist selten eine einzelne Erweiterung. Entscheidend sind klare Zuständigkeiten, nachvollziehbare Änderungen, regelmäßige Kontrollen und ein realistischer Wiederherstellungsplan. So wird aus einer einmaligen Checkliste ein dauerhafter Prozess, der Risiken früh sichtbar macht und die Handlungsfähigkeit im Notfall verbessert.
Warum Website-Sicherheit SEO beeinflusst: Ein praxisnaher Ratgeber

Website-Sicherheit und Suchmaschinenoptimierung werden oft als getrennte Themen behandelt. In der Praxis beeinflussen sie sich jedoch gegenseitig: Eine kompromittierte, technisch unsichere oder schlecht gepflegte Website kann Vertrauen verlieren, schlechter nutzbar sein und Suchmaschinen wichtige Warnsignale liefern. Wer verstehen möchte, warum Website-Sicherheit SEO beeinflusst, sollte deshalb nicht nur an ein Vorhängeschloss im Browser denken. Entscheidend ist das Zusammenspiel aus Schutzmaßnahmen, technischer Qualität, Verfügbarkeit, Datenschutz und einer verlässlichen Nutzererfahrung.

Dieser Ratgeber erklärt die wichtigsten Zusammenhänge und zeigt, wie Website-Betreiber Sicherheitsrisiken systematisch prüfen können. Die Empfehlungen sind als allgemeine Orientierung gedacht. Für Onlineshops, Mitgliederbereiche, Gesundheitsangebote oder Websites mit besonders schützenswerten Daten kann eine individuelle Prüfung durch qualifizierte Fachleute erforderlich sein.

Warum Website-Sicherheit SEO beeinflusst

Suchmaschinen möchten Ergebnisse anzeigen, die für Menschen hilfreich, erreichbar und möglichst sicher sind. Sicherheit ist dabei nicht nur eine technische Nebensache. Wenn eine Website Schadsoftware verteilt, Besucher auf unerwünschte Seiten umleitet oder sensible Daten ungeschützt überträgt, leidet die gesamte Qualität des Angebots.

Der SEO-Einfluss entsteht auf mehreren Ebenen:

  • Direkte Sicherheitswarnungen: Browser oder Suchmaschinen können Nutzer vor einer gefährlichen Website warnen.
  • Technische Zugänglichkeit: Sicherheitsvorfälle können Crawling, Rendering oder die Erreichbarkeit beeinträchtigen.
  • Nutzerverhalten: Warnungen, Fehlermeldungen und lange Ladezeiten führen häufig dazu, dass Besucher eine Seite verlassen.
  • Vertrauen und Conversion: Eine unsichere Website wirkt unglaubwürdig und erzielt möglicherweise weniger Anfragen, Käufe oder Registrierungen.
  • Inhaltliche Manipulation: Angreifer können Texte, Links, Seitentitel oder ganze Unterseiten verändern und damit die Suchpräsenz beschädigen.

Sicherheit ist also kein einzelner Ranking-Schalter. Sie ist ein Qualitätsfaktor im weiteren Sinn, weil sie bestimmt, ob eine Website stabil, vertrauenswürdig und ohne unnötige Risiken nutzbar ist.

Die wichtigsten Sicherheitsfaktoren mit SEO-Bezug

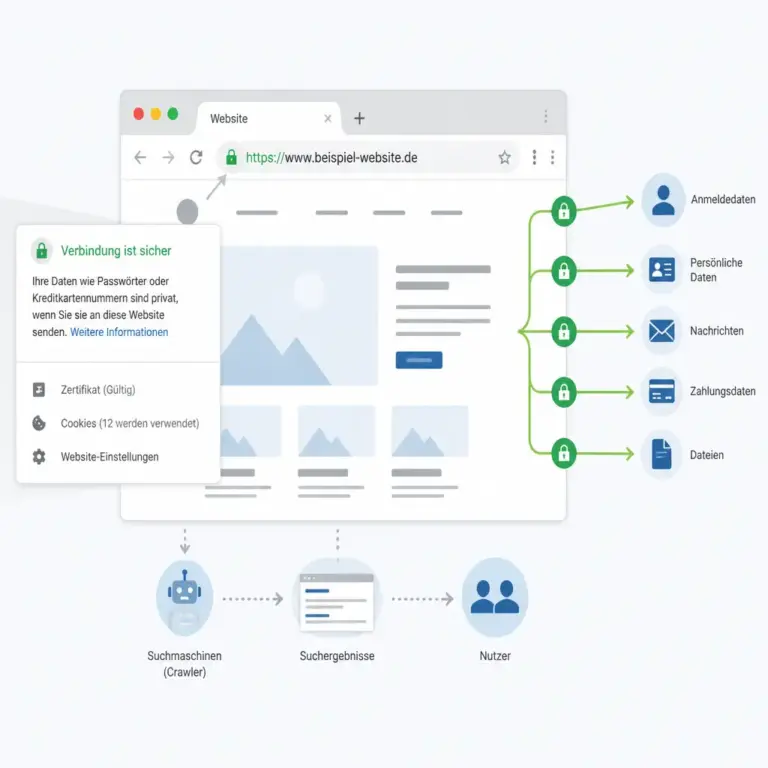
HTTPS, sichere Datenu00fcbertragung und SEO-relevante Website-Sicherheit
HTTPS schützt die Verbindung und stärkt die technische Vertrauensbasis einer Website.

Die Darstellung macht sichtbar, dass Website-Sicherheit nicht nur aus einem Schloss-Symbol besteht. Leser erkennen die Verbindung zwischen verschlüsselter Übertragung, stabiler Nutzung und technischer SEO-Qualität.

HTTPS und die sichere Datenübertragung

HTTPS verschlüsselt die Verbindung zwischen Browser und Website. Dadurch wird es schwieriger, Daten während der Übertragung mitzulesen oder zu verändern. Das ist besonders wichtig, wenn Besucher Formulare ausfüllen, sich anmelden, Zahlungen vorbereiten oder persönliche Informationen übermitteln.

Für SEO ist HTTPS vor allem aus drei Gründen relevant. Erstens erwarten Nutzer eine sichere Verbindung und reagieren skeptisch auf Browserwarnungen. Zweitens können moderne Browser unsichere Seiten oder gemischte Inhalte deutlich kennzeichnen. Drittens bildet HTTPS eine technische Grundlage für eine vertrauenswürdige Website, ersetzt aber keine umfassende Sicherheitsstrategie.

Die reine Aktivierung eines Zertifikats genügt nicht immer. Betreiber sollten prüfen, ob alle Varianten der Domain korrekt auf die bevorzugte HTTPS-Version weiterleiten. Auch Bilder, Stylesheets, JavaScript-Dateien und externe Ressourcen sollten möglichst nicht über unverschlüsselte HTTP-Verbindungen eingebunden werden. Solche sogenannten Mixed-Content-Probleme können Funktionen beeinträchtigen und das Sicherheitsbild verschlechtern.

Verfügbarkeit und Serverstabilität

Eine Suchmaschine kann eine Seite nur sinnvoll bewerten, wenn sie erreichbar ist. Wiederholte Ausfälle, überlastete Server oder fehlerhafte Schutzregeln können dazu führen, dass Crawler Inhalte nicht abrufen können. Für Besucher ist eine nicht erreichbare Website ohnehin unbrauchbar.

Wichtig ist die Unterscheidung zwischen einer geplanten Wartung und einem Sicherheitsvorfall. Bei kurzfristigen Wartungsarbeiten kann eine passende Serverantwort die Situation korrekt erklären. Bei einem längeren Ausfall sollte der Betreiber die Ursache klären, statt lediglich Symptome zu kaschieren. Ein günstiges Hosting-Angebot ist nicht automatisch schlecht, aber die verfügbare Leistung, der Support, Backups und die Reaktionsmöglichkeiten im Notfall sollten zum Geschäftsrisiko passen.

Monitoring kann helfen, Ausfälle, ungewöhnliche Antwortzeiten und fehlerhafte Weiterleitungen früh zu erkennen. Dabei sollte nicht nur die Startseite überwacht werden. Wichtige Landingpages, Login-Bereiche und zentrale Funktionen verdienen ebenfalls Aufmerksamkeit.

Manipulierte Inhalte und gehackte Unterseiten

Nach einem Angriff bleiben nicht immer sichtbare Veränderungen auf der Startseite zurück. Angreifer können versteckte Unterseiten erzeugen, Weiterleitungen einbauen, Spamlinks platzieren oder bestehende Inhalte verändern. Manchmal werden solche Manipulationen erst entdeckt, wenn Nutzer oder Suchmaschinen bereits darauf gestoßen sind.

SEO-Risiken entstehen dann durch falsche Seitentitel, unpassende Inhalte, unerwünschte Links oder eine thematische Verwässerung der Domain. Auch die interne Verlinkung kann verändert werden. Besonders problematisch ist, wenn die Website unbemerkt als Teil eines Spam-Netzwerks genutzt wird.

Zur Kontrolle gehören regelmäßige Updates, eine Prüfung ungewöhnlicher Dateien und Nutzerkonten sowie ein Blick auf neue URLs, Weiterleitungen und Änderungen an wichtigen Templates. Bei einem konkreten Verdacht sollte nicht einfach jede auffällige Seite gelöscht werden. Zuerst müssen Ursache, Umfang und mögliche Beweise gesichert werden. Anschließend sind Bereinigung, Zugangssicherung und eine erneute Prüfung erforderlich.

Schadsoftware, Phishing und Sicherheitswarnungen

Wird eine Website für Schadsoftware oder Phishing missbraucht, können Browser und Suchmaschinen Warnhinweise anzeigen. Für Besucher ist das ein starkes Abbruchsignal. Selbst nachdem die technische Ursache behoben wurde, muss die Website häufig nochmals überprüft und eine Neubewertung beantragt werden.

Ein Sicherheitsvorfall betrifft deshalb nicht nur die IT. Er kann Markenvertrauen, direkte Zugriffe, Empfehlungen und organischen Traffic beeinträchtigen. Entscheidend ist eine nachvollziehbare Reaktion: betroffene Systeme isolieren, Zugangsdaten absichern, die Schwachstelle schließen, Backups bewerten, Inhalte prüfen und die Wiederherstellung dokumentieren.

Wer die Warnung lediglich durch eine Weiterleitung oder das Entfernen einzelner Dateien umgehen möchte, löst das Problem nicht zuverlässig. Sicherheit und SEO profitieren von einer vollständigen Ursachenanalyse statt von kurzfristigen kosmetischen Änderungen.

Technische Maßnahmen, die Sicherheit und SEO unterstützen

Updates und ein kontrolliertes CMS

Content-Management-Systeme, Themes, Plugins und Serverkomponenten sollten in einem geordneten Prozess aktualisiert werden. Veraltete Software kann bekannte Schwachstellen enthalten. Gleichzeitig kann ein ungetestetes Update Layouts, strukturierte Daten oder wichtige Funktionen beschädigen.

Ein sinnvoller Ablauf umfasst eine Bestandsaufnahme aller Komponenten, regelmäßige Aktualisierungen, Backups vor größeren Änderungen und eine anschließende Funktionsprüfung. Nicht mehr benötigte Erweiterungen sollten entfernt und nicht nur deaktiviert werden, wenn sie dauerhaft keinen Zweck erfüllen. Je kleiner die technische Angriffsfläche, desto leichter lassen sich Veränderungen nachvollziehen.

Für SEO sollten nach Updates mindestens die Startseite, wichtige Landingpages, Formulare, interne Links, Metadaten, strukturierte Daten und die mobile Darstellung kontrolliert werden. Sicherheit und Suchmaschinenoptimierung werden hier durch denselben sauberen Prozess unterstützt.

Starke Zugänge und minimale Berechtigungen

Ein kompromittiertes Administrationskonto kann Inhalte, Weiterleitungen und technische Einstellungen verändern. Deshalb sollten individuelle Konten, starke und einzigartige Passwörter sowie, sofern verfügbar, eine zusätzliche Anmeldebestätigung verwendet werden.

Nicht jeder Nutzer braucht Administratorrechte. Rollen sollten nur die Berechtigungen erhalten, die für ihre Aufgabe notwendig sind. Ehemalige Zugänge gehören zeitnah deaktiviert. Auch Schnittstellen, FTP-Zugänge, Datenbankkonten und Hosting-Logins sollten in die Prüfung einbezogen werden.

Für SEO ist diese Maßnahme indirekt, aber wichtig: Je besser privilegierte Zugänge geschützt sind, desto geringer ist das Risiko, dass Inhalte, Indexierungsregeln oder Weiterleitungen unbemerkt verändert werden.

Backups und Wiederherstellbarkeit

Ein Backup ist nur dann wertvoll, wenn es tatsächlich wiederhergestellt werden kann. Es sollte daher nicht ausschließlich auf demselben System liegen wie die Website. Je nach Risiko können zusätzliche getrennte Speicherorte und eine Aufbewahrungsstrategie sinnvoll sein.

Regelmäßig geplante Sicherungen sollten Datenbank, Mediendateien, Konfiguration und gegebenenfalls wichtige Servereinstellungen abdecken. Ein Wiederherstellungstest zeigt, ob die Sicherung vollständig und praktisch nutzbar ist. Dabei sollte auch festgehalten werden, wer im Notfall welche Schritte ausführt.

Backups verbessern nicht unmittelbar das Ranking. Sie begrenzen jedoch die Dauer und den Umfang eines Vorfalls. Eine schnell wiederhergestellte, geprüfte Website kann eher zu einem stabilen Betrieb zurückkehren als eine Seite, deren Datenbestand nicht nachvollziehbar ist.

Sicherheitsheader und sorgfältige Konfiguration

HTTP-Sicherheitsheader können Browsern zusätzliche Regeln für den Umgang mit Inhalten mitteilen. Dazu gehören beispielsweise Richtlinien gegen bestimmte Einbettungen oder eine restriktivere Steuerung von Ressourcen. Die konkrete Konfiguration muss zur Website passen, weil eine zu strenge Regel legitime Funktionen blockieren kann.

Auch Cookies sollten angemessen geschützt werden. Einstellungen wie Secure, HttpOnly und eine passende SameSite-Strategie können das Risiko bestimmter Missbrauchsszenarien reduzieren. Bei externen Diensten, Analysewerkzeugen und eingebetteten Ressourcen ist zu prüfen, welche Daten übertragen werden und ob diese Einbindung wirklich notwendig ist.

Diese Maßnahmen sind keine automatische SEO-Garantie. Sie zeigen vielmehr, dass eine Website technisch sorgfältig betrieben wird. Vor Änderungen an Serverregeln oder Headern sollten Backups und ein kontrollierter Test vorhanden sein.

So prüfst du den SEO-Einfluss der Website-Sicherheit

Eine strukturierte Prüfung ist hilfreicher als eine einmalige Suche nach dem grünen Vorhängeschloss. Die folgenden Schritte können als Ausgangspunkt dienen.

1. Erreichbarkeit und Browserdarstellung kontrollieren

Rufe die wichtigsten Seiten mit unterschiedlichen Geräten und aktuellen Browsern auf. Achte auf Zertifikatswarnungen, Weiterleitungsschleifen, blockierte Ressourcen, ungewöhnliche Pop-ups und unerwartete Zielseiten. Prüfe auch, ob HTTP, HTTPS, www- und Nicht-www-Varianten sauber auf die bevorzugte Adresse führen.

2. Search-Console- und Serverhinweise auswerten

Werkzeuge für Webmaster können Hinweise auf Sicherheitsprobleme, Indexierungsfehler und ungewöhnliche Seiten liefern. Serverprotokolle zeigen, welche URLs angefragt werden und ob auffällige Zugriffsmuster auftreten. Ein plötzlicher Anstieg unbekannter URLs, wiederholte Anfragen an Administrationspfade oder ungewöhnliche Statuscodes verdienen eine genauere Untersuchung.

Solche Daten sollten nicht isoliert interpretiert werden. Ein Crawler kann harmlose technische Dateien anfragen, während ein Angriff auch sehr unauffällig beginnen kann. Bei Unsicherheit ist fachkundige Unterstützung sinnvoll.

3. Indexierte Inhalte und Weiterleitungen vergleichen

Vergleiche die tatsächlich veröffentlichten Seiten mit den URLs, die Suchmaschinen kennen. Prüfe Seitentitel, Beschreibungen, Canonical-Angaben, interne Links und Weiterleitungen. Unerklärliche Inhalte in einer fremden Sprache, neue Glücksspiel- oder Medikamentenseiten und Weiterleitungen zu unbekannten Domains können Warnsignale sein.

Ein solcher Vergleich ist besonders wichtig, wenn organischer Traffic unerwartet einbricht. Ein Rückgang kann viele Ursachen haben, etwa saisonale Nachfrage, technische Änderungen oder ein Qualitätsproblem. Sicherheit ist eine mögliche Ursache, aber nicht automatisch die einzige Erklärung.

4. Mobile Nutzung und Performance beobachten

Sicherheitslösungen, Cookie-Banner, externe Skripte oder Schutzdienste können die Ladezeit und Bedienbarkeit beeinflussen. Prüfe daher, ob wichtige Inhalte schnell sichtbar sind, Formulare funktionieren und Schaltflächen auf kleinen Bildschirmen erreichbar bleiben.

Eine Sicherheitsmaßnahme ist nicht gut umgesetzt, wenn sie legitime Besucher aussperrt oder zentrale Inhalte unbrauchbar macht. Ziel ist ein ausgewogenes Verhältnis zwischen Schutz, Zugänglichkeit und Performance.

Was bei einem Sicherheitsvorfall zu tun ist

Bei einem konkreten Verdacht sollte der Betreiber planvoll und möglichst ruhig vorgehen. Zunächst gilt es, den Zugriff auf die betroffene Website oder einzelne Systeme zu begrenzen, ohne vorschnell Beweise zu vernichten. Danach sollten Administrations-, Hosting- und Datenbankzugänge abgesichert und nicht von einem möglicherweise kompromittierten Gerät aus geändert werden.

Im nächsten Schritt werden betroffene Dateien, Datenbanken, Nutzerkonten, Weiterleitungen und Änderungen an Templates untersucht. Ein sauberes Backup kann die Wiederherstellung erleichtern, darf aber nicht ungeprüft eingespielt werden. Es muss ausgeschlossen werden, dass die Schwachstelle oder die Manipulation dadurch erneut aktiv wird.

Nach der Bereinigung sollten alle relevanten Seiten auf korrekte Inhalte, Statuscodes, Canonicals, interne Verlinkung und mobile Funktion geprüft werden. Sicherheitswarnungen oder entsprechende Meldungen in Webmaster-Werkzeugen sollten erst dann zur erneuten Prüfung eingereicht werden, wenn die Ursache behoben und die Website getestet wurde.

Bei personenbezogenen Daten können zusätzlich rechtliche und organisatorische Pflichten entstehen. Eine Datenschutz- oder IT-Sicherheitsberatung kann dann wichtiger sein als eine rein technische SEO-Maßnahme.

Häufige Fehler bei Website-Sicherheit und SEO

  • Nur das Zertifikat betrachten: HTTPS schützt die Verbindung, aber nicht automatisch CMS, Zugangsdaten oder Inhalte.
  • Updates ohne Bestandsaufnahme einspielen: Änderungen können Funktionen und SEO-Elemente beeinträchtigen, wenn niemand die Folgen prüft.
  • Backups mit Sicherheit verwechseln: Eine Sicherung hilft bei der Wiederherstellung, verhindert aber keinen Angriff.
  • Alle Sicherheitsprobleme mit einem Plugin lösen wollen: Erweiterungen können unterstützen, ersetzen aber keine saubere Konfiguration und Pflege.
  • Warnungen ignorieren: Browser- oder Webmaster-Hinweise sollten nachvollziehbar untersucht werden.
  • Nach der Bereinigung keine Ursachenanalyse durchführen: Ohne geschlossene Eintrittsstelle kann derselbe Vorfall wieder auftreten.
  • Sicherheitsregeln zu aggressiv einstellen: Ein legitimer Besucher darf nicht durch unnötige Blockaden an wichtigen Inhalten gehindert werden.

Praktische Entscheidungskriterien für eine sichere SEO-Website

Wie viel Aufwand angemessen ist, hängt vom Risiko ab. Eine einfache Informationsseite mit wenigen Kontakten benötigt andere Kontrollen als ein Shop mit Kundenkonten, Zahlungen und vielen Integrationen. Berücksichtige daher mindestens folgende Fragen:

  • Welche Daten werden verarbeitet und wie kritisch wären Verlust oder Missbrauch?
  • Wie schnell muss die Website nach einem Ausfall wieder verfügbar sein?
  • Wer darf Inhalte, Plugins, DNS, Hosting und Weiterleitungen ändern?
  • Wie häufig werden Updates, Backups und Wiederherstellungen kontrolliert?
  • Gibt es eine dokumentierte Ansprechperson für Sicherheitsvorfälle?
  • Welche externen Dienste laden Skripte oder erhalten Daten?
  • Wie werden wichtige SEO-Seiten nach technischen Änderungen überprüft?

Für kleine Websites kann eine klare monatliche Checkliste ein guter Anfang sein. Größere Projekte profitieren eher von festen Verantwortlichkeiten, Monitoring, Protokollierung, Staging-Umgebung und einer dokumentierten Notfallplanung. Entscheidend ist nicht, möglichst viele Werkzeuge einzusetzen, sondern Risiken nachvollziehbar zu reduzieren.

FAQ

Ist HTTPS ein direkter Rankingfaktor?

HTTPS ist ein wichtiges Signal für eine sichere Verbindung und gehört heute zur technischen Grundausstattung. Es allein führt jedoch nicht automatisch zu guten Rankings. Inhalte, Relevanz, Nutzerfreundlichkeit, Erreichbarkeit und viele weitere Faktoren bleiben ebenfalls entscheidend.

Kann ein Hack das Ranking dauerhaft zerstören?

Ein Sicherheitsvorfall kann die Sichtbarkeit und das Vertrauen deutlich beeinträchtigen. Ob die Auswirkungen dauerhaft sind, hängt unter anderem von Dauer, Umfang, Art der Manipulation und Qualität der Bereinigung ab. Eine vollständige Ursachenanalyse und eine saubere Wiederherstellung verbessern die Voraussetzungen für eine Erholung.

Wie erkenne ich, ob meine Website gehackt wurde?

Mögliche Hinweise sind unbekannte Unterseiten, unerwartete Weiterleitungen, neue Administrationskonten, veränderte Inhalte, Warnungen im Browser oder Webmaster-Werkzeug sowie ungewöhnliche Serverzugriffe. Kein einzelnes Zeichen beweist einen Angriff. Bei mehreren Auffälligkeiten sollte eine fachkundige Untersuchung erfolgen.

Schadet ein Sicherheits-Plugin der SEO?

Ein Sicherheits-Plugin kann nützlich sein, wenn es passend konfiguriert und gepflegt wird. Es kann jedoch Ladezeit erhöhen, Crawler blockieren oder legitime Zugriffe erschweren. Nach der Einrichtung sollten wichtige Seiten, Statuscodes, Ladezeiten und Suchmaschinenzugriffe kontrolliert werden.

Wie oft sollte ich die Website-Sicherheit prüfen?

Updates und kritische Warnungen sollten zeitnah bearbeitet werden. Eine regelmäßige Grundprüfung kann monatlich oder in einem zum Risiko passenden Intervall stattfinden. Nach größeren Änderungen, Migrationen, neuen Plugins oder ungewöhnlichen Traffic-Entwicklungen ist eine zusätzliche Kontrolle sinnvoll.

Was hat Datenschutz mit SEO und Sicherheit zu tun?

Datenschutz und IT-Sicherheit sind unterschiedliche Bereiche, überschneiden sich aber bei der Verarbeitung personenbezogener Daten. Transparente Prozesse, sparsame Datenerhebung und angemessene Schutzmaßnahmen stärken Vertrauen. Rechtliche Anforderungen sollten mit einer dafür qualifizierten Stelle geklärt werden.

Kann eine sichere Website trotzdem schlechte Rankings haben?

Ja. Sicherheit ist eine Grundlage, aber kein Ersatz für hilfreiche Inhalte, eine klare Informationsarchitektur, gute technische Zugänglichkeit und ein passendes Angebot. Eine sichere Website kann bei Suchanfragen dennoch wenig relevant sein oder Nutzerfragen unzureichend beantworten.

Typische Erfahrungen und Beobachtungen

In der Praxis zeigt sich häufig, dass Sicherheits- und SEO-Probleme gemeinsam auftreten, weil beide von derselben technischen Pflege abhängen. Ungepflegte Erweiterungen können sowohl eine Schwachstelle als auch fehlerhafte Ausgaben erzeugen. Unklare Weiterleitungen können Besucher verwirren und gleichzeitig Suchmaschinen falsche Signale senden.

Ebenso verbreitet ist die Beobachtung, dass eine verständliche Notfallplanung den Schaden begrenzt. Wenn Zuständigkeiten, Backups und Prüfabläufe vorher festgelegt sind, müssen Betreiber im Ernstfall weniger improvisieren. Das ersetzt keine professionelle Untersuchung, erleichtert aber die koordinierte Reaktion.

Fazit: Sicherheit als Grundlage nachhaltiger SEO

Die Frage, warum Website-Sicherheit SEO beeinflusst, lässt sich mit einem einfachen Grundsatz beantworten: Suchmaschinen und Nutzer benötigen eine erreichbare, vertrauenswürdige und unveränderte Website. HTTPS, aktuelle Software, geschützte Zugänge, Backups, Monitoring und eine sorgfältige Vorfallreaktion wirken gemeinsam auf diese Grundlage.

Sicherheit sollte deshalb nicht erst dann Beachtung finden, wenn Rankings sinken oder eine Browserwarnung erscheint. Eine regelmäßige, risikoorientierte Prüfung schützt Inhalte, Besucher und die langfristige Auffindbarkeit. Wer technische Schutzmaßnahmen mit guter Inhaltsqualität und einer klaren Nutzerführung verbindet, schafft bessere Voraussetzungen für nachhaltige SEO.

Website-Sicherheit technisch bewerten: Der umfassende Ratgeber

Eine Website kann modern aussehen und trotzdem technische Schwachstellen aufweisen. Veraltete Software, unsichere Passwörter, fehlerhafte Serverkonfigurationen oder ungeschützte Formulare gefährden nicht nur Daten, sondern auch Vertrauen, Sichtbarkeit und Geschäftsbetrieb. Wer die Website-Sicherheit technisch bewerten möchte, braucht deshalb mehr als einen flüchtigen Blick auf das Vorhängeschloss im Browser.

Dieser Ratgeber zeigt, wie eine technische Sicherheitsbewertung strukturiert abläuft, welche Prüffelder besonders wichtig sind und wie sich Risiken sinnvoll priorisieren lassen. Die Anleitung eignet sich als Orientierung für Unternehmenswebsites, Blogs, Onlineshops und WordPress-Projekte. Sie ersetzt keinen autorisierten Sicherheitstest, hilft aber dabei, den eigenen Prüfbedarf zu erkennen und Maßnahmen nachvollziehbar zu planen.

Was bedeutet es, eine Website-Sicherheit technisch zu bewerten?

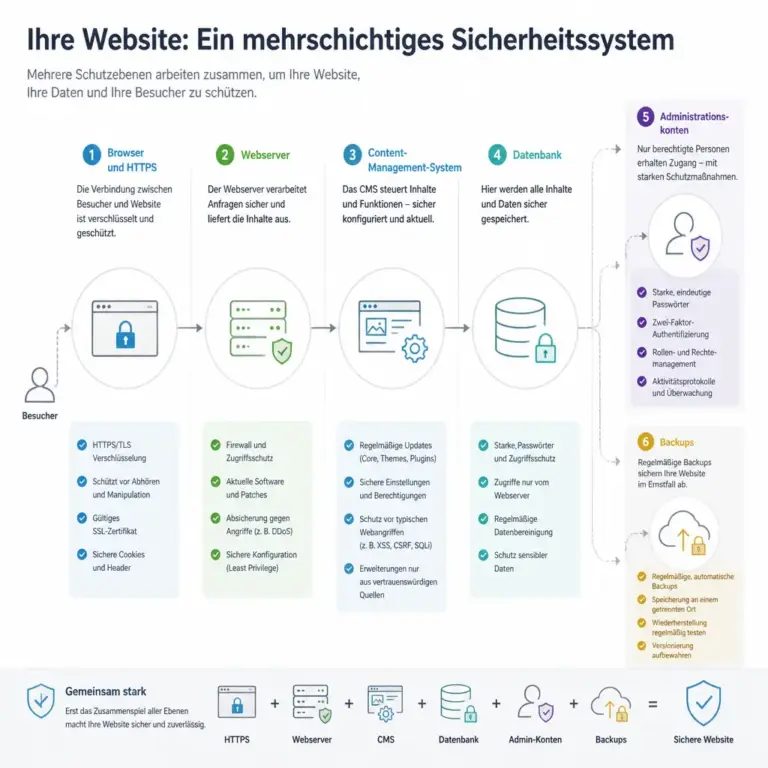
Mehrschichtiges Modell zur technischen Bewertung der Website-Sicherheit
Eine Website-Sicherheitsbewertung betrachtet mehrere technische und organisatorische Ebenen.

Die Grafik macht sichtbar, dass Website-Sicherheit nicht nur aus HTTPS besteht. Lesende erkennen die wichtigsten Ebenen, die bei einer strukturierten Prüfung zusammen betrachtet werden sollten.

Bei einer technischen Bewertung wird untersucht, wie gut eine Website gegen typische Angriffe, Fehlkonfigurationen und Ausfälle geschützt ist. Dabei geht es nicht nur um die Website selbst. Auch Hosting, Domain, Content-Management-System, Erweiterungen, Administrationskonten, Schnittstellen und interne Abläufe können die Sicherheitslage beeinflussen.

Eine gute Bewertung beantwortet mindestens vier Fragen:

  • Welche schützenswerten Werte gibt es? Dazu zählen Kundendaten, Zugangsdaten, Zahlungsinformationen, Inhalte, E-Mail-Konten und die Verfügbarkeit der Website.
  • Welche Bedrohungen sind realistisch? Ein kleiner Vereinsauftritt hat andere Risiken als ein Onlineshop mit Benutzerkonten und Zahlungsabwicklung.
  • Welche Schwachstellen bestehen derzeit? Dazu gehören technische Lücken ebenso wie unnötige Zugänge oder fehlende Backups.
  • Welche Maßnahmen senken das Risiko am stärksten? Eine Bewertung sollte in konkrete, priorisierte Aufgaben münden.

Wichtig ist die Unterscheidung zwischen einer Prüfung und einem Penetrationstest. Eine strukturierte Sicherheitsprüfung kann Konfigurationen, Versionen und Prozesse analysieren. Ein Penetrationstest geht weiter und simuliert unter klar festgelegten Regeln mögliche Angriffe. Solche Tests dürfen nur mit ausdrücklicher Genehmigung des Website- oder Systembetreibers stattfinden.

Vorbereitung: Den Prüfbereich klar abgrenzen

Bevor einzelne Einstellungen geprüft werden, sollte der Umfang feststehen. Andernfalls bleiben wichtige Systeme unberücksichtigt oder es werden versehentlich fremde Systeme belastet. Eine kurze Bestandsaufnahme schafft die Grundlage für eine belastbare Bewertung.

Website, Systeme und Verantwortlichkeiten erfassen

Erstelle zunächst eine Liste aller Bestandteile, die zur Website gehören oder sie beeinflussen. Dazu können die Hauptdomain, Subdomains, DNS-Verwaltung, Webhosting, Datenbank, Content-Management-System, Plugins, Themes, externe Dienste, E-Mail-Systeme, Analysewerkzeuge und Zahlungsanbieter gehören. Notiere außerdem, wer für Aktualisierungen, Backups, Zugangsdaten und Notfälle verantwortlich ist.

Besonders häufig werden Subdomains oder alte Testumgebungen vergessen. Auch eine frühere Website-Version kann noch erreichbar sein und veraltete Software enthalten. Nicht benötigte Installationen sollten entfernt oder zumindest zuverlässig vom öffentlichen Zugriff getrennt werden.

Schutzbedarf und mögliche Folgen bewerten

Die technische Bewertung sollte zum Schutzbedarf passen. Ein öffentliches Informationsangebot ohne Benutzerkonten benötigt andere Kontrollen als ein Portal, in dem persönliche Daten verarbeitet werden. Hilfreich ist eine einfache Einteilung:

Bereich Beispiele Besonders wichtig
Niedrigerer Schutzbedarf Statische Informationen, wenige Redakteure Updates, Administrationsschutz, Backups, HTTPS
Erhöhter Schutzbedarf Kontaktformulare, Newsletter, Benutzerkonten Zugriffskontrolle, Datenschutz, Protokollierung, sichere Formulare
Hoher Schutzbedarf Onlineshop, Kundendaten, Zahlungen Zusätzliche Authentifizierung, Überwachung, Notfallplanung, externe Prüfung

Diese Einteilung ist keine formale Risikoklassifizierung. Sie hilft jedoch, Sicherheitsaufwand und mögliche Auswirkungen in ein angemessenes Verhältnis zu bringen.

Die wichtigsten technischen Prüffelder

Um die Website-Sicherheit technisch zu bewerten, empfiehlt sich eine Prüfung in mehreren Schichten. Keine einzelne Maßnahme schützt vor allen Risiken. Entscheidend ist das Zusammenspiel aus aktueller Software, sicheren Zugängen, sauberer Konfiguration, Überwachung und Wiederherstellbarkeit.

1. Verschlüsselte Verbindung und Transport-Sicherheit

Jede öffentlich erreichbare Website sollte vollständig über HTTPS erreichbar sein. Dabei genügt es nicht, dass die Startseite verschlüsselt geladen wird. Auch Bilder, Skripte, Stylesheets, Formulare und eingebundene Dienste sollten sicher übertragen werden. Unsichere gemischte Inhalte können Schutzmechanismen abschwächen und zu Warnungen im Browser führen.

Prüfe, ob HTTP zuverlässig auf HTTPS weiterleitet, ob das Zertifikat für die verwendeten Domains gültig ist und ob abgelaufene oder nicht mehr benötigte Zertifikate entfernt werden. Ebenso wichtig sind sichere Cookies: Sitzungs- und Authentifizierungs-Cookies sollten angemessene Schutzattribute wie Secure, HttpOnly und, soweit passend, SameSite verwenden.

Auch Sicherheits-Header können die Browserseite zusätzlich absichern. Dazu zählen unter anderem eine geeignete Content-Security-Policy, ein Schutz gegen Clickjacking sowie Regeln für Referrer und MIME-Typen. Diese Header müssen zur Website passen und sollten schrittweise eingeführt werden, da eine zu strenge Einstellung legitime Funktionen blockieren kann.

2. Aktualität von CMS, Plugins, Themes und Server

Veraltete Software gehört zu den häufigsten technischen Risiken. Prüfe das Content-Management-System, alle Erweiterungen, Themes, Bibliotheken, Serverkomponenten und gegebenenfalls die verwendete PHP- oder Laufzeitversion. Entscheidend ist nicht nur, ob Updates verfügbar sind, sondern ob sie regelmäßig installiert und anschließend kontrolliert werden.

Deaktiviere und entferne Erweiterungen, die nicht benötigt werden. Ein deaktiviertes Plugin kann weiterhin Dateien enthalten oder später versehentlich wieder aktiviert werden. Downloads aus nicht nachvollziehbaren Quellen und modifizierte Software ohne verlässliche Pflege sollten vermieden werden.

Ein sinnvoller Wartungsprozess umfasst eine dokumentierte Zuständigkeit, regelmäßige Update-Zeitfenster, eine Rückfallmöglichkeit und eine Prüfung nach jeder größeren Änderung. Automatische Updates können bei sicherheitsrelevanten Komponenten hilfreich sein, ersetzen aber keine Überwachung und keine Backups.

3. Administrationszugänge und Berechtigungen

Ein starkes System kann durch ein schwaches Administrationskonto gefährdet werden. Prüfe daher, ob für jede Person ein eigenes Konto existiert, ob alte Konten entfernt sind und ob Berechtigungen nach dem Prinzip der geringsten Rechte vergeben werden. Redakteure sollten beispielsweise nicht automatisch technische Administrationsrechte besitzen.

Für Administrationsbereiche ist eine Mehr-Faktor-Authentifizierung besonders sinnvoll. Sie reduziert das Risiko, wenn ein Passwort durch Phishing, Wiederverwendung oder einen Datenabfluss bekannt wird. Passwörter sollten lang, einzigartig und in einem vertrauenswürdigen Passwortmanager gespeichert sein. Gemeinsame Konten erschweren die Nachvollziehbarkeit und sollten vermieden werden.

Prüfe außerdem, ob der Administrationsbereich unnötig offen im Internet steht, ob Anmeldeversuche begrenzt werden und ob Wiederherstellungs- oder Notfallkonten sicher verwaltet sind. Sicherheitsfragen mit leicht recherchierbaren Antworten sind kein ausreichender Ersatz für moderne Authentifizierung.

4. Eingaben, Formulare und typische Webrisiken

Alle Eingaben von Besuchern sollten als potenziell manipuliert betrachtet werden. Das betrifft Kontaktformulare, Suchfelder, Kommentare, Uploads, URL-Parameter und Daten aus externen Schnittstellen. Anwendungen müssen Eingaben serverseitig validieren und Ausgaben kontextbezogen escapen. Eine Prüfung nur im Browser reicht nicht aus, weil sie umgangen werden kann.

Zu den typischen Risiken zählen unter anderem Cross-Site-Scripting, SQL-Injection, Cross-Site-Request-Forgery, unsichere Datei-Uploads und fehlerhafte Zugriffskontrollen. Wer Website-Sicherheit technisch bewerten möchte, sollte besonders prüfen, ob Nutzer nur auf ihre eigenen Daten zugreifen können und ob interne Funktionen nicht allein durch das Verändern einer URL erreichbar werden.

Fehlermeldungen sollten keine internen Pfade, Datenbankdetails, Zugangsinformationen oder vollständigen technischen Stack-Traces ausgeben. Detaillierte Fehler gehören in geschützte Protokolle, während öffentliche Fehlermeldungen knapp und verständlich bleiben.

5. Datenbank, Dateisystem und Serverkonfiguration

Die Datenbank sollte nicht direkt aus dem öffentlichen Internet erreichbar sein, sofern dies für den Betrieb nicht erforderlich ist. Datenbankkonten brauchen nur die Rechte, die ihre Aufgabe tatsächlich verlangt. Auch das Betriebssystemkonto der Website sollte keinen unnötigen Zugriff auf andere Anwendungen oder Verzeichnisse haben.

Prüfe, ob Verzeichnisauflistungen deaktiviert sind, sensible Konfigurationsdateien außerhalb des öffentlichen Webverzeichnisses liegen und temporäre, alte oder automatisch angelegte Dateien entfernt werden. Sicherungsdateien, Protokolle und Entwicklungsdateien dürfen nicht versehentlich öffentlich herunterladbar sein.

Bei Datei-Uploads sind erlaubte Dateitypen, Dateigröße, Speicherort und Ausführbarkeit sorgfältig zu kontrollieren. Hochgeladene Dateien sollten nach Möglichkeit außerhalb des direkt ausführbaren Webbereichs gespeichert und zusätzlich geprüft werden.

6. Schnittstellen und Drittanbieter-Dienste

Viele Websites nutzen Zahlungsdienste, Newsletter-Systeme, Karten, Schriftbibliotheken, Analysewerkzeuge oder externe Anmeldeverfahren. Jede Schnittstelle erweitert die technische Angriffsfläche. Dokumentiere daher, welche Daten übertragen werden, welche Berechtigungen ein Dienst besitzt und ob die Verbindung authentifiziert und verschlüsselt ist.

API-Schlüssel gehören nicht in öffentlich ausgelieferte JavaScript-Dateien oder Versionskontrollsysteme. Nicht benötigte Schlüssel sollten widerrufen werden. Aktive Schlüssel sollten möglichst eingeschränkte Rechte und, wenn der Dienst es unterstützt, eine Herkunfts- oder IP-Begrenzung besitzen.

Bei eingebundenen Skripten sollte regelmäßig geprüft werden, ob sie noch erforderlich sind. Weniger externe Abhängigkeiten bedeuten oft weniger Datenschutz- und Sicherheitsrisiken sowie eine bessere Kontrolle über Änderungen.

7. Backups, Wiederherstellung und Verfügbarkeit

Ein Backup ist erst dann eine Sicherheitsmaßnahme, wenn es im Notfall tatsächlich wiederhergestellt werden kann. Prüfe, ob Datenbank, Dateien, Konfigurationen und gegebenenfalls Schlüssel vollständig gesichert werden. Backups sollten nicht ausschließlich auf demselben Server liegen wie die produktive Website.

Wichtig sind mehrere Schutzebenen: getrennte Speicherung, eingeschränkte Zugriffsrechte und eine angemessene Aufbewahrung. Für besonders wichtige Systeme kann ein unveränderbarer oder vom laufenden System getrennter Sicherungsstand sinnvoll sein. Dokumentiere außerdem, wer eine Wiederherstellung auslösen darf und welche Schritte dabei erforderlich sind.

Regelmäßige Wiederherstellungstests liefern bessere Erkenntnisse als die bloße Anzeige „Backup erfolgreich“. Dabei sollte geprüft werden, ob die Website vollständig startet, Formulare funktionieren und benötigte Daten verfügbar sind. Ein solcher Test ist eine organisatorische Prüfung und sollte nachvollziehbar dokumentiert werden.

8. Protokollierung, Überwachung und Reaktion

Ohne geeignete Protokolle bleiben viele Vorfälle unbemerkt. Relevante Ereignisse können fehlgeschlagene Anmeldungen, neue Administrationskonten, Rechteänderungen, Plugin-Aktualisierungen, ungewöhnliche Uploads und Änderungen an zentralen Dateien sein. Protokolle sollten vor Manipulation geschützt und nur so lange aufbewahrt werden, wie es für den Zweck angemessen ist.

Überwachung sollte nicht nur erkennen, dass eine Website erreichbar ist. Auch Zertifikatsablauf, ungewöhnliche Änderungen, verdächtige Anmeldeversuche und kritische Softwaremeldungen können wichtige Signale liefern. Lege für Alarme klare Zuständigkeiten fest. Eine Warnung, die niemand bearbeitet, verbessert die Sicherheit nicht.

Für den Ernstfall braucht es einen kurzen Reaktionsplan: Website gegebenenfalls isolieren, Zugangsdaten kontrolliert ändern, Beweise und Protokolle sichern, Verantwortliche informieren, Schwachstelle beheben und den Betrieb aus einem vertrauenswürdigen Zustand wiederherstellen. Unkoordinierte Schnellmaßnahmen können Spuren vernichten oder den Schaden vergrößern.

Technische Prüfung sinnvoll priorisieren

Nicht jede Feststellung hat dieselbe Dringlichkeit. Eine verständliche Priorisierung verhindert, dass Teams sich in Detailfragen verlieren. Berücksichtige mindestens die mögliche Auswirkung, die Wahrscheinlichkeit einer Ausnutzung, die Erreichbarkeit des betroffenen Systems und den Aufwand der Gegenmaßnahme.

Priorität Typische Situation Empfohlene Reaktion
Kritisch Unbefugter Administrationszugriff, öffentlich erreichbare sensible Daten Sofort eindämmen, Verantwortliche informieren und fachgerecht untersuchen
Hoch Veraltete zentrale Software, fehlende Mehr-Faktor-Authentifizierung bei wichtigen Konten Kurzfristig beheben und anschließend kontrollieren
Mittel Fehlende Sicherheits-Header, unnötige externe Abhängigkeit Geplant verbessern und dokumentieren
Niedrig Verbesserungen an Dokumentation oder Komfortkontrollen In den regulären Wartungsprozess aufnehmen

Eine gute Bewertung beschreibt jede Feststellung mit betroffener Komponente, beobachtetem Zustand, möglicher Folge, Priorität, empfohlener Maßnahme und verantwortlicher Person. Sensible technische Details sollten nur an berechtigte Empfänger übermittelt werden.

Werkzeuge und Prüfmethoden richtig einsetzen

Automatisierte Scanner können Hinweise auf veraltete Software, typische Fehlkonfigurationen und bekannte Muster liefern. Sie erkennen jedoch nicht zuverlässig jede Geschäftslogik, jede Berechtigungsfehlerkette oder jedes organisatorische Problem. Ergebnisse müssen deshalb bewertet und dürfen nicht ungeprüft als Beweis für Sicherheit oder Unsicherheit verstanden werden.

Ergänzend sind manuelle Konfigurationsprüfungen, Versionsinventare, Berechtigungsreviews, Backup-Wiederherstellungen und kontrollierte Code-Reviews sinnvoll. Bei komplexen oder geschäftskritischen Websites kann ein autorisierter externer Sicherheitstest zusätzliche Perspektiven liefern. Vorher sollten Zielsysteme, Testzeitraum, erlaubte Methoden, Ansprechpartner und Verhalten bei kritischen Funden schriftlich festgelegt werden.

Vermeide ungezielte Tests gegen Systeme, für die keine ausdrückliche Berechtigung vorliegt. Auch gut gemeinte Scans können Dienste belasten, Protokolle verfälschen oder rechtliche Probleme verursachen.

Häufige Fehler bei der Sicherheitsbewertung

  • Nur das Vorhängeschloss prüfen: HTTPS schützt die Übertragung, sagt aber wenig über Updates, Berechtigungen oder Schadsoftware aus.
  • Nur die Startseite betrachten: Administrationsbereiche, alte Dateien, Uploads und Subdomains können größere Risiken enthalten.
  • Scanner-Ergebnisse ungeprüft übernehmen: Fehlalarme und übersehene Schwachstellen sind möglich.
  • Backups nicht wiederherstellen: Eine Sicherungsdatei ist kein verlässlicher Notfallplan ohne überprüfte Rücksicherung.
  • Alle Rechte großzügig vergeben: Übermäßige Berechtigungen vergrößern die Folgen eines kompromittierten Kontos.
  • Nach der einmaligen Prüfung aufhören: Neue Updates, Erweiterungen und Änderungen können die Sicherheitslage jederzeit verändern.

Technische Sicherheit ist daher kein einmaliges Siegel, sondern ein fortlaufender Prozess. Ein kleiner, regelmäßig gepflegter Prüfplan ist meist wirksamer als eine seltene, umfangreiche Analyse ohne anschließende Umsetzung.

FAQ

Wie oft sollte die Website-Sicherheit technisch bewertet werden?

Eine grundlegende Prüfung sollte regelmäßig und zusätzlich nach größeren Änderungen stattfinden. Dazu zählen ein Relaunch, ein Serverwechsel, neue Benutzerfunktionen, ein neues Zahlungssystem oder die Installation wichtiger Erweiterungen. Kritische Systeme benötigen engere Kontrollen als einfache Informationsseiten.

Reicht ein SSL-Zertifikat für eine sichere Website aus?

Nein. Ein SSL- beziehungsweise TLS-Zertifikat verschlüsselt die Verbindung zwischen Browser und Server und hilft bei der Identitätsprüfung der Domain. Es verhindert jedoch keine unsicheren Passwörter, veraltete Plugins, fehlerhafte Berechtigungen, Schadsoftware oder Datenlecks.

Kann ich die Prüfung selbst durchführen?

Viele Grundlagen lassen sich selbst prüfen: Softwarestände, Benutzerkonten, HTTPS-Weiterleitungen, Backups, Berechtigungen und Sicherheitsprozesse. Für komplexe Anwendungen, sensible Daten oder unklare Vorfälle ist zusätzliche fachkundige Unterstützung sinnvoll. Ein autorisierter Penetrationstest sollte nur durch qualifizierte Personen mit klarer Freigabe erfolgen.

Was ist wichtiger: Updates oder eine Web Application Firewall?

Beides erfüllt unterschiedliche Aufgaben. Updates beseitigen oder reduzieren bekannte Schwachstellen in der Software. Eine Web Application Firewall kann bestimmte Anfragen filtern und zusätzliche Schutzschichten bieten, ersetzt aber keine Aktualisierungen, sicheren Zugangsschutz und saubere Programmierung.

Wie erkenne ich, ob ein Backup wirklich brauchbar ist?

Das lässt sich nur durch eine kontrollierte Wiederherstellung beurteilen. Prüfe dabei nicht nur, ob Dateien vorhanden sind, sondern auch, ob Datenbank, Konfiguration, Medien, Benutzerkonten und zentrale Funktionen korrekt arbeiten. Die Ergebnisse und der Zeitpunkt des Tests sollten dokumentiert werden.

Welche Sicherheits-Header sollte eine Website besitzen?

Das hängt von der Website und ihren eingebundenen Diensten ab. Häufig relevant sind eine Content-Security-Policy, Regeln gegen Clickjacking, ein geeigneter Referrer-Policy-Header, ein MIME-Sniffing-Schutz und eine strenge Transportregel. Die Einstellungen sollten getestet und schrittweise angepasst werden, damit legitime Funktionen nicht unbeabsichtigt ausfallen.

Was sollte ich bei einem Verdacht auf einen Angriff tun?

Bewahre Ruhe, informiere die zuständigen Personen und vermeide unkoordinierte Änderungen. Je nach Situation kann es nötig sein, betroffene Systeme zu isolieren, Protokolle zu sichern, Zugangsdaten kontrolliert zu ändern und eine fachkundige Untersuchung einzuleiten. Bei personenbezogenen Daten sollten zusätzlich die zuständigen Datenschutzverantwortlichen einbezogen werden.

Fazit: Website-Sicherheit technisch bewerten und dauerhaft verbessern

Wer die Website-Sicherheit technisch bewerten möchte, sollte systematisch vorgehen: Bestandteile erfassen, Schutzbedarf bestimmen, Verschlüsselung und Softwarestände prüfen, Zugänge absichern, Eingaben und Berechtigungen kontrollieren, Backups testen und Überwachung organisieren. Die Ergebnisse gehören in einen priorisierten Maßnahmenplan mit klaren Zuständigkeiten.

Am wirksamsten ist eine Kombination aus technischen Kontrollen und verlässlichen Abläufen. Regelmäßige Updates, eindeutige Verantwortlichkeiten, getestete Wiederherstellung und ein vorbereiteter Reaktionsplan senken das Risiko nachhaltiger als eine einmalige Prüfung. Bei geschäftskritischen Anwendungen oder unklaren Sicherheitsvorfällen sollte die Bewertung durch autorisierte Fachleute ergänzt werden.