Eine Website kann modern aussehen und trotzdem technische Schwachstellen aufweisen. Veraltete Software, unsichere Passwörter, fehlerhafte Serverkonfigurationen oder ungeschützte Formulare gefährden nicht nur Daten, sondern auch Vertrauen, Sichtbarkeit und Geschäftsbetrieb. Wer die Website-Sicherheit technisch bewerten möchte, braucht deshalb mehr als einen flüchtigen Blick auf das Vorhängeschloss im Browser.
Dieser Ratgeber zeigt, wie eine technische Sicherheitsbewertung strukturiert abläuft, welche Prüffelder besonders wichtig sind und wie sich Risiken sinnvoll priorisieren lassen. Die Anleitung eignet sich als Orientierung für Unternehmenswebsites, Blogs, Onlineshops und WordPress-Projekte. Sie ersetzt keinen autorisierten Sicherheitstest, hilft aber dabei, den eigenen Prüfbedarf zu erkennen und Maßnahmen nachvollziehbar zu planen.
Was bedeutet es, eine Website-Sicherheit technisch zu bewerten?
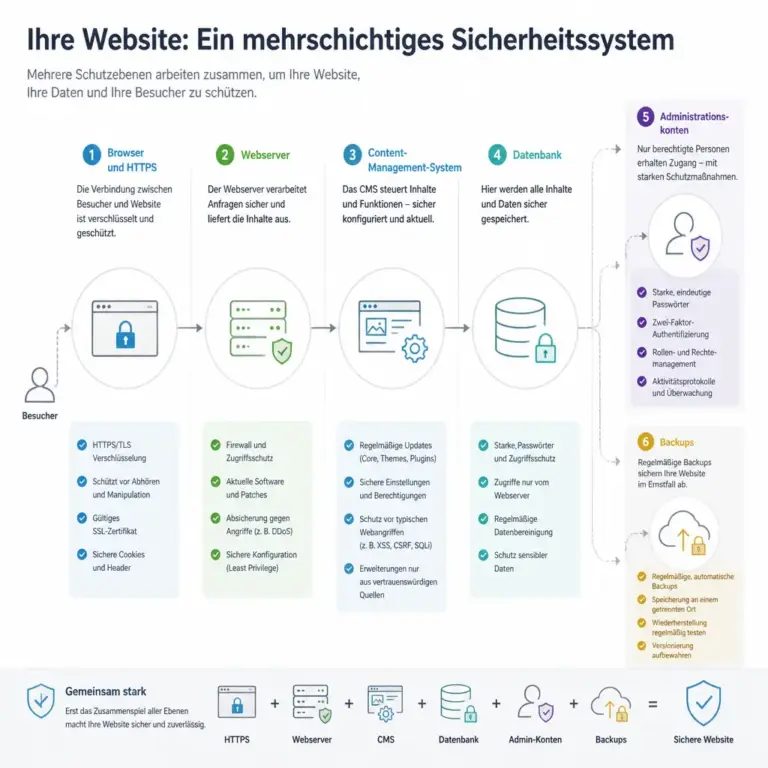
Die Grafik macht sichtbar, dass Website-Sicherheit nicht nur aus HTTPS besteht. Lesende erkennen die wichtigsten Ebenen, die bei einer strukturierten Prüfung zusammen betrachtet werden sollten.
Bei einer technischen Bewertung wird untersucht, wie gut eine Website gegen typische Angriffe, Fehlkonfigurationen und Ausfälle geschützt ist. Dabei geht es nicht nur um die Website selbst. Auch Hosting, Domain, Content-Management-System, Erweiterungen, Administrationskonten, Schnittstellen und interne Abläufe können die Sicherheitslage beeinflussen.
Eine gute Bewertung beantwortet mindestens vier Fragen:
- Welche schützenswerten Werte gibt es? Dazu zählen Kundendaten, Zugangsdaten, Zahlungsinformationen, Inhalte, E-Mail-Konten und die Verfügbarkeit der Website.
- Welche Bedrohungen sind realistisch? Ein kleiner Vereinsauftritt hat andere Risiken als ein Onlineshop mit Benutzerkonten und Zahlungsabwicklung.
- Welche Schwachstellen bestehen derzeit? Dazu gehören technische Lücken ebenso wie unnötige Zugänge oder fehlende Backups.
- Welche Maßnahmen senken das Risiko am stärksten? Eine Bewertung sollte in konkrete, priorisierte Aufgaben münden.
Wichtig ist die Unterscheidung zwischen einer Prüfung und einem Penetrationstest. Eine strukturierte Sicherheitsprüfung kann Konfigurationen, Versionen und Prozesse analysieren. Ein Penetrationstest geht weiter und simuliert unter klar festgelegten Regeln mögliche Angriffe. Solche Tests dürfen nur mit ausdrücklicher Genehmigung des Website- oder Systembetreibers stattfinden.
Vorbereitung: Den Prüfbereich klar abgrenzen
Bevor einzelne Einstellungen geprüft werden, sollte der Umfang feststehen. Andernfalls bleiben wichtige Systeme unberücksichtigt oder es werden versehentlich fremde Systeme belastet. Eine kurze Bestandsaufnahme schafft die Grundlage für eine belastbare Bewertung.
Website, Systeme und Verantwortlichkeiten erfassen
Erstelle zunächst eine Liste aller Bestandteile, die zur Website gehören oder sie beeinflussen. Dazu können die Hauptdomain, Subdomains, DNS-Verwaltung, Webhosting, Datenbank, Content-Management-System, Plugins, Themes, externe Dienste, E-Mail-Systeme, Analysewerkzeuge und Zahlungsanbieter gehören. Notiere außerdem, wer für Aktualisierungen, Backups, Zugangsdaten und Notfälle verantwortlich ist.
Besonders häufig werden Subdomains oder alte Testumgebungen vergessen. Auch eine frühere Website-Version kann noch erreichbar sein und veraltete Software enthalten. Nicht benötigte Installationen sollten entfernt oder zumindest zuverlässig vom öffentlichen Zugriff getrennt werden.
Schutzbedarf und mögliche Folgen bewerten
Die technische Bewertung sollte zum Schutzbedarf passen. Ein öffentliches Informationsangebot ohne Benutzerkonten benötigt andere Kontrollen als ein Portal, in dem persönliche Daten verarbeitet werden. Hilfreich ist eine einfache Einteilung:
| Bereich | Beispiele | Besonders wichtig |
|---|---|---|
| Niedrigerer Schutzbedarf | Statische Informationen, wenige Redakteure | Updates, Administrationsschutz, Backups, HTTPS |
| Erhöhter Schutzbedarf | Kontaktformulare, Newsletter, Benutzerkonten | Zugriffskontrolle, Datenschutz, Protokollierung, sichere Formulare |
| Hoher Schutzbedarf | Onlineshop, Kundendaten, Zahlungen | Zusätzliche Authentifizierung, Überwachung, Notfallplanung, externe Prüfung |
Diese Einteilung ist keine formale Risikoklassifizierung. Sie hilft jedoch, Sicherheitsaufwand und mögliche Auswirkungen in ein angemessenes Verhältnis zu bringen.
Die wichtigsten technischen Prüffelder
Um die Website-Sicherheit technisch zu bewerten, empfiehlt sich eine Prüfung in mehreren Schichten. Keine einzelne Maßnahme schützt vor allen Risiken. Entscheidend ist das Zusammenspiel aus aktueller Software, sicheren Zugängen, sauberer Konfiguration, Überwachung und Wiederherstellbarkeit.
1. Verschlüsselte Verbindung und Transport-Sicherheit
Jede öffentlich erreichbare Website sollte vollständig über HTTPS erreichbar sein. Dabei genügt es nicht, dass die Startseite verschlüsselt geladen wird. Auch Bilder, Skripte, Stylesheets, Formulare und eingebundene Dienste sollten sicher übertragen werden. Unsichere gemischte Inhalte können Schutzmechanismen abschwächen und zu Warnungen im Browser führen.
Prüfe, ob HTTP zuverlässig auf HTTPS weiterleitet, ob das Zertifikat für die verwendeten Domains gültig ist und ob abgelaufene oder nicht mehr benötigte Zertifikate entfernt werden. Ebenso wichtig sind sichere Cookies: Sitzungs- und Authentifizierungs-Cookies sollten angemessene Schutzattribute wie Secure, HttpOnly und, soweit passend, SameSite verwenden.
Auch Sicherheits-Header können die Browserseite zusätzlich absichern. Dazu zählen unter anderem eine geeignete Content-Security-Policy, ein Schutz gegen Clickjacking sowie Regeln für Referrer und MIME-Typen. Diese Header müssen zur Website passen und sollten schrittweise eingeführt werden, da eine zu strenge Einstellung legitime Funktionen blockieren kann.
2. Aktualität von CMS, Plugins, Themes und Server
Veraltete Software gehört zu den häufigsten technischen Risiken. Prüfe das Content-Management-System, alle Erweiterungen, Themes, Bibliotheken, Serverkomponenten und gegebenenfalls die verwendete PHP- oder Laufzeitversion. Entscheidend ist nicht nur, ob Updates verfügbar sind, sondern ob sie regelmäßig installiert und anschließend kontrolliert werden.
Deaktiviere und entferne Erweiterungen, die nicht benötigt werden. Ein deaktiviertes Plugin kann weiterhin Dateien enthalten oder später versehentlich wieder aktiviert werden. Downloads aus nicht nachvollziehbaren Quellen und modifizierte Software ohne verlässliche Pflege sollten vermieden werden.
Ein sinnvoller Wartungsprozess umfasst eine dokumentierte Zuständigkeit, regelmäßige Update-Zeitfenster, eine Rückfallmöglichkeit und eine Prüfung nach jeder größeren Änderung. Automatische Updates können bei sicherheitsrelevanten Komponenten hilfreich sein, ersetzen aber keine Überwachung und keine Backups.
3. Administrationszugänge und Berechtigungen
Ein starkes System kann durch ein schwaches Administrationskonto gefährdet werden. Prüfe daher, ob für jede Person ein eigenes Konto existiert, ob alte Konten entfernt sind und ob Berechtigungen nach dem Prinzip der geringsten Rechte vergeben werden. Redakteure sollten beispielsweise nicht automatisch technische Administrationsrechte besitzen.
Für Administrationsbereiche ist eine Mehr-Faktor-Authentifizierung besonders sinnvoll. Sie reduziert das Risiko, wenn ein Passwort durch Phishing, Wiederverwendung oder einen Datenabfluss bekannt wird. Passwörter sollten lang, einzigartig und in einem vertrauenswürdigen Passwortmanager gespeichert sein. Gemeinsame Konten erschweren die Nachvollziehbarkeit und sollten vermieden werden.
Prüfe außerdem, ob der Administrationsbereich unnötig offen im Internet steht, ob Anmeldeversuche begrenzt werden und ob Wiederherstellungs- oder Notfallkonten sicher verwaltet sind. Sicherheitsfragen mit leicht recherchierbaren Antworten sind kein ausreichender Ersatz für moderne Authentifizierung.
4. Eingaben, Formulare und typische Webrisiken
Alle Eingaben von Besuchern sollten als potenziell manipuliert betrachtet werden. Das betrifft Kontaktformulare, Suchfelder, Kommentare, Uploads, URL-Parameter und Daten aus externen Schnittstellen. Anwendungen müssen Eingaben serverseitig validieren und Ausgaben kontextbezogen escapen. Eine Prüfung nur im Browser reicht nicht aus, weil sie umgangen werden kann.
Zu den typischen Risiken zählen unter anderem Cross-Site-Scripting, SQL-Injection, Cross-Site-Request-Forgery, unsichere Datei-Uploads und fehlerhafte Zugriffskontrollen. Wer Website-Sicherheit technisch bewerten möchte, sollte besonders prüfen, ob Nutzer nur auf ihre eigenen Daten zugreifen können und ob interne Funktionen nicht allein durch das Verändern einer URL erreichbar werden.
Fehlermeldungen sollten keine internen Pfade, Datenbankdetails, Zugangsinformationen oder vollständigen technischen Stack-Traces ausgeben. Detaillierte Fehler gehören in geschützte Protokolle, während öffentliche Fehlermeldungen knapp und verständlich bleiben.
5. Datenbank, Dateisystem und Serverkonfiguration
Die Datenbank sollte nicht direkt aus dem öffentlichen Internet erreichbar sein, sofern dies für den Betrieb nicht erforderlich ist. Datenbankkonten brauchen nur die Rechte, die ihre Aufgabe tatsächlich verlangt. Auch das Betriebssystemkonto der Website sollte keinen unnötigen Zugriff auf andere Anwendungen oder Verzeichnisse haben.
Prüfe, ob Verzeichnisauflistungen deaktiviert sind, sensible Konfigurationsdateien außerhalb des öffentlichen Webverzeichnisses liegen und temporäre, alte oder automatisch angelegte Dateien entfernt werden. Sicherungsdateien, Protokolle und Entwicklungsdateien dürfen nicht versehentlich öffentlich herunterladbar sein.
Bei Datei-Uploads sind erlaubte Dateitypen, Dateigröße, Speicherort und Ausführbarkeit sorgfältig zu kontrollieren. Hochgeladene Dateien sollten nach Möglichkeit außerhalb des direkt ausführbaren Webbereichs gespeichert und zusätzlich geprüft werden.
6. Schnittstellen und Drittanbieter-Dienste
Viele Websites nutzen Zahlungsdienste, Newsletter-Systeme, Karten, Schriftbibliotheken, Analysewerkzeuge oder externe Anmeldeverfahren. Jede Schnittstelle erweitert die technische Angriffsfläche. Dokumentiere daher, welche Daten übertragen werden, welche Berechtigungen ein Dienst besitzt und ob die Verbindung authentifiziert und verschlüsselt ist.
API-Schlüssel gehören nicht in öffentlich ausgelieferte JavaScript-Dateien oder Versionskontrollsysteme. Nicht benötigte Schlüssel sollten widerrufen werden. Aktive Schlüssel sollten möglichst eingeschränkte Rechte und, wenn der Dienst es unterstützt, eine Herkunfts- oder IP-Begrenzung besitzen.
Bei eingebundenen Skripten sollte regelmäßig geprüft werden, ob sie noch erforderlich sind. Weniger externe Abhängigkeiten bedeuten oft weniger Datenschutz- und Sicherheitsrisiken sowie eine bessere Kontrolle über Änderungen.
7. Backups, Wiederherstellung und Verfügbarkeit
Ein Backup ist erst dann eine Sicherheitsmaßnahme, wenn es im Notfall tatsächlich wiederhergestellt werden kann. Prüfe, ob Datenbank, Dateien, Konfigurationen und gegebenenfalls Schlüssel vollständig gesichert werden. Backups sollten nicht ausschließlich auf demselben Server liegen wie die produktive Website.
Wichtig sind mehrere Schutzebenen: getrennte Speicherung, eingeschränkte Zugriffsrechte und eine angemessene Aufbewahrung. Für besonders wichtige Systeme kann ein unveränderbarer oder vom laufenden System getrennter Sicherungsstand sinnvoll sein. Dokumentiere außerdem, wer eine Wiederherstellung auslösen darf und welche Schritte dabei erforderlich sind.
Regelmäßige Wiederherstellungstests liefern bessere Erkenntnisse als die bloße Anzeige „Backup erfolgreich“. Dabei sollte geprüft werden, ob die Website vollständig startet, Formulare funktionieren und benötigte Daten verfügbar sind. Ein solcher Test ist eine organisatorische Prüfung und sollte nachvollziehbar dokumentiert werden.
8. Protokollierung, Überwachung und Reaktion
Ohne geeignete Protokolle bleiben viele Vorfälle unbemerkt. Relevante Ereignisse können fehlgeschlagene Anmeldungen, neue Administrationskonten, Rechteänderungen, Plugin-Aktualisierungen, ungewöhnliche Uploads und Änderungen an zentralen Dateien sein. Protokolle sollten vor Manipulation geschützt und nur so lange aufbewahrt werden, wie es für den Zweck angemessen ist.
Überwachung sollte nicht nur erkennen, dass eine Website erreichbar ist. Auch Zertifikatsablauf, ungewöhnliche Änderungen, verdächtige Anmeldeversuche und kritische Softwaremeldungen können wichtige Signale liefern. Lege für Alarme klare Zuständigkeiten fest. Eine Warnung, die niemand bearbeitet, verbessert die Sicherheit nicht.
Für den Ernstfall braucht es einen kurzen Reaktionsplan: Website gegebenenfalls isolieren, Zugangsdaten kontrolliert ändern, Beweise und Protokolle sichern, Verantwortliche informieren, Schwachstelle beheben und den Betrieb aus einem vertrauenswürdigen Zustand wiederherstellen. Unkoordinierte Schnellmaßnahmen können Spuren vernichten oder den Schaden vergrößern.
Technische Prüfung sinnvoll priorisieren
Nicht jede Feststellung hat dieselbe Dringlichkeit. Eine verständliche Priorisierung verhindert, dass Teams sich in Detailfragen verlieren. Berücksichtige mindestens die mögliche Auswirkung, die Wahrscheinlichkeit einer Ausnutzung, die Erreichbarkeit des betroffenen Systems und den Aufwand der Gegenmaßnahme.
| Priorität | Typische Situation | Empfohlene Reaktion |
|---|---|---|
| Kritisch | Unbefugter Administrationszugriff, öffentlich erreichbare sensible Daten | Sofort eindämmen, Verantwortliche informieren und fachgerecht untersuchen |
| Hoch | Veraltete zentrale Software, fehlende Mehr-Faktor-Authentifizierung bei wichtigen Konten | Kurzfristig beheben und anschließend kontrollieren |
| Mittel | Fehlende Sicherheits-Header, unnötige externe Abhängigkeit | Geplant verbessern und dokumentieren |
| Niedrig | Verbesserungen an Dokumentation oder Komfortkontrollen | In den regulären Wartungsprozess aufnehmen |
Eine gute Bewertung beschreibt jede Feststellung mit betroffener Komponente, beobachtetem Zustand, möglicher Folge, Priorität, empfohlener Maßnahme und verantwortlicher Person. Sensible technische Details sollten nur an berechtigte Empfänger übermittelt werden.
Werkzeuge und Prüfmethoden richtig einsetzen
Automatisierte Scanner können Hinweise auf veraltete Software, typische Fehlkonfigurationen und bekannte Muster liefern. Sie erkennen jedoch nicht zuverlässig jede Geschäftslogik, jede Berechtigungsfehlerkette oder jedes organisatorische Problem. Ergebnisse müssen deshalb bewertet und dürfen nicht ungeprüft als Beweis für Sicherheit oder Unsicherheit verstanden werden.
Ergänzend sind manuelle Konfigurationsprüfungen, Versionsinventare, Berechtigungsreviews, Backup-Wiederherstellungen und kontrollierte Code-Reviews sinnvoll. Bei komplexen oder geschäftskritischen Websites kann ein autorisierter externer Sicherheitstest zusätzliche Perspektiven liefern. Vorher sollten Zielsysteme, Testzeitraum, erlaubte Methoden, Ansprechpartner und Verhalten bei kritischen Funden schriftlich festgelegt werden.
Vermeide ungezielte Tests gegen Systeme, für die keine ausdrückliche Berechtigung vorliegt. Auch gut gemeinte Scans können Dienste belasten, Protokolle verfälschen oder rechtliche Probleme verursachen.
Häufige Fehler bei der Sicherheitsbewertung
- Nur das Vorhängeschloss prüfen: HTTPS schützt die Übertragung, sagt aber wenig über Updates, Berechtigungen oder Schadsoftware aus.
- Nur die Startseite betrachten: Administrationsbereiche, alte Dateien, Uploads und Subdomains können größere Risiken enthalten.
- Scanner-Ergebnisse ungeprüft übernehmen: Fehlalarme und übersehene Schwachstellen sind möglich.
- Backups nicht wiederherstellen: Eine Sicherungsdatei ist kein verlässlicher Notfallplan ohne überprüfte Rücksicherung.
- Alle Rechte großzügig vergeben: Übermäßige Berechtigungen vergrößern die Folgen eines kompromittierten Kontos.
- Nach der einmaligen Prüfung aufhören: Neue Updates, Erweiterungen und Änderungen können die Sicherheitslage jederzeit verändern.
Technische Sicherheit ist daher kein einmaliges Siegel, sondern ein fortlaufender Prozess. Ein kleiner, regelmäßig gepflegter Prüfplan ist meist wirksamer als eine seltene, umfangreiche Analyse ohne anschließende Umsetzung.
FAQ
Wie oft sollte die Website-Sicherheit technisch bewertet werden?
Eine grundlegende Prüfung sollte regelmäßig und zusätzlich nach größeren Änderungen stattfinden. Dazu zählen ein Relaunch, ein Serverwechsel, neue Benutzerfunktionen, ein neues Zahlungssystem oder die Installation wichtiger Erweiterungen. Kritische Systeme benötigen engere Kontrollen als einfache Informationsseiten.
Reicht ein SSL-Zertifikat für eine sichere Website aus?
Nein. Ein SSL- beziehungsweise TLS-Zertifikat verschlüsselt die Verbindung zwischen Browser und Server und hilft bei der Identitätsprüfung der Domain. Es verhindert jedoch keine unsicheren Passwörter, veraltete Plugins, fehlerhafte Berechtigungen, Schadsoftware oder Datenlecks.
Kann ich die Prüfung selbst durchführen?
Viele Grundlagen lassen sich selbst prüfen: Softwarestände, Benutzerkonten, HTTPS-Weiterleitungen, Backups, Berechtigungen und Sicherheitsprozesse. Für komplexe Anwendungen, sensible Daten oder unklare Vorfälle ist zusätzliche fachkundige Unterstützung sinnvoll. Ein autorisierter Penetrationstest sollte nur durch qualifizierte Personen mit klarer Freigabe erfolgen.
Was ist wichtiger: Updates oder eine Web Application Firewall?
Beides erfüllt unterschiedliche Aufgaben. Updates beseitigen oder reduzieren bekannte Schwachstellen in der Software. Eine Web Application Firewall kann bestimmte Anfragen filtern und zusätzliche Schutzschichten bieten, ersetzt aber keine Aktualisierungen, sicheren Zugangsschutz und saubere Programmierung.
Wie erkenne ich, ob ein Backup wirklich brauchbar ist?
Das lässt sich nur durch eine kontrollierte Wiederherstellung beurteilen. Prüfe dabei nicht nur, ob Dateien vorhanden sind, sondern auch, ob Datenbank, Konfiguration, Medien, Benutzerkonten und zentrale Funktionen korrekt arbeiten. Die Ergebnisse und der Zeitpunkt des Tests sollten dokumentiert werden.
Welche Sicherheits-Header sollte eine Website besitzen?
Das hängt von der Website und ihren eingebundenen Diensten ab. Häufig relevant sind eine Content-Security-Policy, Regeln gegen Clickjacking, ein geeigneter Referrer-Policy-Header, ein MIME-Sniffing-Schutz und eine strenge Transportregel. Die Einstellungen sollten getestet und schrittweise angepasst werden, damit legitime Funktionen nicht unbeabsichtigt ausfallen.
Was sollte ich bei einem Verdacht auf einen Angriff tun?
Bewahre Ruhe, informiere die zuständigen Personen und vermeide unkoordinierte Änderungen. Je nach Situation kann es nötig sein, betroffene Systeme zu isolieren, Protokolle zu sichern, Zugangsdaten kontrolliert zu ändern und eine fachkundige Untersuchung einzuleiten. Bei personenbezogenen Daten sollten zusätzlich die zuständigen Datenschutzverantwortlichen einbezogen werden.
Fazit: Website-Sicherheit technisch bewerten und dauerhaft verbessern
Wer die Website-Sicherheit technisch bewerten möchte, sollte systematisch vorgehen: Bestandteile erfassen, Schutzbedarf bestimmen, Verschlüsselung und Softwarestände prüfen, Zugänge absichern, Eingaben und Berechtigungen kontrollieren, Backups testen und Überwachung organisieren. Die Ergebnisse gehören in einen priorisierten Maßnahmenplan mit klaren Zuständigkeiten.
Am wirksamsten ist eine Kombination aus technischen Kontrollen und verlässlichen Abläufen. Regelmäßige Updates, eindeutige Verantwortlichkeiten, getestete Wiederherstellung und ein vorbereiteter Reaktionsplan senken das Risiko nachhaltiger als eine einmalige Prüfung. Bei geschäftskritischen Anwendungen oder unklaren Sicherheitsvorfällen sollte die Bewertung durch autorisierte Fachleute ergänzt werden.