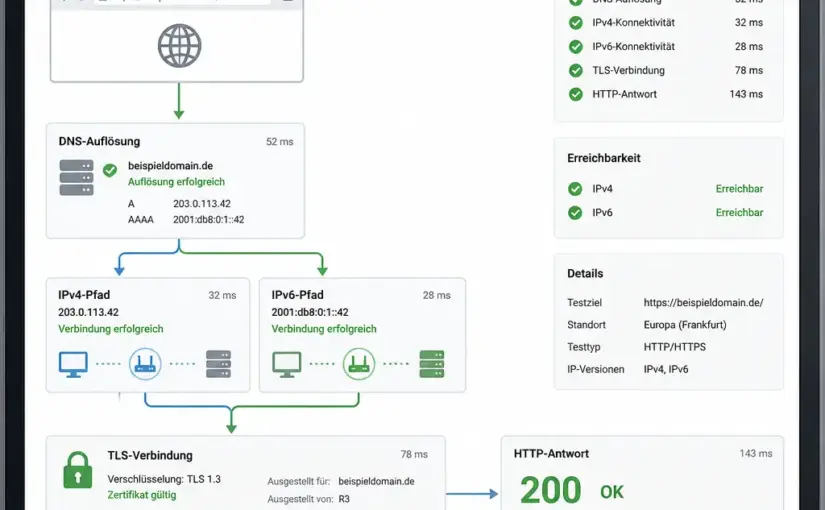
Domain-Erreichbarkeit zuverlässig testen: Anleitung für DNS, HTTP und Monitoring

Eine Domain kann für manche Besucher erreichbar sein und für andere trotzdem Fehler liefern. Ursache können ein fehlerhafter DNS-Eintrag, ein abgelaufenes TLS-Zertifikat, eine nicht erreichbare IPv6-Adresse, ein falsch konfigurierter Webserver oder eine Störung beim Hosting sein. Wer die Domain-Erreichbarkeit zuverlässig testen möchte, sollte deshalb nicht nur einen einzelnen Aufruf im Browser prüfen, sondern mehrere technische Ebenen getrennt betrachten.

Dieser Ratgeber zeigt eine nachvollziehbare Vorgehensweise: von der Namensauflösung über die Netzwerkverbindung bis zur HTTP-Antwort. Außerdem erfahren Sie, wie Sie Ergebnisse einordnen, typische Fehlerquellen eingrenzen und ein angemessenes Monitoring aufbauen.

Was bedeutet Domain-Erreichbarkeit?

Der Begriff Erreichbarkeit beschreibt nicht nur, ob eine Website im Browser sichtbar wird. Eine Domain ist technisch über mehrere Stationen erreichbar:

  • DNS: Der Domainname wird in eine IP-Adresse aufgelöst.
  • Netzwerk: Die Zieladresse ist über das Internet erreichbar.
  • TLS: Bei HTTPS kann eine verschlüsselte Verbindung aufgebaut und geprüft werden.
  • HTTP: Der Webserver nimmt die Anfrage an und liefert eine passende Antwort.
  • Anwendung: Die Website erzeugt den erwarteten Inhalt, statt beispielsweise einen Serverfehler auszugeben.

Diese Ebenen können unabhängig voneinander ausfallen. Ein funktionierender DNS-Eintrag beweist beispielsweise noch nicht, dass der Webserver antwortet. Umgekehrt kann ein Server erreichbar sein, während eine falsch gesetzte DNS-Zone Besucher an ein falsches Ziel führt.

Die wichtigsten Prüfungen im Überblick
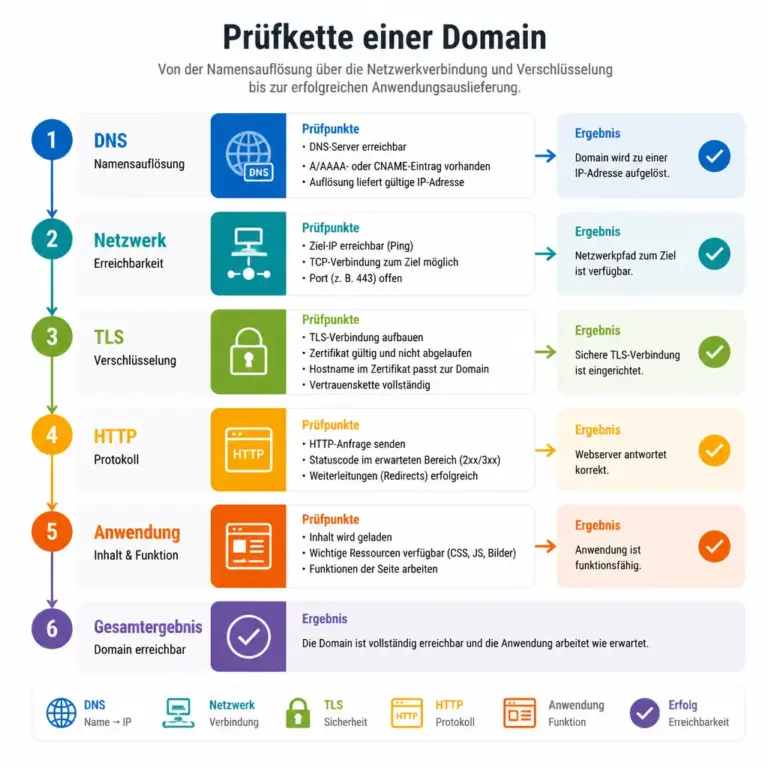
Pru00fcfkette fu00fcr die Erreichbarkeit einer Domain von DNS bis zur Webanwendung
Die Erreichbarkeit lässt sich auf mehreren technischen Ebenen prüfen.

Die Grafik zeigt, warum ein einzelner Browseraufruf nicht alle Fehlerquellen abdeckt. Leserinnen und Leser erkennen, an welcher Stelle DNS, Netzwerk, TLS oder HTTP separat geprüft werden sollten.

Für einen zuverlässigen Test empfiehlt sich eine Kombination aus manueller Prüfung, Befehlszeilen-Tools und regelmäßiger Überwachung. Die folgende Reihenfolge spart Zeit, weil sie die wahrscheinlichsten Ursachen von unten nach oben überprüft.

Prüfebene Leitfrage Geeignete Prüfung
DNS Wird der richtige Hostname aufgelöst? dig, nslookup oder ein DNS-Prüfdienst
Netzwerk Ist das Ziel grundsätzlich erreichbar? ping mit Einschränkungen, traceroute beziehungsweise tracert
Port Ist der benötigte Dienst erreichbar? TCP-Prüfung auf Port 80 oder 443
TLS Ist HTTPS gültig und passend konfiguriert? Browser, TLS-Prüfer oder openssl
HTTP Liefert der Webserver die erwartete Antwort? curl -I, Browser-Entwicklertools oder Monitoring
Anwendung Funktionieren wichtige Inhalte und Prozesse? Definierte Inhaltsprüfung oder synthetischer Test

Je nach Ziel ist nicht jede Prüfung gleich wichtig. Für eine reine Informationsseite genügt häufig ein HTTP- und TLS-Test. Bei einem Shop, einer Anmeldung oder einer API sollten zusätzlich Statuscodes, Antwortinhalte und zentrale Abläufe geprüft werden.

Domain-Erreichbarkeit zuverlässig testen: Schritt für Schritt

1. Den Domainnamen und die Varianten festlegen

Bevor Sie testen, notieren Sie alle relevanten Varianten. Dazu können die Hauptdomain ohne Subdomain, die www-Variante, wichtige Subdomains und gegebenenfalls eine API-Adresse gehören. Prüfen Sie außerdem, ob HTTP auf HTTPS weiterleiten soll und ob sowohl IPv4 als auch IPv6 vorgesehen sind.

Ein häufiger Fehler ist, nur die sichtbare Startseite zu testen. Eine Weiterleitung kann zwar funktionieren, während eine Subdomain, ein Login-Endpunkt oder eine statische Datei nicht erreichbar ist. Legen Sie deshalb fest, welche Adressen für Besucher und interne Systeme tatsächlich wichtig sind.

2. DNS-Auflösung kontrollieren

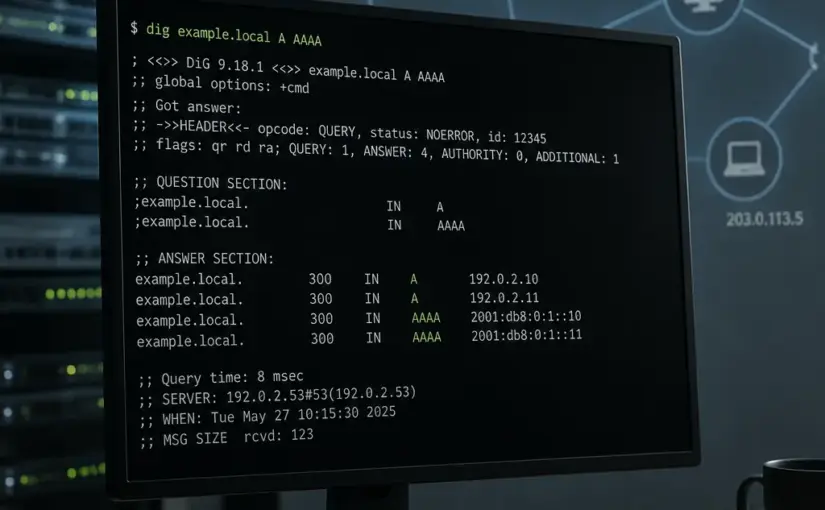
Bei einer DNS-Prüfung wird festgestellt, welche IP-Adressen zu einem Hostnamen geliefert werden. Für eine Website sind meist A-Einträge für IPv4 und AAAA-Einträge für IPv6 relevant. Zusätzlich können CNAME-Einträge, Nameserver und DNSSEC eine Rolle spielen.

Mit dig lässt sich eine erste Prüfung durchführen:

dig beispiel.de A
dig beispiel.de AAAA
dig www.beispiel.de CNAME

Unter Windows steht häufig nslookup zur Verfügung:

nslookup beispiel.de
nslookup -type=AAAA beispiel.de

Achten Sie auf folgende Punkte:

  • Wird überhaupt eine Adresse zurückgegeben?
  • Zeigen alle erwarteten Hostnamen auf das richtige Ziel?
  • Existiert ein AAAA-Eintrag, obwohl der Server über IPv6 nicht erreichbar ist?
  • Gibt es widersprüchliche Antworten bei unterschiedlichen DNS-Resolvern?
  • Ist die Gültigkeitsdauer, also die TTL, nach einer Änderung berücksichtigt?

Nach einer DNS-Änderung sehen nicht alle Resolver sofort dieselben Werte. Das ist kein Beweis für eine Störung, kann aber während einer Umstellung zu unterschiedlichen Ergebnissen führen. Prüfen Sie daher mehrere Resolver und berücksichtigen Sie die bisherige TTL.

3. IPv4 und IPv6 getrennt prüfen

Ein besonders schwer erkennbares Problem entsteht, wenn IPv4 funktioniert, IPv6 aber auf einen nicht erreichbaren Server zeigt. Einige Netzwerke bevorzugen IPv6. Dort kann der Seitenaufruf langsam werden oder vollständig scheitern, obwohl ein Test aus einem reinen IPv4-Netz erfolgreich war.

Testen Sie beide Protokolle getrennt, beispielsweise mit:

curl -4 -I https://beispiel.de
curl -6 -I https://beispiel.de

Wenn die IPv6-Prüfung fehlschlägt, sollten Sie klären, ob IPv6 bewusst unterstützt werden soll. Falls ja, müssen Routing, Firewall, Webserver und TLS-Konfiguration für IPv6 vollständig eingerichtet sein. Falls nein, kann ein nicht benötigter AAAA-Eintrag die Ursache sein. Änderungen an DNS-Einträgen sollten nur vorgenommen werden, wenn Sie die Auswirkungen auf die gesamte Infrastruktur geprüft haben.

4. Netzwerk und Ports untersuchen

Ein Ping kann Hinweise geben, ist aber kein vollständiger Verfügbarkeitsnachweis. Viele Server oder Firewalls blockieren ICMP-Anfragen, während HTTP weiterhin funktioniert. Ein fehlender Ping bedeutet daher nicht automatisch, dass die Website offline ist.

Für Webadressen sind vor allem TCP-Port 80 für HTTP und TCP-Port 443 für HTTPS relevant. Eine Portprüfung kann zeigen, ob überhaupt eine Verbindung zum vorgesehenen Dienst möglich ist. Beachten Sie dabei, dass eine offene Verbindung noch keine gültige Website-Antwort garantiert.

traceroute unter Linux und macOS beziehungsweise tracert unter Windows können den Weg zum Ziel sichtbar machen. Zeitüberschreitungen an einzelnen Zwischenstationen sind jedoch nicht zwingend ein Fehler: Manche Router beantworten solche Diagnosepakete nicht, leiten den normalen Datenverkehr aber weiter.

5. TLS-Zertifikat und HTTPS prüfen

Bei HTTPS muss der Server ein Zertifikat präsentieren, das zum aufgerufenen Hostnamen passt. Zusätzlich müssen Gültigkeitszeitraum, Zertifikatskette und unterstützte Verschlüsselungsverfahren mit dem verwendeten Browser oder Client kompatibel sein.

Prüfen Sie insbesondere:

  • Ist das Zertifikat noch gültig?
  • Deckt es alle benötigten Namen ab, etwa die Hauptdomain und www?
  • Wird die vollständige Zertifikatskette ausgeliefert?
  • Wird HTTPS ohne Endlosschleife oder unerwartete Umleitung erreicht?
  • Verwendet die Website gemischte Inhalte, also unsichere Ressourcen innerhalb einer HTTPS-Seite?

Ein Browser zeigt Zertifikatsfehler meist direkt an. Für automatisierte Systeme ist ein passender TLS-Test sinnvoll, weil Anwendungen Zertifikate anders bewerten können als ein Browser. Bei einer Zertifikatserneuerung sollten Sie nicht nur die Startseite, sondern auch wichtige Subdomains und die Erreichbarkeit aus mehreren Netzen prüfen.

6. HTTP-Status und Weiterleitungen prüfen

Mit curl lässt sich der HTTP-Header einer Adresse abrufen:

curl -I https://beispiel.de
curl -IL https://beispiel.de

Die Option -L folgt Weiterleitungen. So sehen Sie, ob die Anfrage direkt eine erfolgreiche Antwort erhält oder mehrere Stationen durchläuft. Eine einzelne Weiterleitung von HTTP zu HTTPS ist oft beabsichtigt. Viele aufeinanderfolgende Weiterleitungen, eine Schleife oder ein Wechsel zwischen verschiedenen Hostnamen deuten dagegen auf eine fehlerhafte Konfiguration hin.

Die Statuscodes liefern wichtige Hinweise:

  • 2xx: Die Anfrage wurde erfolgreich verarbeitet.
  • 3xx: Eine Weiterleitung oder eine andere Umleitung ist aktiv.
  • 4xx: Die Anfrage wird aus Sicht des Servers oder der Zugriffsregeln abgelehnt.
  • 5xx: Der Server kann die Anfrage nicht ordnungsgemäß verarbeiten.

Ein Statuscode allein beschreibt noch nicht die Qualität der Seite. Eine Fehlerseite mit Status 200 kann beispielsweise in Monitoring-Systemen als erreichbar erscheinen, obwohl der eigentliche Inhalt fehlt. Deshalb sollte bei kritischen Seiten zusätzlich nach einem erwarteten Text, einem bestimmten HTML-Element oder einem eindeutigen Inhaltssignal gesucht werden.

Von mehreren Standorten aus testen

Ein Test vom eigenen Rechner zeigt nur, was aus Ihrem Netzwerk sichtbar ist. Lokale DNS-Caches, Unternehmens-Firewalls, VPNs, Content-Delivery-Netzwerke und regionale Routing-Probleme können das Ergebnis beeinflussen. Für eine belastbare Einschätzung sollten Sie die Domain aus verschiedenen Netzen oder Regionen prüfen.

Geeignet sind beispielsweise:

  • ein Mobilfunknetz und ein Festnetzanschluss,
  • ein unabhängiger DNS-Resolver,
  • ein Server in einer anderen Region,
  • ein externes Monitoring mit mehreren Prüfstandorten.

Vergleichen Sie bei Abweichungen nicht nur „erreichbar“ oder „nicht erreichbar“, sondern auch DNS-Antworten, IPv4- und IPv6-Ergebnisse, TLS-Meldungen, Statuscodes und Antwortzeiten. Eine Störung an einem einzelnen Standort kann auf Routing, Geoblocking, eine regionale Firewall-Regel oder eine fehlerhafte CDN-Konfiguration hindeuten.

Monitoring sinnvoll einrichten

Ein einmaliger Test ist eine Momentaufnahme. Für wichtige Domains ist ein regelmäßiger Monitor sinnvoll, der bei einer Abweichung benachrichtigt. Die Prüfhäufigkeit sollte zum Geschäftsrisiko passen. Eine einfache Informationsseite benötigt meist weniger engmaschige Kontrolle als ein zentraler Login- oder Bestellprozess.

Ein gutes Monitoring unterscheidet mehrere Testarten:

  • Uptime-Check: Prüft, ob die URL erreichbar ist und einen erwarteten Statuscode liefert.
  • Inhaltsprüfung: Sucht nach einem stabilen Text oder Merkmal im Antwortinhalt.
  • Port-Check: Prüft, ob der relevante TCP-Dienst erreichbar ist.
  • TLS-Überwachung: Meldet Probleme mit Zertifikat und Gültigkeit.
  • DNS-Überwachung: Erkennt unerwartete Änderungen an wichtigen DNS-Einträgen.
  • Transaktionstest: Simuliert einen wichtigen Ablauf, etwa das Öffnen einer Anmeldeseite.

Konfigurieren Sie Benachrichtigungen mit Bedacht. Ein einzelner fehlgeschlagener Check kann durch eine kurzfristige Netzwerkstörung verursacht werden. Sinnvoll sind Wiederholungen, eine Bestätigung von einem zweiten Standort und eine klare Eskalationsregel. Gleichzeitig darf die Verzögerung nicht so lang sein, dass eine echte Störung erst deutlich später bemerkt wird.

Typische Fehlerbilder richtig einordnen

DNS-Fehler

Antworten wie „Name nicht gefunden“ weisen meist auf einen fehlenden oder fehlerhaften DNS-Eintrag hin. Prüfen Sie Zone, Nameserver-Delegation und den Hostnamen. Nach Änderungen müssen Sie außerdem Cache- und TTL-Effekte berücksichtigen.

Zeitüberschreitung

Eine Zeitüberschreitung kann durch Firewall-Regeln, Routing-Probleme, einen überlasteten Server oder einen nicht erreichbaren IPv6-Pfad entstehen. Vergleichen Sie verschiedene Netzwerke und testen Sie die Protokolle getrennt, bevor Sie die Ursache einem bestimmten System zuordnen.

Verbindung abgelehnt

Wird die Verbindung aktiv abgelehnt, läuft am Ziel möglicherweise kein Dienst auf dem erwarteten Port. Auch eine Firewall kann Verbindungen gezielt zurückweisen. Prüfen Sie Webserver, Reverse Proxy, Container, Load-Balancer und Sicherheitsregeln in ihrer tatsächlichen Reihenfolge.

TLS-Warnung

Eine TLS-Warnung deutet häufig auf einen falschen Hostnamen, ein abgelaufenes Zertifikat, eine unvollständige Zertifikatskette oder eine fehlerhafte Serverzeit hin. Bei mehreren Frontends muss jedes Frontend die richtige Konfiguration ausliefern.

HTTP-Fehler 4xx oder 5xx

Bei 4xx-Fehlern sind oft Zugriffsregeln, Authentifizierung, WAF-Regeln oder falsche Pfade beteiligt. 5xx-Fehler weisen eher auf Webserver, Anwendung, Datenbank, Proxy oder Ressourcenengpässe hin. Die Server- und Anwendungsprotokolle liefern in der Regel mehr Hinweise als ein erneuter Browseraufruf.

Praktische Checkliste für die Fehlersuche

  1. Definieren Sie die zu prüfenden Domains, Subdomains und wichtigen URLs.
  2. Prüfen Sie A-, AAAA- und gegebenenfalls CNAME-Einträge.
  3. Vergleichen Sie die DNS-Antworten aus mindestens zwei Netzwerken.
  4. Testen Sie IPv4 und IPv6 getrennt.
  5. Prüfen Sie die Erreichbarkeit der benötigten Ports.
  6. Kontrollieren Sie TLS-Zertifikat, Hostnamen und Zertifikatskette.
  7. Rufen Sie die URL ohne und mit Weiterleitungsfolge ab.
  8. Bewerten Sie Statuscode, Antwortinhalt und Antwortzeit gemeinsam.
  9. Vergleichen Sie regionale oder netzwerkabhängige Unterschiede.
  10. Dokumentieren Sie Zeitpunkt, Teststandort, Zieladresse und Ergebnis.

Eine solche Dokumentation erleichtert die Zusammenarbeit mit Hosting-Anbietern, DNS-Verwaltern und Netzwerkadministratoren. Notieren Sie außerdem, wann Änderungen an DNS, Zertifikaten, Firewalls, CDN oder Webserver vorgenommen wurden. So lassen sich zeitliche Zusammenhänge besser erkennen.

FAQ

Reicht ein Aufruf der Domain im Browser aus?

Nein. Ein Browsertest ist hilfreich, prüft aber vor allem Ihren aktuellen Standort und verarbeitet viele Dinge automatisch. DNS, IPv6, Weiterleitungen, TLS, Statuscode und Antwortinhalt sollten bei einer systematischen Prüfung separat betrachtet werden.

Ist ein erfolgreicher Ping ein Beweis für eine erreichbare Website?

Nein. Ping prüft in der Regel ICMP und nicht den Webdienst. Ein Server kann auf Ping antworten, während Port 443 oder der Webserver fehlerhaft ist. Umgekehrt kann Ping blockiert sein, obwohl HTTPS ordnungsgemäß funktioniert.

Warum funktioniert eine Domain über IPv4, aber nicht über IPv6?

Häufig ist ein AAAA-Eintrag vorhanden, obwohl Routing, Firewall oder Webserver für IPv6 nicht vollständig eingerichtet sind. Prüfen Sie beide Protokolle getrennt und entfernen oder korrigieren Sie den AAAA-Eintrag nur nach einer bewussten technischen Entscheidung.

Wie erkenne ich eine fehlerhafte Weiterleitung?

Rufen Sie die URL mit einem Werkzeug wie curl -IL auf und verfolgen Sie alle Stationen. Achten Sie auf Schleifen, unnötig viele Sprünge, wechselnde Hostnamen und einen fehlenden finalen Erfolgsstatus.

Wie oft sollte eine Domain geprüft werden?

Das hängt von der Bedeutung der Domain ab. Für kritische Dienste sind regelmäßige Checks aus mehreren Standorten sinnvoll. Bei weniger wichtigen Seiten genügt möglicherweise eine geringere Häufigkeit. Entscheidend ist, dass die Prüfung zu den erwarteten Ausfallkosten und zur Reaktionszeit Ihres Teams passt.

Was sollte ein Uptime-Monitor zusätzlich prüfen?

Mindestens Statuscode, TLS-Gültigkeit und eine stabile Inhaltsprüfung. Für wichtige Prozesse kommen DNS-Überwachung, IPv4- und IPv6-Checks sowie synthetische Tests hinzu, die einen zentralen Ablauf aus Nutzersicht nachbilden.

Kann ein CDN die Domain-Erreichbarkeit beeinflussen?

Ja. Ein CDN kann DNS, TLS, Routing, Caching und Sicherheitsregeln übernehmen. Ein Problem kann deshalb am Ursprungsserver oder an der CDN-Konfiguration liegen. Vergleichen Sie die Ergebnisse verschiedener Standorte und prüfen Sie, ob die Anfrage das erwartete Frontend erreicht.

Fazit

Wer die Domain-Erreichbarkeit zuverlässig testen möchte, sollte sich nicht auf einen Browseraufruf oder einen einzelnen Uptime-Wert verlassen. Eine belastbare Prüfung verbindet DNS-Kontrolle, getrennte IPv4- und IPv6-Tests, Port- und TLS-Prüfungen, HTTP-Status sowie eine einfache Inhaltskontrolle.

Für dauerhaft wichtige Domains empfiehlt sich ein Monitoring aus mehreren Standorten mit klaren Benachrichtigungs- und Eskalationsregeln. Wenn Sie Ergebnisse dokumentieren und technische Änderungen zeitlich zuordnen, können Sie Fehler schneller eingrenzen und unterscheiden, ob DNS, Netzwerk, Webserver, Sicherheitsregeln oder die Anwendung selbst betroffen sind.
IP-Adresse einer Website ermitteln: Methoden, Befehle und wichtige Grenzen

Die IP-Adresse einer Website zu ermitteln, ist in vielen Fällen unkompliziert: Ein DNS-Dienst übersetzt den Domainnamen in eine oder mehrere IP-Adressen. Je nach Betriebssystem können Sie dafür die Eingabeaufforderung, ein Terminal, die DNS-Informationen des Browsers oder einen seriösen Online-Dienst verwenden.

Wichtig ist jedoch die richtige Einordnung des Ergebnisses. Die angezeigte IP-Adresse gehört nicht zwingend direkt zum eigentlichen Webserver. Ein Content-Delivery-Netzwerk, ein Reverse-Proxy, ein Load-Balancer oder ein Sicherheitsdienst kann zwischen Domain und Ursprungsserver liegen. Dieser Ratgeber zeigt, wie Sie eine IP-Adresse zuverlässig ermitteln, die Ausgabe verstehen und typische Fehlinterpretationen vermeiden.

Was bedeutet die IP-Adresse einer Website?

Eine Domain wie beispiel.de ist für Menschen leichter zu merken als eine Zahlenfolge. Computer und Netzwerke verwenden dagegen IP-Adressen, um Ziele im Internet zu adressieren. Das Domain Name System, kurz DNS, übernimmt die Übersetzung zwischen beiden Angaben.

Bei einer Website können zwei IP-Versionen relevant sein:

  • IPv4: Eine Adresse besteht aus vier durch Punkte getrennten Zahlenblöcken, zum Beispiel in der Form 203.0.113.25.
  • IPv6: Eine Adresse besteht aus mehreren hexadezimalen Blöcken, die durch Doppelpunkte getrennt werden, zum Beispiel in der Form 2001:db8::25.

Eine Domain kann gleichzeitig eine IPv4- und eine IPv6-Adresse besitzen. Ebenso kann DNS mehrere Adressen zurückgeben, etwa zur Lastverteilung, für Ausfallsicherheit oder für unterschiedliche Netzwerke. Deshalb ist eine einzelne gefundene IP-Adresse nicht immer die vollständige Antwort.

IP-Adresse einer Website ermitteln: die schnellsten Methoden

Für eine erste Abfrage benötigen Sie meist kein spezielles Programm. Entscheidend ist, dass Sie nur den Domainnamen eingeben und nicht die komplette Webadresse mit Protokoll und Unterseiten. Aus https://www.beispiel.de/kontakt wird für die DNS-Abfrage in der Regel www.beispiel.de.

Windows: nslookup verwenden

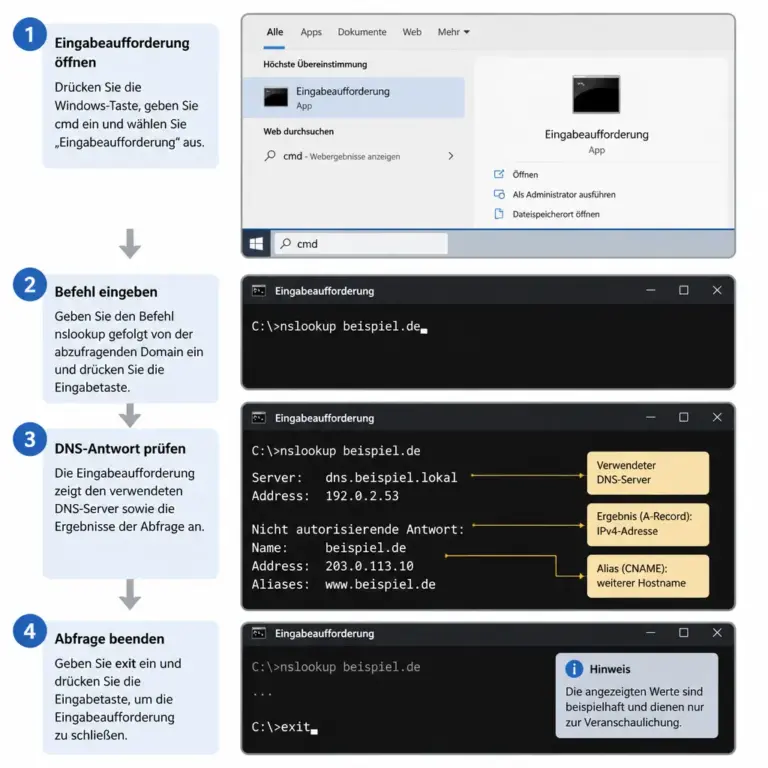
Beispielhafte nslookup-Abfrage in der Windows-Eingabeaufforderung
Eine nslookup-Abfrage zeigt die zu einer Domain gefundenen DNS-Adressen.

Achten Sie in der Ausgabe auf den abgefragten Hostnamen und die gefundenen A- beziehungsweise AAAA-Einträge. Die Darstellung hilft dabei, IPv4- und IPv6-Adressen nicht miteinander zu verwechseln.

Unter Windows ist nslookup bereits Bestandteil des Systems. Öffnen Sie die Eingabeaufforderung oder PowerShell und geben Sie ein:

nslookup beispiel.de

In der Ausgabe finden Sie zunächst den verwendeten DNS-Server und anschließend die Antwort für die abgefragte Domain. Zeilen mit einer IPv4-Adresse beziehen sich auf einen A-Datensatz. IPv6-Adressen werden über AAAA-Datensätze ausgegeben.

Sie können auch gezielt nach einem Record-Typ fragen:

nslookup -type=A beispiel.de
nslookup -type=AAAA beispiel.de

Bei einer Subdomain müssen Sie diese vollständig angeben:

nslookup shop.beispiel.de

Das ist wichtig, weil beispiel.de, www.beispiel.de und shop.beispiel.de auf unterschiedliche Ziele zeigen können.

Windows PowerShell: Resolve-DnsName

PowerShell bietet mit Resolve-DnsName eine ausführlichere Alternative:

Resolve-DnsName beispiel.de

Für einen bestimmten Record-Typ eignet sich zum Beispiel:

Resolve-DnsName beispiel.de -Type A
Resolve-DnsName beispiel.de -Type AAAA

Die Ausgabe macht häufig besser sichtbar, ob mehrere Antworten vorhanden sind und welche Art von DNS-Eintrag jeweils gefunden wurde.

Linux und macOS: dig oder host

Auf vielen Linux-Systemen und macOS-Geräten ist dig verfügbar. Die einfache Abfrage lautet:

dig beispiel.de

Übersichtlicher ist die Kurzform:

dig +short beispiel.de

Damit werden meist nur die ermittelten Adressen angezeigt. Für IPv4 und IPv6 können Sie die Abfrage trennen:

dig A beispiel.de +short
dig AAAA beispiel.de +short

Das Programm host ist ebenfalls praktisch:

host beispiel.de

Wenn ein Befehl nicht vorhanden ist, können Sie alternativ die DNS-Werkzeuge Ihrer Distribution installieren oder einen vertrauenswürdigen DNS-Dienst im Browser verwenden.

Online-DNS-Abfragen nutzen

Online-Dienste zeigen DNS-Einträge über eine Weboberfläche an. Das kann hilfreich sein, wenn Sie keine Kommandozeile verwenden möchten oder Antworten aus verschiedenen Regionen vergleichen wollen. Suchen Sie dort gezielt nach den Eintragstypen A und AAAA.

Beachten Sie dabei einige Grenzen:

  • Der Dienst verwendet seinen eigenen Resolver und nicht unbedingt den DNS-Server Ihres Anschlusses.
  • Zwischengespeicherte Antworten können sich von einer lokalen Abfrage unterscheiden.
  • Bei unbekannten Websites sollten Sie keine sensiblen internen Hostnamen oder vertraulichen Domains an externe Dienste übermitteln.
  • Ein Online-Ergebnis zeigt ebenfalls nur die öffentlich sichtbare DNS-Struktur und nicht automatisch den Ursprungsserver.

Die Ausgabe richtig lesen

Eine DNS-Antwort enthält mehr Informationen als nur eine IP-Adresse. Wer die einzelnen Bestandteile versteht, kann Fehler schneller erkennen.

A- und AAAA-Datensätze

Ein A-Datensatz verbindet einen Hostnamen mit einer IPv4-Adresse. Ein AAAA-Datensatz verbindet ihn mit einer IPv6-Adresse. Wenn nur ein A-Datensatz vorhanden ist, bedeutet das nicht automatisch, dass die Website fehlerhaft eingerichtet ist. Möglicherweise wird IPv6 nicht angeboten oder ist für den jeweiligen Dienst nicht vorgesehen.

Umgekehrt kann eine Website mehrere A- oder AAAA-Einträge besitzen. Das ist bei großen Diensten, geografischer Verteilung oder redundanten Systemen üblich. Eine Abfrage zu einem späteren Zeitpunkt oder über einen anderen Resolver kann deshalb eine andere Reihenfolge liefern.

CNAME und Weiterleitungen innerhalb von DNS

Statt direkt eine IP-Adresse zu hinterlegen, kann ein Hostname auf einen anderen Hostnamen verweisen. Dafür wird häufig ein CNAME verwendet. Beispielhaft könnte www.beispiel.de auf webanbieter.example.net zeigen. Erst die weitere DNS-Auflösung liefert anschließend die A- oder AAAA-Adressen.

Ein CNAME ist keine HTTP-Weiterleitung. Der Browser wird dabei nicht mit einem sichtbaren Sprung auf eine andere URL geschickt. Es handelt sich um eine technische Zuordnung innerhalb des DNS.

TTL und DNS-Cache

Die TTL, also die Time to Live, gibt an, wie lange Resolver eine DNS-Antwort grundsätzlich zwischenspeichern dürfen. Während dieser Zeit kann ein Gerät oder DNS-Server die alte Adresse verwenden, ohne erneut beim zuständigen Nameserver nachzufragen.

Nach einer DNS-Änderung sehen daher nicht alle Nutzer sofort dieselbe Adresse. Unterschiede können durch lokale Caches, Router, Unternehmensnetzwerke oder öffentliche Resolver entstehen. Ein Neustart des Browsers allein leert nicht immer alle DNS-Zwischenspeicher.

Warum die ermittelte IP nicht immer der echte Server ist

Die IP-Adresse, die Sie über DNS erhalten, ist die öffentlich erreichbare Adresse für den abgefragten Hostnamen. Sie muss nicht mit der internen oder ursprünglichen Serveradresse des Website-Betreibers identisch sein.

Content-Delivery-Netzwerke und Reverse-Proxys

Viele Websites verwenden einen Reverse-Proxy oder ein Content-Delivery-Netzwerk. Der Besucher verbindet sich dann zunächst mit einem vorgeschalteten Netzwerk. Dieses kann Inhalte ausliefern, Anfragen filtern, TLS-Verbindungen terminieren und die Anfrage anschließend an einen Ursprungsserver weitergeben.

In diesem Fall zeigt die DNS-Abfrage typischerweise die Adresse des vorgeschalteten Dienstes. Das ist nicht zwingend ein Fehler, sondern oft ein bewusstes Sicherheits- und Leistungsdesign. Ein Reverse-Proxy kann den Ursprungsserver vor direkten Anfragen abschirmen.

Load-Balancing und wechselnde Antworten

Ein Load-Balancer verteilt Anfragen auf mehrere Server. DNS kann dabei mehrere Adressen liefern oder je nach Standort und Resolver unterschiedliche Ziele zurückgeben. Eine einzelne Abfrage ist deshalb nur eine Momentaufnahme.

Wenn Sie eine Störung untersuchen, sollten Sie die Domain über verschiedene Netzwerke und zu verschiedenen Zeitpunkten prüfen. Zusätzlich ist festzustellen, ob nur die Hauptdomain oder auch einzelne Subdomains betroffen sind.

Gemeinsam genutzte IP-Adressen

Auf einer IP-Adresse können mehrere Websites betrieben werden. Das ist bei gemeinsam genutztem Hosting üblich. Die Zuordnung der angeforderten Website erfolgt zusätzlich über den Hostnamen, den der Browser bei der HTTP- oder HTTPS-Verbindung übermittelt.

Aus einer IP-Adresse lässt sich daher meist nicht zuverlässig ableiten, welche einzelne Person oder welches Unternehmen einen Server betreibt. Auch die Zuordnung eines Hostnamens zu einer Adresse kann sich ändern.

IP-Adresse einer Website ermitteln und den DNS-Pfad nachvollziehen

Wenn Sie nicht nur die Endadresse, sondern den Auflösungsweg verstehen möchten, können Sie die DNS-Kette genauer untersuchen.

Mit dig zeigt diese Abfrage zusätzliche Informationen:

dig beispiel.de

Für eine nachvollziehbare Auflösung über die Nameserver ist unter Unix-ähnlichen Systemen häufig dieser Befehl geeignet:

dig +trace beispiel.de

Die Ausgabe beginnt bei den Root-Nameservern und folgt anschließend den zuständigen Ebenen bis zur Domain. Das kann helfen, Delegationsprobleme oder unerwartete Nameserver zu erkennen. Die Darstellung ist allerdings technisch und für eine einfache IP-Abfrage meist nicht erforderlich.

Zusätzlich können Sie die autoritativen Nameserver der Domain abfragen:

dig NS beispiel.de +short

Die Nameserver verwalten die maßgeblichen DNS-Einträge. Der Resolver, den Ihr Gerät normalerweise verwendet, liefert dagegen häufig eine zwischengespeicherte Antwort.

Reverse-DNS: Von der IP-Adresse zum Hostnamen

Eine Vorwärtsabfrage übersetzt einen Hostnamen in eine IP-Adresse. Bei einer Reverse-DNS-Abfrage wird umgekehrt geprüft, ob zu einer IP-Adresse ein PTR-Eintrag existiert.

Mit nslookup können Sie beispielsweise eine Adresse prüfen:

nslookup 203.0.113.25

Mit dig ist die Form ebenfalls möglich:

dig -x 203.0.113.25

Ein Reverse-DNS-Name ist jedoch nicht automatisch der Domainname der Website. Ein Betreiber kann einen technischen Hostnamen hinterlegen, mehrere Domains können dieselbe Adresse nutzen oder es kann gar kein PTR-Eintrag vorhanden sein. Forward- und Reverse-DNS müssen nicht spiegelbildlich übereinstimmen.

Häufige Fehler bei der Abfrage vermeiden

Die komplette URL verwenden

DNS-Werkzeuge benötigen normalerweise keinen Pfad wie /blog/artikel und kein Protokoll wie https://. Verwenden Sie den Hostnamen. Bei einer URL mit Port sollten Sie den Port getrennt betrachten; er gehört nicht zum DNS-Namen.

www und die Hauptdomain verwechseln

beispiel.de und www.beispiel.de sind unterschiedliche Hostnamen. Sie können dieselbe IP-Adresse besitzen, müssen es aber nicht. Prüfen Sie deshalb genau den Namen, den Sie tatsächlich aufrufen möchten.

Eine lokale Hosts-Datei übersehen

Auf einem Computer kann die Hosts-Datei eine lokale Zuordnung enthalten. Diese kann die normale DNS-Auflösung überschreiben. Das ist in Entwicklungsumgebungen und Unternehmensnetzen nützlich, kann aber bei der Fehlersuche irritieren.

Wenn nur ein bestimmtes Gerät eine unerwartete Adresse anzeigt, vergleichen Sie die Antwort mit einem anderen Netzwerk oder einem anderen Gerät. Prüfen Sie außerdem lokale Sicherheitssoftware, VPN-Verbindungen und DNS-Einstellungen.

IP-Adresse mit Standort oder Betreiber gleichsetzen

IP-Geolokalisierung liefert nur eine technische Schätzung und kann je nach Datenbank unterschiedlich ausfallen. Sie ist kein zuverlässiger Nachweis für den tatsächlichen Standort eines Servers, einer Person oder eines Unternehmens. Auch die Registrierung einer IP-Adresse bedeutet nicht automatisch, dass dort eine bestimmte Website betrieben wird.

Praktische Entscheidungshilfe: Welche Methode passt?

Ziel Geeignete Methode Worauf achten?
Schnelle Einzelabfrage unter Windows nslookup A- und AAAA-Einträge getrennt prüfen
Ausführliche Windows-Informationen Resolve-DnsName Record-Typ und mehrere Antworten beachten
Schnelle Abfrage unter Linux oder macOS dig +short oder host Subdomain exakt eingeben
DNS-Kette analysieren dig +trace Technische Ausgabe und Delegationen auswerten
Keine Kommandozeile verfügbar Seriöser Online-DNS-Dienst Resolver, Cache und Datenschutz berücksichtigen

Für eine normale Prüfung reichen meist zwei Abfragen: eine nach A und eine nach AAAA. Bei einer Fehlersuche sollten Sie zusätzlich die Subdomain, den verwendeten Resolver und den Zeitpunkt dokumentieren.

Datenschutz und Sicherheit

Eine öffentliche DNS-Abfrage ist grundsätzlich ein normaler Bestandteil der Internetnutzung. Trotzdem sollten Sie das Ergebnis nicht überinterpretieren und keine unnötigen Informationen sammeln. Die IP-Adresse allein ist kein Beweis für eine Sicherheitslücke, eine Verantwortlichkeit oder eine bestimmte Person.

Wenn Sie eine eigene Website verwalten, prüfen Sie regelmäßig, welche Hostnamen öffentlich auflösbar sind. Interne Systeme sollten nicht versehentlich über öffentliche DNS-Zonen bekannt gemacht werden. Für administrative Aufgaben gehören außerdem Zugriffskontrollen, aktuelle Software und eine saubere Trennung zwischen öffentlichen und internen Diensten zur grundlegenden Sicherheitsvorsorge.

Bei fremden Systemen sollten Sie sich auf passive DNS-Abfragen beschränken, sofern keine ausdrückliche Erlaubnis für weitergehende Prüfungen vorliegt. Das Ermitteln einer öffentlich sichtbaren Adresse ist etwas anderes als das Scannen oder gezielte Testen eines Servers.

FAQ

Kann ich jede Website über ihre IP-Adresse öffnen?

Nicht unbedingt. Bei gemeinsam genutztem Hosting benötigt der Server den Hostnamen, um die richtige Website auszuwählen. Außerdem können HTTPS-Zertifikate, Weiterleitungen und Sicherheitsregeln den direkten Aufruf über die IP-Adresse verhindern oder eine Warnung auslösen.

Warum zeigt eine Domain mehrere IP-Adressen?

Mehrere Adressen können der Lastverteilung, Redundanz, regionalen Auslieferung oder der Unterstützung verschiedener Netzwerke dienen. Prüfen Sie sowohl A- als auch AAAA-Einträge und betrachten Sie die Antwort als aktuelle DNS-Sicht, nicht als unveränderliche Eigenschaft der Website.

Warum unterscheiden sich die Ergebnisse auf zwei Geräten?

Mögliche Gründe sind unterschiedliche DNS-Resolver, zwischengespeicherte Antworten, VPNs, Unternehmensnetzwerke, eine lokale Hosts-Datei oder ein wechselndes DNS-System. Vergleichen Sie die Abfragen mit demselben Hostnamen und notieren Sie Zeitpunkt und verwendeten Resolver.

Ist die IP-Adresse der Domain auch die IP-Adresse des Webservers?

Sie ist die öffentlich aufgelöste Zieladresse für diesen Hostnamen. Bei Reverse-Proxys, Content-Delivery-Netzwerken und Load-Balancern gehört sie möglicherweise zu einem vorgeschalteten Dienst. Der Ursprungsserver kann eine andere, nicht öffentlich sichtbare Adresse besitzen.

Was ist der Unterschied zwischen IPv4 und IPv6?

IPv4 und IPv6 sind unterschiedliche Internetprotokolle mit unterschiedlichen Adressformaten. Eine Website kann beide Varianten anbieten oder nur eine davon. Mit A fragen Sie IPv4 ab, mit AAAA IPv6.

Wie finde ich heraus, wem eine IP-Adresse gehört?

WHOIS- oder RDAP-Informationen können Hinweise auf die zuständige Organisation eines Adressbereichs liefern. Das ist jedoch nicht zwangsläufig der Website-Betreiber. Hosting, Reseller, Datenschutzangaben und vorgeschaltete Netzwerke können die Zuordnung zusätzlich erschweren.

Wie lange dauert eine Änderung der IP-Adresse?

Das hängt unter anderem von der eingestellten TTL, lokalen Caches und den verwendeten DNS-Resolvern ab. Während der Übergangszeit können verschiedene Nutzer noch unterschiedliche Antworten erhalten. Ein einzelner Test bestätigt daher nicht immer, dass die Änderung bereits überall sichtbar ist.

Fazit

Die IP-Adresse einer Website zu ermitteln, gelingt mit nslookup, Resolve-DnsName, dig, host oder einem geeigneten Online-DNS-Dienst. Für eine vollständige Prüfung sollten Sie die exakte Subdomain sowie A- und AAAA-Einträge abfragen und mehrere Antworten berücksichtigen.

Die wichtigste Einschränkung lautet: Die gefundene Adresse beschreibt den öffentlichen DNS-Zugang, nicht automatisch den tatsächlichen Ursprungsserver. CDN-Dienste, Reverse-Proxys, Load-Balancer, Caches und gemeinsam genutztes Hosting können das Ergebnis beeinflussen. Wer diese Zusammenhänge berücksichtigt, kann DNS-Abfragen sinnvoll für Fehlersuche, Administration und technische Dokumentation einsetzen, ohne aus einer IP-Adresse unzulässige Schlussfolgerungen zu ziehen.