Regelmäßige Website-Checks lohnen sich: Der umfassende Ratgeber

Eine Website ist kein einmalig abgeschlossenes Projekt. Inhalte ändern sich, Software wird aktualisiert, Anforderungen an Datenschutz und Barrierefreiheit entwickeln sich weiter und auch die Erwartungen der Besucherinnen und Besucher bleiben nicht gleich. Genau deshalb gilt: Regelmäßige Website-Checks lohnen sich. Sie helfen dabei, technische Fehler früh zu erkennen, die Nutzererfahrung zu verbessern und den Wert einer Website langfristig zu erhalten.

Dieser Ratgeber zeigt, welche Bereiche bei einem Website-Check wichtig sind, in welchen Abständen Prüfungen sinnvoll sein können und wie sich die Ergebnisse in einen verständlichen Maßnahmenplan übersetzen lassen. Dabei geht es nicht um eine einzelne automatisierte Prüfung, sondern um einen systematischen Blick auf Technik, Inhalte, Sicherheit, Auffindbarkeit und Nutzung.

Warum regelmäßige Website-Checks lohnenswert sind

Viele Probleme entstehen schleichend. Ein Formular funktioniert nach einer Änderung nicht mehr, eine Weiterleitung zeigt auf eine veraltete Adresse oder ein Bild lädt auf mobilen Geräten zu langsam. Solche Fehler bleiben oft unbemerkt, weil die Website im Alltag weiterhin erreichbar ist. Erreichbarkeit allein bedeutet jedoch nicht, dass sie zuverlässig, verständlich und nutzbar ist.

Ein regelmäßiger Check schafft eine wiederkehrende Gelegenheit, den aktuellen Zustand zu betrachten. Dadurch lassen sich kleine Abweichungen erkennen, bevor sie zu größeren Problemen werden. Das ist besonders wichtig für Websites, die Anfragen generieren, Informationen bereitstellen, Produkte verkaufen oder das Vertrauen in ein Unternehmen prägen.

Ein Website-Check ist außerdem eine gute Grundlage für Prioritäten. Nicht jede Auffälligkeit muss sofort behoben werden. Ein fehlender Alternativtext, ein nicht funktionierendes Kontaktformular und eine veraltete Datenschutzinformation haben unterschiedliche Auswirkungen. Eine strukturierte Prüfung hilft, Risiken nach Dringlichkeit und Nutzen zu ordnen, statt einzelne Fehler zufällig zu bearbeiten.

Welche Bereiche ein guter Website-Check umfasst
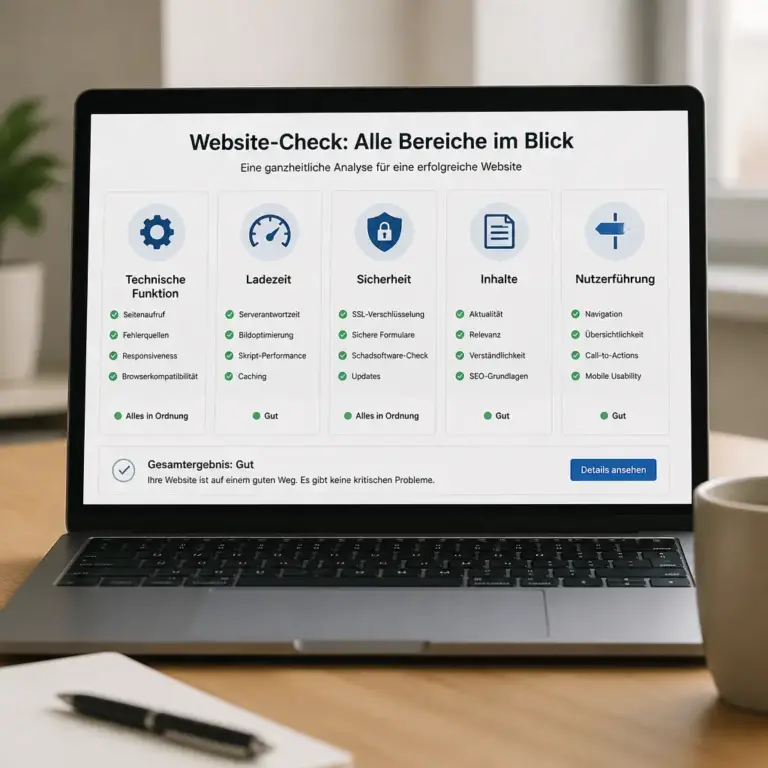
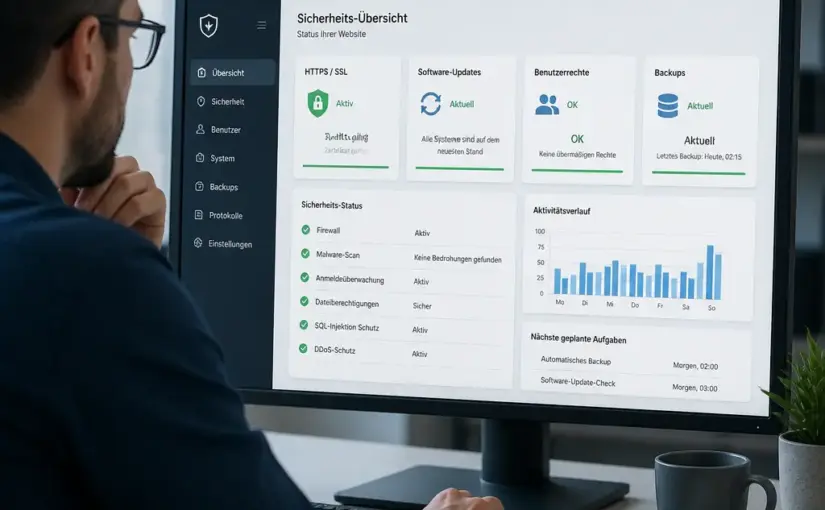
Ganzheitlicher Website-Check mit technischen und inhaltlichen Pru00fcfbereichen
Ein guter Website-Check verbindet technische und inhaltliche Perspektiven.

Die Darstellung macht sichtbar, dass eine Website nicht nur auf Erreichbarkeit geprüft wird. Entscheidend ist das Zusammenspiel von Technik, Sicherheit, Inhalten und Nutzerführung.

Eine aussagekräftige Prüfung sollte mehrere Perspektiven verbinden. Ein rein technischer Scan entdeckt beispielsweise defekte Links, beurteilt aber nicht automatisch, ob ein Angebot verständlich beschrieben ist. Umgekehrt kann eine inhaltlich überzeugende Seite durch lange Ladezeiten oder unsichere Einstellungen an Wirkung verlieren.

Technische Funktionsfähigkeit

Im technischen Bereich geht es zunächst um die grundlegende Stabilität. Wichtige Seiten sollten erreichbar sein, interne Links funktionieren und zentrale Funktionen zuverlässig reagieren. Dazu gehören etwa Suchfelder, Navigationen, Formulare, Filter, Warenkörbe oder Terminbuchungen, sofern die Website solche Elemente verwendet.

  • Prüfen Sie wichtige Seiten mit unterschiedlichen Browsern und auf mobilen Geräten.
  • Testen Sie Formulare mit realistischen Eingaben, einschließlich Fehlermeldungen und Pflichtfeldern.
  • Kontrollieren Sie interne Verlinkungen sowie Weiterleitungen nach Änderungen an URLs.
  • Achten Sie auf sichtbare Darstellungsfehler, abgeschnittene Texte und überlagerte Elemente.
  • Überprüfen Sie, ob Fehlermeldungen verständlich sind und den nächsten sinnvollen Schritt nennen.

Bei geschäftlich wichtigen Funktionen sollte nicht nur der Erfolgsfall geprüft werden. Ebenso relevant ist, was passiert, wenn Angaben fehlen, ein Feld falsch ausgefüllt wird oder ein Prozess auf einem kleinen Bildschirm durchgeführt wird.

Ladezeit und technische Leistung

Eine langsame Seite erschwert die Nutzung und kann dazu führen, dass Besucherinnen und Besucher abbrechen. Die tatsächliche Geschwindigkeit hängt unter anderem vom Gerät, vom Netzwerk, vom Standort des Servers, von Bildern und von eingebundenen Diensten ab. Deshalb sollte die Leistung nicht nur unter einer einzigen Bedingung betrachtet werden.

Besonders häufig bremsen sehr große Bilddateien, unnötige Skripte, schlecht konfigurierte Caching-Mechanismen oder externe Inhalte. Eine sinnvolle Prüfung beginnt mit den wichtigsten Einstiegsseiten. Danach lässt sich entscheiden, ob eine Optimierung bei Bildern, Code, Hosting oder eingebundenen Anwendungen den größten Effekt verspricht.

Ein einzelner Messwert ist dabei kein vollständiges Qualitätsurteil. Wichtiger ist, wiederkehrende Auffälligkeiten zu erkennen und die Entwicklung über mehrere Prüfungen zu beobachten. Zusätzlich sollte die Website praktisch auf einem mobilen Gerät genutzt werden, weil Messwerte nicht jede wahrgenommene Verzögerung erklären.

Sicherheit und Aktualität

Sicherheitsprüfungen gehören zu den Bereichen, bei denen regelmäßige Kontrollen besonders wichtig sind. Veraltete Software, unsichere Passwörter, unnötige Benutzerkonten oder nicht mehr benötigte Erweiterungen können die Angriffsfläche vergrößern. Welche Maßnahmen erforderlich sind, hängt vom verwendeten System und von der technischen Umgebung ab.

  • Halten Sie das Content-Management-System, Erweiterungen und Themes nach einem geeigneten Wartungsprozess aktuell.
  • Entfernen Sie nicht mehr benötigte Zugänge, Testseiten und ungenutzte Erweiterungen.
  • Verwenden Sie individuelle, starke Passwörter und, wenn verfügbar, eine zusätzliche Anmeldeabsicherung.
  • Prüfen Sie, ob Backups vorhanden, geschützt und im Bedarfsfall wiederherstellbar sind.
  • Dokumentieren Sie, wer für Aktualisierungen, Sicherungen und die Reaktion auf Vorfälle verantwortlich ist.

Automatisierte Sicherheitsmeldungen können Hinweise geben, ersetzen aber keine angemessene Einordnung. Bei sensiblen Daten, individuellen Anwendungen oder einem konkreten Verdacht auf einen Vorfall sollte fachkundige Unterstützung hinzugezogen werden.

Inhalte, Verständlichkeit und Vertrauen prüfen

Eine Website kann technisch einwandfrei funktionieren und trotzdem ihre Ziele verfehlen, wenn Inhalte unklar, veraltet oder widersprüchlich sind. Ein regelmäßiger Inhaltscheck betrachtet nicht nur Rechtschreibung, sondern auch die Frage, ob Menschen schnell erkennen, worum es geht und was sie als Nächstes tun können.

Aktualität und inhaltliche Konsistenz

Prüfen Sie zunächst zentrale Informationen wie Leistungen, Kontaktmöglichkeiten, Öffnungszeiten, Zuständigkeiten und Verfügbarkeiten. Veraltete Hinweise wirken unzuverlässig und können zu unnötigen Rückfragen führen. Auch kleine Widersprüche zwischen verschiedenen Unterseiten sollten beseitigt werden.

Hilfreich ist eine einfache Inhaltsinventur. Erfassen Sie die wichtigsten Seiten in einer Tabelle und ergänzen Sie Spalten für verantwortliche Person, letzte Prüfung, Aktualisierungsbedarf und nächste Maßnahme. So wird sichtbar, welche Inhalte besonders häufig angepasst werden müssen und wo Zuständigkeiten fehlen.

Auch ältere Beiträge sollten nicht automatisch gelöscht werden. Zuerst ist zu prüfen, ob sie aktualisiert, zusammengeführt oder klar als historisch eingeordnet werden können. Eine Weiterleitung oder ein kurzer Hinweis ist meist besser als eine dauerhaft ins Leere führende Adresse.

Verständliche Sprache und klare Nutzerführung

Gute Inhalte beantworten die wichtigsten Fragen der jeweiligen Zielgruppe ohne unnötige Umwege. Überschriften sollten den Inhalt des Abschnitts präzise ankündigen. Absätze, Listen und Zwischenüberschriften erleichtern das Lesen, besonders auf kleinen Bildschirmen.

Prüfen Sie bei wichtigen Seiten unter anderem:

  • Ist innerhalb weniger Sekunden erkennbar, welches Problem die Seite löst?
  • Werden Fachbegriffe erklärt oder durch verständlichere Formulierungen ersetzt?
  • Ist die gewünschte Handlung deutlich sichtbar und sinnvoll benannt?
  • Gibt es Hinweise zu Ablauf, Voraussetzungen, Bearbeitungszeit oder Kontaktweg?
  • Werden Einwände und häufige Fragen dort beantwortet, wo sie entstehen?

Eine klare Handlungsaufforderung muss nicht laut oder aufdringlich sein. Sie sollte vor allem zum Kontext passen. „Termin anfragen“, „Leistungsübersicht öffnen“ oder „Unterlagen herunterladen“ ist meist hilfreicher als eine nichtssagende Beschriftung.

Vertrauenssignale ohne Übertreibung

Vertrauen entsteht durch nachvollziehbare Informationen. Dazu zählen eine erreichbare Kontaktmöglichkeit, transparente Angaben zum Unternehmen, verständliche Bedingungen und ein professioneller Umgang mit Fehlern. Behauptungen sollten belegbar und aktuell sein. Nicht vorhandene Auszeichnungen, erfundene Erfahrungen oder pauschale Versprechen gehören nicht auf eine seriöse Website.

Wenn Fachwissen eine wichtige Rolle spielt, können Verantwortlichkeiten, Qualifikationen, Arbeitsweisen und Aktualisierungsdaten sinnvoll erläutert werden. Das stärkt die Einordnung, ohne mehr zu versprechen, als tatsächlich belegt werden kann.

Mobile Nutzung und Barrierearmut

Ein großer Teil der Website-Nutzung findet auf mobilen Geräten statt. Ein Check sollte deshalb nicht bei der Desktopansicht enden. Prüfen Sie Navigation, Schriftgröße, Abstände, Formulare und interaktive Elemente auf einem kleinen Bildschirm. Inhalte sollten ohne horizontales Scrollen lesbar sein und wichtige Aktionen mit dem Finger zuverlässig erreichbar bleiben.

Barrierearme Gestaltung hilft nicht nur Menschen mit dauerhaften Einschränkungen. Auch Personen mit vorübergehenden Einschränkungen, geringer Aufmerksamkeit, älteren Geräten oder ungünstigen Lichtverhältnissen profitieren davon. Wichtige Grundlagen sind:

  • ausreichende Kontraste zwischen Text und Hintergrund,
  • Alternativtexte für informative Bilder,
  • verständliche Linktexte statt isolierter Formulierungen wie „hier klicken“,
  • eine nachvollziehbare Überschriftenstruktur,
  • Bedienbarkeit ohne ausschließlich auf eine Maus angewiesen zu sein,
  • sichtbare Fokuszustände bei der Tastaturbedienung,
  • klare Fehlermeldungen und verständliche Formularbeschriftungen.

Automatisierte Werkzeuge können technische Hinweise liefern, erkennen aber nicht jede Hürde. Eine manuelle Prüfung mit Tastatur und verschiedenen mobilen Ansichten ergänzt den automatisierten Teil. Für besondere Anforderungen kann eine fachkundige Barrierefreiheitsprüfung sinnvoll sein.

Suchmaschinenfreundlichkeit sinnvoll kontrollieren

Suchmaschinenoptimierung sollte nicht als Sammlung isolierter Tricks verstanden werden. Eine suchmaschinenfreundliche Website hilft Menschen, passende Inhalte zu finden, und stellt diese Inhalte technisch zugänglich bereit. Ein regelmäßiger Check kann deshalb mit den tatsächlichen Fragen der Zielgruppe beginnen.

Kontrollieren Sie, ob wichtige Seiten einen eindeutigen Seitentitel, eine passende Beschreibung und eine verständliche Hauptüberschrift besitzen. Prüfen Sie außerdem, ob Suchmaschinen relevante Seiten erreichen können und ob versehentlich wichtige Inhalte ausgeschlossen wurden. Interne Verlinkungen sollten thematisch sinnvoll sein und die wichtigsten Informationen nicht in Sackgassen verstecken.

Ebenso wichtig ist die Qualität der Inhalte. Seiten sollten einen eigenständigen Nutzen bieten, Suchbegriffe natürlich verwenden und keine bloßen Varianten desselben Textes darstellen. Das Hauptkeyword „Regelmäßige Website-Checks lohnen sich“ passt beispielsweise in diesen Ratgeber, weil es die zentrale Aussage beschreibt. Es sollte jedoch nicht in jeden Absatz gezwungen werden.

Nach größeren Änderungen an Struktur oder URLs lohnt sich eine Prüfung von Weiterleitungen, Seitenstatus und internen Links. Bei der Interpretation von Suchdaten ist Zurückhaltung sinnvoll: Schwankungen können verschiedene Ursachen haben. Einzelne Werte beweisen nicht automatisch, dass eine Änderung erfolgreich oder erfolglos war.

Datenschutz und rechtliche Informationen im Blick behalten

Rechtliche Anforderungen hängen vom Standort, vom Geschäftsmodell, von den eingesetzten Diensten und von der konkreten Datenverarbeitung ab. Ein Website-Check kann organisatorische Lücken sichtbar machen, ersetzt aber keine individuelle Rechtsberatung.

Prüfen Sie regelmäßig, ob Impressum, Datenschutzerklärung und weitere erforderliche Informationen erreichbar, verständlich und auf dem aktuellen Stand sind. Dokumentieren Sie eingesetzte Analyse-, Marketing-, Karten-, Video- oder Schriftartendienste. Auch eingebundene Drittanbieter können Datenverarbeitungen auslösen, die in die Prüfung einbezogen werden müssen.

Besondere Aufmerksamkeit verdienen Formulare und Newsletter-Anmeldungen. Fragen Sie nur Daten ab, die für den jeweiligen Zweck erforderlich sind, informieren Sie verständlich über die Verarbeitung und sorgen Sie für einen nachvollziehbaren Umgang mit Einwilligungen und Widerrufen. Bei Änderungen an Tools oder Tracking-Konzepten sollte die Dokumentation zeitnah angepasst werden.

Wie oft ein Website-Check sinnvoll ist

Der passende Rhythmus hängt von Größe, Aktualität, technischer Komplexität und Bedeutung der Website ab. Eine kleine, selten veränderte Informationsseite benötigt einen anderen Plan als ein Shop, ein Portal oder eine Website mit vielen Redakteurinnen und Redakteuren.

  • Laufend oder wöchentlich: zentrale Funktionen, Erreichbarkeit, sicherheitsrelevante Hinweise und wichtige Formulare beobachten.
  • Monatlich: Inhalte, Links, Weiterleitungen, Aktualisierungen und ausgewählte mobile Ansichten kontrollieren.
  • Vierteljährlich: Ladezeiten, Suchmaschinenfreundlichkeit, Barrierearmut und wichtige Nutzerwege systematischer prüfen.
  • Nach Änderungen: neue Funktionen, URL-Anpassungen, Designänderungen und eingebundene Dienste gezielt testen.
  • Jährlich: Ziele, Inhalte, Verantwortlichkeiten, Datenschutzdokumentation und die gesamte technische Strategie bewerten.

Diese Intervalle sind Orientierungspunkte. Ein kritischer Fehler wird nicht bis zum nächsten Quartal aufgeschoben. Umgekehrt muss eine kleine Website nicht jeden Tag eine vollständige Prüfung durchlaufen, wenn ein klarer und angemessener Wartungsplan existiert.

Aus Prüfergebnissen einen Maßnahmenplan erstellen

Die größte Wirkung entsteht nicht durch eine lange Fehlerliste, sondern durch nachvollziehbare Entscheidungen. Dokumentieren Sie pro Fund mindestens die betroffene URL oder Funktion, die Beobachtung, die mögliche Auswirkung, die Priorität, die verantwortliche Person und den geplanten Termin.

Eine einfache Priorisierung kann sich an drei Fragen orientieren:

  1. Verhindert das Problem eine wichtige Handlung oder den Zugang zu zentralen Informationen?
  2. Entstehen dadurch Sicherheits-, Datenschutz- oder Vertrauensrisiken?
  3. Wie groß ist der erwartete Nutzen einer Behebung im Verhältnis zum Aufwand?

Ein nicht funktionierendes Anfrageformular hat meist höhere Priorität als eine kleine gestalterische Unstimmigkeit. Gleichzeitig sollte ein wiederkehrender kleiner Fehler nicht dauerhaft ignoriert werden, wenn er sich mit geringem Aufwand beheben lässt. Nach der Umsetzung folgt eine kurze Nachprüfung. Erst dann ist klar, ob die Maßnahme tatsächlich geholfen hat.

Ein guter Website-Check endet nicht mit der Diagnose. Er führt zu einer verständlichen Entscheidung, einer verantwortlichen Zuständigkeit und einer späteren Kontrolle.

Typische Fehler bei Website-Checks vermeiden

Ein häufiger Fehler ist die ausschließliche Nutzung eines automatisierten Tools. Solche Werkzeuge sind nützlich, aber sie verstehen nicht immer den Kontext einer Seite. Sie erkennen möglicherweise einen fehlenden Alternativtext, beurteilen jedoch nicht, ob der vorhandene Text die Bildfunktion sinnvoll beschreibt.

Ebenso problematisch ist eine Prüfung aus der Perspektive des internen Teams allein. Menschen, die eine Website täglich pflegen, kennen Abkürzungen und Abläufe, die neuen Besucherinnen und Besuchern nicht vertraut sind. Eine zusätzliche Sichtweise aus dem Umfeld der Zielgruppe kann deshalb wertvolle Hinweise liefern, ohne dass daraus ein formaler Usability-Test gemacht werden muss.

Vermeiden Sie außerdem unklare Zuständigkeiten. Wenn niemand weiß, wer einen Fehler bewertet und behebt, bleibt auch eine gute Analyse folgenlos. Ein kleiner, realistischer Prüfplan ist wirksamer als eine umfangreiche Liste, die im Alltag nicht gepflegt werden kann.

FAQ

Was ist ein Website-Check?

Ein Website-Check ist eine strukturierte Prüfung einer Website. Dabei werden je nach Ziel technische Funktionen, Inhalte, Sicherheit, mobile Nutzung, Barrierearmut, Suchmaschinenfreundlichkeit und rechtliche Informationen betrachtet. Der Umfang sollte zur Bedeutung und Komplexität der Website passen.

Warum reichen gelegentliche Einzelprüfungen nicht aus?

Zwischen zwei Einzelprüfungen können sich Software, Inhalte, Links, Dienste und Anforderungen verändern. Regelmäßige Kontrollen machen Entwicklungen sichtbar und helfen, Fehler früher zu beheben. Deshalb lohnen sich regelmäßige Website-Checks besonders bei häufig aktualisierten oder geschäftlich wichtigen Websites.

Kann ein automatisiertes Tool den gesamten Check übernehmen?

Nein. Automatisierte Werkzeuge können technische Hinweise liefern und wiederkehrende Prüfungen erleichtern. Sie ersetzen jedoch nicht die manuelle Nutzung, die inhaltliche Bewertung, die Prüfung von Formularen und die Einordnung rechtlicher oder sicherheitsbezogener Fragen.

Wie prüfe ich eine Website auf mobilen Geräten?

Nutzen Sie die wichtigsten Seiten auf mindestens einer kleinen Bildschirmgröße und prüfen Sie Navigation, Lesbarkeit, Formulare, Bilder und zentrale Handlungen. Achten Sie besonders auf horizontales Scrollen, schwer erreichbare Schaltflächen, lange Ladezeiten und überlagerte Inhalte.

Wann sollte ein Fehler sofort behoben werden?

Sofortige Aufmerksamkeit ist sinnvoll, wenn eine zentrale Funktion ausfällt, ein Sicherheits- oder Datenschutzrisiko besteht, wichtige Inhalte nicht erreichbar sind oder Besucherinnen und Besucher erheblich getäuscht beziehungsweise behindert werden könnten. Die genaue Priorität hängt vom Einzelfall ab.

Wie kann ich Website-Checks im Team organisieren?

Legen Sie einen festen Rhythmus, klare Zuständigkeiten und eine gemeinsame Dokumentation fest. Jede Feststellung sollte eine Priorität, eine verantwortliche Person und eine Nachprüfung erhalten. So wird die Kontrolle zu einem Bestandteil der Pflege und nicht zu einer einmaligen Sonderaufgabe.

Ist ein Website-Check eine rechtliche Beratung?

Nein. Eine Prüfung kann auf fehlende oder veraltete Informationen hinweisen, ersetzt aber keine individuelle Beratung. Bei komplexen Datenverarbeitungen, besonderen Branchenanforderungen oder Unsicherheiten sollte eine dafür qualifizierte Stelle einbezogen werden.

Fazit: Kontinuität schützt Qualität

Eine Website bleibt dann zuverlässig, wenn sie regelmäßig betrachtet, gepflegt und weiterentwickelt wird. Technische Stabilität, verständliche Inhalte, mobile Nutzbarkeit, Sicherheit, Barrierearmut und Datenschutz gehören dabei zusammen. Kein einzelner Messwert und kein automatisiertes Werkzeug kann diese Perspektiven vollständig ersetzen.

Regelmäßige Website-Checks lohnen sich, weil sie Probleme sichtbar machen, bevor sie Vertrauen, Reichweite oder Anfragen beeinträchtigen. Beginnen Sie mit den wichtigsten Nutzerwegen, dokumentieren Sie die Ergebnisse und setzen Sie realistische Prioritäten. Ein überschaubarer Prüfplan, der konsequent umgesetzt wird, schafft meist mehr Wert als eine seltene, aber unübersichtliche Komplettanalyse.
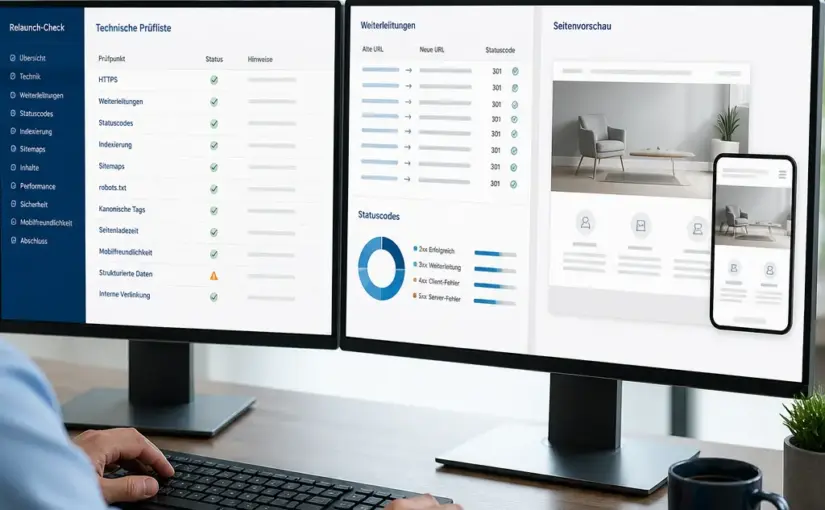
Website-Relaunch technisch prüfen: Der umfassende Praxisleitfaden

Ein Website-Relaunch ist mehr als ein neues Design oder ein Wechsel des Content-Management-Systems. Werden Weiterleitungen, Indexierung, Ladezeiten oder Tracking nicht sorgfältig geprüft, können Sichtbarkeit, Zugriffe und wichtige Funktionen beeinträchtigt werden. Wer einen Website-Relaunch technisch prüfen möchte, sollte deshalb strukturiert vorgehen: vor dem Start, während der Umstellung und nach der Veröffentlichung.

Dieser Ratgeber zeigt, welche technischen Bereiche besonders wichtig sind, wie sich Risiken priorisieren lassen und welche Prüfungen auch ohne komplexe Spezialsoftware sinnvoll sind. Die Empfehlungen sind als allgemeiner Arbeitsrahmen gedacht und ersetzen keine projektspezifische Analyse durch qualifizierte Fachleute.

Warum ein technischer Relaunch-Check unverzichtbar ist

Bei einem Relaunch verändern sich häufig mehrere Ebenen gleichzeitig: URL-Strukturen, Templates, Navigation, Serverumgebung, Medien, strukturierte Daten und Analysewerkzeuge. Jede einzelne Änderung kann Auswirkungen auf Suchmaschinen, Nutzerführung und Geschäftsprozesse haben. Besonders kritisch ist, dass viele Fehler erst nach der Veröffentlichung sichtbar werden.

Ein nicht erreichbarer Formular-Endpunkt ist beispielsweise für Suchmaschinen nicht zwingend erkennbar, kann aber für Interessenten erhebliche Folgen haben. Fehlende Weiterleitungen können alte Verweise ins Leere führen. Eine versehentlich gesetzte Sperre für Suchmaschinen kann dagegen die gesamte organische Auffindbarkeit beeinträchtigen.

Der technische Check sollte daher nicht nur die Frage beantworten, ob die neue Website im Browser funktioniert. Er muss auch klären, ob Inhalte auffindbar bleiben, bestehende Zugänge weiter funktionieren, Datenschutzanforderungen berücksichtigt sind und die Website unter realistischen Bedingungen stabil arbeitet.

Die wichtigsten Prüfphasen beim Website-Relaunch

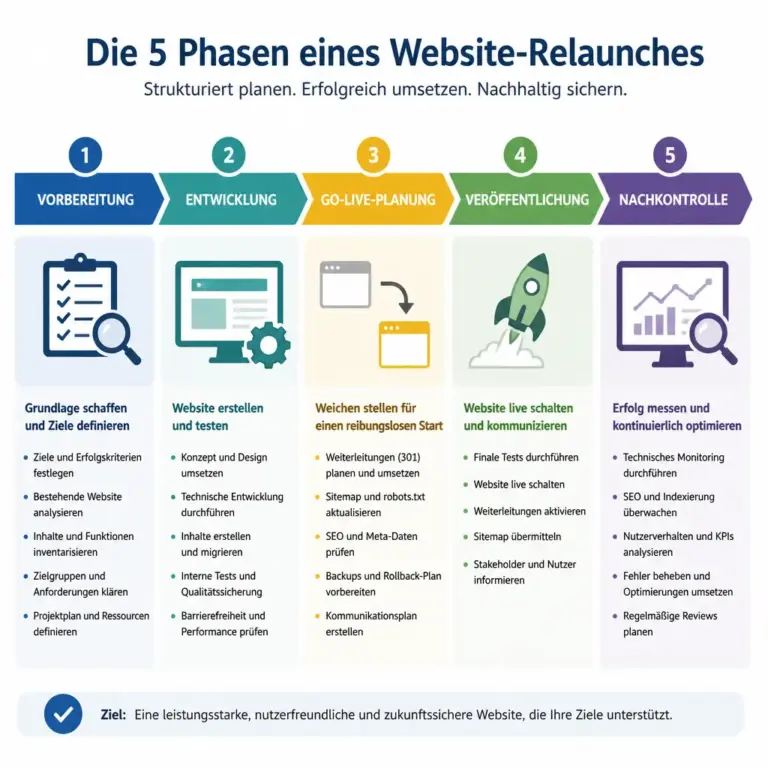
Fu00fcnf Pru00fcfphasen beim technischen Website-Relaunch
Die Prüfphasen strukturieren den Relaunch von der Vorbereitung bis zur Nachkontrolle.

Die Grafik zeigt, dass ein technischer Relaunch-Check nicht erst am Veröffentlichungstag beginnt. Leserinnen und Leser erkennen, welche Aufgaben vor, während und nach dem Go-live eingeplant werden sollten.

Ein verlässlicher Relaunch-Prozess besteht aus mehreren Prüfphasen. Die genaue Organisation hängt von Größe und Komplexität des Projekts ab, die grundlegende Reihenfolge bleibt jedoch ähnlich.

Phase Schwerpunkt Typische Fragen
Vorbereitung Bestandsaufnahme und Zieldefinition Welche URLs, Funktionen und Daten müssen erhalten bleiben?
Entwicklung Prüfung in einer geschützten Umgebung Funktionieren Templates, Formulare, Navigation und technische Signale?
Go-live-Planung Abgleich von Alt- und Neusystem Sind Weiterleitungen, Exporte, Backups und Zuständigkeiten vorbereitet?
Veröffentlichung Kontrollierter Start Wird die neue Website korrekt ausgeliefert und sind keine Sperren aktiv?
Nachkontrolle Monitoring und Fehlerbehebung Welche Probleme treten unter realem Zugriff auf?

Wichtig ist eine dokumentierte Freigabe. Für jede Prüfung sollte festgehalten werden, wer sie durchgeführt hat, wann sie abgeschlossen wurde und ob noch offene Punkte bestehen. So werden technische Entscheidungen nachvollziehbar und Fehler lassen sich nach dem Start schneller eingrenzen.

Bestandsaufnahme vor dem Relaunch

Bevor die neue Website gebaut oder veröffentlicht wird, braucht das Projekt eine belastbare Ausgangsbasis. Ohne Bestandsaufnahme ist später kaum eindeutig festzustellen, ob eine Änderung beabsichtigt oder ein Fehler ist.

URL-Inventar und wichtige Seitentypen erfassen

Erstellen Sie eine Liste der bestehenden URLs und ergänzen Sie wichtige Informationen. Dazu gehören mindestens der Seitentitel, der Seitentyp, die gewünschte neue URL, die geplante Weiterleitung und die Bedeutung der Seite für Nutzer oder Geschäftsprozesse. Besonders sorgfältig sollten Sie zentrale Landingpages, Produkt- und Leistungsseiten, Ratgeber, Kontaktseiten, Downloads und Seiten mit externen Verweisen erfassen.

Auch URLs, die nicht mehr sichtbar in der Navigation stehen, können weiterhin über Suchmaschinen, Lesezeichen oder Verlinkungen erreicht werden. Eine vollständige Bestandsaufnahme hilft dabei, nicht nur die aktuelle Navigation, sondern die tatsächlich erreichbaren Inhalte zu berücksichtigen.

Abhängigkeiten und Funktionen dokumentieren

Notieren Sie externe Dienste, Schnittstellen und Funktionen, die von der Website abhängen. Dazu können Newsletter-Systeme, CRM-Anbindungen, Zahlungsdienste, Terminbuchungen, Karten, Videoplattformen, Suchfunktionen oder automatisierte Importe gehören. Prüfen Sie außerdem, welche Rollen und Berechtigungen Redakteure, Administratoren oder externe Dienstleister benötigen.

Ebenso wichtig sind Sicherungen und Wiederherstellungsmöglichkeiten. Ein Backup ist nur dann hilfreich, wenn klar ist, was es umfasst und wie es im Notfall zurückgespielt werden kann. Die Zuständigkeiten dafür sollten vor dem Go-live geklärt sein.

Technische SEO beim Relaunch prüfen

Technische Suchmaschinenoptimierung sorgt dafür, dass Suchsysteme Inhalte crawlen, verstehen und in geeigneter Form berücksichtigen können. Sie ist kein Ersatz für gute Inhalte, verhindert aber vermeidbare technische Verluste.

Indexierung und Crawling kontrollieren

Prüfen Sie in der Testumgebung, ob die Website unbeabsichtigt für Suchmaschinen zugänglich ist. Eine Entwicklungsseite sollte nicht versehentlich als reguläre Website indexiert werden. Umgekehrt darf die Live-Version nach dem Start keine Entwicklungs-Sperre übernehmen. Kontrollieren Sie deshalb die Robots-Anweisungen, relevante Meta-Angaben und die Serverkonfiguration.

Die Datei robots.txt kann bestimmte Bereiche vom Crawling ausschließen, ersetzt aber keine Zugriffskontrolle und sollte nicht als alleinige Maßnahme für vertrauliche Inhalte dienen. Nach der Veröffentlichung sollte geprüft werden, ob wichtige Verzeichnisse und Ressourcen erreichbar bleiben.

Canonical-Tags, Sprache und strukturierte Daten

Canonical-Tags sollten auf die jeweils bevorzugte URL zeigen und nicht pauschal auf die Startseite verweisen. Bei mehrsprachigen Websites müssen Sprachvarianten eindeutig miteinander verbunden sein. Achten Sie außerdem darauf, dass strukturierte Daten nur Informationen auszeichnen, die tatsächlich auf der jeweiligen Seite vorhanden sind. Ungenaue oder widersprüchliche Angaben können Vertrauen und technische Auswertbarkeit beeinträchtigen.

Prüfen Sie Seitentitel, Meta-Beschreibungen, Überschriftenhierarchie und interne Verlinkung insbesondere bei automatisch erzeugten Templates. Ein einzelner Fehler im Template kann sich auf hunderte Seiten auswirken. Deshalb sind Stichproben allein bei zentralen Seitentypen oft nicht ausreichend.

XML-Sitemap und Statuscodes

Die XML-Sitemap sollte nur kanonische, erreichbare und indexierbare URLs enthalten. Entfernte oder weitergeleitete Seiten gehören normalerweise nicht in die Sitemap. Kontrollieren Sie, ob die Sitemap erreichbar ist und ob sie nach dem Relaunch an der erwarteten Stelle bereitgestellt wird.

Für wichtige URLs sind korrekte HTTP-Statuscodes entscheidend. Eine vorhandene Seite sollte in der Regel erfolgreich ausgeliefert werden, eine dauerhaft entfernte Seite darf nicht wie eine funktionierende Seite erscheinen. Weiterleitungen müssen auf das passende neue Ziel führen und dürfen keine unnötigen Ketten oder Schleifen bilden.

Weiterleitungen und URL-Änderungen richtig planen

URL-Änderungen gehören zu den risikoreichsten Bestandteilen eines Relaunches. Erstellen Sie deshalb eine Zuordnung von jeder relevanten alten URL zu ihrer neuen Zieladresse. Die Weiterleitung sollte inhaltlich möglichst genau passen. Eine pauschale Weiterleitung aller alten Seiten auf die Startseite ist für Nutzer meist wenig hilfreich und bildet die ursprüngliche Seitenintention nicht sauber ab.

Berücksichtigen Sie unterschiedliche Schreibweisen, Dateiendungen, Groß- und Kleinschreibung sowie alte Verzeichnisstrukturen. Prüfen Sie auch interne Links, Navigation, Breadcrumbs, XML-Sitemap und Canonical-Tags. Wenn diese weiterhin auf alte Adressen zeigen, entstehen unnötige Umwege und die interne Struktur bleibt inkonsistent.

Nach dem Go-live sollten Sie wichtige alte URLs direkt aufrufen und den vollständigen Weiterleitungsverlauf kontrollieren. Achten Sie dabei nicht nur auf die Endadresse, sondern auch auf unnötige Zwischenschritte, fehlerhafte Protokolle und Weiterleitungen auf thematisch unpassende Ziele.

Inhalte, Navigation und interne Verlinkung testen

Ein technischer Relaunch-Check umfasst auch die Nutzungsperspektive. Inhalte können formal vorhanden sein und dennoch schwer auffindbar, abgeschnitten oder falsch zugeordnet sein.

Navigation und Suchfunktion

Testen Sie Hauptnavigation, Untermenüs, Breadcrumbs, Footerlinks und die interne Suche. Prüfen Sie typische Wege: von der Startseite zu einer Leistung, von einem Ratgeber zu einer Kontaktmöglichkeit und von einem Produkt zu relevanten Zusatzinformationen. Die Navigation sollte auf kleinen Bildschirmen ebenso verständlich bleiben wie mit Maus und Tastatur.

Bei der internen Suche sind leere Trefferseiten, falsche Treffer, fehlende Synonyme und unverständliche Fehlermeldungen häufige Problemfelder. Legen Sie einige realistische Suchbegriffe aus Sicht der Zielgruppe fest und dokumentieren Sie die Ergebnisse.

Medien, Downloads und eingebettete Inhalte

Prüfen Sie Bilder, PDFs, Videos und andere Dateien auf Erreichbarkeit, korrekte Darstellung und sinnvolle Dateinamen. Achten Sie auf fehlende Alternativtexte, übergroße Dateien und veraltete Downloadverweise. Eingebettete Inhalte sollten nur geladen werden, wenn dies technisch und datenschutzrechtlich passend umgesetzt ist.

Besondere Aufmerksamkeit verdienen Inhalte, die aus einem alten System migriert wurden. HTML-Reste, fehlerhafte Zeichen, doppelte Überschriften oder unvollständige Listen können in großer Zahl auftreten und sollten über Regeln oder gezielte Stichproben erkannt werden.

Performance, Stabilität und mobile Darstellung

Die Website sollte nicht nur unter idealen Bedingungen funktionieren. Testen Sie unterschiedliche Bildschirmgrößen, Eingabegeräte und Verbindungssituationen. Entscheidend ist, ob zentrale Inhalte schnell sichtbar werden, Layouts stabil bleiben und Interaktionen zuverlässig reagieren.

Typische technische Ursachen für langsame Seiten sind zu große Bilder, unnötige Skripte, blockierende Ressourcen, ineffizientes Caching oder eine überlastete Serverumgebung. Eine Optimierung sollte nicht blind erfolgen: Zuerst müssen die tatsächlich relevanten Engpässe erkannt werden. Eine Funktion, die nur selten genutzt wird, sollte nicht automatisch Vorrang vor einer langsamen Startseite oder einem schwer bedienbaren Kontaktweg erhalten.

Prüfen Sie insbesondere:

  • Ladeverhalten zentraler Seiten unter mobilen Bedingungen;
  • Bildgrößen, moderne Formate und passende Dimensionierung;
  • Stabilität von Layout und Schaltflächen während des Ladens;
  • Antwortzeiten bei Suche, Login und Formularübermittlung;
  • Fehlerverhalten bei vorübergehend nicht verfügbaren Diensten;
  • Protokolle und Monitoring für Server- und Anwendungsfehler.

Werden konkrete Leistungskennzahlen verwendet, sollten Messbedingungen, betrachtete URLs und Zeitpunkte dokumentiert werden. Einzelne Momentaufnahmen sind nicht automatisch repräsentativ für jede Nutzungssituation.

Barrierefreiheit und Sicherheit berücksichtigen

Barrierefreiheit ist ein wichtiger Bestandteil einer verantwortungsvollen Website. Prüfen Sie, ob Inhalte mit der Tastatur erreichbar sind, Fokuszustände sichtbar bleiben und Formulare verständliche Beschriftungen sowie nachvollziehbare Fehlermeldungen besitzen. Überschriften, Kontraste, Alternativtexte und semantische HTML-Strukturen unterstützen unterschiedliche Nutzungsweisen.

Automatisierte Prüfungen können Hinweise liefern, ersetzen aber keine manuelle Kontrolle. Besonders die Verständlichkeit von Linktexten, Formularhinweisen und Fehlermeldungen muss im Kontext bewertet werden. Eine Website kann technisch valide sein und dennoch unnötige Hürden enthalten.

Zur Sicherheit gehören aktuelle Softwarestände, angemessene Benutzerrechte, sichere Verbindungen und der Schutz administrativer Bereiche. Prüfen Sie, ob Testzugänge entfernt, alte Zugangsdaten geändert und Debug-Ausgaben deaktiviert wurden. Backups, Wiederherstellungswege und Ansprechpartner sollten ebenfalls dokumentiert sein. Sicherheitsprüfungen mit aktivem Angriffspotenzial gehören in qualifizierte Hände und sollten nur mit klarer Berechtigung stattfinden.

Formulare, Tracking und Datenschutz vor dem Start kontrollieren

Formulare sind zentrale Kontaktpunkte und müssen aus Sicht der Nutzer sowie der nachgelagerten Prozesse getestet werden. Prüfen Sie Pflichtfelder, Fehlermeldungen, Bestätigungsseiten, E-Mail-Zustellung, Spam-Schutz und die Weiterleitung an zuständige Stellen. Verwenden Sie für Tests keine unnötigen personenbezogenen Daten.

Bei Analyse- und Marketingdiensten sollten Sie nachvollziehen können, wann welche Technologien geladen werden und welche Einwilligungen erforderlich sind. Nach dem Relaunch dürfen alte Tracking-Codes nicht doppelt mit neuen Implementierungen feuern. Kontrollieren Sie außerdem, ob Ziele, Ereignisse und Kampagnenparameter noch sinnvoll erfasst werden.

Datenschutzrechtliche Fragen müssen auf den konkreten Einsatz und die geltenden Anforderungen bezogen bewertet werden. Dazu gehören unter anderem Datenschutzhinweise, Einwilligungsmechanismen, Aufbewahrung, Dienstleister und Datenflüsse. Eine technische Prüfung kann Auffälligkeiten zeigen, ersetzt aber keine rechtliche Beratung.

Go-live-Checkliste für den Veröffentlichungstag

Am Veröffentlichungstag zählt eine klare Reihenfolge. Legen Sie zunächst fest, wer technische Entscheidungen trifft, wer Inhalte freigibt und wer bei Problemen erreichbar ist. Sichern Sie den finalen Stand und dokumentieren Sie den Zeitpunkt der Umstellung.

  • Finales Backup von Datenbank, Dateien und Konfiguration erstellen;
  • Weiterleitungsliste und technische Regeln bereithalten;
  • DNS-, Hosting- und Zertifikatskonfiguration prüfen;
  • Produktionsumgebung auf korrekte Indexierungsfreigabe kontrollieren;
  • Startseite, zentrale Landingpages und Kontaktwege direkt testen;
  • Formularübermittlungen und wichtige E-Mail-Benachrichtigungen prüfen;
  • XML-Sitemap, Canonical-Tags und Robots-Anweisungen kontrollieren;
  • Fehlerprotokolle, Verfügbarkeit und Serverauslastung beobachten;
  • Abschluss der ersten Prüfung und offene Punkte dokumentieren.

Planen Sie außerdem ein Rückfallverfahren. Es sollte klar sein, unter welchen Bedingungen die Veröffentlichung zurückgesetzt wird, wer diese Entscheidung trifft und wie die Wiederherstellung praktisch erfolgt. Ein Rückfallplan ist keine Einladung zu vorschnellen Unterbrechungen, sondern reduziert Unsicherheit bei unerwarteten Problemen.

Nach dem Relaunch: Monitoring und Nachbesserung

Ein Relaunch ist mit dem Umschalten nicht abgeschlossen. In den ersten Tagen sollten wichtige Seiten, Serverfehler, Weiterleitungen, Formulare und Suchdaten regelmäßig kontrolliert werden. Achten Sie auf Muster statt auf einzelne zufällige Meldungen.

Erstellen Sie eine priorisierte Fehlerliste. Kritisch sind beispielsweise nicht erreichbare Kernseiten, fehlerhafte Formulare, versehentliche Indexierungssperren oder Sicherheitsprobleme. Danach folgen Beeinträchtigungen, die bestimmte Nutzergruppen oder Seitentypen betreffen. Kosmetische Fehler können dokumentiert und später gebündelt behoben werden, sofern sie keine Orientierung oder Funktion beeinträchtigen.

Vergleichen Sie die neue Website mit der dokumentierten Ausgangsbasis. Veränderungen bei Zugriffen oder Suchsichtbarkeit sollten nicht automatisch als technischer Fehler interpretiert werden. Prüfen Sie zuerst technische Ursachen, saisonale Effekte, veränderte Inhalte und Messabweichungen. Eine sachliche Analyse ist belastbarer als vorschnelle Schlussfolgerungen.

FAQ

Wann sollte man einen Website-Relaunch technisch prüfen?

Die Prüfung sollte bereits in der Planungsphase beginnen. Vor dem Start werden Bestand und Risiken erfasst, in der Entwicklungsumgebung Funktionen und technische Signale geprüft, und nach dem Go-live wird die reale Auslieferung überwacht. Eine einmalige Kontrolle am Veröffentlichungstag reicht für komplexe Projekte meist nicht aus.

Welche URLs müssen beim Relaunch weitergeleitet werden?

Relevant sind vor allem bestehende URLs mit Zugriffen, externen Verweisen, Suchmaschinenpräsenz oder geschäftlicher Bedeutung. Auch nicht mehr sichtbare, aber weiterhin erreichbare Seiten sollten bewertet werden. Die Weiterleitung sollte möglichst auf eine thematisch passende neue Seite führen.

Was ist wichtiger: Design oder Technik?

Beides muss zusammenpassen. Ein ansprechendes Design hilft nicht, wenn Inhalte nicht auffindbar sind, Formulare ausfallen oder die mobile Bedienung schwierig ist. Technik, Inhalte und Gestaltung sollten deshalb anhand zentraler Nutzeraufgaben gemeinsam geprüft werden.

Wie erkennt man eine versehentliche Indexierungssperre?

Kontrollieren Sie die Robots-Anweisungen, relevante Meta-Angaben, HTTP-Header und die Produktionskonfiguration. Zusätzlich sollten wichtige Seiten mit geeigneten Werkzeugen oder einer manuellen Prüfung auf Erreichbarkeit und Indexierbarkeit bewertet werden. Test- und Live-Umgebung dürfen dabei nicht verwechselt werden.

Reicht ein automatischer Website-Crawler für den technischen Check?

Ein Crawler kann viele Statuscodes, Links, Weiterleitungen und technische Angaben effizient erfassen. Er erkennt jedoch nicht zuverlässig, ob ein Formular verständlich ist, ein Prozess fachlich korrekt funktioniert oder eine Seite für Menschen gut bedienbar ist. Automatisierte Ergebnisse brauchen daher manuelle Prüfung und Priorisierung.

Was sollte nach dem Go-live überwacht werden?

Überwachen Sie mindestens Erreichbarkeit, Serverfehler, Weiterleitungen, Formulare, zentrale Nutzerwege, Indexierungsfreigaben und wichtige Analysefunktionen. Bei größeren Websites sollten außerdem Seitentypen, Schnittstellen und ungewöhnliche Fehlerhäufungen regelmäßig betrachtet werden.

Wer sollte den Relaunch technisch freigeben?

Die Freigabe sollte durch Personen erfolgen, die für Technik, Inhalte, Suchmaschinenoptimierung, Datenschutz und geschäftliche Funktionen die nötige Verantwortung tragen. Bei sicherheitskritischen oder rechtlich anspruchsvollen Bereichen ist zusätzliche fachliche Prüfung sinnvoll. Entscheidend sind klare Zuständigkeiten und eine dokumentierte Entscheidung.

Fazit: Den Website-Relaunch technisch prüfen und kontrolliert umsetzen

Wer einen Website-Relaunch technisch prüfen möchte, sollte nicht erst nach der Veröffentlichung mit der Fehlersuche beginnen. Eine belastbare Bestandsaufnahme, ein URL- und Weiterleitungsplan, Tests für Indexierung, Funktionen, Performance, Barrierefreiheit und Sicherheit sowie ein aktives Monitoring bilden die wichtigsten Bausteine.

Besonders wirksam ist ein priorisiertes Vorgehen: Zuerst werden Risiken behoben, die zentrale Inhalte, Nutzeraufgaben, Sicherheit oder Auffindbarkeit gefährden. Danach folgen Optimierungen und Detailkorrekturen. Mit dokumentierten Prüfungen, klaren Verantwortlichkeiten und einem realistischen Nachsorgeplan wird der Relaunch nachvollziehbarer, stabiler und für Nutzer deutlich verlässlicher.

Website nicht erreichbar: Was tun? Ursachen finden und Fehler beheben

Wenn eine Website nicht erreichbar ist, kann die Ursache beim eigenen Gerät, beim Netzwerk, beim Browser, beim DNS, beim Hosting oder direkt beim Webserver liegen. Eine systematische Prüfung hilft dabei, den Fehler einzugrenzen, statt wahllos Einstellungen zu ändern. Dieser Ratgeber zeigt, welche Schritte sich für Besucherinnen und Besucher, Website-Betreibende und Administratoren eignen.

Website nicht erreichbar: Was tun? Die erste Einordnung

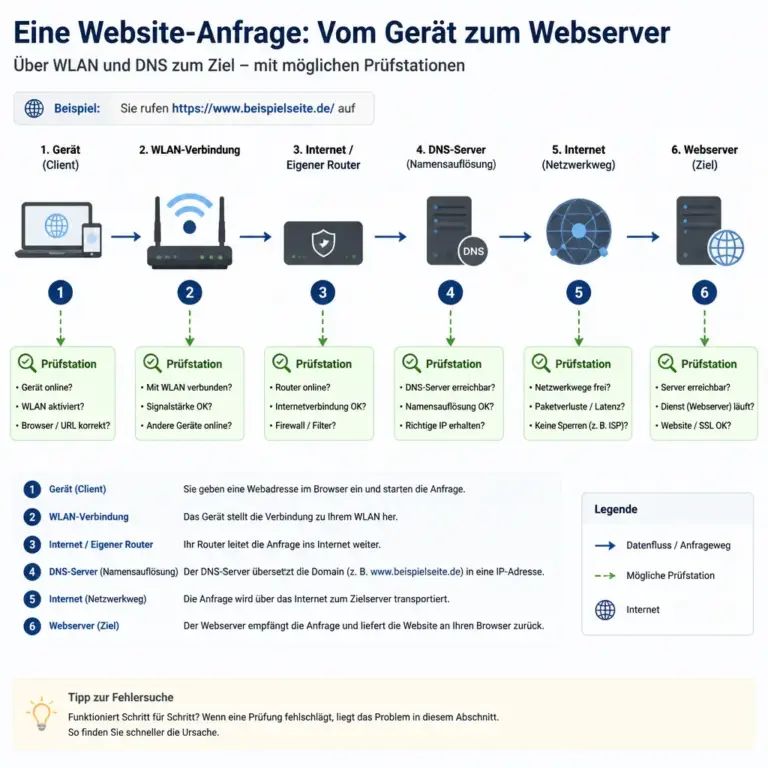
Pru00fcfweg von einem Geru00e4t u00fcber Netzwerk und DNS zu einem Webserver
Der Prüfweg zeigt, an welcher Stelle eine Website-Anfrage scheitern kann.

Die Grafik macht sichtbar, dass ein Zugriffsfehler nicht automatisch am Webserver entstehen muss. Leserinnen und Leser können die einzelnen Stationen nacheinander prüfen.

Bevor Sie technische Änderungen vornehmen, sollten Sie die genaue Fehlermeldung notieren. Ein Browser unterscheidet beispielsweise zwischen einer abgelaufenen Zeitüberschreitung, einer nicht gefundenen Domain, einem Zertifikatsfehler und einem Serverfehler. Diese Hinweise sind wichtig, weil sie auf unterschiedliche Fehlerquellen hindeuten.

Prüfen Sie zunächst, ob nur eine einzelne Seite betroffen ist oder ob keine Website funktioniert. Öffnen Sie anschließend eine bekannte, zuverlässige Website in einem neuen Tab. Funktioniert diese ebenfalls nicht, liegt das Problem möglicherweise an der Internetverbindung, am lokalen Netzwerk oder am DNS. Ist nur eine bestimmte Website betroffen, sollten Sie die Domain, den Serverstatus und die Konfiguration dieser Website untersuchen.

  • Notieren Sie die vollständige Webadresse und die angezeigte Fehlermeldung.
  • Prüfen Sie, ob das Problem auf mehreren Geräten oder in einem anderen Netzwerk auftritt.
  • Testen Sie die Adresse ohne zusätzliche Unterseite, also zunächst nur die Hauptdomain.
  • Vermeiden Sie es, während der ersten Diagnose mehrere Änderungen gleichzeitig vorzunehmen.

Schnelle Prüfungen für Besucherinnen und Besucher

Seite neu laden und Browserdaten ausschließen

Laden Sie die Seite zunächst normal neu. Wenn eine veraltete oder beschädigte Browserdatei vermutet wird, kann ein privates Browserfenster helfen. Dort werden vorhandene Sitzungen, viele Cookies und Teile des Browser-Caches nicht wie im normalen Fenster verwendet. Funktioniert die Website im privaten Fenster, können Erweiterungen, Cookies oder zwischengespeicherte Inhalte die Ursache sein.

Deaktivieren Sie Browser-Erweiterungen nur vorübergehend und einzeln. Besonders Werbeblocker, Sicherheits-Erweiterungen, Proxy-Erweiterungen oder spezielle Datenschutzfilter können einzelne Domains blockieren. Löschen Sie den Cache gezielt für die betroffene Website, anstatt sofort alle gespeicherten Browserdaten zu entfernen.

Andere Geräte und Netzwerke testen

Rufen Sie die Website über ein Smartphone im Mobilfunknetz auf, während das WLAN deaktiviert ist. Sie können auch ein anderes WLAN verwenden. Der Vergleich liefert einen wichtigen Hinweis:

  • Funktioniert die Website nur im Mobilfunknetz, liegt die Ursache wahrscheinlich im WLAN, im Router, im lokalen DNS oder im Anschluss.
  • Funktioniert sie auf keinem Gerät und in keinem Netzwerk, ist ein Problem bei der Website, der Domain oder dem Hosting wahrscheinlicher.
  • Funktioniert sie nur auf einem Gerät nicht, sollten Sie dort Browser-, Netzwerk- oder Sicherheitseinstellungen prüfen.

VPN, Proxy und Sicherheitssoftware kontrollieren

Ein VPN oder ein Unternehmens-Proxy kann den Zugriff über eine andere IP-Adresse oder einen anderen DNS-Dienst leiten. Dadurch können regionale Sperren, Filterregeln oder fehlerhafte Verbindungen sichtbar werden. Deaktivieren Sie ein VPN testweise nur, wenn dies mit den Sicherheitsvorgaben Ihres Unternehmens vereinbar ist. Bei Firmen- oder Schulnetzwerken sollten Sie die zuständige Administration einbeziehen.

Auch lokale Sicherheitssoftware kann Verbindungen blockieren. Ändern Sie deren Schutzfunktionen nicht dauerhaft, sondern prüfen Sie zuerst, ob die betroffene Domain dort als gesperrt, unsicher oder nicht vertrauenswürdig eingestuft wird.

Die häufigsten Fehlermeldungen richtig verstehen

Fehlermeldung oder Hinweis Mögliche Bedeutung Erster sinnvoller Schritt
DNS_PROBE_FINISHED_NXDOMAIN Die Domain konnte über DNS nicht aufgelöst werden oder existiert aus Sicht des verwendeten DNS-Dienstes nicht. Adresse prüfen, DNS vergleichen und bei einer eigenen Domain die DNS-Einträge kontrollieren.
ERR_CONNECTION_TIMED_OUT Der Zielserver antwortet innerhalb der vorgesehenen Zeit nicht. Andere Netzwerke testen und anschließend Hosting, Firewall oder Serverlast prüfen.
ERR_CONNECTION_REFUSED Die Verbindung wurde vom Zielsystem abgelehnt. Serverdienst, Portfreigabe, Firewall und Webserver-Konfiguration untersuchen.
404 Not Found Der Server ist erreichbar, findet die angeforderte Ressource aber nicht. URL, Weiterleitungen, Dateipfad und interne Verknüpfung prüfen.
500 Internal Server Error Auf dem Server ist während der Verarbeitung ein nicht näher beschriebener Fehler aufgetreten. Server- und Anwendungsprotokolle sowie die letzte Änderung prüfen.
502 oder 504 Ein vorgeschalteter Dienst erhält keine gültige oder rechtzeitige Antwort vom Ursprungssystem. Origin-Server, Reverse Proxy, Gateway und externe Abhängigkeiten prüfen.
Zertifikatswarnung Das HTTPS-Zertifikat passt möglicherweise nicht zur Domain, ist abgelaufen oder wird nicht vertrauenswürdig ausgeliefert. Datum, Domainnamen, Zertifikatskette und Serverkonfiguration kontrollieren.

Eine Fehlermeldung ist kein endgültiger Beweis für eine bestimmte Ursache. Ein DNS-Problem kann beispielsweise durch einen lokalen Resolver entstehen, während eine Zeitüberschreitung sowohl auf einen ausgefallenen Server als auch auf eine blockierende Firewall hindeuten kann. Nutzen Sie die Meldung deshalb als Richtung für die nächsten Prüfungen.

Wenn nur die eigene Website nicht erreichbar ist

Domain und DNS prüfen

Rufen Sie im Verwaltungsbereich des Domainanbieters den Status der Domain auf. Prüfen Sie, ob die Domain noch registriert ist, ob die Nameserver korrekt gesetzt sind und ob kürzlich DNS-Einträge geändert wurden. Die wichtigsten Einträge sind häufig der A- oder AAAA-Eintrag für die IP-Adresse sowie CNAME-Einträge für bestimmte Subdomains.

Prüfen Sie dabei sowohl IPv4 als auch IPv6. Eine falsch konfigurierte IPv6-Adresse kann dazu führen, dass manche Netzwerke die Website nicht erreichen, während andere über IPv4 weiterhin funktionieren. Wenn Sie keinen Zugriff auf den Domainbereich haben, benötigen Sie die Unterstützung des Domaininhabers oder der zuständigen Agentur.

Hosting- und Serverstatus kontrollieren

Öffnen Sie das Kundenportal des Hosters und prüfen Sie Wartungshinweise, Kontosperren, Ressourcenmeldungen und den Status der zugehörigen Dienste. Kontrollieren Sie außerdem, ob der Webserver läuft und ob die Domain auf das richtige Hosting-Ziel zeigt.

Bei einem virtuellen Server sollten Sie die Systemauslastung, den verfügbaren Speicherplatz und die laufenden Dienste ansehen. Ein voller Datenträger kann dazu führen, dass Datenbanken, Protokolle oder temporäre Dateien nicht mehr geschrieben werden können. Hohe Prozess- oder Speicherauslastung kann wiederum Zeitüberschreitungen auslösen. Nehmen Sie Neustarts nicht als erste und einzige Maßnahme: Sie können Symptome kurzfristig beseitigen, aber die eigentliche Ursache bleibt möglicherweise bestehen.

Die letzte Änderung zurückverfolgen

Viele Ausfälle beginnen nach einer konkreten Änderung. Fragen Sie daher: Wurde ein Plugin, Theme oder Paket aktualisiert? Wurde eine neue Weiterleitung eingerichtet? Gab es eine Änderung an PHP, der Datenbank, dem Webserver, dem CDN oder der Firewall? Wurde ein Zertifikat erneuert oder die Domain auf einen neuen Server umgezogen?

Wenn der Zeitpunkt bekannt ist, sichern Sie zunächst aktuelle Protokolle und Daten. Danach können Sie die letzte Änderung kontrolliert zurücknehmen oder eine bekannte funktionierende Version wiederherstellen. Bei einem Content-Management-System sollten Sie Erweiterungen nicht blind einzeln deaktivieren, wenn dadurch weitere Daten verloren gehen könnten. Nutzen Sie, sofern vorhanden, eine Staging-Umgebung und dokumentieren Sie jeden Schritt.

DNS, Cache und Weiterleitungen systematisch untersuchen

DNS-Änderungen können je nach Resolver und Einstellungen unterschiedlich lange in dessen Cache verbleiben. Ein lokaler DNS-Cache kann deshalb eine alte IP-Adresse liefern, obwohl die Konfiguration beim Anbieter bereits geändert wurde. Leeren Sie den lokalen DNS-Cache nur, wenn Sie wissen, welches Betriebssystem und welcher Resolver verwendet werden. Alternativ können Sie mit einem anderen DNS-Dienst oder einem externen Netzwerk vergleichen.

Prüfen Sie die Weiterleitungskette der Website. Eine HTTP-zu-HTTPS-Weiterleitung ist üblich, sollte aber nicht zwischen mehreren Varianten hin- und herspringen. Typische problematische Varianten sind:

  • Die Domain verweist auf eine IP-Adresse, auf der der virtuelle Host nicht eingerichtet ist.
  • Die Weiterleitung von www auf die Hauptdomain und zurück erzeugt eine Schleife.
  • Das Zertifikat deckt die verwendete Subdomain nicht ab.
  • Eine alte Weiterleitung verweist auf eine nicht mehr vorhandene Domain oder Unterseite.

Wenn ein CDN oder Reverse Proxy vorgeschaltet ist, müssen Sie sowohl den Proxy als auch den Ursprungsserver prüfen. Ein Proxy kann Inhalte ausliefern, während der Origin bereits nicht erreichbar ist; umgekehrt kann eine fehlerhafte Proxy-Konfiguration den Origin unnötig verdecken.

Server- und Anwendungsfehler beheben

Protokolle zuerst sichern

Serverprotokolle sind häufig die wichtigste Informationsquelle. Sichern Sie relevante Einträge aus Webserver, Anwendung, Datenbank und Betriebssystem für den Zeitraum rund um den Ausfall. Achten Sie auf wiederkehrende Fehlermeldungen, fehlende Dateien, Berechtigungsfehler, Verbindungsabbrüche und ungewöhnlich lange Antwortzeiten.

Veröffentlichen Sie Protokolle nicht ungeschützt im Internet. Sie können IP-Adressen, Dateipfade, Benutzernamen oder interne technische Informationen enthalten. Entfernen oder schützen Sie personenbezogene und sicherheitsrelevante Daten, bevor Sie Ausschnitte an einen Dienstleister weitergeben.

Konfiguration und Berechtigungen prüfen

Ein falsch gesetzter Dateipfad, eine ungültige Direktive in der Serverkonfiguration oder eine unpassende PHP-Version kann die gesamte Website blockieren. Prüfen Sie Konfigurationsdateien zunächst auf Syntaxfehler und laden Sie Änderungen erst nach einer Validierung neu. Achten Sie auf korrekte Dateirechte, den richtigen Besitzer und die erwartete Dokumentenwurzel.

Wenn nur eine Anwendung betroffen ist, kann die Verbindung zur Datenbank oder zu einem externen Dienst fehlschlagen. Prüfen Sie, ob Zugangsdaten, Endpunkte und Zertifikate noch gültig sind. Eine Anwendung sollte bei einem Ausfall externer Dienste möglichst eine verständliche Fehlerseite anzeigen, statt sensible Fehlermeldungen an Besucher auszugeben.

Wartungsmodus und Notfallseite vorbereiten

Bei geplanten Arbeiten ist eine klare Wartungsseite hilfreicher als ein leerer Browserfehler. Sie sollte erklären, dass die Website vorübergehend nicht verfügbar ist, und – sofern bekannt – einen ungefähren Zeitraum oder einen alternativen Kontakt nennen. Vermeiden Sie Versprechen, die Sie nicht einhalten können. Für wichtige Websites lohnt sich eine technisch unabhängige Statusseite oder eine separate statische Notfallseite.

Was Sie besser nicht tun sollten

  • Ändern Sie nicht gleichzeitig DNS, Zertifikat, Firewall und Anwendung. Sonst lässt sich die Ursache kaum noch nachvollziehen.
  • Löschen Sie keine Protokolle oder Backups, bevor Sie den Vorfall dokumentiert haben.
  • Deaktivieren Sie Sicherheitsmechanismen nicht dauerhaft, nur um eine Seite kurzfristig erreichbar zu machen.
  • Setzen Sie keine Datenbank oder Website ohne aktuelle Sicherung zurück.
  • Geben Sie keine Zugangsdaten an Personen weiter, deren Identität und Zuständigkeit nicht geklärt sind.
  • Ignorieren Sie wiederkehrende Ausfälle nicht. Ein scheinbar kleiner Fehler kann auf ein dauerhaftes Konfigurations- oder Ressourcenproblem hinweisen.

Wann professionelle Unterstützung sinnvoll ist

Beauftragen Sie den Hoster, eine Agentur oder die interne Administration, wenn Sie keinen Zugriff auf Domain- oder Serververwaltung haben, wenn geschäftskritische Funktionen betroffen sind oder wenn ein Sicherheitsvorfall möglich erscheint. Auch bei Datenbankfehlern, beschädigten Backups, unbekannten Administratorkonten oder auffälligen Änderungen sollten Sie nicht experimentieren.

Für eine schnelle Bearbeitung sind folgende Informationen hilfreich:

  • vollständige Domain und betroffene Unterseiten,
  • Beginn und Häufigkeit des Problems,
  • genaue Fehlermeldung und verwendeter Browser,
  • Ergebnis des Tests über ein anderes Gerät oder Netzwerk,
  • letzte Änderungen an Domain, Hosting, Software oder Firewall,
  • relevante, geschützte Protokollausschnitte und vorhandene Backup-Informationen.

Wenn Sie einen Angriff vermuten, ändern Sie Zugangsdaten über einen sicheren Weg, bewahren Sie Protokolle auf und stimmen Sie weitere Schritte mit einer fachkundigen Sicherheitsstelle ab. Eine vorschnelle Bereinigung kann wichtige Spuren beseitigen.

Vorbeugung gegen spätere Ausfälle

Eine gute Vorbereitung verkürzt die Diagnose. Dokumentieren Sie Domainanbieter, Nameserver, Hostingzugänge, technische Ansprechpartner und die wichtigsten Abhängigkeiten. Bewahren Sie diese Informationen sicher und getrennt von den Zugangsdaten auf. Legen Sie fest, wer bei einem Ausfall entscheiden darf und wie Änderungen freigegeben werden.

Backups sollten regelmäßig erstellt, geschützt gespeichert und gelegentlich wiederhergestellt werden. Ein Backup gilt erst dann als verlässlich, wenn die Wiederherstellung nachvollziehbar funktioniert. Dokumentieren Sie außerdem Konfigurationsänderungen und führen Sie größere Updates zunächst in einer Testumgebung durch.

Überwachen Sie die Erreichbarkeit von außen, nicht nur den Zustand des Servers. Ein laufender Webserver bedeutet nicht automatisch, dass DNS, TLS, Datenbank, Login oder zentrale Geschäftsprozesse funktionieren. Sinnvolle Prüfungen sollten die wichtigsten Nutzerwege abdecken und bei einem Fehler eine verantwortliche Person benachrichtigen.

FAQ

Was bedeutet „Website nicht erreichbar“?

Die Meldung bedeutet zunächst nur, dass der Browser keine nutzbare Antwort erhalten hat. Gründe können eine fehlerhafte Internetverbindung, DNS-Probleme, ein nicht erreichbarer Server, eine falsche Weiterleitung, ein Zertifikatsfehler oder ein Fehler der Website-Anwendung sein.

Wie erkenne ich, ob die Website nur bei mir nicht funktioniert?

Testen Sie die Website auf einem zweiten Gerät und über ein anderes Netzwerk, etwa über Mobilfunk statt WLAN. Wenn sie dort funktioniert, liegt die Ursache eher im lokalen Netzwerk, Browser, DNS, VPN oder auf dem einzelnen Gerät.

Warum funktioniert eine Website im Mobilfunk, aber nicht im WLAN?

Dann kommen unter anderem ein fehlerhafter Router, eine DNS-Störung, eine Firewall-Regel, ein Proxy oder eine Einschränkung des lokalen Anschlusses infrage. Starten Sie den Router nicht sofort mehrfach neu, sondern notieren Sie zuerst die Fehlermeldung und vergleichen Sie die DNS- und Netzwerkbedingungen.

Wie lange dauert es, bis eine DNS-Änderung sichtbar wird?

Das hängt unter anderem von den TTL-Einstellungen, den verwendeten DNS-Resolvern und lokalen Caches ab. Während dieser Übergangszeit können verschiedene Netzwerke unterschiedliche Ergebnisse liefern. Prüfen Sie deshalb mehrere Resolver und ändern Sie nicht wiederholt dieselben Einträge ohne klare Diagnose.

Was kann ich bei einem Fehler 500 tun?

Der Server ist grundsätzlich erreichbar, die Anwendung konnte die Anfrage aber nicht verarbeiten. Prüfen Sie die Server- und Anwendungsprotokolle, die letzte Änderung, Dateirechte, PHP- oder Laufzeitversionen sowie die Datenbankverbindung. Ohne Protokolle bleibt die Ursache meist unklar.

Ist eine Zertifikatswarnung nur ein Browserproblem?

Nein. Sie kann auf ein abgelaufenes Zertifikat, einen falschen Domainnamen, eine fehlerhafte Zertifikatskette oder eine falsche Serverzeit hinweisen. Besucher sollten eine solche Warnung nicht einfach umgehen, besonders wenn Zugangsdaten oder Zahlungsdaten übertragen werden.

Wann sollte ich den Hoster kontaktieren?

Kontaktieren Sie den Hoster, wenn mehrere Geräte und Netzwerke betroffen sind, der Serverstatus unklar ist, Sie keinen administrativen Zugriff haben oder Ressourcen-, Netzwerk- und Systemfehler vermuten. Übermitteln Sie die genaue Fehlermeldung, den Zeitraum und die bereits durchgeführten Prüfungen.

Fazit

Wenn eine Website nicht erreichbar ist, führt eine strukturierte Prüfung schneller zur Ursache als wiederholtes Neuladen. Beginnen Sie mit Fehlermeldung, anderem Gerät und anderem Netzwerk. Danach folgen Domain, DNS, Zertifikat, Hosting, Serverprotokolle und die zuletzt vorgenommenen Änderungen. Dokumentieren Sie jeden Schritt, sichern Sie Daten und greifen Sie bei Sicherheits- oder Serverproblemen auf fachkundige Unterstützung zurück. So lässt sich der Ausfall nicht nur beheben, sondern häufig auch künftig besser verhindern.

Warum Website-Sicherheit SEO beeinflusst: Ein praxisnaher Ratgeber

Website-Sicherheit und Suchmaschinenoptimierung werden oft als getrennte Themen behandelt. In der Praxis beeinflussen sie sich jedoch gegenseitig: Eine kompromittierte, technisch unsichere oder schlecht gepflegte Website kann Vertrauen verlieren, schlechter nutzbar sein und Suchmaschinen wichtige Warnsignale liefern. Wer verstehen möchte, warum Website-Sicherheit SEO beeinflusst, sollte deshalb nicht nur an ein Vorhängeschloss im Browser denken. Entscheidend ist das Zusammenspiel aus Schutzmaßnahmen, technischer Qualität, Verfügbarkeit, Datenschutz und einer verlässlichen Nutzererfahrung.

Dieser Ratgeber erklärt die wichtigsten Zusammenhänge und zeigt, wie Website-Betreiber Sicherheitsrisiken systematisch prüfen können. Die Empfehlungen sind als allgemeine Orientierung gedacht. Für Onlineshops, Mitgliederbereiche, Gesundheitsangebote oder Websites mit besonders schützenswerten Daten kann eine individuelle Prüfung durch qualifizierte Fachleute erforderlich sein.

Warum Website-Sicherheit SEO beeinflusst

Suchmaschinen möchten Ergebnisse anzeigen, die für Menschen hilfreich, erreichbar und möglichst sicher sind. Sicherheit ist dabei nicht nur eine technische Nebensache. Wenn eine Website Schadsoftware verteilt, Besucher auf unerwünschte Seiten umleitet oder sensible Daten ungeschützt überträgt, leidet die gesamte Qualität des Angebots.

Der SEO-Einfluss entsteht auf mehreren Ebenen:

  • Direkte Sicherheitswarnungen: Browser oder Suchmaschinen können Nutzer vor einer gefährlichen Website warnen.
  • Technische Zugänglichkeit: Sicherheitsvorfälle können Crawling, Rendering oder die Erreichbarkeit beeinträchtigen.
  • Nutzerverhalten: Warnungen, Fehlermeldungen und lange Ladezeiten führen häufig dazu, dass Besucher eine Seite verlassen.
  • Vertrauen und Conversion: Eine unsichere Website wirkt unglaubwürdig und erzielt möglicherweise weniger Anfragen, Käufe oder Registrierungen.
  • Inhaltliche Manipulation: Angreifer können Texte, Links, Seitentitel oder ganze Unterseiten verändern und damit die Suchpräsenz beschädigen.

Sicherheit ist also kein einzelner Ranking-Schalter. Sie ist ein Qualitätsfaktor im weiteren Sinn, weil sie bestimmt, ob eine Website stabil, vertrauenswürdig und ohne unnötige Risiken nutzbar ist.

Die wichtigsten Sicherheitsfaktoren mit SEO-Bezug

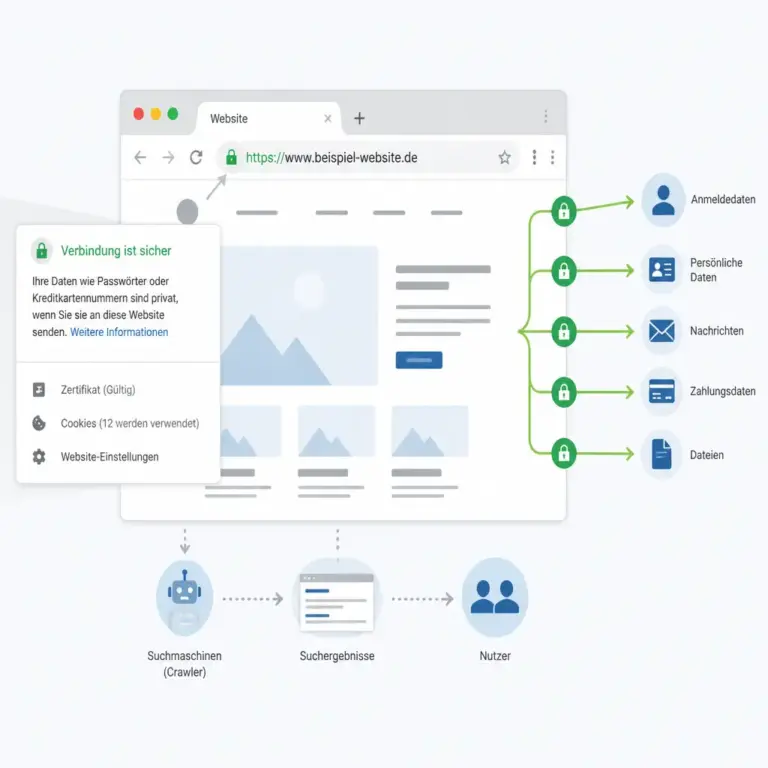
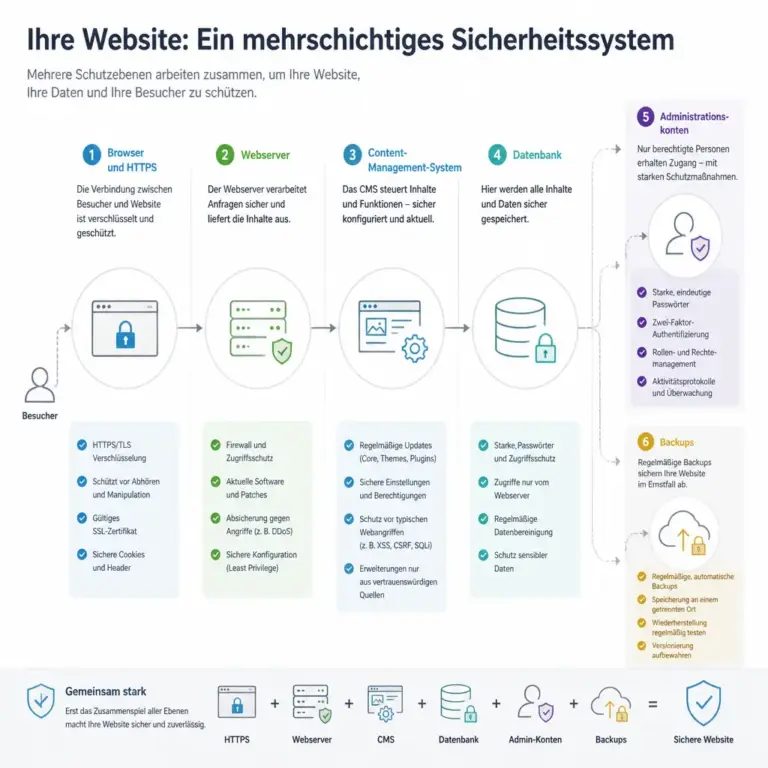
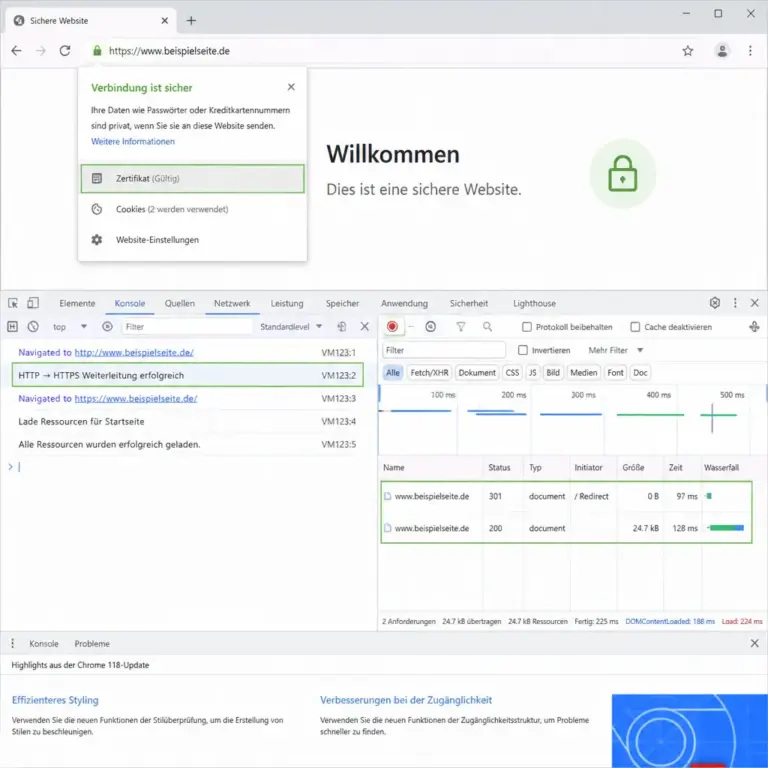
HTTPS, sichere Datenu00fcbertragung und SEO-relevante Website-Sicherheit
HTTPS schützt die Verbindung und stärkt die technische Vertrauensbasis einer Website.

Die Darstellung macht sichtbar, dass Website-Sicherheit nicht nur aus einem Schloss-Symbol besteht. Leser erkennen die Verbindung zwischen verschlüsselter Übertragung, stabiler Nutzung und technischer SEO-Qualität.

HTTPS und die sichere Datenübertragung

HTTPS verschlüsselt die Verbindung zwischen Browser und Website. Dadurch wird es schwieriger, Daten während der Übertragung mitzulesen oder zu verändern. Das ist besonders wichtig, wenn Besucher Formulare ausfüllen, sich anmelden, Zahlungen vorbereiten oder persönliche Informationen übermitteln.

Für SEO ist HTTPS vor allem aus drei Gründen relevant. Erstens erwarten Nutzer eine sichere Verbindung und reagieren skeptisch auf Browserwarnungen. Zweitens können moderne Browser unsichere Seiten oder gemischte Inhalte deutlich kennzeichnen. Drittens bildet HTTPS eine technische Grundlage für eine vertrauenswürdige Website, ersetzt aber keine umfassende Sicherheitsstrategie.

Die reine Aktivierung eines Zertifikats genügt nicht immer. Betreiber sollten prüfen, ob alle Varianten der Domain korrekt auf die bevorzugte HTTPS-Version weiterleiten. Auch Bilder, Stylesheets, JavaScript-Dateien und externe Ressourcen sollten möglichst nicht über unverschlüsselte HTTP-Verbindungen eingebunden werden. Solche sogenannten Mixed-Content-Probleme können Funktionen beeinträchtigen und das Sicherheitsbild verschlechtern.

Verfügbarkeit und Serverstabilität

Eine Suchmaschine kann eine Seite nur sinnvoll bewerten, wenn sie erreichbar ist. Wiederholte Ausfälle, überlastete Server oder fehlerhafte Schutzregeln können dazu führen, dass Crawler Inhalte nicht abrufen können. Für Besucher ist eine nicht erreichbare Website ohnehin unbrauchbar.

Wichtig ist die Unterscheidung zwischen einer geplanten Wartung und einem Sicherheitsvorfall. Bei kurzfristigen Wartungsarbeiten kann eine passende Serverantwort die Situation korrekt erklären. Bei einem längeren Ausfall sollte der Betreiber die Ursache klären, statt lediglich Symptome zu kaschieren. Ein günstiges Hosting-Angebot ist nicht automatisch schlecht, aber die verfügbare Leistung, der Support, Backups und die Reaktionsmöglichkeiten im Notfall sollten zum Geschäftsrisiko passen.

Monitoring kann helfen, Ausfälle, ungewöhnliche Antwortzeiten und fehlerhafte Weiterleitungen früh zu erkennen. Dabei sollte nicht nur die Startseite überwacht werden. Wichtige Landingpages, Login-Bereiche und zentrale Funktionen verdienen ebenfalls Aufmerksamkeit.

Manipulierte Inhalte und gehackte Unterseiten

Nach einem Angriff bleiben nicht immer sichtbare Veränderungen auf der Startseite zurück. Angreifer können versteckte Unterseiten erzeugen, Weiterleitungen einbauen, Spamlinks platzieren oder bestehende Inhalte verändern. Manchmal werden solche Manipulationen erst entdeckt, wenn Nutzer oder Suchmaschinen bereits darauf gestoßen sind.

SEO-Risiken entstehen dann durch falsche Seitentitel, unpassende Inhalte, unerwünschte Links oder eine thematische Verwässerung der Domain. Auch die interne Verlinkung kann verändert werden. Besonders problematisch ist, wenn die Website unbemerkt als Teil eines Spam-Netzwerks genutzt wird.

Zur Kontrolle gehören regelmäßige Updates, eine Prüfung ungewöhnlicher Dateien und Nutzerkonten sowie ein Blick auf neue URLs, Weiterleitungen und Änderungen an wichtigen Templates. Bei einem konkreten Verdacht sollte nicht einfach jede auffällige Seite gelöscht werden. Zuerst müssen Ursache, Umfang und mögliche Beweise gesichert werden. Anschließend sind Bereinigung, Zugangssicherung und eine erneute Prüfung erforderlich.

Schadsoftware, Phishing und Sicherheitswarnungen

Wird eine Website für Schadsoftware oder Phishing missbraucht, können Browser und Suchmaschinen Warnhinweise anzeigen. Für Besucher ist das ein starkes Abbruchsignal. Selbst nachdem die technische Ursache behoben wurde, muss die Website häufig nochmals überprüft und eine Neubewertung beantragt werden.

Ein Sicherheitsvorfall betrifft deshalb nicht nur die IT. Er kann Markenvertrauen, direkte Zugriffe, Empfehlungen und organischen Traffic beeinträchtigen. Entscheidend ist eine nachvollziehbare Reaktion: betroffene Systeme isolieren, Zugangsdaten absichern, die Schwachstelle schließen, Backups bewerten, Inhalte prüfen und die Wiederherstellung dokumentieren.

Wer die Warnung lediglich durch eine Weiterleitung oder das Entfernen einzelner Dateien umgehen möchte, löst das Problem nicht zuverlässig. Sicherheit und SEO profitieren von einer vollständigen Ursachenanalyse statt von kurzfristigen kosmetischen Änderungen.

Technische Maßnahmen, die Sicherheit und SEO unterstützen

Updates und ein kontrolliertes CMS

Content-Management-Systeme, Themes, Plugins und Serverkomponenten sollten in einem geordneten Prozess aktualisiert werden. Veraltete Software kann bekannte Schwachstellen enthalten. Gleichzeitig kann ein ungetestetes Update Layouts, strukturierte Daten oder wichtige Funktionen beschädigen.

Ein sinnvoller Ablauf umfasst eine Bestandsaufnahme aller Komponenten, regelmäßige Aktualisierungen, Backups vor größeren Änderungen und eine anschließende Funktionsprüfung. Nicht mehr benötigte Erweiterungen sollten entfernt und nicht nur deaktiviert werden, wenn sie dauerhaft keinen Zweck erfüllen. Je kleiner die technische Angriffsfläche, desto leichter lassen sich Veränderungen nachvollziehen.

Für SEO sollten nach Updates mindestens die Startseite, wichtige Landingpages, Formulare, interne Links, Metadaten, strukturierte Daten und die mobile Darstellung kontrolliert werden. Sicherheit und Suchmaschinenoptimierung werden hier durch denselben sauberen Prozess unterstützt.

Starke Zugänge und minimale Berechtigungen

Ein kompromittiertes Administrationskonto kann Inhalte, Weiterleitungen und technische Einstellungen verändern. Deshalb sollten individuelle Konten, starke und einzigartige Passwörter sowie, sofern verfügbar, eine zusätzliche Anmeldebestätigung verwendet werden.

Nicht jeder Nutzer braucht Administratorrechte. Rollen sollten nur die Berechtigungen erhalten, die für ihre Aufgabe notwendig sind. Ehemalige Zugänge gehören zeitnah deaktiviert. Auch Schnittstellen, FTP-Zugänge, Datenbankkonten und Hosting-Logins sollten in die Prüfung einbezogen werden.

Für SEO ist diese Maßnahme indirekt, aber wichtig: Je besser privilegierte Zugänge geschützt sind, desto geringer ist das Risiko, dass Inhalte, Indexierungsregeln oder Weiterleitungen unbemerkt verändert werden.

Backups und Wiederherstellbarkeit

Ein Backup ist nur dann wertvoll, wenn es tatsächlich wiederhergestellt werden kann. Es sollte daher nicht ausschließlich auf demselben System liegen wie die Website. Je nach Risiko können zusätzliche getrennte Speicherorte und eine Aufbewahrungsstrategie sinnvoll sein.

Regelmäßig geplante Sicherungen sollten Datenbank, Mediendateien, Konfiguration und gegebenenfalls wichtige Servereinstellungen abdecken. Ein Wiederherstellungstest zeigt, ob die Sicherung vollständig und praktisch nutzbar ist. Dabei sollte auch festgehalten werden, wer im Notfall welche Schritte ausführt.

Backups verbessern nicht unmittelbar das Ranking. Sie begrenzen jedoch die Dauer und den Umfang eines Vorfalls. Eine schnell wiederhergestellte, geprüfte Website kann eher zu einem stabilen Betrieb zurückkehren als eine Seite, deren Datenbestand nicht nachvollziehbar ist.

Sicherheitsheader und sorgfältige Konfiguration

HTTP-Sicherheitsheader können Browsern zusätzliche Regeln für den Umgang mit Inhalten mitteilen. Dazu gehören beispielsweise Richtlinien gegen bestimmte Einbettungen oder eine restriktivere Steuerung von Ressourcen. Die konkrete Konfiguration muss zur Website passen, weil eine zu strenge Regel legitime Funktionen blockieren kann.

Auch Cookies sollten angemessen geschützt werden. Einstellungen wie Secure, HttpOnly und eine passende SameSite-Strategie können das Risiko bestimmter Missbrauchsszenarien reduzieren. Bei externen Diensten, Analysewerkzeugen und eingebetteten Ressourcen ist zu prüfen, welche Daten übertragen werden und ob diese Einbindung wirklich notwendig ist.

Diese Maßnahmen sind keine automatische SEO-Garantie. Sie zeigen vielmehr, dass eine Website technisch sorgfältig betrieben wird. Vor Änderungen an Serverregeln oder Headern sollten Backups und ein kontrollierter Test vorhanden sein.

So prüfst du den SEO-Einfluss der Website-Sicherheit

Eine strukturierte Prüfung ist hilfreicher als eine einmalige Suche nach dem grünen Vorhängeschloss. Die folgenden Schritte können als Ausgangspunkt dienen.

1. Erreichbarkeit und Browserdarstellung kontrollieren

Rufe die wichtigsten Seiten mit unterschiedlichen Geräten und aktuellen Browsern auf. Achte auf Zertifikatswarnungen, Weiterleitungsschleifen, blockierte Ressourcen, ungewöhnliche Pop-ups und unerwartete Zielseiten. Prüfe auch, ob HTTP, HTTPS, www- und Nicht-www-Varianten sauber auf die bevorzugte Adresse führen.

2. Search-Console- und Serverhinweise auswerten

Werkzeuge für Webmaster können Hinweise auf Sicherheitsprobleme, Indexierungsfehler und ungewöhnliche Seiten liefern. Serverprotokolle zeigen, welche URLs angefragt werden und ob auffällige Zugriffsmuster auftreten. Ein plötzlicher Anstieg unbekannter URLs, wiederholte Anfragen an Administrationspfade oder ungewöhnliche Statuscodes verdienen eine genauere Untersuchung.

Solche Daten sollten nicht isoliert interpretiert werden. Ein Crawler kann harmlose technische Dateien anfragen, während ein Angriff auch sehr unauffällig beginnen kann. Bei Unsicherheit ist fachkundige Unterstützung sinnvoll.

3. Indexierte Inhalte und Weiterleitungen vergleichen

Vergleiche die tatsächlich veröffentlichten Seiten mit den URLs, die Suchmaschinen kennen. Prüfe Seitentitel, Beschreibungen, Canonical-Angaben, interne Links und Weiterleitungen. Unerklärliche Inhalte in einer fremden Sprache, neue Glücksspiel- oder Medikamentenseiten und Weiterleitungen zu unbekannten Domains können Warnsignale sein.

Ein solcher Vergleich ist besonders wichtig, wenn organischer Traffic unerwartet einbricht. Ein Rückgang kann viele Ursachen haben, etwa saisonale Nachfrage, technische Änderungen oder ein Qualitätsproblem. Sicherheit ist eine mögliche Ursache, aber nicht automatisch die einzige Erklärung.

4. Mobile Nutzung und Performance beobachten

Sicherheitslösungen, Cookie-Banner, externe Skripte oder Schutzdienste können die Ladezeit und Bedienbarkeit beeinflussen. Prüfe daher, ob wichtige Inhalte schnell sichtbar sind, Formulare funktionieren und Schaltflächen auf kleinen Bildschirmen erreichbar bleiben.

Eine Sicherheitsmaßnahme ist nicht gut umgesetzt, wenn sie legitime Besucher aussperrt oder zentrale Inhalte unbrauchbar macht. Ziel ist ein ausgewogenes Verhältnis zwischen Schutz, Zugänglichkeit und Performance.

Was bei einem Sicherheitsvorfall zu tun ist

Bei einem konkreten Verdacht sollte der Betreiber planvoll und möglichst ruhig vorgehen. Zunächst gilt es, den Zugriff auf die betroffene Website oder einzelne Systeme zu begrenzen, ohne vorschnell Beweise zu vernichten. Danach sollten Administrations-, Hosting- und Datenbankzugänge abgesichert und nicht von einem möglicherweise kompromittierten Gerät aus geändert werden.

Im nächsten Schritt werden betroffene Dateien, Datenbanken, Nutzerkonten, Weiterleitungen und Änderungen an Templates untersucht. Ein sauberes Backup kann die Wiederherstellung erleichtern, darf aber nicht ungeprüft eingespielt werden. Es muss ausgeschlossen werden, dass die Schwachstelle oder die Manipulation dadurch erneut aktiv wird.

Nach der Bereinigung sollten alle relevanten Seiten auf korrekte Inhalte, Statuscodes, Canonicals, interne Verlinkung und mobile Funktion geprüft werden. Sicherheitswarnungen oder entsprechende Meldungen in Webmaster-Werkzeugen sollten erst dann zur erneuten Prüfung eingereicht werden, wenn die Ursache behoben und die Website getestet wurde.

Bei personenbezogenen Daten können zusätzlich rechtliche und organisatorische Pflichten entstehen. Eine Datenschutz- oder IT-Sicherheitsberatung kann dann wichtiger sein als eine rein technische SEO-Maßnahme.

Häufige Fehler bei Website-Sicherheit und SEO

  • Nur das Zertifikat betrachten: HTTPS schützt die Verbindung, aber nicht automatisch CMS, Zugangsdaten oder Inhalte.
  • Updates ohne Bestandsaufnahme einspielen: Änderungen können Funktionen und SEO-Elemente beeinträchtigen, wenn niemand die Folgen prüft.
  • Backups mit Sicherheit verwechseln: Eine Sicherung hilft bei der Wiederherstellung, verhindert aber keinen Angriff.
  • Alle Sicherheitsprobleme mit einem Plugin lösen wollen: Erweiterungen können unterstützen, ersetzen aber keine saubere Konfiguration und Pflege.
  • Warnungen ignorieren: Browser- oder Webmaster-Hinweise sollten nachvollziehbar untersucht werden.
  • Nach der Bereinigung keine Ursachenanalyse durchführen: Ohne geschlossene Eintrittsstelle kann derselbe Vorfall wieder auftreten.
  • Sicherheitsregeln zu aggressiv einstellen: Ein legitimer Besucher darf nicht durch unnötige Blockaden an wichtigen Inhalten gehindert werden.

Praktische Entscheidungskriterien für eine sichere SEO-Website

Wie viel Aufwand angemessen ist, hängt vom Risiko ab. Eine einfache Informationsseite mit wenigen Kontakten benötigt andere Kontrollen als ein Shop mit Kundenkonten, Zahlungen und vielen Integrationen. Berücksichtige daher mindestens folgende Fragen:

  • Welche Daten werden verarbeitet und wie kritisch wären Verlust oder Missbrauch?
  • Wie schnell muss die Website nach einem Ausfall wieder verfügbar sein?
  • Wer darf Inhalte, Plugins, DNS, Hosting und Weiterleitungen ändern?
  • Wie häufig werden Updates, Backups und Wiederherstellungen kontrolliert?
  • Gibt es eine dokumentierte Ansprechperson für Sicherheitsvorfälle?
  • Welche externen Dienste laden Skripte oder erhalten Daten?
  • Wie werden wichtige SEO-Seiten nach technischen Änderungen überprüft?

Für kleine Websites kann eine klare monatliche Checkliste ein guter Anfang sein. Größere Projekte profitieren eher von festen Verantwortlichkeiten, Monitoring, Protokollierung, Staging-Umgebung und einer dokumentierten Notfallplanung. Entscheidend ist nicht, möglichst viele Werkzeuge einzusetzen, sondern Risiken nachvollziehbar zu reduzieren.

FAQ

Ist HTTPS ein direkter Rankingfaktor?

HTTPS ist ein wichtiges Signal für eine sichere Verbindung und gehört heute zur technischen Grundausstattung. Es allein führt jedoch nicht automatisch zu guten Rankings. Inhalte, Relevanz, Nutzerfreundlichkeit, Erreichbarkeit und viele weitere Faktoren bleiben ebenfalls entscheidend.

Kann ein Hack das Ranking dauerhaft zerstören?

Ein Sicherheitsvorfall kann die Sichtbarkeit und das Vertrauen deutlich beeinträchtigen. Ob die Auswirkungen dauerhaft sind, hängt unter anderem von Dauer, Umfang, Art der Manipulation und Qualität der Bereinigung ab. Eine vollständige Ursachenanalyse und eine saubere Wiederherstellung verbessern die Voraussetzungen für eine Erholung.

Wie erkenne ich, ob meine Website gehackt wurde?

Mögliche Hinweise sind unbekannte Unterseiten, unerwartete Weiterleitungen, neue Administrationskonten, veränderte Inhalte, Warnungen im Browser oder Webmaster-Werkzeug sowie ungewöhnliche Serverzugriffe. Kein einzelnes Zeichen beweist einen Angriff. Bei mehreren Auffälligkeiten sollte eine fachkundige Untersuchung erfolgen.

Schadet ein Sicherheits-Plugin der SEO?

Ein Sicherheits-Plugin kann nützlich sein, wenn es passend konfiguriert und gepflegt wird. Es kann jedoch Ladezeit erhöhen, Crawler blockieren oder legitime Zugriffe erschweren. Nach der Einrichtung sollten wichtige Seiten, Statuscodes, Ladezeiten und Suchmaschinenzugriffe kontrolliert werden.

Wie oft sollte ich die Website-Sicherheit prüfen?

Updates und kritische Warnungen sollten zeitnah bearbeitet werden. Eine regelmäßige Grundprüfung kann monatlich oder in einem zum Risiko passenden Intervall stattfinden. Nach größeren Änderungen, Migrationen, neuen Plugins oder ungewöhnlichen Traffic-Entwicklungen ist eine zusätzliche Kontrolle sinnvoll.

Was hat Datenschutz mit SEO und Sicherheit zu tun?

Datenschutz und IT-Sicherheit sind unterschiedliche Bereiche, überschneiden sich aber bei der Verarbeitung personenbezogener Daten. Transparente Prozesse, sparsame Datenerhebung und angemessene Schutzmaßnahmen stärken Vertrauen. Rechtliche Anforderungen sollten mit einer dafür qualifizierten Stelle geklärt werden.

Kann eine sichere Website trotzdem schlechte Rankings haben?

Ja. Sicherheit ist eine Grundlage, aber kein Ersatz für hilfreiche Inhalte, eine klare Informationsarchitektur, gute technische Zugänglichkeit und ein passendes Angebot. Eine sichere Website kann bei Suchanfragen dennoch wenig relevant sein oder Nutzerfragen unzureichend beantworten.

Typische Erfahrungen und Beobachtungen

In der Praxis zeigt sich häufig, dass Sicherheits- und SEO-Probleme gemeinsam auftreten, weil beide von derselben technischen Pflege abhängen. Ungepflegte Erweiterungen können sowohl eine Schwachstelle als auch fehlerhafte Ausgaben erzeugen. Unklare Weiterleitungen können Besucher verwirren und gleichzeitig Suchmaschinen falsche Signale senden.

Ebenso verbreitet ist die Beobachtung, dass eine verständliche Notfallplanung den Schaden begrenzt. Wenn Zuständigkeiten, Backups und Prüfabläufe vorher festgelegt sind, müssen Betreiber im Ernstfall weniger improvisieren. Das ersetzt keine professionelle Untersuchung, erleichtert aber die koordinierte Reaktion.

Fazit: Sicherheit als Grundlage nachhaltiger SEO

Die Frage, warum Website-Sicherheit SEO beeinflusst, lässt sich mit einem einfachen Grundsatz beantworten: Suchmaschinen und Nutzer benötigen eine erreichbare, vertrauenswürdige und unveränderte Website. HTTPS, aktuelle Software, geschützte Zugänge, Backups, Monitoring und eine sorgfältige Vorfallreaktion wirken gemeinsam auf diese Grundlage.

Sicherheit sollte deshalb nicht erst dann Beachtung finden, wenn Rankings sinken oder eine Browserwarnung erscheint. Eine regelmäßige, risikoorientierte Prüfung schützt Inhalte, Besucher und die langfristige Auffindbarkeit. Wer technische Schutzmaßnahmen mit guter Inhaltsqualität und einer klaren Nutzerführung verbindet, schafft bessere Voraussetzungen für nachhaltige SEO.

Mixed Content erkennen und beheben: Der praxisnahe Leitfaden für sichere Websites

Eine Website kann bereits vollständig über HTTPS erreichbar sein und trotzdem noch unsichere Inhalte laden. Dieses Problem wird als Mixed Content bezeichnet. Es entsteht, wenn eine per HTTPS geschützte Seite Ressourcen wie Bilder, Stylesheets, JavaScript-Dateien, Schriftarten oder Videos über eine unverschlüsselte HTTP-Adresse anfordert.

Mixed Content ist nicht nur eine technische Unsauberkeit. Je nach Art der betroffenen Ressource können Browser Inhalte blockieren, Warnungen anzeigen oder die Integrität einer Seite gefährden. In diesem Ratgeber erfahren Sie, wie Sie Mixed Content erkennen, die Ursache systematisch eingrenzen und dauerhaft beheben. Die Vorgehensweise eignet sich für WordPress-Websites ebenso wie für individuell entwickelte Seiten.

Was bedeutet Mixed Content?

Mixed Content liegt vor, wenn eine HTTPS-Seite gleichzeitig Ressourcen über HTTP einbindet. Das typische Beispiel ist eine Seite mit dieser Adresse:

https://www.beispiel.de

In ihrem Quelltext wird jedoch ein Bild so referenziert:

<img src="http://www.beispiel.de/uploads/bild.jpg" alt="Beispielbild">

Die eigentliche Seite wird verschlüsselt übertragen, das Bild aber nicht. Dadurch entsteht ein gemischter Abruf. Auch externe Dienste können die Ursache sein, etwa ein eingebundenes Skript, eine Schriftdatei, ein Video-Player oder ein Analysewerkzeug.

Entscheidend ist die Unterscheidung zwischen passivem und aktivem Mixed Content:

  • Passiver Mixed Content: Dazu zählen meist Bilder, Audio- oder Videodateien. Er kann Warnungen auslösen oder vom Browser ersetzt beziehungsweise blockiert werden.
  • Aktiver Mixed Content: Dazu gehören JavaScript, Stylesheets, iFrames, Webfonts und bestimmte API-Anfragen. Diese Ressourcen können die Darstellung und Funktion der Seite beeinflussen und werden von modernen Browsern häufig blockiert.

Auch wenn die Seite im eigenen Browser scheinbar funktioniert, sollte die Ursache behoben werden. Besucher verwenden unterschiedliche Browser, Erweiterungen, Gerätekonfigurationen und Sicherheitsstufen.

Warum Mixed Content problematisch ist

Netzwerk-Tab der Browser-Entwicklertools mit einer unsicheren HTTP-Ressource.
Der Netzwerk-Tab macht unsichere Ressourcen sichtbar.

Achten Sie im Bild auf die vollständige URL und den Status der Anfrage. Diese Informationen helfen dabei, die betroffene Datei eindeutig zuzuordnen, statt nur eine allgemeine Browserwarnung zu behandeln.

HTTPS schützt die Verbindung zwischen Browser und Server vor dem Mitlesen und erschwert Manipulationen auf dem Übertragungsweg. Wird eine Ressource dagegen über HTTP geladen, fehlt dieser Schutz für genau diesen Abruf. Bei aktiven Ressourcen kann ein Angreifer unter bestimmten Bedingungen Inhalte verändern, bevor sie den Browser erreichen.

In der Praxis zeigen sich häufig diese Folgen:

  • Ein Stylesheet wird blockiert und die Seite erscheint ohne korrekte Gestaltung.
  • JavaScript wird nicht ausgeführt, sodass Menüs, Filter oder Formulare nicht funktionieren.
  • Bilder, Schriftarten oder Videos werden nicht geladen.
  • Die Entwicklerkonsole meldet unsichere Anfragen.
  • Das Vorhängeschloss oder die Sicherheitsanzeige des Browsers fehlt beziehungsweise weist auf ein Problem hin.
  • Interne Weiterleitungen, API-Aufrufe oder Vorschaufunktionen brechen ab.

Mixed Content ist außerdem ein Hinweis darauf, dass URLs, Migrationen oder externe Einbindungen nicht konsequent auf HTTPS umgestellt wurden. Eine saubere Behebung verbessert daher meist auch die Wartbarkeit der Website.

Mixed Content erkennen: Die wichtigsten Prüfmethoden

Bevor Sie Änderungen vornehmen, sollten Sie möglichst genau feststellen, welche Ressource über HTTP geladen wird. Arbeiten Sie dabei nicht nur mit der Startseite. Auch Unterseiten, Beiträge, Suchseiten, Produktseiten und Formulare können eigene Fehler enthalten.

Die Browser-Entwicklertools verwenden

Die Entwicklerwerkzeuge moderner Browser sind für die erste Diagnose besonders hilfreich:

  1. Öffnen Sie die betroffene Seite über ihre HTTPS-Adresse.
  2. Öffnen Sie die Entwicklertools, meist über die Taste F12 oder das Kontextmenü.
  3. Wechseln Sie zum Bereich Konsole.
  4. Laden Sie die Seite mit geöffneter Konsole neu.
  5. Suchen Sie nach Meldungen mit Begriffen wie „Mixed Content“, „blocked“, „insecure“ oder „HTTP“.

Die Meldung enthält oft die konkrete URL und beschreibt, ob eine Ressource blockiert oder nur als Warnung behandelt wurde. Kopieren Sie die URL, bevor Sie die Seite verändern. So lässt sich später kontrollieren, ob genau diese Anfrage verschwunden ist.

Im Netzwerk-Tab nach HTTP-Anfragen suchen

Der Bereich Netzwerk zeigt, welche Dateien beim Laden der Seite angefordert werden. Filtern Sie nach „http:“ oder prüfen Sie die vollständigen Adressen einzelner Einträge. Achten Sie besonders auf:

  • CSS- und JavaScript-Dateien
  • Bilder in Beiträgen, Widgets oder Slidern
  • Schriftarten und Icon-Bibliotheken
  • Video- und Audioquellen
  • XHR- oder Fetch-Anfragen an APIs
  • eingebettete Inhalte und iFrames

Ein Eintrag mit einem roten Status oder dem Hinweis „blocked:mixed-content“ ist ein deutlicher Anhaltspunkt. Beachten Sie jedoch, dass eine Umleitung von HTTP nach HTTPS nicht in jedem Fall eine saubere Lösung ist. Der Quellverweis sollte möglichst direkt HTTPS verwenden.

Quelltext und Datenbank durchsuchen

Bei einer WordPress-Website kann die alte HTTP-Adresse in Beiträgen, Widgets, Theme-Dateien, Plugin-Einstellungen oder gespeicherten Optionen stehen. Eine Suche nach http:// liefert häufig schnell erste Treffer. Prüfen Sie aber, ob es sich um eine tatsächlich geladene Ressource handelt oder nur um Text, Dokumentation oder eine externe Adresse, die nicht geändert werden darf.

Vor direkten Datenbankänderungen ist eine vollständige Sicherung wichtig. Besonders bei serialisierten WordPress-Daten können einfache Ersetzungen Strukturen beschädigen. Verwenden Sie für umfangreiche URL-Ersetzungen ein dafür geeignetes, seriell arbeitendes Werkzeug oder lassen Sie die Änderung von einer fachkundigen Person durchführen.

Externe Prüfwerkzeuge ergänzend einsetzen

Online-Crawler und Sicherheitsprüfungen können mehrere Seiten gleichzeitig untersuchen. Sie sind nützlich, um vergessene Unterseiten, alte Medienpfade und Ressourcen aus Templates zu finden. Solche Werkzeuge ersetzen jedoch nicht die Browserkonsole: Sie können Inhalte übersehen, die erst nach einer Benutzeraktion oder durch JavaScript geladen werden.

Mixed Content beheben: Eine systematische Vorgehensweise

Die beste Lösung hängt davon ab, wo die HTTP-Adresse gespeichert ist. Gehen Sie von der stabilen Grundlage zur individuellen Einbindung vor. Dadurch vermeiden Sie, dass eine automatische Korrektur die eigentliche Ursache verdeckt.

1. HTTPS-Grundlage des Webauftritts prüfen

Stellen Sie zunächst sicher, dass die Website grundsätzlich über ein gültiges TLS-Zertifikat erreichbar ist. Prüfen Sie die wichtigsten Varianten:

  • https://example.de
  • https://www.example.de
  • gegebenenfalls weitere aktive Subdomains

Welche Variante die Hauptadresse ist, sollte eindeutig festgelegt sein. Die Website sollte nicht dauerhaft zwischen mehreren Varianten wechseln. Interne Links, die bevorzugte Domain und kanonische Angaben müssen zueinander passen. Zertifikats- oder Hostingprobleme sind allerdings ein eigenes Thema und sollten nicht mit Mixed Content vermischt werden.

2. Interne URLs auf HTTPS aktualisieren

Wenn eine eigene Ressource über HTTP eingebunden ist, ändern Sie die Adresse auf HTTPS. Das betrifft beispielsweise:

http://www.beispiel.de/wp-content/uploads/logo.svg

zu:

https://www.beispiel.de/wp-content/uploads/logo.svg

Bei internen Links können auch relative URLs sinnvoll sein, etwa /wp-content/uploads/logo.svg. Absolute HTTPS-URLs sind dagegen oft klarer, wenn Inhalte über mehrere Domains, CDNs oder Umgebungen ausgeliefert werden. Wichtig ist, dass die Ressource selbst tatsächlich über HTTPS erreichbar ist und nicht nur eine fehlerhafte Weiterleitung zurückgibt.

3. WordPress-Adresse und Website-Adresse kontrollieren

In WordPress finden Sie unter den allgemeinen Einstellungen die WordPress-Adresse und die Website-Adresse. Beide sollten bei einer vollständig verschlüsselten Website mit https:// beginnen. Änderungen an dieser Stelle können die Erreichbarkeit beeinflussen. Legen Sie deshalb vorher eine Sicherung an und prüfen Sie, ob Sie über einen alternativen Administrationszugang verfügen.

Manchmal wird die Adresse zusätzlich in der Konfigurationsdatei, durch Hosting-Einstellungen oder durch eine Entwicklungsumgebung vorgegeben. Wenn die Einstellung nach dem Speichern wieder zurückspringt, liegt die Ursache wahrscheinlich außerhalb der normalen WordPress-Oberfläche.

4. Medien, Menüs und Widgets korrigieren

Alte Bild-URLs entstehen häufig nach einer nachträglichen HTTPS-Umstellung. Überprüfen Sie Bilder und Dateien in Beiträgen, Seiten, Headern, Fußzeilen, Widgets und visuellen Editoren. Auch Hintergrundbilder in den Theme-Einstellungen können betroffen sein, obwohl sie im normalen Editor nicht als klassischer Link sichtbar sind.

Bei einzelnen Dateien genügt eine manuelle Korrektur. Bei vielen betroffenen Einträgen ist eine kontrollierte URL-Ersetzung effizienter. Testen Sie eine solche Änderung zunächst in einer Staging-Umgebung und kontrollieren Sie anschließend Medien, interne Verweise und responsive Ansichten.

5. Theme- und Plugin-Dateien untersuchen

Hardcodierte HTTP-Adressen finden sich manchmal in Theme-Dateien, individuellen Codeblöcken oder Plugin-Konfigurationen. Aktualisieren Sie zunächst WordPress, Theme und Plugins aus vertrauenswürdigen Quellen. Eine veraltete Erweiterung kann unsichere Einbindungen enthalten oder URLs falsch erzeugen.

Ändern Sie Dateien eines gekauften Themes möglichst nicht direkt, weil Updates die Anpassungen überschreiben können. Nutzen Sie stattdessen ein Child-Theme, eine vorgesehene Einstellung oder eine dokumentierte Filter- beziehungsweise Hook-Lösung. Bei eigener Entwicklung sollten URLs über geeignete WordPress-Funktionen erzeugt werden, statt das Protokoll fest in den Code zu schreiben.

6. Externe Ressourcen richtig behandeln

Für externe Ressourcen gibt es drei sinnvolle Optionen:

  1. Verwenden Sie die HTTPS-Version des Anbieters, wenn sie zuverlässig verfügbar ist.
  2. Hosten Sie die Ressource selbst, sofern Lizenz, Aktualität und Wartung das erlauben.
  3. Entfernen Sie die Einbindung, wenn sie nicht erforderlich ist oder keinen klaren Nutzen bietet.

Verwenden Sie keine beliebige HTTPS-Variante, wenn der externe Dienst diese nicht offiziell unterstützt. Eine nicht funktionierende URL kann die Website stärker beeinträchtigen als die ursprüngliche Warnung. Prüfen Sie außerdem, ob Datenschutz, Nutzungsbedingungen und Abhängigkeiten des Dienstes zu Ihrer Website passen.

7. HTTP-Weiterleitungen nur als Ergänzung nutzen

Eine Weiterleitung von HTTP auf HTTPS ist für alte Bookmarks und externe Verweise sinnvoll. Sie ersetzt aber nicht die Aktualisierung interner Ressourcen. Der Browser muss die HTTP-Anfrage zunächst erkennen und anfordern, bevor die Weiterleitung greift. Direkte HTTPS-Verweise sind daher sauberer, schneller und weniger fehleranfällig.

Auf Serverebene kann eine Weiterleitung für die Hauptdomain eingerichtet werden. Die genaue Konfiguration hängt vom Webserver und vom Hosting ab. Nehmen Sie keine pauschalen Änderungen an Serverdateien vor, wenn Sie die bestehende Konfiguration nicht nachvollziehen können. Eine fehlerhafte Weiterleitung kann eine Endlosschleife oder einen kompletten Ausfall verursachen.

Besondere Fälle, die oft übersehen werden

CSS-Hintergrundbilder und Schriftarten

Ein Bild kann über CSS eingebunden sein und taucht deshalb nicht unbedingt im visuellen Editor auf. Suchen Sie in Stylesheets nach url(http://.... Webfonts sind besonders relevant, weil Browser unsichere Schriftdateien blockieren können. Prüfen Sie auch Icon-Schriften und Ressourcen, die von einem CDN geladen werden.

JavaScript und dynamisch erzeugte URLs

Manche HTTP-Adressen stehen nicht im initialen HTML, sondern werden erst durch JavaScript erzeugt. In diesem Fall hilft der Netzwerk-Tab während der konkreten Aktion, etwa beim Öffnen eines Menüs, Absenden eines Formulars oder Nachladen weiterer Inhalte. Prüfen Sie auch API-Endpunkte und Konfigurationsdateien, die an das Frontend übergeben werden.

iFrames, Videos und eingebettete Dienste

Ein eingebettetes Video oder ein Karten- beziehungsweise Terminmodul kann eine eigene HTTP-Adresse enthalten. Verwenden Sie die vom Anbieter dokumentierte HTTPS-Einbettung und testen Sie die Funktion in einem privaten Browserfenster. Falls ein Dienst keine sichere Einbindung anbietet, sollten Sie abwägen, ob ein Link, ein Vorschaubild oder ein anderer Anbieter die bessere Lösung ist.

Content Delivery Networks und Subdomains

Liegt eine Datei auf einer Subdomain oder einem CDN, benötigt auch diese Auslieferungsadresse eine gültige HTTPS-Konfiguration. Ein Zertifikat für die Hauptdomain deckt nicht automatisch jede Subdomain ab. Kontrollieren Sie außerdem, ob gemischte Inhalte nur in einer bestimmten Umgebung auftreten, etwa auf der Produktionsseite, in einer Vorschau oder nach einem Domainwechsel.

Nach der Korrektur: gründlich kontrollieren

Eine einzelne erfolgreiche Prüfung reicht nicht immer aus. Leeren Sie gegebenenfalls den Cache von Website, Plugin, CDN und Browser. Öffnen Sie danach die Seite in einem privaten Fenster und prüfen Sie sie in mindestens einem weiteren modernen Browser.

Kontrollieren Sie insbesondere:

  • Startseite und wichtige Unterseiten
  • Beiträge mit älteren Bildern oder eingebetteten Medien
  • Kontakt-, Login- und Suchfunktionen
  • Navigation, Menüs, Slider und Filter
  • mobile Darstellung und responsive Breakpoints
  • Checkout-, Buchungs- oder Mitgliederbereiche, falls vorhanden
  • Browserkonsole und Netzwerk-Tab ohne neue Mixed-Content-Meldungen

Prüfen Sie nicht nur die sichtbare Oberfläche. Eine Seite kann äußerlich korrekt aussehen, während ein Hintergrund-API-Aufruf weiterhin über HTTP erfolgt. Wiederholen Sie deshalb die Aktionen, die vorher Fehler ausgelöst haben.

Häufige Fehler bei der Behebung

  • Nur die Startseite wird geprüft: Alte Inhalte liegen oft auf Unterseiten oder in selten genutzten Templates.
  • Nur das Vorhängeschloss wird betrachtet: Die Browserkonsole liefert deutlich genauere Hinweise.
  • HTTP wird blind durch HTTPS ersetzt: Nicht jede externe Ressource unterstützt HTTPS korrekt.
  • Der Cache wird vergessen: Alte Dateien können Warnungen scheinbar weiterhin verursachen.
  • Direkte Datenbankänderungen erfolgen ohne Sicherung: Das kann Inhalte und Einstellungen beschädigen.
  • Ein Plugin wird installiert und nicht kontrolliert: Automatische Korrekturen können Nebenwirkungen haben und ersetzen keine Ursachenanalyse.
  • Die Weiterleitung gilt als vollständige Lösung: Sie sollte nur als ergänzende Maßnahme betrachtet werden.

Bei einer kleinen Website ist die manuelle Prüfung oft überschaubar. Bei einem umfangreichen Shop, einer mehrsprachigen Installation oder vielen dynamischen Funktionen kann professionelle Unterstützung sinnvoll sein. Entscheidend ist, dass Änderungen nachvollziehbar bleiben und zunächst in einer sicheren Umgebung getestet werden.

FAQ

Woran erkenne ich Mixed Content am schnellsten?

Öffnen Sie die HTTPS-Seite und prüfen Sie die Browserkonsole. Meldungen mit „Mixed Content“, „insecure“ oder „blocked“ nennen häufig die betroffene Ressource. Ergänzend zeigt der Netzwerk-Tab HTTP-Anfragen und deren Status.

Ist Mixed Content gefährlich?

Das Risiko hängt von der Ressource ab. Ein unsicheres Bild ist anders zu bewerten als ein über HTTP geladenes JavaScript. Aktive Inhalte können Funktionen verändern und werden deshalb oft blockiert. Jede unnötige HTTP-Einbindung sollte dennoch beseitigt werden.

Warum funktioniert die Website trotz Mixed Content?

Browser behandeln verschiedene Ressourcentypen unterschiedlich. Manche Inhalte werden weiterhin geladen, andere nur gewarnt oder vollständig blockiert. Außerdem kann ein Fehler nur bei einer bestimmten Aktion, in einem bestimmten Browser oder auf einer einzelnen Unterseite auftreten.

Reicht es, alle HTTP-URLs auf HTTPS umzuleiten?

Nein. Eine Weiterleitung hilft bei alten Aufrufen, aber der Browser startet zunächst eine HTTP-Anfrage. Besser ist es, interne und externe Einbindungen direkt mit HTTPS zu speichern. Die Weiterleitung bleibt als zusätzliche Absicherung sinnvoll.

Kann ein WordPress-Plugin Mixed Content automatisch beheben?

Ein geeignetes Plugin kann bei der Diagnose oder bei bestimmten Ersetzungen helfen. Vorher sollten Sie eine Sicherung anlegen, die Funktionsweise verstehen und die Ergebnisse kontrollieren. Automatische Korrekturen können hardcodierte URLs, externe Dienste oder dynamische Anfragen übersehen.

Was mache ich, wenn eine externe Ressource kein HTTPS anbietet?

Prüfen Sie, ob der Dienst eine aktuelle sichere Einbindung bereitstellt. Falls nicht, kommen je nach Lizenz und Wartbarkeit eine eigene Auslieferung, ein Ersatzdienst oder ein einfacher Link infrage. Eine unsichere aktive Einbindung sollte nicht dauerhaft auf einer HTTPS-Seite verbleiben.

Warum erscheint Mixed Content nach der Umstellung auf HTTPS wieder?

Häufig kommen neue Inhalte aus alten Vorlagen, Importen, Caches, Plugins oder externen Widgets hinzu. Auch eine Änderung der Domain oder eines CDNs kann alte Pfade reaktivieren. Führen Sie nach größeren Aktualisierungen eine erneute Stichprobe mit Browserkonsole und Netzwerk-Tab durch.

Fazit: Mixed Content dauerhaft beheben

Mixed Content lässt sich zuverlässig beheben, wenn Sie nicht nur Warnungen ausblenden, sondern die konkrete Quelle jeder HTTP-Anfrage finden. Beginnen Sie mit der Browserkonsole, prüfen Sie anschließend Netzwerk, Quelltext und gespeicherte WordPress-URLs. Aktualisieren Sie interne Ressourcen direkt auf HTTPS, behandeln Sie externe Dienste mit Sorgfalt und nutzen Sie Weiterleitungen nur ergänzend.

Nach der Änderung sind Cache-Leerung, Tests auf wichtigen Unterseiten und die Kontrolle dynamischer Funktionen entscheidend. Eine konsequent verschlüsselte Website ist nicht nur sicherer, sondern meist auch leichter zu warten. Dokumentieren Sie die vorgenommenen Änderungen, damit spätere Theme-, Plugin- oder Domainwechsel nicht erneut unbemerkte HTTP-Verweise erzeugen.

Website-Sicherheit technisch bewerten: Der umfassende Ratgeber

Eine Website kann modern aussehen und trotzdem technische Schwachstellen aufweisen. Veraltete Software, unsichere Passwörter, fehlerhafte Serverkonfigurationen oder ungeschützte Formulare gefährden nicht nur Daten, sondern auch Vertrauen, Sichtbarkeit und Geschäftsbetrieb. Wer die Website-Sicherheit technisch bewerten möchte, braucht deshalb mehr als einen flüchtigen Blick auf das Vorhängeschloss im Browser.

Dieser Ratgeber zeigt, wie eine technische Sicherheitsbewertung strukturiert abläuft, welche Prüffelder besonders wichtig sind und wie sich Risiken sinnvoll priorisieren lassen. Die Anleitung eignet sich als Orientierung für Unternehmenswebsites, Blogs, Onlineshops und WordPress-Projekte. Sie ersetzt keinen autorisierten Sicherheitstest, hilft aber dabei, den eigenen Prüfbedarf zu erkennen und Maßnahmen nachvollziehbar zu planen.

Was bedeutet es, eine Website-Sicherheit technisch zu bewerten?

Mehrschichtiges Modell zur technischen Bewertung der Website-Sicherheit
Eine Website-Sicherheitsbewertung betrachtet mehrere technische und organisatorische Ebenen.

Die Grafik macht sichtbar, dass Website-Sicherheit nicht nur aus HTTPS besteht. Lesende erkennen die wichtigsten Ebenen, die bei einer strukturierten Prüfung zusammen betrachtet werden sollten.

Bei einer technischen Bewertung wird untersucht, wie gut eine Website gegen typische Angriffe, Fehlkonfigurationen und Ausfälle geschützt ist. Dabei geht es nicht nur um die Website selbst. Auch Hosting, Domain, Content-Management-System, Erweiterungen, Administrationskonten, Schnittstellen und interne Abläufe können die Sicherheitslage beeinflussen.

Eine gute Bewertung beantwortet mindestens vier Fragen:

  • Welche schützenswerten Werte gibt es? Dazu zählen Kundendaten, Zugangsdaten, Zahlungsinformationen, Inhalte, E-Mail-Konten und die Verfügbarkeit der Website.
  • Welche Bedrohungen sind realistisch? Ein kleiner Vereinsauftritt hat andere Risiken als ein Onlineshop mit Benutzerkonten und Zahlungsabwicklung.
  • Welche Schwachstellen bestehen derzeit? Dazu gehören technische Lücken ebenso wie unnötige Zugänge oder fehlende Backups.
  • Welche Maßnahmen senken das Risiko am stärksten? Eine Bewertung sollte in konkrete, priorisierte Aufgaben münden.

Wichtig ist die Unterscheidung zwischen einer Prüfung und einem Penetrationstest. Eine strukturierte Sicherheitsprüfung kann Konfigurationen, Versionen und Prozesse analysieren. Ein Penetrationstest geht weiter und simuliert unter klar festgelegten Regeln mögliche Angriffe. Solche Tests dürfen nur mit ausdrücklicher Genehmigung des Website- oder Systembetreibers stattfinden.

Vorbereitung: Den Prüfbereich klar abgrenzen

Bevor einzelne Einstellungen geprüft werden, sollte der Umfang feststehen. Andernfalls bleiben wichtige Systeme unberücksichtigt oder es werden versehentlich fremde Systeme belastet. Eine kurze Bestandsaufnahme schafft die Grundlage für eine belastbare Bewertung.

Website, Systeme und Verantwortlichkeiten erfassen

Erstelle zunächst eine Liste aller Bestandteile, die zur Website gehören oder sie beeinflussen. Dazu können die Hauptdomain, Subdomains, DNS-Verwaltung, Webhosting, Datenbank, Content-Management-System, Plugins, Themes, externe Dienste, E-Mail-Systeme, Analysewerkzeuge und Zahlungsanbieter gehören. Notiere außerdem, wer für Aktualisierungen, Backups, Zugangsdaten und Notfälle verantwortlich ist.

Besonders häufig werden Subdomains oder alte Testumgebungen vergessen. Auch eine frühere Website-Version kann noch erreichbar sein und veraltete Software enthalten. Nicht benötigte Installationen sollten entfernt oder zumindest zuverlässig vom öffentlichen Zugriff getrennt werden.

Schutzbedarf und mögliche Folgen bewerten

Die technische Bewertung sollte zum Schutzbedarf passen. Ein öffentliches Informationsangebot ohne Benutzerkonten benötigt andere Kontrollen als ein Portal, in dem persönliche Daten verarbeitet werden. Hilfreich ist eine einfache Einteilung:

Bereich Beispiele Besonders wichtig
Niedrigerer Schutzbedarf Statische Informationen, wenige Redakteure Updates, Administrationsschutz, Backups, HTTPS
Erhöhter Schutzbedarf Kontaktformulare, Newsletter, Benutzerkonten Zugriffskontrolle, Datenschutz, Protokollierung, sichere Formulare
Hoher Schutzbedarf Onlineshop, Kundendaten, Zahlungen Zusätzliche Authentifizierung, Überwachung, Notfallplanung, externe Prüfung

Diese Einteilung ist keine formale Risikoklassifizierung. Sie hilft jedoch, Sicherheitsaufwand und mögliche Auswirkungen in ein angemessenes Verhältnis zu bringen.

Die wichtigsten technischen Prüffelder

Um die Website-Sicherheit technisch zu bewerten, empfiehlt sich eine Prüfung in mehreren Schichten. Keine einzelne Maßnahme schützt vor allen Risiken. Entscheidend ist das Zusammenspiel aus aktueller Software, sicheren Zugängen, sauberer Konfiguration, Überwachung und Wiederherstellbarkeit.

1. Verschlüsselte Verbindung und Transport-Sicherheit

Jede öffentlich erreichbare Website sollte vollständig über HTTPS erreichbar sein. Dabei genügt es nicht, dass die Startseite verschlüsselt geladen wird. Auch Bilder, Skripte, Stylesheets, Formulare und eingebundene Dienste sollten sicher übertragen werden. Unsichere gemischte Inhalte können Schutzmechanismen abschwächen und zu Warnungen im Browser führen.

Prüfe, ob HTTP zuverlässig auf HTTPS weiterleitet, ob das Zertifikat für die verwendeten Domains gültig ist und ob abgelaufene oder nicht mehr benötigte Zertifikate entfernt werden. Ebenso wichtig sind sichere Cookies: Sitzungs- und Authentifizierungs-Cookies sollten angemessene Schutzattribute wie Secure, HttpOnly und, soweit passend, SameSite verwenden.

Auch Sicherheits-Header können die Browserseite zusätzlich absichern. Dazu zählen unter anderem eine geeignete Content-Security-Policy, ein Schutz gegen Clickjacking sowie Regeln für Referrer und MIME-Typen. Diese Header müssen zur Website passen und sollten schrittweise eingeführt werden, da eine zu strenge Einstellung legitime Funktionen blockieren kann.

2. Aktualität von CMS, Plugins, Themes und Server

Veraltete Software gehört zu den häufigsten technischen Risiken. Prüfe das Content-Management-System, alle Erweiterungen, Themes, Bibliotheken, Serverkomponenten und gegebenenfalls die verwendete PHP- oder Laufzeitversion. Entscheidend ist nicht nur, ob Updates verfügbar sind, sondern ob sie regelmäßig installiert und anschließend kontrolliert werden.

Deaktiviere und entferne Erweiterungen, die nicht benötigt werden. Ein deaktiviertes Plugin kann weiterhin Dateien enthalten oder später versehentlich wieder aktiviert werden. Downloads aus nicht nachvollziehbaren Quellen und modifizierte Software ohne verlässliche Pflege sollten vermieden werden.

Ein sinnvoller Wartungsprozess umfasst eine dokumentierte Zuständigkeit, regelmäßige Update-Zeitfenster, eine Rückfallmöglichkeit und eine Prüfung nach jeder größeren Änderung. Automatische Updates können bei sicherheitsrelevanten Komponenten hilfreich sein, ersetzen aber keine Überwachung und keine Backups.

3. Administrationszugänge und Berechtigungen

Ein starkes System kann durch ein schwaches Administrationskonto gefährdet werden. Prüfe daher, ob für jede Person ein eigenes Konto existiert, ob alte Konten entfernt sind und ob Berechtigungen nach dem Prinzip der geringsten Rechte vergeben werden. Redakteure sollten beispielsweise nicht automatisch technische Administrationsrechte besitzen.

Für Administrationsbereiche ist eine Mehr-Faktor-Authentifizierung besonders sinnvoll. Sie reduziert das Risiko, wenn ein Passwort durch Phishing, Wiederverwendung oder einen Datenabfluss bekannt wird. Passwörter sollten lang, einzigartig und in einem vertrauenswürdigen Passwortmanager gespeichert sein. Gemeinsame Konten erschweren die Nachvollziehbarkeit und sollten vermieden werden.

Prüfe außerdem, ob der Administrationsbereich unnötig offen im Internet steht, ob Anmeldeversuche begrenzt werden und ob Wiederherstellungs- oder Notfallkonten sicher verwaltet sind. Sicherheitsfragen mit leicht recherchierbaren Antworten sind kein ausreichender Ersatz für moderne Authentifizierung.

4. Eingaben, Formulare und typische Webrisiken

Alle Eingaben von Besuchern sollten als potenziell manipuliert betrachtet werden. Das betrifft Kontaktformulare, Suchfelder, Kommentare, Uploads, URL-Parameter und Daten aus externen Schnittstellen. Anwendungen müssen Eingaben serverseitig validieren und Ausgaben kontextbezogen escapen. Eine Prüfung nur im Browser reicht nicht aus, weil sie umgangen werden kann.

Zu den typischen Risiken zählen unter anderem Cross-Site-Scripting, SQL-Injection, Cross-Site-Request-Forgery, unsichere Datei-Uploads und fehlerhafte Zugriffskontrollen. Wer Website-Sicherheit technisch bewerten möchte, sollte besonders prüfen, ob Nutzer nur auf ihre eigenen Daten zugreifen können und ob interne Funktionen nicht allein durch das Verändern einer URL erreichbar werden.

Fehlermeldungen sollten keine internen Pfade, Datenbankdetails, Zugangsinformationen oder vollständigen technischen Stack-Traces ausgeben. Detaillierte Fehler gehören in geschützte Protokolle, während öffentliche Fehlermeldungen knapp und verständlich bleiben.

5. Datenbank, Dateisystem und Serverkonfiguration

Die Datenbank sollte nicht direkt aus dem öffentlichen Internet erreichbar sein, sofern dies für den Betrieb nicht erforderlich ist. Datenbankkonten brauchen nur die Rechte, die ihre Aufgabe tatsächlich verlangt. Auch das Betriebssystemkonto der Website sollte keinen unnötigen Zugriff auf andere Anwendungen oder Verzeichnisse haben.

Prüfe, ob Verzeichnisauflistungen deaktiviert sind, sensible Konfigurationsdateien außerhalb des öffentlichen Webverzeichnisses liegen und temporäre, alte oder automatisch angelegte Dateien entfernt werden. Sicherungsdateien, Protokolle und Entwicklungsdateien dürfen nicht versehentlich öffentlich herunterladbar sein.

Bei Datei-Uploads sind erlaubte Dateitypen, Dateigröße, Speicherort und Ausführbarkeit sorgfältig zu kontrollieren. Hochgeladene Dateien sollten nach Möglichkeit außerhalb des direkt ausführbaren Webbereichs gespeichert und zusätzlich geprüft werden.

6. Schnittstellen und Drittanbieter-Dienste

Viele Websites nutzen Zahlungsdienste, Newsletter-Systeme, Karten, Schriftbibliotheken, Analysewerkzeuge oder externe Anmeldeverfahren. Jede Schnittstelle erweitert die technische Angriffsfläche. Dokumentiere daher, welche Daten übertragen werden, welche Berechtigungen ein Dienst besitzt und ob die Verbindung authentifiziert und verschlüsselt ist.

API-Schlüssel gehören nicht in öffentlich ausgelieferte JavaScript-Dateien oder Versionskontrollsysteme. Nicht benötigte Schlüssel sollten widerrufen werden. Aktive Schlüssel sollten möglichst eingeschränkte Rechte und, wenn der Dienst es unterstützt, eine Herkunfts- oder IP-Begrenzung besitzen.

Bei eingebundenen Skripten sollte regelmäßig geprüft werden, ob sie noch erforderlich sind. Weniger externe Abhängigkeiten bedeuten oft weniger Datenschutz- und Sicherheitsrisiken sowie eine bessere Kontrolle über Änderungen.

7. Backups, Wiederherstellung und Verfügbarkeit

Ein Backup ist erst dann eine Sicherheitsmaßnahme, wenn es im Notfall tatsächlich wiederhergestellt werden kann. Prüfe, ob Datenbank, Dateien, Konfigurationen und gegebenenfalls Schlüssel vollständig gesichert werden. Backups sollten nicht ausschließlich auf demselben Server liegen wie die produktive Website.

Wichtig sind mehrere Schutzebenen: getrennte Speicherung, eingeschränkte Zugriffsrechte und eine angemessene Aufbewahrung. Für besonders wichtige Systeme kann ein unveränderbarer oder vom laufenden System getrennter Sicherungsstand sinnvoll sein. Dokumentiere außerdem, wer eine Wiederherstellung auslösen darf und welche Schritte dabei erforderlich sind.

Regelmäßige Wiederherstellungstests liefern bessere Erkenntnisse als die bloße Anzeige „Backup erfolgreich“. Dabei sollte geprüft werden, ob die Website vollständig startet, Formulare funktionieren und benötigte Daten verfügbar sind. Ein solcher Test ist eine organisatorische Prüfung und sollte nachvollziehbar dokumentiert werden.

8. Protokollierung, Überwachung und Reaktion

Ohne geeignete Protokolle bleiben viele Vorfälle unbemerkt. Relevante Ereignisse können fehlgeschlagene Anmeldungen, neue Administrationskonten, Rechteänderungen, Plugin-Aktualisierungen, ungewöhnliche Uploads und Änderungen an zentralen Dateien sein. Protokolle sollten vor Manipulation geschützt und nur so lange aufbewahrt werden, wie es für den Zweck angemessen ist.

Überwachung sollte nicht nur erkennen, dass eine Website erreichbar ist. Auch Zertifikatsablauf, ungewöhnliche Änderungen, verdächtige Anmeldeversuche und kritische Softwaremeldungen können wichtige Signale liefern. Lege für Alarme klare Zuständigkeiten fest. Eine Warnung, die niemand bearbeitet, verbessert die Sicherheit nicht.

Für den Ernstfall braucht es einen kurzen Reaktionsplan: Website gegebenenfalls isolieren, Zugangsdaten kontrolliert ändern, Beweise und Protokolle sichern, Verantwortliche informieren, Schwachstelle beheben und den Betrieb aus einem vertrauenswürdigen Zustand wiederherstellen. Unkoordinierte Schnellmaßnahmen können Spuren vernichten oder den Schaden vergrößern.

Technische Prüfung sinnvoll priorisieren

Nicht jede Feststellung hat dieselbe Dringlichkeit. Eine verständliche Priorisierung verhindert, dass Teams sich in Detailfragen verlieren. Berücksichtige mindestens die mögliche Auswirkung, die Wahrscheinlichkeit einer Ausnutzung, die Erreichbarkeit des betroffenen Systems und den Aufwand der Gegenmaßnahme.

Priorität Typische Situation Empfohlene Reaktion
Kritisch Unbefugter Administrationszugriff, öffentlich erreichbare sensible Daten Sofort eindämmen, Verantwortliche informieren und fachgerecht untersuchen
Hoch Veraltete zentrale Software, fehlende Mehr-Faktor-Authentifizierung bei wichtigen Konten Kurzfristig beheben und anschließend kontrollieren
Mittel Fehlende Sicherheits-Header, unnötige externe Abhängigkeit Geplant verbessern und dokumentieren
Niedrig Verbesserungen an Dokumentation oder Komfortkontrollen In den regulären Wartungsprozess aufnehmen

Eine gute Bewertung beschreibt jede Feststellung mit betroffener Komponente, beobachtetem Zustand, möglicher Folge, Priorität, empfohlener Maßnahme und verantwortlicher Person. Sensible technische Details sollten nur an berechtigte Empfänger übermittelt werden.

Werkzeuge und Prüfmethoden richtig einsetzen

Automatisierte Scanner können Hinweise auf veraltete Software, typische Fehlkonfigurationen und bekannte Muster liefern. Sie erkennen jedoch nicht zuverlässig jede Geschäftslogik, jede Berechtigungsfehlerkette oder jedes organisatorische Problem. Ergebnisse müssen deshalb bewertet und dürfen nicht ungeprüft als Beweis für Sicherheit oder Unsicherheit verstanden werden.

Ergänzend sind manuelle Konfigurationsprüfungen, Versionsinventare, Berechtigungsreviews, Backup-Wiederherstellungen und kontrollierte Code-Reviews sinnvoll. Bei komplexen oder geschäftskritischen Websites kann ein autorisierter externer Sicherheitstest zusätzliche Perspektiven liefern. Vorher sollten Zielsysteme, Testzeitraum, erlaubte Methoden, Ansprechpartner und Verhalten bei kritischen Funden schriftlich festgelegt werden.

Vermeide ungezielte Tests gegen Systeme, für die keine ausdrückliche Berechtigung vorliegt. Auch gut gemeinte Scans können Dienste belasten, Protokolle verfälschen oder rechtliche Probleme verursachen.

Häufige Fehler bei der Sicherheitsbewertung

  • Nur das Vorhängeschloss prüfen: HTTPS schützt die Übertragung, sagt aber wenig über Updates, Berechtigungen oder Schadsoftware aus.
  • Nur die Startseite betrachten: Administrationsbereiche, alte Dateien, Uploads und Subdomains können größere Risiken enthalten.
  • Scanner-Ergebnisse ungeprüft übernehmen: Fehlalarme und übersehene Schwachstellen sind möglich.
  • Backups nicht wiederherstellen: Eine Sicherungsdatei ist kein verlässlicher Notfallplan ohne überprüfte Rücksicherung.
  • Alle Rechte großzügig vergeben: Übermäßige Berechtigungen vergrößern die Folgen eines kompromittierten Kontos.
  • Nach der einmaligen Prüfung aufhören: Neue Updates, Erweiterungen und Änderungen können die Sicherheitslage jederzeit verändern.

Technische Sicherheit ist daher kein einmaliges Siegel, sondern ein fortlaufender Prozess. Ein kleiner, regelmäßig gepflegter Prüfplan ist meist wirksamer als eine seltene, umfangreiche Analyse ohne anschließende Umsetzung.

FAQ

Wie oft sollte die Website-Sicherheit technisch bewertet werden?

Eine grundlegende Prüfung sollte regelmäßig und zusätzlich nach größeren Änderungen stattfinden. Dazu zählen ein Relaunch, ein Serverwechsel, neue Benutzerfunktionen, ein neues Zahlungssystem oder die Installation wichtiger Erweiterungen. Kritische Systeme benötigen engere Kontrollen als einfache Informationsseiten.

Reicht ein SSL-Zertifikat für eine sichere Website aus?

Nein. Ein SSL- beziehungsweise TLS-Zertifikat verschlüsselt die Verbindung zwischen Browser und Server und hilft bei der Identitätsprüfung der Domain. Es verhindert jedoch keine unsicheren Passwörter, veraltete Plugins, fehlerhafte Berechtigungen, Schadsoftware oder Datenlecks.

Kann ich die Prüfung selbst durchführen?

Viele Grundlagen lassen sich selbst prüfen: Softwarestände, Benutzerkonten, HTTPS-Weiterleitungen, Backups, Berechtigungen und Sicherheitsprozesse. Für komplexe Anwendungen, sensible Daten oder unklare Vorfälle ist zusätzliche fachkundige Unterstützung sinnvoll. Ein autorisierter Penetrationstest sollte nur durch qualifizierte Personen mit klarer Freigabe erfolgen.

Was ist wichtiger: Updates oder eine Web Application Firewall?

Beides erfüllt unterschiedliche Aufgaben. Updates beseitigen oder reduzieren bekannte Schwachstellen in der Software. Eine Web Application Firewall kann bestimmte Anfragen filtern und zusätzliche Schutzschichten bieten, ersetzt aber keine Aktualisierungen, sicheren Zugangsschutz und saubere Programmierung.

Wie erkenne ich, ob ein Backup wirklich brauchbar ist?

Das lässt sich nur durch eine kontrollierte Wiederherstellung beurteilen. Prüfe dabei nicht nur, ob Dateien vorhanden sind, sondern auch, ob Datenbank, Konfiguration, Medien, Benutzerkonten und zentrale Funktionen korrekt arbeiten. Die Ergebnisse und der Zeitpunkt des Tests sollten dokumentiert werden.

Welche Sicherheits-Header sollte eine Website besitzen?

Das hängt von der Website und ihren eingebundenen Diensten ab. Häufig relevant sind eine Content-Security-Policy, Regeln gegen Clickjacking, ein geeigneter Referrer-Policy-Header, ein MIME-Sniffing-Schutz und eine strenge Transportregel. Die Einstellungen sollten getestet und schrittweise angepasst werden, damit legitime Funktionen nicht unbeabsichtigt ausfallen.

Was sollte ich bei einem Verdacht auf einen Angriff tun?

Bewahre Ruhe, informiere die zuständigen Personen und vermeide unkoordinierte Änderungen. Je nach Situation kann es nötig sein, betroffene Systeme zu isolieren, Protokolle zu sichern, Zugangsdaten kontrolliert zu ändern und eine fachkundige Untersuchung einzuleiten. Bei personenbezogenen Daten sollten zusätzlich die zuständigen Datenschutzverantwortlichen einbezogen werden.

Fazit: Website-Sicherheit technisch bewerten und dauerhaft verbessern

Wer die Website-Sicherheit technisch bewerten möchte, sollte systematisch vorgehen: Bestandteile erfassen, Schutzbedarf bestimmen, Verschlüsselung und Softwarestände prüfen, Zugänge absichern, Eingaben und Berechtigungen kontrollieren, Backups testen und Überwachung organisieren. Die Ergebnisse gehören in einen priorisierten Maßnahmenplan mit klaren Zuständigkeiten.

Am wirksamsten ist eine Kombination aus technischen Kontrollen und verlässlichen Abläufen. Regelmäßige Updates, eindeutige Verantwortlichkeiten, getestete Wiederherstellung und ein vorbereiteter Reaktionsplan senken das Risiko nachhaltiger als eine einmalige Prüfung. Bei geschäftskritischen Anwendungen oder unklaren Sicherheitsvorfällen sollte die Bewertung durch autorisierte Fachleute ergänzt werden.

Sicherheits-Header einer Website prüfen: Anleitung, Bedeutung und typische Fehler

Wer eine Website absichern möchte, sollte nicht nur an Passwörter, Updates und Firewalls denken. Auch HTTP-Sicherheits-Header spielen eine wichtige Rolle: Sie geben dem Browser Hinweise, wie Inhalte geladen werden dürfen, ob eine Verbindung ausschließlich verschlüsselt erfolgen soll und wie eine Seite mit eingebetteten Ressourcen umgeht. In diesem Ratgeber erfahren Sie, wie Sie die Sicherheits-Header einer Website prüfen, welche Header besonders relevant sind und wie Sie typische Fehlkonfigurationen einordnen.

Eine Prüfung der Header ist jedoch kein vollständiger Sicherheitsnachweis. Sie zeigt vor allem, welche Schutzmechanismen ein Server an den Browser kommuniziert. Anwendungsschwachstellen, unsichere Abhängigkeiten, fehlerhafte Berechtigungen oder Datenschutzprobleme werden dadurch nicht automatisch erkannt.

Was sind Sicherheits-Header?

Sicherheits-Header sind Bestandteile der HTTP-Antwort eines Webservers. Wenn ein Browser eine Website aufruft, sendet der Server neben dem eigentlichen HTML-Dokument verschiedene Metadaten zurück. Dazu gehören unter anderem Informationen zum Inhaltstyp, zur Zwischenspeicherung und zu Sicherheitsregeln.

Ein Header besteht meist aus einem Namen und einem Wert, zum Beispiel Strict-Transport-Security: max-age=31536000. Der Browser wertet diese Angaben aus und passt sein Verhalten daran an. Je nach Header kann er beispielsweise gemischte Inhalte blockieren, die Ausführung fremder Skripte einschränken oder verhindern, dass eine Website in einem fremden Frame eingebettet wird.

Wichtig ist die Unterscheidung zwischen Sicherheits-Headern und Sicherheitsfunktionen der Website selbst. Ein Header kann eine zusätzliche Schutzschicht bilden, ersetzt aber weder sichere Programmierung noch Zugriffskontrollen, regelmäßige Updates, Backups oder eine sorgfältige Konfiguration des Servers.

Warum sollte man Sicherheits-Header einer Website prüfen?

Netzwerkansicht mit HTTP-Antwort-Headern in den Browser-Entwicklerwerkzeugen
Die Netzwerkansicht macht Antwort-Header direkt im Browser sichtbar.

Achten Sie in der Darstellung auf die Hauptanfrage des Dokuments und die Antwort-Header. So lässt sich nachvollziehen, welche Sicherheitsregeln der Server tatsächlich an den Browser übermittelt.

Eine Header-Prüfung kann schnell Hinweise auf häufige Konfigurationsprobleme liefern. Fehlt beispielsweise ein geeigneter Schutz gegen Clickjacking, kann eine Website unter bestimmten Bedingungen in eine fremde Seite eingebettet werden. Ist die Content Security Policy zu offen formuliert, können ihre Schutzvorteile deutlich geringer ausfallen. Wird HTTPS nicht konsequent erzwungen, besteht außerdem das Risiko, dass Besucher über eine unverschlüsselte Variante auf die Website gelangen.

Die Prüfung ist besonders sinnvoll:

  • vor dem Launch einer neuen Website oder eines Relaunches,
  • nach Änderungen am Webserver, CDN, Proxy oder Caching-System,
  • nach der Einführung eines neuen Analyse-, Werbe- oder Chat-Dienstes,
  • bei der technischen Bestandsaufnahme einer älteren Website,
  • als Bestandteil eines regelmäßigen Sicherheits- und Wartungsprozesses.

Eine auffällige oder fehlende Einstellung ist dabei nicht automatisch eine kritische Schwachstelle. Manche Header hängen von der Architektur, den eingebundenen Diensten und dem gewünschten Funktionsumfang ab. Eine gute Bewertung betrachtet deshalb immer den konkreten Anwendungsfall.

So prüfen Sie die Sicherheits-Header einer Website

Für eine erste Prüfung benötigen Sie in der Regel keinen besonderen Zugang zum Server. Die Header einer öffentlich erreichbaren Seite lassen sich mit den Entwicklerwerkzeugen des Browsers, mit Kommandozeilenwerkzeugen oder mit einem seriösen Online-Checker anzeigen. Online-Dienste können praktisch sein, sollten aber keine vertraulichen internen Adressen oder Zugangsdaten erhalten.

Prüfung mit den Entwicklerwerkzeugen

  1. Öffnen Sie die betreffende Website in einem modernen Browser.
  2. Rufen Sie die Entwicklerwerkzeuge auf und wechseln Sie zum Bereich Netzwerk oder Network.
  3. Laden Sie die Seite neu, damit die Netzwerkanfragen aufgezeichnet werden.
  4. Wählen Sie die Hauptanfrage des Dokuments aus, meist die Anfrage an die Startadresse.
  5. Öffnen Sie die Antwort-Header und suchen Sie nach sicherheitsrelevanten Einträgen.
  6. Prüfen Sie zusätzlich Weiterleitungen, Unterseiten und Seiten mit besonderen Funktionen.

Die Startseite allein reicht oft nicht aus. Ein Login, ein Kontaktbereich, eine Suchseite oder ein eingebetteter Dienst kann andere Header liefern als die öffentliche Startseite. Auch Fehlerseiten und Weiterleitungen sollten kontrolliert werden, weil sie gelegentlich über eine abweichende Serverkonfiguration ausgeliefert werden.

Prüfung mit einer Kommandozeile

Für eine schnelle Sichtprüfung kann ein HTTP-Client wie curl verwendet werden. Ein typischer Aufruf ist:

curl -I https://www.beispiel.de/

Damit werden die Antwort-Header der angefragten URL angezeigt. Bei einer Weiterleitung kann zusätzlich die Option -L sinnvoll sein, um den gesamten Weiterleitungsverlauf zu betrachten:

curl -I -L https://www.beispiel.de/

Die Ergebnisse sollten von einer fachkundigen Person interpretiert werden. Ein Kommandozeilenaufruf zeigt zwar den Serverantwortsatz, aber nicht automatisch, wie der Browser alle Ressourcen, Skripte und Richtlinien im konkreten Kontext verarbeitet.

Was bei der Prüfung dokumentiert werden sollte

Eine nachvollziehbare Prüfung sollte Datum, geprüfte URLs, verwendete Umgebung und die festgestellten Werte festhalten. Ergänzen Sie außerdem, ob die Website hinter einem Content Delivery Network, einem Reverse Proxy oder einem Hosting-System betrieben wird. Solche Komponenten können Header hinzufügen, verändern oder überschreiben.

Bewährt hat sich eine Tabelle mit den Spalten „Header“, „aktueller Wert“, „Ziel“, „Risiko“, „notwendige Änderung“ und „erneut geprüft am“. So bleiben Entscheidungen auch nach späteren Konfigurationsänderungen nachvollziehbar.

Die wichtigsten Sicherheits-Header im Überblick

Strict-Transport-Security

Strict-Transport-Security, kurz HSTS, weist den Browser an, eine Website für einen festgelegten Zeitraum nur über HTTPS aufzurufen. Dadurch können spätere Versuche, die Website über HTTP zu erreichen, automatisch auf HTTPS umgestellt werden.

Ein typischer Wert enthält max-age. Dieser legt fest, wie lange der Browser die Regel speichert. Die Direktive includeSubDomains bezieht auch Subdomains ein. Die Option preload sollte nicht leichtfertig verwendet werden, weil eine fehlerhafte Aufnahme in eine HSTS-Vormerkliste langfristige Auswirkungen auf die Erreichbarkeit haben kann.

Vor der Aktivierung sollte sichergestellt sein, dass alle relevanten Subdomains dauerhaft über gültiges HTTPS funktionieren. Besonders wichtig ist dies bei älteren Subdomains, Testsystemen und extern verwalteten Diensten.

Content-Security-Policy

Die Content-Security-Policy, kurz CSP, begrenzt, aus welchen Quellen eine Website Inhalte laden und welche Aktionen ein Browser ausführen darf. Sie kann unter anderem Skripte, Stylesheets, Bilder, Schriftarten, Frames und Verbindungen kontrollieren.

Eine CSP ist leistungsfähig, aber anspruchsvoll. Eine zu strenge Richtlinie kann legitime Funktionen blockieren. Eine zu großzügige Regel mit vielen allgemeinen Quellen, Inline-Skripten oder unsicheren Ausnahmen bietet dagegen möglicherweise nur begrenzten Schutz. Die Richtlinie sollte deshalb aus dem tatsächlichen Ressourcenmodell der Website abgeleitet werden.

Für die Einführung kann zunächst ein Berichtsmodus genutzt werden. Mit Content-Security-Policy-Report-Only werden Verstöße beobachtet, ohne die betroffenen Ressourcen sofort zu blockieren. Das erleichtert die Anpassung, ersetzt aber nicht die spätere Aktivierung einer durchsetzenden Richtlinie.

X-Content-Type-Options

Der Wert nosniff bei X-Content-Type-Options verhindert, dass der Browser den vom Server angegebenen Inhaltstyp eigenständig „errät“. Dadurch wird das Risiko reduziert, dass eine Datei anders interpretiert wird als vorgesehen.

Der Header funktioniert am besten, wenn der Server für jede Ressource einen korrekten Content-Type liefert. Eine falsche Typangabe sollte nicht durch andere Browserinterpretationen kaschiert werden, sondern in der Server- oder Anwendungslogik behoben werden.

Frame-Schutz mit CSP oder X-Frame-Options

Clickjacking bezeichnet den Versuch, eine Website in einem fremden Rahmen zu verbergen oder mit einer anderen Oberfläche zu überlagern. Schutz bieten die CSP-Direktive frame-ancestors und, für ältere Browserumgebungen, X-Frame-Options.

Mit frame-ancestors lässt sich genauer festlegen, welche Ursprünge eine Seite einbetten dürfen. X-Frame-Options: DENY verhindert grundsätzlich das Einbetten; SAMEORIGIN erlaubt es innerhalb desselben Ursprungs. Welche Einstellung geeignet ist, hängt davon ab, ob die Website legitime Einbettungen benötigt.

Referrer-Policy

Die Referrer-Policy steuert, welche Informationen beim Wechsel von einer Seite zu einer anderen als Referrer übermittelt werden. Eine restriktive Einstellung kann verhindern, dass vollständige URLs mit möglicherweise sensiblen Pfad- oder Abfrageparametern an fremde Websites gelangen.

Eine häufig verwendete, ausgewogene Richtung ist strict-origin-when-cross-origin. Sie übermittelt bei Wechseln zwischen verschiedenen Ursprüngen grundsätzlich weniger Details als bei Anfragen innerhalb derselben Website. Die konkrete Wahl sollte zum Analysekonzept, zu externen Diensten und zum Schutzbedarf der URLs passen.

Permissions-Policy

Mit Permissions-Policy kann eine Website den Zugriff auf bestimmte Browserfunktionen einschränken, beispielsweise Kamera, Mikrofon, Standort oder Vollbildmodus. Die Richtlinie ist besonders nützlich, wenn nur einzelne Komponenten eine solche Funktion benötigen.

Prüfen Sie, ob die erlaubten Ursprünge wirklich erforderlich sind. Eine möglichst kleine Berechtigungsliste reduziert die Auswirkungen, falls ein eingebetteter Dienst kompromittiert wird oder unerwartet auf eine Funktion zugreifen möchte.

Set-Cookie-Sicherheitsattribute

Cookies werden nicht ausschließlich über klassische Sicherheits-Header geschützt, sind bei einer Header-Prüfung aber unverzichtbar. Achten Sie insbesondere auf die Attribute Secure, HttpOnly und SameSite.

  • Secure: Das Cookie wird nur über HTTPS übertragen.
  • HttpOnly: JavaScript kann das Cookie nicht direkt auslesen.
  • SameSite: Steuert, bei welchen seitenübergreifenden Anfragen ein Cookie mitgesendet wird.

Diese Attribute sollten für Sitzungs- und Authentifizierungscookies besonders sorgfältig geprüft werden. Sie verhindern nicht alle Angriffe, erschweren aber bestimmte Ausnutzungen und reduzieren die unbeabsichtigte Weitergabe von Sitzungsinformationen.

Header richtig bewerten: Nicht nur auf Vollständigkeit achten

Eine Checkliste mit vorhandenen Headern ist ein guter Anfang, aber keine ausreichende Qualitätsbewertung. Entscheidend ist, ob die Werte zur Website passen und tatsächlich durchgesetzt werden. Ein vorhandener Header kann wirkungslos oder problematisch sein, wenn seine Richtlinie zu weit gefasst ist, nur auf einer Unterseite gilt oder durch eine spätere Antwort überschrieben wird.

Kontext der Website berücksichtigen

Ein statischer Blog benötigt meist andere Regeln als ein Kundenportal mit Login, ein Onlineshop oder eine Webanwendung mit zahlreichen Drittanbietern. Für jede externe Quelle sollte geklärt werden, warum sie benötigt wird, welche Daten sie erhält und ob sie in der Sicherheitsrichtlinie enthalten sein muss.

Besondere Aufmerksamkeit verdienen Zahlungsseiten, Administrationsbereiche, Upload-Funktionen und Seiten mit personenbezogenen Informationen. Dort können zusätzliche Anforderungen an Cookies, Caching, Zugriffssteuerung und Protokollierung gelten.

Direkte Antworten und Weiterleitungen unterscheiden

Bei einer HTTPS-Website beginnt der Aufruf manchmal mit einer HTTP-Adresse und wird anschließend weitergeleitet. Prüfen Sie, ob sowohl die Weiterleitungsantwort als auch die endgültige HTTPS-Antwort sinnvoll konfiguriert sind. HSTS wird nur über eine sichere Verbindung zuverlässig gesetzt; eine rein unverschlüsselte Ausgangsantwort kann deshalb nicht als vollständige Absicherung gelten.

Browser-Konsole und Netzwerkanfragen einbeziehen

Eine Header-Prüfung sollte mit der Browser-Konsole ergänzt werden. Dort können CSP-Verstöße, blockierte Ressourcen, Mixed Content und Cookie-Probleme sichtbar werden. Öffnen Sie außerdem die Liste der geladenen Ressourcen und prüfen Sie, ob externe Skripte oder Verbindungen auftauchen, die in der dokumentierten Sicherheitsrichtlinie nicht vorgesehen sind.

Typische Fehler bei Sicherheits-Headern

  • Nur die Startseite wird geprüft: Login-, Fehler- und Funktionsseiten können andere Antworten liefern.
  • Alle Quellen werden pauschal erlaubt: Sehr offene CSP-Regeln verlieren einen großen Teil ihrer Schutzwirkung.
  • Unsichere Ausnahmen bleiben dauerhaft aktiv: Inline-Skripte oder dynamische Codeausführung sollten nur nach sorgfältiger Prüfung erlaubt werden.
  • HSTS wird zu früh aktiviert: Nicht erreichbare Subdomains können danach Probleme verursachen.
  • Cookies werden übersehen: Sicherheitsattribute sind für Sitzungen genauso wichtig wie viele klassische Header.
  • Ein Online-Score wird als Audit verstanden: Automatische Bewertungen erkennen nicht alle Architektur- und Geschäftsrisiken.
  • Änderungen werden nicht nachgetestet: Ein neues Plugin, ein CDN oder ein Proxy kann Header unbemerkt verändern.

Ein praktischer Prüfprozess für Teams

Ein wiederholbarer Prozess hilft mehr als eine einmalige Momentaufnahme. Legen Sie zunächst die wichtigsten URL-Typen fest: Startseite, Login, geschützte Bereiche, Formularseiten, Medien- oder Downloadseiten, Fehlerseiten und gegebenenfalls API-Endpunkte.

Erfassen Sie danach die aktuellen Headerwerte in einer übersichtlichen Dokumentation. Bewerten Sie jeden Befund nach Auswirkung, Eintrittswahrscheinlichkeit und betroffener Funktion. Nicht jeder fehlende Header hat dieselbe Priorität. Ein fehlender Schutz auf einer öffentlich eingebetteten Seite kann anders zu beurteilen sein als eine fehlende Einschränkung in einem internen Administrationsbereich.

Ändern Sie Richtlinien schrittweise und testen Sie anschließend mindestens folgende Szenarien:

  • normaler Seitenaufruf und Navigation,
  • Anmeldung, Abmeldung und Sitzungsablauf,
  • Formulare und Datei-Uploads,
  • eingebundene Analyse-, Zahlungs- oder Supportdienste,
  • mobile Darstellung und alternative Browser,
  • Weiterleitungen, Fehlerseiten und nicht angemeldete Zugriffe.

Bei einer Content Security Policy ist ein Bericht über blockierte oder unerlaubte Ressourcen besonders hilfreich. Prüfen Sie allerdings, ob solche Berichte personenbezogene oder sensible URL-Daten enthalten können. Protokollierung sollte zweckgebunden, zugriffsgeschützt und passend zu den geltenden Datenschutzanforderungen umgesetzt werden.

Was eine Header-Prüfung nicht abdeckt

Sicherheits-Header schützen vor allem die Kommunikation zwischen Server und Browser. Sie erkennen keine SQL-Injection, keine fehlerhafte Zugriffskontrolle und keine unsichere Passwortspeicherung. Auch veraltete Komponenten, schädliche Uploads, Serverfehlkonfigurationen oder kompromittierte Drittanbieter werden durch eine Header-Prüfung nicht zuverlässig entdeckt.

Für eine umfassendere Bewertung können je nach Schutzbedarf weitere Maßnahmen erforderlich sein: sichere Entwicklungsprozesse, Code-Reviews, Abhängigkeitsprüfungen, Schwachstellenscans, Berechtigungstests, Protokollanalysen und eine nachvollziehbare Update-Strategie. Umfang und Tiefe sollten sich am Risiko, an der Datenverarbeitung und an der technischen Komplexität orientieren.

FAQ

Welche Sicherheits-Header sind für eine Website besonders wichtig?

Das hängt von der Website ab. Häufig gehören HSTS, Content Security Policy, X-Content-Type-Options, Referrer-Policy und ein Schutz gegen unerwünschtes Framing zu den zentralen Themen. Für Websites mit Login sollten zusätzlich die Cookie-Attribute und die Sitzungsverwaltung geprüft werden.

Kann ich Sicherheits-Header selbst prüfen?

Eine grundlegende Prüfung ist mit den Browser-Entwicklerwerkzeugen oder einem Kommandozeilenwerkzeug möglich. Für die richtige Bewertung komplexer CSP-Regeln, Authentifizierungsbereiche und Drittanbieterintegrationen kann jedoch technisches Fachwissen erforderlich sein.

Ist ein fehlender Header automatisch eine Sicherheitslücke?

Nein. Ein fehlender Header ist zunächst ein Prüfhinweis. Ob daraus ein relevantes Risiko entsteht, hängt von den Inhalten, den Nutzerflüssen, der Serverarchitektur und den vorhandenen Ersatzmaßnahmen ab. Eine pauschale Bewertung ohne Kontext ist daher nicht zuverlässig.

Warum funktioniert eine Website nach einer CSP-Änderung nicht mehr?

Eine CSP kann Ressourcen blockieren, die in der Richtlinie nicht vorgesehen sind. Häufig betroffen sind externe Skripte, Schriftarten, Bilder, API-Verbindungen oder eingebettete Rahmen. Nutzen Sie zunächst den Berichtsmodus und prüfen Sie die Browser-Konsole, bevor Sie einzelne Quellen gezielt freigeben.

Wie oft sollten Sicherheits-Header geprüft werden?

Eine feste Häufigkeit gibt es nicht für jede Website. Sinnvoll ist eine Prüfung vor dem Launch, nach Infrastruktur- oder Pluginänderungen und regelmäßig im Rahmen der Wartung. Besonders dynamische Websites sollten ihre Header nach Änderungen an Drittanbietern oder Sicherheitsrichtlinien erneut kontrollieren.

Was muss bei HSTS besonders beachtet werden?

Vor der Aktivierung müssen die relevanten Domains und Subdomains zuverlässig über gültiges HTTPS erreichbar sein. Testen Sie zuerst die HTTPS-Funktion und setzen Sie die Gültigkeitsdauer vorsichtig. Erweiterungen wie includeSubDomains und preload sollten erst nach einer gründlichen Prüfung eingesetzt werden.

Reicht ein guter Wert in einem Online-Header-Checker aus?

Nein. Ein Checker kann fehlende oder ungewöhnliche Header schnell sichtbar machen, ersetzt aber keine Prüfung der Website-Funktion, der Anwendungssicherheit und der eingebundenen Dienste. Verwenden Sie solche Ergebnisse als Ausgangspunkt für eine technische Bewertung, nicht als vollständiges Sicherheitszertifikat.

Fazit: Sicherheits-Header systematisch prüfen

Wer die Sicherheits-Header einer Website prüft, erhält einen wichtigen Einblick in die Kommunikation zwischen Webserver und Browser. Besonders relevant sind HTTPS-Erzwingung, Inhaltsrichtlinien, Schutz vor unerwünschten Einbettungen, korrekte Inhaltstypen, Referrer-Steuerung, Browserberechtigungen und sichere Cookies.

Am zuverlässigsten ist ein strukturierter Prozess: mehrere URL-Typen untersuchen, Headerwerte dokumentieren, Browsermeldungen auswerten, Änderungen schrittweise umsetzen und die wichtigsten Nutzerflüsse erneut testen. So wird aus einer einfachen Checkliste eine belastbare technische Kontrolle. Gleichzeitig bleibt wichtig: Sicherheits-Header sind eine Schutzschicht unter mehreren und können eine umfassende Sicherheitsprüfung der Website nicht ersetzen.

SSL-Verschlüsselung als Rankingfaktor: Was HTTPS für SEO wirklich bedeutet

Eine sichere Website ist heute mehr als ein Zeichen technischer Sorgfalt. Sie schützt Daten bei der Übertragung, schafft Vertrauen bei Besuchern und bildet für viele moderne Webfunktionen eine wichtige Grundlage. Gleichzeitig wird häufig gefragt, ob eine SSL-Verschlüsselung als Rankingfaktor unmittelbar für bessere Positionen bei Google sorgt. Die kurze Antwort lautet: HTTPS kann ein positives, bestätigtes Signal sein, ist aber kein Ersatz für hochwertige Inhalte, eine gute Nutzerführung oder eine technisch saubere Website.

Dieser Ratgeber erklärt, was hinter SSL und TLS steckt, welche Bedeutung HTTPS für die Suchmaschinenoptimierung hat und wie Sie die Umstellung korrekt planen. Dabei geht es nicht nur um das Zertifikat selbst, sondern auch um Weiterleitungen, gemischte Inhalte, interne Verlinkungen, Canonicals und die Kontrolle nach dem Wechsel.

Was bedeutet SSL-Verschlüsselung?

Mit „SSL“ ist im Alltag meist die Verschlüsselung gemeint, die eine Website über HTTPS absichert. Technisch wird heute überwiegend TLS verwendet, weil die älteren SSL-Protokolle nicht mehr als zeitgemäßer Sicherheitsstandard gelten. HTTPS steht für „Hypertext Transfer Protocol Secure“ und verschlüsselt die Verbindung zwischen Browser und Webserver.

Beim Aufruf einer HTTPS-Adresse wird ein Zertifikat verwendet, das die Identität der Domain bestätigt und den Aufbau einer geschützten Verbindung ermöglicht. Die übertragenen Daten werden so vor dem einfachen Mitlesen und vor bestimmten Manipulationsversuchen geschützt. Das ist besonders relevant, wenn Nutzer Formulare ausfüllen, sich anmelden, einkaufen oder persönliche Informationen übermitteln.

SSL, TLS und Zertifikat kurz erklärt

  • TLS: Das Protokoll schützt die Kommunikation zwischen Browser und Server.
  • Zertifikat: Es ordnet einen öffentlichen Schlüssel einer Domain oder mehreren Domains zu.
  • HTTPS: Die sichtbare Webadresse zeigt, dass die Verbindung über das geschützte Protokoll aufgebaut wird.
  • Zertifizierungsstelle: Eine vertrauenswürdige Stelle stellt das Zertifikat aus oder bestätigt dessen Gültigkeit.

Für Besucher ist vor allem entscheidend, dass das Zertifikat gültig ist, zur aufgerufenen Domain passt und keine Browserwarnung ausgelöst wird. Ein Zertifikat allein macht jedoch nicht automatisch jede Website sicher. Auch Serverkonfiguration, Software, Zugangsschutz und Datenschutzprozesse müssen angemessen gepflegt werden.

Ist SSL-Verschlüsselung ein Rankingfaktor?

Sichere HTTPS-Verbindung schu00fctzt die Datenu00fcbertragung einer Website
HTTPS schützt die Datenübertragung und unterstützt das Vertrauen der Besucher.

Die Abbildung macht sichtbar, dass HTTPS nicht nur ein SEO-Signal ist. Entscheidend ist vor allem die geschützte Verbindung zwischen Browser und Server, insbesondere bei Formularen, Logins und Transaktionen.

HTTPS ist als leichtgewichtiger Rankingfaktor bekannt. Das bedeutet: Eine sichere Verbindung kann bei ansonsten vergleichbaren Voraussetzungen einen kleinen positiven Einfluss auf die Bewertung haben. Daraus folgt aber nicht, dass eine Website allein durch die Installation eines Zertifikats an vielen anderen Ergebnissen vorbeizieht.

Suchmaschinen verfolgen mit der Bevorzugung sicherer Verbindungen ein nachvollziehbares Ziel: Nutzer sollen möglichst häufig auf Websites gelangen, die ihre Kommunikation schützen. HTTPS kann außerdem eine Voraussetzung für bestimmte Browserfunktionen, moderne Webtechnologien und vertrauensbildende Elemente sein. Diese indirekten Effekte können für die Qualität der Website und damit für die gesamte Suchperformance wichtiger sein als das Ranking-Signal selbst.

HTTPS ist eine notwendige Grundlage für eine moderne Website, aber kein vollständiges SEO-Konzept. Gute Inhalte und eine überzeugende Nutzererfahrung bleiben entscheidend.

Direkter Rankingeffekt und indirekte SEO-Wirkung

Der direkte Effekt des HTTPS-Signals ist typischerweise begrenzt. Die Umstellung kann deshalb nicht automatisch schwache Inhalte, schlechte Informationsarchitektur oder lange Ladezeiten ausgleichen. Trotzdem entstehen mehrere indirekte Vorteile:

  • Besucher sehen seltener eine deutliche Sicherheitswarnung und brechen den Besuch weniger wahrscheinlich sofort ab.
  • Formulare, Logins und Transaktionen wirken vertrauenswürdiger.
  • Moderne Browserfunktionen lassen sich unter sicheren Verbindungen verlässlicher nutzen.
  • Verweisende Websites und Geschäftspartner können eher bereit sein, auf eine professionell abgesicherte Domain zu verlinken.
  • Die Website erfüllt eine grundlegende Erwartung, die Nutzer bei seriösen Angeboten inzwischen häufig haben.

Diese Punkte sind nicht mit einem garantierten Rankinggewinn gleichzusetzen. Sie zeigen vielmehr, dass Sicherheit, Vertrauen und technische Qualität zusammen betrachtet werden sollten.

Warum HTTPS für Nutzer und Unternehmen wichtig ist

Unverschlüsselte Verbindungen können in unsicheren Netzwerken leichter beobachtet oder verändert werden. Besonders problematisch ist das bei Zugangsdaten, Zahlungsinformationen, Kontaktformularen und internen Bereichen. HTTPS reduziert dieses Risiko auf der Übertragungsstrecke zwischen Browser und Server.

Auch bei einer reinen Informationsseite ist die Verschlüsselung sinnvoll. Schon Suchanfragen, Formulareingaben oder technische Details über den Besuch können schützenswerte Informationen enthalten. Außerdem erwarten Nutzer beim Aufruf einer Website eine klare, sichere und professionelle Umgebung. Eine Browserwarnung kann dieses Vertrauen in wenigen Sekunden zerstören.

HTTPS als Vertrauenssignal

Vertrauen entsteht nicht durch ein einzelnes Symbol, sondern durch ein konsistentes Gesamtbild. Eine gültige HTTPS-Verbindung unterstützt dieses Gesamtbild. Dazu gehören ebenso verständliche Kontaktangaben, eine transparente Datenschutzerklärung, nachvollziehbare Inhalte, eine erreichbare Website und eine sichere Verarbeitung von Formularen.

Für Online-Shops, Mitgliederbereiche, Beratungsangebote und Websites mit Termin- oder Kontaktfunktionen ist HTTPS besonders wichtig. Besucher sollen erkennen können, dass die Verbindung geschützt ist und ihre Eingaben nicht unverschlüsselt übertragen werden. Die Verschlüsselung ersetzt dabei weder eine rechtliche Prüfung noch ein umfassendes Sicherheitskonzept.

Die wichtigsten SEO-Folgen einer Umstellung auf HTTPS

Eine Umstellung verändert die URL-Struktur. Aus http://example.de/seite wird beispielsweise https://example.de/seite. Suchmaschinen behandeln diese Varianten technisch als unterschiedliche Adressen. Deshalb muss der Wechsel sauber signalisiert werden, damit bestehende Signale möglichst eindeutig auf die HTTPS-Version übertragen werden.

301-Weiterleitungen einrichten

Jede relevante HTTP-URL sollte dauerhaft auf ihre passende HTTPS-Version weiterleiten. Dafür werden in der Regel permanente Weiterleitungen verwendet. Wichtig ist, dass nicht alle alten Seiten pauschal auf die Startseite zeigen. Eine thematisch passende URL-zu-URL-Zuordnung ist für Nutzer und Suchmaschinen deutlich hilfreicher.

Prüfen Sie außerdem, ob Weiterleitungsketten entstehen. Eine ideale Kette führt direkt von der alten HTTP-Adresse zur neuen HTTPS-Adresse. Mehrere aufeinanderfolgende Sprünge können unnötige Ladezeit verursachen und die technische Kontrolle erschweren.

Canonical-Tags und interne Links aktualisieren

Canonical-Tags sollten auf die bevorzugte HTTPS-Adresse zeigen. Auch interne Links, Navigationsmenüs, Breadcrumbs, XML-Sitemaps und strukturierte Daten müssen auf die sichere Variante verweisen. Wenn interne Elemente weiterhin auf HTTP zeigen, entstehen unnötige Umleitungen und widersprüchliche Signale.

Vergessen werden oft Bildpfade, Downloads, eingebundene Videos, hreflang-Verweise und Links in Vorlagen. Eine vollständige Suche nach der alten Protokollvariante hilft, solche Stellen systematisch zu finden. Bei großen Websites kann eine technische Crawling-Prüfung die manuelle Kontrolle ergänzen.

Search Console und Analytics kontrollieren

Nach dem Wechsel sollte die HTTPS-Version in den relevanten Analyse- und Webmaster-Systemen überprüft beziehungsweise hinterlegt werden. Je nach Plattform können HTTP und HTTPS als getrennte Varianten erscheinen. Kontrollieren Sie, ob Daten weiterhin erfasst werden, ob wichtige Seiten indexierbar sind und ob neue Fehlerberichte auftreten.

Auch externe Werkzeuge, Werbekampagnen, Social-Media-Profile, E-Mail-Signaturen und wichtige Backlinks sollten schrittweise auf HTTPS aktualisiert werden. Externe HTTP-Links funktionieren durch Weiterleitungen zwar oft weiterhin, direkte HTTPS-Verweise sind jedoch klarer und reduzieren unnötige technische Umwege.

Mixed Content: Der häufigste technische Fehler

Von Mixed Content spricht man, wenn eine HTTPS-Seite einzelne Ressourcen noch über HTTP lädt. Das können Bilder, Stylesheets, JavaScript-Dateien, Schriftarten, Videos oder Tracking-Ressourcen sein. Moderne Browser blockieren bestimmte unsichere Inhalte oder zeigen Warnungen an. Dadurch können Layout, Funktionen und Vertrauen beeinträchtigt werden.

Die Lösung besteht nicht darin, Warnungen im Browser zu ignorieren. Alle Ressourcen sollten, sofern möglich, über HTTPS eingebunden werden. Bei eigenen Dateien genügt häufig die Anpassung des Pfads. Bei externen Ressourcen muss geprüft werden, ob der Anbieter eine sichere URL bereitstellt. Nicht mehr benötigte Einbindungen sollten entfernt werden, statt sie dauerhaft als Ausnahme zu behandeln.

Mixed Content systematisch finden

  1. Rufen Sie wichtige Seiten über HTTPS auf und prüfen Sie die Entwicklerkonsole des Browsers.
  2. Durchsuchen Sie Quellcode, Datenbank und Vorlagen nach absoluten HTTP-URLs.
  3. Kontrollieren Sie Medien, CSS-Dateien, Skripte, iFrames und externe Dienste.
  4. Ersetzen Sie sichere Ressourcen durch HTTPS und testen Sie anschließend Layout und Funktionen.
  5. Überprüfen Sie unterschiedliche Seitentypen, nicht nur die Startseite.

Besonders wichtig sind Vorlagen, die auf vielen URLs verwendet werden. Ein einzelner alter Ressourcenpfad in einem globalen Header kann tausende Seiten betreffen.

Technische Checkliste für die HTTPS-Umstellung

Eine geordnete Planung reduziert das Risiko von Rankingverlusten und Funktionsproblemen. Die folgende Checkliste eignet sich als kompakte Arbeitsgrundlage:

Phase Wichtige Aufgaben
Vorbereitung URL-Struktur dokumentieren, Zertifikat auswählen, Backup erstellen und Zuständigkeiten klären.
Technische Einrichtung Zertifikat installieren, sichere Protokolle konfigurieren und alle relevanten Hostnamen abdecken.
Website-Anpassung Interne Links, Canonicals, Medien, Skripte, strukturierte Daten und Sitemaps auf HTTPS umstellen.
Weiterleitungen HTTP-URLs dauerhaft und möglichst direkt auf die jeweiligen HTTPS-Ziele weiterleiten.
Kontrolle Indexierbarkeit, Statuscodes, Ladezeiten, Formulare, Logins, Tracking und Browserdarstellung testen.
Nachbereitung Fehlerberichte beobachten, externe Verweise aktualisieren und das Zertifikat rechtzeitig verlängern.

Bei einer kleinen Website kann der Wechsel in überschaubaren Schritten erfolgen. Große Plattformen sollten die Umstellung möglichst zunächst in einer Testumgebung prüfen und anschließend stufenweise überwachen. Besonderes Augenmerk verdienen internationale Domains, Subdomains, Login-Bereiche und Anwendungen mit individuellen Serverkonfigurationen.

Welches Zertifikat braucht eine Website?

Für die meisten Websites ist entscheidend, dass das Zertifikat gültig ist und die tatsächlich verwendeten Domains abdeckt. Je nach Struktur kommen Zertifikate für eine einzelne Domain, mehrere ausdrücklich benannte Domains oder bestimmte Subdomains infrage. Die Auswahl sollte sich an der technischen Umgebung und nicht allein am Marketingversprechen eines Anbieters orientieren.

Ein Zertifikat mit einer aufwendigeren Validierungsstufe führt nicht automatisch zu besseren Rankings. Suchmaschinen bewerten nicht einfach die teuerste Zertifikatsart höher. Wichtig sind eine korrekt geschützte Verbindung, eine passende Konfiguration und ein fehlerfreier Betrieb.

Automatische Verlängerung und Überwachung

Ein abgelaufenes Zertifikat kann die Website für viele Besucher praktisch unzugänglich machen. Deshalb sollte die Verlängerung automatisiert oder mit einem verlässlichen Erinnerungssystem abgesichert werden. Zusätzlich empfiehlt sich eine Überwachung, die Ablaufdaten und Erreichbarkeit kontrolliert.

Nach Änderungen am Hosting, an DNS-Einträgen oder an Subdomains muss geprüft werden, ob weiterhin alle benötigten Adressen abgedeckt sind. Auch eine gültige Zertifikatskette und die korrekte Serverauslieferung gehören zur technischen Wartung.

HTTPS allein verbessert kein schlechtes SEO

Die Verschlüsselung ist wichtig, aber sie beantwortet nicht die zentralen Fragen einer erfolgreichen Website: Welches Problem löst der Inhalt? Ist die Information verständlich und aktuell? Findet der Besucher schnell die richtige Antwort? Sind mobile Darstellung, Ladezeit und Navigation überzeugend? Werden Erwartungen aus dem Suchergebnis erfüllt?

Wer HTTPS als einzelne Maßnahme betrachtet, überschätzt den Rankingeffekt. Der größere Nutzen entsteht, wenn Sicherheit in ein ganzheitliches Qualitätsverständnis eingebettet wird. Dazu gehören fachlich belastbare Inhalte, klare Verantwortlichkeit, eine nachvollziehbare Seitenstruktur und ein technisches Umfeld, das den Zugriff zuverlässig ermöglicht.

Prioritäten für eine sinnvolle SEO-Strategie

  • Inhalt: Beantworten Sie konkrete Fragen vollständig, verständlich und mit erkennbarem fachlichem Anspruch.
  • Technik: Sorgen Sie für Erreichbarkeit, schnelle Ladezeiten, saubere Indexierbarkeit und eine korrekte HTTPS-Konfiguration.
  • Nutzerführung: Reduzieren Sie unnötige Schritte und kennzeichnen Sie wichtige Informationen eindeutig.
  • Vertrauen: Zeigen Sie transparente Kontaktdaten, Verantwortlichkeiten und nachvollziehbare Aktualisierungen.
  • Wartung: Kontrollieren Sie regelmäßig Links, Zertifikate, Software, Formulare und Fehlerberichte.

Typische Fehler bei der Umstellung

Viele Probleme entstehen nicht durch das Zertifikat selbst, sondern durch fehlende Planung. Ein häufiger Fehler ist, nur die Startseite auf HTTPS umzustellen und Unterseiten, Medien oder Subdomains zu übersehen. Ebenso problematisch sind Weiterleitungen, die auf die falsche Sprachversion oder pauschal auf die Startseite führen.

Weitere typische Fehler sind:

  • Die HTTP-Version bleibt dauerhaft als bevorzugte Variante in Canonicals oder Sitemaps stehen.
  • Formulare senden Daten weiterhin an eine unsichere Adresse.
  • Externe Skripte oder Schriftarten werden über HTTP geladen.
  • Eine robots.txt oder ein Sicherheitsmechanismus blockiert versehentlich wichtige HTTPS-Ressourcen.
  • Die Website wird nur auf dem Desktop, nicht aber auf mobilen Geräten getestet.
  • Tracking, Consent-Einstellungen oder Zahlungsprozesse funktionieren nach dem Wechsel nicht mehr korrekt.
  • Das Zertifikat wird nicht rechtzeitig verlängert.

Nach der Umstellung sollten deshalb sowohl technische Prüfungen als auch reale Nutzungsszenarien erfolgen. Öffnen Sie wichtige Seiten, senden Sie Testanfragen in einer kontrollierten Umgebung und prüfen Sie, ob Bestätigungsseiten und E-Mails weiterhin funktionieren.

FAQ

Ist HTTPS ein starker Rankingfaktor?

Nein. HTTPS ist ein positives, aber eher leichtgewichtiges Signal. Die sichere Verbindung kann bei ähnlichen Voraussetzungen helfen, ersetzt jedoch weder relevante Inhalte noch gute Nutzererfahrung, Autorität und technische Qualität.

Kann eine Website ohne HTTPS noch ranken?

Eine unverschlüsselte Website kann grundsätzlich weiterhin in Suchergebnissen erscheinen. Trotzdem ist HTTP für moderne Websites nicht empfehlenswert, weil Browser warnen können, Daten ungeschützt übertragen werden und bestimmte Funktionen eine sichere Verbindung voraussetzen.

Verliert eine Website beim Wechsel auf HTTPS ihre Rankings?

Ein sauber geplanter Wechsel muss nicht zu einem dauerhaften Verlust führen. Vorübergehende Schwankungen sind möglich, weil Suchmaschinen die neuen URL-Varianten verarbeiten. 301-Weiterleitungen, aktualisierte Canonicals, interne Links und Sitemaps helfen, die Signale korrekt zu übertragen.

Reicht ein SSL-Zertifikat für Sicherheit aus?

Nein. Das Zertifikat schützt die Übertragung, aber nicht automatisch die Website-Software, Benutzerkonten, Server oder Datenbanken. Regelmäßige Updates, sichere Passwörter, Zugriffskontrollen, Backups und eine angemessene Sicherheitsüberwachung bleiben erforderlich.

Verbessert ein teureres Zertifikat das Ranking?

Ein höherer Preis oder eine umfangreichere Validierungsstufe führt nicht automatisch zu besseren Rankings. Für die Suchmaschinenoptimierung sind eine gültige, korrekt konfigurierte HTTPS-Verbindung und eine insgesamt hochwertige Website entscheidend.

Was ist bei Subdomains zu beachten?

Jede verwendete Subdomain muss vom Zertifikat und von der Serverkonfiguration abgedeckt sein. Außerdem sollten Weiterleitungen, interne Links, Cookies, Login-Bereiche und Tracking für jede Subdomain separat geprüft werden.

Wie lässt sich der Erfolg der Umstellung messen?

Beobachten Sie Indexierung, organischen Suchverkehr, Crawling-Fehler, Weiterleitungsfehler, Ladezeiten und wichtige Conversion-Prozesse. Ein Rankingvergleich sollte nicht unmittelbar nach dem Wechsel überinterpretiert werden. Entscheidend ist die Entwicklung nach einer ausreichenden Beobachtungsphase und die Behebung technischer Fehler.

Fazit: HTTPS ist Pflicht, aber kein SEO-Wundermittel

Die SSL-Verschlüsselung beziehungsweise die moderne TLS-Absicherung ist ein grundlegender Bestandteil professioneller Websites. HTTPS schützt die Übertragung, stärkt das Vertrauen der Besucher und ist als leichtgewichtiger Rankingfaktor ein positives technisches Signal. Der direkte Einfluss auf Positionen bleibt jedoch begrenzt.

Der wichtigste Schritt ist eine fehlerfreie Umsetzung: Zertifikat korrekt einrichten, alle HTTP-Varianten weiterleiten, Mixed Content entfernen, Canonicals und interne Links aktualisieren und die Website nach dem Wechsel aufmerksam überwachen. Wenn diese Basis mit hilfreichen Inhalten, guter Bedienbarkeit und laufender technischer Pflege verbunden wird, unterstützt HTTPS die gesamte Qualität der Website statt nur eine einzelne SEO-Kennzahl.

HTTPS prüfen und Fehler vermeiden: Der umfassende Ratgeber

HTTPS schützt die Verbindung zwischen Besuchern und einer Website. Trotzdem reicht ein gültiges Zertifikat allein nicht aus: Weiterleitungen, gemischte Inhalte, fehlerhafte Verweise oder abgelaufene Zertifikate können dazu führen, dass Browser Warnungen anzeigen oder Suchmaschinen wichtige Seiten nicht zuverlässig erreichen. Dieser Ratgeber zeigt, wie Sie HTTPS systematisch prüfen, typische Fehler einordnen und Korrekturen sauber umsetzen.

Was HTTPS tatsächlich absichert

HTTPS basiert auf TLS, einem Verschlüsselungsprotokoll für die Datenübertragung zwischen Browser und Webserver. Beim Aufruf einer HTTPS-Adresse prüft der Browser unter anderem, ob das Zertifikat zur Domain gehört, von einer vertrauenswürdigen Zertifizierungsstelle stammt und noch gültig ist. Ist die Prüfung erfolgreich, werden die übertragenen Daten gegen das einfache Mitlesen auf dem Transportweg geschützt.

HTTPS beweist jedoch nicht, dass der Betreiber einer Website seriös ist oder dass die Inhalte korrekt sind. Auch die Sicherheit des Servers, des Content-Management-Systems und der eingesetzten Erweiterungen wird dadurch nicht automatisch gewährleistet. HTTPS ist deshalb eine wichtige technische Grundlage, aber kein vollständiges Sicherheitskonzept.

Die wichtigsten Prüfbereiche im Überblick

Browserpru00fcfung einer HTTPS-Adresse mit Zertifikat und Weiterleitung
Die wichtigsten HTTPS-Prüfschritte sind im Browser und in den Entwicklerwerkzeugen sichtbar.

Die Darstellung macht deutlich, dass eine Prüfung mehrere Ebenen umfasst: die aufgerufene Adresse, das Zertifikat und mögliche Meldungen in der Konsole. So lässt sich schneller unterscheiden, ob ein Verbindungs- oder ein Ressourcenproblem vorliegt.

Eine zuverlässige Prüfung betrachtet mehrere Ebenen. Prüfen Sie nicht nur die Startseite, sondern auch typische Unterseiten, Formulare und technische Dateien.

  • Erreichbarkeit: Lädt die Website unter HTTPS ohne Browserwarnung?
  • Zertifikat: Passt es zur Domain, ist es gültig und wird die Zertifikatskette akzeptiert?
  • Weiterleitungen: Wird HTTP eindeutig und dauerhaft auf HTTPS umgeleitet?
  • Interne Verweise: Verwenden Links, Bilder, Stylesheets und Skripte die HTTPS-Adresse?
  • Technische Signale: Stimmen Canonical-URLs, Sitemap, Robots-Datei und strukturierte Daten?
  • Formulare und Ressourcen: Werden Eingaben und eingebundene Inhalte sicher über HTTPS geladen?

Die Bereiche hängen zusammen. Eine Website kann beispielsweise ein gültiges Zertifikat besitzen und trotzdem wegen gemischter Inhalte oder einer fehlerhaften Weiterleitung problematisch wirken.

HTTPS prüfen: Eine praktische Schritt-für-Schritt-Anleitung

1. Mehrere URL-Varianten aufrufen

Rufen Sie zunächst die wichtigsten Varianten der Domain auf: die HTTP-Adresse, die HTTPS-Adresse sowie – falls relevant – die Version mit und ohne www. Idealerweise führt nur eine bevorzugte Variante direkt zum Inhalt. Alle anderen Varianten sollten mit einer dauerhaften Weiterleitung auf die kanonische HTTPS-Adresse verweisen.

Prüfen Sie zusätzlich einige typische Unterseiten, zum Beispiel einen Beitrag, eine Produktseite, eine Kontaktseite und eine nicht mehr vorhandene URL. So erkennen Sie, ob die Weiterleitungslogik nur auf der Startseite funktioniert oder für die gesamte Website konsistent eingerichtet ist.

2. Browserwarnungen genau lesen

Das Schloss-Symbol im Browser ist ein erster Hinweis, ersetzt aber keine genaue Diagnose. Klicken Sie auf die Verbindungsinformationen und sehen Sie sich Zertifikat, Gültigkeitszeitraum und ausstellende Stelle an. Moderne Browser formulieren Warnungen unterschiedlich; entscheidend ist die konkrete Ursache.

Häufige Hinweise betreffen ein abgelaufenes Zertifikat, einen nicht passenden Domainnamen oder eine nicht vertrauenswürdige Zertifikatskette. Auch eine falsch eingestellte Serverzeit kann zu einer scheinbaren Gültigkeitsabweichung führen. Ignorieren Sie Sicherheitswarnungen nicht dauerhaft, sondern klären Sie die Ursache vor der Veröffentlichung oder Weiterleitung an Besucher.

3. Zertifikat und Zertifikatskette kontrollieren

Ein Zertifikat muss alle relevanten Hostnamen abdecken. Wenn die Website sowohl unter der Hauptdomain als auch unter einer Subdomain erreichbar ist, ist zu prüfen, ob jede tatsächlich verwendete Adresse abgesichert ist. Das betrifft auch spezielle Subdomains für Bilder, Downloads oder APIs.

Die Zertifikatskette besteht aus dem Serverzertifikat und den erforderlichen Zwischenzertifikaten. Fehlt ein Zwischenzertifikat, können manche Browser oder ältere Systeme die Verbindung ablehnen, obwohl das Zertifikat auf dem Server zunächst korrekt aussieht. Lassen Sie die Serverkonfiguration durch die zuständige Hosting- oder Administrationsperson prüfen, wenn die Kette unvollständig erscheint.

4. HTTP-zu-HTTPS-Weiterleitungen testen

Geben Sie eine HTTP-URL direkt in den Browser ein und beobachten Sie, wohin sie führt. Die Weiterleitung sollte möglichst ohne unnötige Zwischenschritte bei der endgültigen HTTPS-URL ankommen. Eine dauerhafte Weiterleitung signalisiert, dass die alte Adresse nicht mehr die bevorzugte Variante ist.

Prüfen Sie auch URLs mit Pfaden, Parametern und Dateiendungen. Eine Regel, die nur die Startseite berücksichtigt, kann Unterseiten auf HTTP belassen oder in eine falsche Zieladresse schicken. Achten Sie außerdem auf Weiterleitungsketten und Schleifen. Eine Kette aus mehreren Weiterleitungen verlängert den Aufruf und erschwert die Fehlersuche; eine Schleife macht die Seite unerreichbar.

5. Gemischte Inhalte aufspüren

Von gemischten Inhalten spricht man, wenn eine HTTPS-Seite Ressourcen weiterhin über HTTP lädt. Betroffen sein können Bilder, CSS-Dateien, JavaScript, Schriftarten, Videos, iframes oder externe Schnittstellen. Aktive Inhalte wie Skripte werden von Browsern häufig blockiert, während passive Inhalte je nach Browser verändert, blockiert oder mit einer Warnung geladen werden können.

Öffnen Sie die Entwicklerwerkzeuge des Browsers und prüfen Sie die Konsole. Dort werden blockierte oder unsichere Ressourcen meist mit ihrer URL genannt. Suchen Sie außerdem im Quelltext, in den Theme-Dateien und in den Einstellungen des Content-Management-Systems nach absoluten http://-Verweisen.

Ersetzen Sie eigene Ressourcen durch HTTPS-URLs. Bei externen Diensten müssen Sie klären, ob der Anbieter eine sichere Adresse bereitstellt. Wenn nicht, sollte die Ressource möglichst entfernt oder durch eine sichere Alternative ersetzt werden. Ein pauschales Ersetzen ohne Prüfung kann jedoch Funktionen beschädigen, insbesondere bei APIs oder eingebundenen Zahlungs- und Analysekomponenten.

6. Formulare und externe Dienste kontrollieren

Formulare sollten über HTTPS angezeigt und an eine HTTPS-Adresse gesendet werden. Prüfen Sie dies besonders bei Login-, Kontakt-, Newsletter- und Zahlungsprozessen. Achten Sie auch auf Fehlermeldungen, Weiterleitungen nach dem Absenden und die Darstellung in einem privaten Browserfenster.

Externe Dienste wie Schriften, Karten, Videos, Chats oder Analysewerkzeuge können zusätzliche Verbindungsprobleme verursachen. Dokumentieren Sie, welche Drittanbieter eingebunden sind, und prüfen Sie deren aktuelle HTTPS-Unterstützung. Neben der technischen Sicherheit können für solche Einbindungen weitere Datenschutzanforderungen gelten; die technische Prüfung ersetzt keine rechtliche Bewertung.

Typische HTTPS-Fehler und ihre Lösungen

Das Zertifikat ist abgelaufen

Ein abgelaufenes Zertifikat führt zu einer deutlichen Browserwarnung. Prüfen Sie zuerst, ob die automatische Verlängerung aktiv ist und ob der zuständige Dienst die erforderlichen DNS- oder Serverzugriffe besitzt. Nach der Erneuerung muss das neue Zertifikat auf dem tatsächlich verwendeten Server installiert werden. Bei mehreren Servern oder einem CDN ist zu kontrollieren, ob alle relevanten Endpunkte aktualisiert wurden.

Planen Sie Erinnerungen und eine Überwachung des Ablaufdatums ein. Verlassen Sie sich nicht ausschließlich auf eine einzelne E-Mail, da Nachrichten verloren gehen oder an eine ehemalige Kontaktadresse gesendet werden können.

Der Domainname passt nicht zum Zertifikat

Ein Namensfehler entsteht, wenn die aufgerufene Adresse nicht in den gültigen Namen des Zertifikats aufgenommen wurde. Das kann die www-Variante, eine Subdomain oder eine falsch geschriebene Domain betreffen. Korrigieren Sie entweder die Serverzuordnung oder stellen Sie ein Zertifikat bereit, das alle tatsächlich benötigten Namen abdeckt.

Die Weiterleitung erzeugt eine Schleife

Eine Weiterleitungsschleife entsteht häufig, wenn Webserver, Content-Management-System und Reverse Proxy unterschiedliche Informationen über das verwendete Protokoll erhalten. Der vorgeschaltete Dienst erkennt HTTPS, der interne Server glaubt jedoch, die Anfrage sei HTTP, und leitet sie erneut um.

Prüfen Sie die Weiterleitungsregeln an jeder Schicht und klären Sie, wie der Proxy das ursprüngliche Protokoll weitergibt. Ändern Sie Konfigurationen schrittweise und testen Sie danach Startseite, Unterseiten und Administrationsbereich. Bei verwalteten Hosting-Angeboten sollte die technische Unterstützung des Anbieters einbezogen werden.

Interne Links verweisen weiterhin auf HTTP

Alte absolute URLs können in Menüs, Beiträgen, Widgets, Datenbankfeldern oder Vorlagen gespeichert sein. Aktualisieren Sie zunächst die Basis-URL des Systems. Suchen und ersetzen Sie anschließend kontrolliert weitere interne HTTP-Verweise. Erstellen Sie vorher eine Sicherung und vermeiden Sie ungetestete Massenänderungen an serialisierten Daten, da diese Datenstrukturen beschädigen können.

Relative URLs können die Wartung vereinfachen, sind aber nicht in jeder Umgebung die beste Lösung. Entscheidend ist, dass alle öffentlich erreichbaren Seiten dauerhaft auf der bevorzugten HTTPS-Adresse verlinken.

Eine Ressource wird blockiert

Wenn CSS oder JavaScript blockiert wird, kann sich das Layout verändern oder eine Funktion ausfallen. Ermitteln Sie die genaue Ressource in der Browserkonsole. Prüfen Sie dann, ob sie intern aktualisiert, beim Drittanbieter sicher eingebunden oder entfernt werden kann. Nach der Korrektur sollten Sie Cache-Einstellungen, Content-Delivery-Netzwerke und minimierte Dateien berücksichtigen, damit nicht weiter eine alte Version ausgeliefert wird.

HTTPS und SEO: Was nach der Umstellung wichtig ist

Eine HTTPS-Umstellung sollte wie eine technische URL-Änderung behandelt werden. Suchmaschinen müssen erkennen, welche URL die bevorzugte Version ist. Achten Sie deshalb auf dauerhafte Weiterleitungen von HTTP zu HTTPS, konsistente Canonical-Tags und interne Links.

  • Die XML-Sitemap sollte ausschließlich die bevorzugten HTTPS-URLs enthalten.
  • Die Robots-Datei darf wichtige HTTPS-Seiten und Ressourcen nicht versehentlich blockieren.
  • Canonical-Tags sollten nicht auf HTTP-Versionen zeigen.
  • Strukturierte Daten, Open-Graph-Angaben und hreflang-Verweise sollten die richtigen Protokolle verwenden.
  • In Analyse- und Webmaster-Werkzeugen sollten die relevanten HTTPS-Propertys geprüft werden.

Überarbeiten Sie nicht gleichzeitig viele andere URL-Strukturen, wenn es sich vermeiden lässt. Eine klar abgegrenzte Umstellung erleichtert die Zuordnung möglicher Crawling- oder Indexierungsprobleme. Beobachten Sie nach Änderungen die Serverprotokolle, den Indexierungsstatus und wichtige Zielseiten.

Werkzeuge für eine gründliche Prüfung

Für eine erste Kontrolle genügen oft Browser und Entwicklerwerkzeuge. Für umfangreichere Websites helfen zusätzliche Werkzeuge, die viele URLs automatisiert untersuchen. Nutzen Sie nur Dienste, deren Datenschutz- und Zugriffsbedingungen zu Ihrem Projekt passen.

  • Browser und Entwicklerwerkzeuge: Sie zeigen Zertifikatsinformationen, Konsolenfehler und blockierte Ressourcen.
  • HTTP-Header-Prüfung: Sie hilft bei der Kontrolle von Statuscodes, Weiterleitungen und wichtigen Sicherheits-Headern.
  • Crawler: Sie finden interne HTTP-Links, Weiterleitungsketten, Canonical-Widersprüche und fehlerhafte Zielseiten.
  • Serverprotokolle: Sie zeigen, welche URLs und Ressourcen tatsächlich angefordert werden.
  • Zertifikatsüberwachung: Sie erinnert an bevorstehende Abläufe und kann mehrere Hostnamen beobachten.

Automatisierte Prüfer liefern Hinweise, aber keine vollständige Bewertung. Ein Werkzeug kann beispielsweise einen HTTP-Verweis finden, ohne zu wissen, ob der externe Dienst bewusst so eingebunden wurde. Bewerten Sie jeden Befund im Kontext der Website und testen Sie Änderungen anschließend praktisch.

Zusätzliche Sicherheitsmaßnahmen mit Augenmaß

Nach der grundlegenden Umstellung können weitere Maßnahmen sinnvoll sein. Der Header Strict-Transport-Security weist Browser an, eine Domain für einen festgelegten Zeitraum nur über HTTPS aufzurufen. Aktivieren Sie ihn erst, wenn alle erforderlichen Subdomains und Anwendungsfälle zuverlässig über HTTPS funktionieren. Eine zu aggressive Einstellung kann sonst den Zugriff auf vergessene oder noch nicht vorbereitete Subdomains erschweren.

Optionen wie die Einbeziehung aller Subdomains oder eine Aufnahme in eine spezielle Browserliste sollten daher bewusst geplant werden. Testen Sie die Auswirkungen zunächst in einer kontrollierten Umgebung und dokumentieren Sie, wer die Konfiguration zurücknehmen kann.

Weitere Sicherheits-Header können je nach Website sinnvoll sein. Sie gehören jedoch in ein abgestimmtes Sicherheitskonzept und sollten nicht blind aus Vorlagen übernommen werden. Prüfen Sie immer, ob sie mit eingebundenen Diensten, Inhaltsrichtlinien und den Funktionen Ihrer Website kompatibel sind.

Prüfplan für laufenden Betrieb und Relaunches

HTTPS ist keine einmalige Aufgabe. Zertifikate laufen ab, Hosting-Strukturen ändern sich und neue Erweiterungen können unsichere Ressourcen einführen. Legen Sie deshalb einen wiederkehrenden Prüfplan fest.

  1. Überwachen Sie Zertifikatsabläufe und prüfen Sie die automatische Erneuerung.
  2. Testen Sie wichtige Seiten nach Updates des CMS, Themes, Servers oder CDN.
  3. Überprüfen Sie regelmäßig Startseite, Login, Formulare, Medien und zentrale Conversion-Seiten.
  4. Scannen Sie interne Verweise nach HTTP-Adressen und unerwarteten Weiterleitungsketten.
  5. Kontrollieren Sie Sitemap, Canonical-Tags und Robots-Datei nach größeren Änderungen.
  6. Dokumentieren Sie Befund, Ursache, Änderung und abschließenden Test.

Bei einem Relaunch sollte die HTTPS-Prüfung Bestandteil der Abnahme sein. Erstellen Sie eine Liste wichtiger alter URLs und vergleichen Sie deren erwartete Ziele mit den tatsächlichen Antworten. Prüfen Sie außerdem, ob stagingbezogene Einstellungen oder Testdomains versehentlich in die Live-Umgebung gelangt sind.

FAQ

Woran erkenne ich, ob eine Website korrekt über HTTPS läuft?

Rufen Sie die endgültige HTTPS-Adresse auf und prüfen Sie, ob der Browser keine Sicherheitswarnung ausgibt. Testen Sie zusätzlich einige Unterseiten, Formulare und Ressourcen. Eine korrekte Verbindung allein reicht nicht aus, wenn interne Inhalte weiterhin über HTTP geladen werden.

Reicht ein gültiges SSL-Zertifikat für eine sichere Website?

Nein. Das Zertifikat schützt die Verbindung und bestätigt die Zuordnung zur Domain, sagt aber nichts über die Sicherheit des Servers, des CMS oder der Inhalte aus. Auch Weiterleitungen, Updates, Zugriffsrechte und sichere Formulare müssen separat geprüft werden.

Warum zeigt der Browser trotz HTTPS eine Warnung?

Mögliche Ursachen sind ein abgelaufenes oder unpassendes Zertifikat, eine unvollständige Zertifikatskette, eine falsche Serverzeit oder gemischte Inhalte. Lesen Sie die genaue Browsermeldung und prüfen Sie anschließend Zertifikat, Serverkonfiguration und eingebundene Ressourcen.

Wie finde ich gemischte Inhalte?

Öffnen Sie die Entwicklerwerkzeuge des Browsers und sehen Sie in der Konsole nach Warnungen zu unsicheren Ressourcen. Ergänzend kann ein interner Crawler HTTP-Verweise in vielen Seiten finden. Prüfen Sie auch Vorlagen, Datenbankfelder und externe Einbindungen.

Soll jede HTTP-URL auf HTTPS umgeleitet werden?

Für öffentlich bekannte oder verlinkte HTTP-Adressen ist eine dauerhafte Weiterleitung auf die entsprechende HTTPS-URL meist sinnvoll. Die Regel sollte für Pfade und Parameter korrekt funktionieren und keine Schleifen oder unnötigen Ketten erzeugen. Sonderfälle wie APIs, Downloads oder spezielle Subdomains müssen separat getestet werden.

Kann ich HTTP-Verweise einfach automatisch ersetzen?

Bei eigenen internen URLs kann eine kontrollierte Ersetzung hilfreich sein. Sichern Sie die Daten vorher und prüfen Sie die Datenstruktur des Systems. Externe URLs, API-Endpunkte und eingebundene Dienste sollten nicht blind geändert werden, weil dadurch Funktionen ausfallen können.

Wie oft sollte ich HTTPS prüfen?

Überwachen Sie Zertifikate kontinuierlich und prüfen Sie die Website nach technischen Änderungen. Zusätzlich ist eine regelmäßige manuelle Kontrolle wichtiger Seiten sinnvoll. Bei häufigen Veröffentlichungen oder vielen Drittanbietern sollten automatisierte Prüfungen durch Stichproben ergänzt werden.

Fazit

HTTPS prüfen und Fehler vermeiden bedeutet mehr, als das Schloss-Symbol zu kontrollieren. Eine belastbare Prüfung umfasst Zertifikat, Zertifikatskette, Weiterleitungen, gemischte Inhalte, Formulare, externe Dienste sowie SEO-relevante URL-Signale. Gehen Sie systematisch vor, dokumentieren Sie Änderungen und testen Sie nicht nur die Startseite. So werden Probleme früh erkannt und die HTTPS-Konfiguration bleibt auch nach Updates, Umzügen und Relaunches zuverlässig.

Website kostenlos prüfen: So geht es Schritt für Schritt

Eine Website kostenlos zu prüfen, ist ein sinnvoller erster Schritt, bevor Sie Zeit und Budget in größere Änderungen investieren. Dabei geht es nicht nur darum, ob eine Seite erreichbar ist oder optisch einen guten Eindruck macht. Eine gute Prüfung betrachtet mehrere Ebenen: technische Funktion, Ladezeit, mobile Darstellung, Sicherheit, Suchmaschinenfreundlichkeit, Verständlichkeit und Barrierearmut.

Dieser Ratgeber zeigt, wie Sie eine Website systematisch und ohne kostenpflichtige Spezialsoftware untersuchen. Sie erfahren, welche kostenlosen Prüfungen besonders aussagekräftig sind, wie Sie Ergebnisse richtig einordnen und welche Probleme Sie selbst beheben können. Ein automatischer Bericht ersetzt dabei keine fachkundige Analyse, liefert aber eine gute Grundlage für konkrete Entscheidungen.

Was bedeutet „Website kostenlos prüfen“?

Eine kostenlose Website-Prüfung besteht meist aus mehreren einzelnen Checks. Kein einzelnes Tool bewertet alle wichtigen Eigenschaften zuverlässig. Deshalb ist es besser, die Prüfung in Bereiche aufzuteilen und die Ergebnisse anschließend zusammenzuführen.

  • Erreichbarkeit: Die Website sollte zuverlässig aufrufbar sein. Wichtige Unterseiten, Bilder und Formulare müssen ebenfalls funktionieren.
  • Technik: Dazu gehören Ladezeit, Statuscodes, Weiterleitungen, mobile Darstellung und eine saubere Seitenstruktur.
  • Sicherheit: Die verschlüsselte Verbindung, sichere Formulare und ein aktuelles technisches System sind zentrale Punkte.
  • Suchmaschinenfreundlichkeit: Suchmaschinen sollten Inhalte sinnvoll erfassen können. Dazu zählen unter anderem Seitentitel, Überschriften, interne Verlinkungen und verständliche Inhalte.
  • Benutzerfreundlichkeit: Besucher sollten schnell verstehen, worum es geht und was sie als Nächstes tun können.
  • Barrierearmut: Inhalte sollten auch mit Tastatur, Screenreader oder bei eingeschränktem Sehvermögen möglichst gut nutzbar sein.

Wichtig ist die Unterscheidung zwischen einem Hinweis und einem Fehler. Ein Prüfwerkzeug kann beispielsweise eine fehlende Angabe melden, die für Ihre konkrete Seite nicht kritisch ist. Umgekehrt werden inhaltliche Schwächen, unklare Angebote oder komplizierte Kontaktwege von technischen Tests oft nur unvollständig erkannt.

Die Vorbereitung: Was Sie vor der Prüfung sammeln sollten

Checkliste zur Vorbereitung einer systematischen Website-Pru00fcfung
Eine klare Prüfliste hilft, wichtige Seiten und Ziele nicht zu übersehen.

Die Abbildung zeigt, welche Informationen vor dem ersten Test gesammelt werden sollten. Besonders wichtig sind zentrale URLs, Nutzerziele und Abläufe wie Kontaktaufnahme oder Bestellung.

Bevor Sie einzelne Tests starten, legen Sie fest, was Sie mit der Website erreichen möchten. Eine Unternehmensseite, ein Onlineshop, ein Blog und eine lokale Dienstleistungsseite benötigen teilweise unterschiedliche Prioritäten.

Notieren Sie zunächst die wichtigsten Ziele. Soll die Website Anfragen erzeugen, Produkte verkaufen, Termine vermitteln, Informationen bereitstellen oder Vertrauen aufbauen? Ergänzen Sie die wichtigsten Zielgruppen und die zentralen Seiten, etwa Startseite, Leistungsseiten, Produktseiten, Kontaktseite und häufig besuchte Ratgeberartikel.

Erstellen Sie außerdem eine kurze Prüfliste:

  • Welche Seiten sind für Besucher und Umsatz besonders wichtig?
  • Welche Suchbegriffe und Fragen führen potenzielle Besucher auf die Website?
  • Welche Formulare, Buchungen oder Kaufprozesse müssen funktionieren?
  • Wird die Website überwiegend auf Smartphones oder auf größeren Bildschirmen genutzt?
  • Wer kann technische, redaktionelle oder rechtliche Änderungen umsetzen?

Prüfen Sie nicht nur die Startseite. Eine schöne Startseite kann darüber hinwegtäuschen, dass wichtige Unterseiten schlecht erreichbar, langsam oder inhaltlich veraltet sind. Wählen Sie daher mindestens drei bis fünf repräsentative URLs aus.

Website kostenlos prüfen: Die wichtigsten Prüfschritte

1. Erreichbarkeit und grundlegende Funktionen kontrollieren

Öffnen Sie die Website in einem privaten Browserfenster und testen Sie sie zunächst wie ein normaler Besucher. Rufen Sie die Startseite direkt auf und verwenden Sie anschließend die Hauptnavigation. Kontrollieren Sie, ob wichtige Links, Buttons, Bilder und Downloads funktionieren.

Besonders wichtig sind Formulare. Senden Sie, sofern es sich um eine eigene Testumgebung oder eine abgestimmte Prüfung handelt, eine Testanfrage ab und prüfen Sie, ob eine verständliche Bestätigung erscheint. Kontrollieren Sie auch, ob die Nachricht am vorgesehenen Empfänger ankommt. Bei einem Onlineshop sollten Warenkorb, Anmeldung, Versandinformationen und der Bestellablauf überprüft werden, ohne versehentlich eine echte Bestellung auszulösen.

Achten Sie auf leere Seiten, Fehlermeldungen, sich drehende Ladeanzeigen und Links, die auf eine unerwartete Adresse führen. Ein Link-Checker kann eine erste Übersicht liefern, aber manuelle Kontrollen bleiben wichtig. Automatische Systeme erkennen nicht immer, ob ein Link zwar technisch funktioniert, aber zur falschen oder veralteten Seite führt.

2. Darstellung auf Mobilgeräten prüfen

Ein großer Teil der Websitebesuche erfolgt über Smartphones. Öffnen Sie deshalb mehrere Seiten auf einem kleinen Bildschirm und prüfen Sie nicht nur die Startseite. Achten Sie darauf, ob Texte ohne horizontales Scrollen lesbar sind, ob Schaltflächen ausreichend groß erscheinen und ob Cookie-Hinweise oder Dialoge den gesamten Inhalt blockieren.

Kontrollieren Sie außerdem:

  • Ist die Navigation auch auf dem Smartphone verständlich?
  • Sind Telefonnummern und E-Mail-Adressen direkt nutzbar?
  • Bleiben Tabellen und Produktinformationen lesbar?
  • Werden Bilder korrekt zugeschnitten?
  • Ist das wichtigste Angebot ohne langes Scrollen erkennbar?
  • Kann ein Formular mit der Bildschirmtastatur bequem ausgefüllt werden?

Die Entwicklerwerkzeuge moderner Browser bieten eine simulierte Mobilansicht. Sie ist hilfreich, ersetzt aber nicht die Nutzung auf echten Geräten. Unterschiedliche Bildschirmgrößen, Browser und Eingabemethoden können zu abweichenden Ergebnissen führen.

3. Ladezeit und technische Leistung untersuchen

Die wahrgenommene Geschwindigkeit hängt von Gerät, Netzwerk, Server, Browser und Seiteninhalt ab. Messen Sie daher möglichst mehrere URLs und betrachten Sie die Ergebnisse als Orientierung statt als absolute Wahrheit.

Typische Ursachen für langsame Seiten sind zu große Bilder, unnötige Skripte, viele externe Dienste, schlecht konfigurierte Zwischenspeicherung oder ein überlasteter Server. Besonders kritisch ist der sichtbare Bereich am Anfang der Seite. Wenn dort große Dateien geladen werden, bevor die ersten Inhalte erscheinen, wirkt die Website langsam, selbst wenn der Rest später zügig nachgeladen wird.

Für eine kostenlose Prüfung können Sie browserbasierte Leistungstests verwenden. Achten Sie dabei auf Hinweise zu Bildgrößen, nicht verwendeten Dateien, blockierenden Ressourcen und Layoutverschiebungen. Wiederholen Sie eine Messung, wenn die Ergebnisse stark schwanken. Entscheidend ist nicht nur eine einzelne Punktzahl, sondern welche konkreten Verbesserungen vorgeschlagen werden und ob diese zu Ihrem Nutzungsszenario passen.

Beginnen Sie mit Maßnahmen, die großen Nutzen bei überschaubarem Aufwand versprechen: Bilder passend dimensionieren, moderne Bildformate einsetzen, unnötige Erweiterungen entfernen und externe Einbindungen kritisch prüfen. Änderungen am Caching oder am Server sollten Sie nur vornehmen, wenn Sie deren Auswirkungen verstehen oder Unterstützung haben.

4. Sicherheit und Datenschutz nicht übersehen

Prüfen Sie, ob die Website über eine verschlüsselte Verbindung erreichbar ist und ob der Browser Warnungen anzeigt. Achten Sie auch auf Weiterleitungen: Die bevorzugte Version mit verschlüsselter Verbindung sollte eindeutig festgelegt sein, damit keine Varianten parallel erreichbar sind.

Weitere wichtige Fragen:

  • Werden Software, Erweiterungen und Themes regelmäßig aktualisiert?
  • Sind Administrationskonten durch starke, individuelle Passwörter geschützt?
  • Ist eine zusätzliche Anmeldesicherung für wichtige Konten verfügbar?
  • Gibt es aktuelle Backups, und wurde die Wiederherstellung bereits nachvollziehbar geprüft?
  • Werden nur notwendige externe Dienste und Tracking-Technologien eingesetzt?
  • Erklärt die Datenschutzerklärung die tatsächlich verwendeten Dienste verständlich?

Ein kostenloser Sicherheitscheck kann bekannte technische Auffälligkeiten anzeigen, aber er ist kein vollständiger Sicherheitstest. Er ersetzt weder eine professionelle Sicherheitsanalyse noch eine rechtliche Prüfung. Veröffentlichen Sie bei Tests niemals sensible Zugangsdaten oder vertrauliche Inhalte in einem fremden Dienst.

5. Suchmaschinenfreundlichkeit bewerten

Suchmaschinenfreundlichkeit beginnt mit nützlichen Inhalten. Prüfen Sie für jede wichtige Seite, ob sie eine klar erkennbare Suchintention beantwortet. Ein Seitentitel sollte den Inhalt präzise beschreiben, und die erste Überschrift sollte zum Thema passen. Vermeiden Sie allgemeine Titel wie „Willkommen“ oder „Unsere Leistungen“, wenn eine genauere Formulierung möglich ist.

Kontrollieren Sie die folgenden Punkte:

  • Hat jede wichtige Seite einen eindeutigen und verständlichen Seitentitel?
  • Beschreibt die Meta-Beschreibung den tatsächlichen Nutzen der Seite?
  • Gibt es eine logische Überschriftenhierarchie?
  • Verlinken relevante Seiten sinnvoll miteinander?
  • Sind wichtige Inhalte für Suchmaschinen technisch erreichbar?
  • Gibt es doppelte, sehr dünne oder veraltete Seiten?
  • Besitzen Bilder aussagekräftige Alternativtexte, wenn diese für das Verständnis erforderlich sind?

Schauen Sie sich zusätzlich die Darstellung in Suchergebnissen an. Ein guter Suchtreffer verspricht nicht mehr, als die Zielseite hält. Wenn Besucher nach dem Klick sofort wieder zurückkehren, kann das auf eine unklare Erwartung, fehlende Informationen oder eine schlechte Nutzerführung hinweisen.

Bei lokalen Angeboten sollten Adresse, Kontaktmöglichkeiten, Öffnungszeiten und Leistungsgebiet konsistent angegeben sein. Für redaktionelle Inhalte zählt nicht die möglichst häufige Wiederholung eines Keywords, sondern die nachvollziehbare, eigenständige und hilfreiche Beantwortung einer Frage.

6. Inhalte, Vertrauen und Nutzerführung prüfen

Lesen Sie die Website aus Sicht einer Person, die Ihr Angebot noch nicht kennt. Innerhalb weniger Sekunden sollte klar werden, was angeboten wird, für wen das Angebot gedacht ist und welcher nächste Schritt möglich ist. Unklare Werbeformulierungen, lange Einleitungen und austauschbare Aussagen erschweren diese Orientierung.

Prüfen Sie die wichtigsten Seiten auf Aktualität. Stimmen Ansprechpartner, Leistungen, Preise, Verfügbarkeiten, Öffnungszeiten und Kontaktdaten noch? Sind ältere Beiträge eindeutig datiert oder überarbeitet? Gibt es konkrete Informationen zu Ablauf, Liefergebiet, Voraussetzungen, Rückgabe oder Betreuung?

Vertrauen entsteht nicht durch übertriebene Versprechen, sondern durch nachvollziehbare Informationen. Dazu können eine klare Unternehmensbeschreibung, erreichbare Kontaktmöglichkeiten, verständliche Bedingungen und fachlich sorgfältige Inhalte beitragen. Behaupten Sie keine Erfahrung, Zertifizierung oder Leistung, die nicht belegt werden kann.

Ein einfacher Test: Bitten Sie eine Person, die Website ohne Erklärung zu öffnen und eine typische Aufgabe auszuführen, etwa ein Angebot zu finden oder eine Anfrage zu senden. Beobachten Sie, wo sie stockt. Solche kurzen Nutzungsbeobachtungen liefern oft wertvollere Hinweise als eine weitere automatische Punktzahl.

7. Barrierearme Bedienung testen

Barrierearme Websites sind für mehr Menschen nutzbar und häufig auch insgesamt verständlicher. Starten Sie mit einem Tastaturtest: Können Sie die Navigation, Links, Buttons und Formulare ausschließlich mit der Tabulatortaste erreichen? Ist der aktuelle Fokus sichtbar? Können Sie Dialoge wieder schließen, ohne die Maus zu verwenden?

Prüfen Sie den Kontrast von Texten und Schaltflächen, die Lesbarkeit bei vergrößerter Schrift sowie die Verständlichkeit von Fehlermeldungen. Bilder mit relevanter Information benötigen einen passenden Alternativtext. Rein dekorative Bilder sollten nicht mit unnötigem Beschreibungstext belastet werden.

Automatische Barrierefreiheitsprüfungen sind nützlich, finden aber nicht alle Probleme. Sie können beispielsweise nicht zuverlässig beurteilen, ob eine Überschrift inhaltlich sinnvoll ist oder ob ein Alternativtext die Funktion eines Bildes korrekt vermittelt. Bei öffentlichen, stark frequentierten oder rechtlich besonders relevanten Angeboten kann eine fachkundige Prüfung sinnvoll sein.

Welche kostenlosen Werkzeuge sinnvoll sind

Nutzen Sie Werkzeuge gezielt nach Fragestellung. Leistungstests helfen bei Geschwindigkeit und technischen Ressourcen. Browser-Entwicklerwerkzeuge zeigen Fehler in der Konsole, Netzwerkanfragen, Darstellungsprobleme und mobile Ansichten. Webmaster- beziehungsweise Suchanalyse-Dienste können Hinweise zur Indexierung und zu Suchanfragen geben, wenn Sie die Website dort verifiziert haben.

Für defekte Links eignen sich Linkprüfungen, für Sicherheitsgrundlagen Browserwarnungen und gegebenenfalls seriöse technische Scanner. Bei Barrierearmut können automatische Prüfer erste Auffälligkeiten markieren. Ergänzend sollten Sie Inhalte manuell lesen und zentrale Abläufe selbst durchspielen.

Achten Sie bei externen Prüfseiten auf den Umgang mit Daten. Geben Sie keine Passwörter, Kundendaten oder nicht veröffentlichte URLs ein, wenn die Verarbeitung durch den Anbieter unklar ist. Prüfen Sie außerdem, ob ein Bericht nur eine Punktzahl ausgibt oder konkrete, verständliche Hinweise enthält.

So priorisieren Sie die gefundenen Probleme

Eine lange Fehlerliste kann entmutigen. Ordnen Sie jeden Punkt nach vier Kriterien:

  1. Auswirkung: Verhindert das Problem einen Besuch, eine Anfrage oder einen Kauf?
  2. Reichweite: Betrifft es eine zentrale Seite oder nur einen selten genutzten Bereich?
  3. Aufwand: Ist die Korrektur in wenigen Minuten möglich oder erfordert sie eine technische Änderung?
  4. Risiko: Kann die Ursache Sicherheits-, Datenschutz- oder rechtliche Folgen haben?

Beginnen Sie mit kritischen Fehlern: nicht erreichbare Seiten, defekte Formulare, Sicherheitswarnungen, falsche Kontaktdaten und gravierende Darstellungsprobleme auf Mobilgeräten. Danach folgen meist langsame zentrale Seiten, unklare Nutzerführung und wichtige fehlende Inhalte. Kosmetische Änderungen sollten erst danach kommen.

Dokumentieren Sie für jede Maßnahme die URL, das Problem, die vermutete Ursache, die zuständige Person und den geplanten Termin. Nach der Änderung prüfen Sie erneut. So erkennen Sie, ob eine Verbesserung tatsächlich eingetreten ist oder nur einen neuen Fehler verursacht hat.

Häufige Fehler bei einer kostenlosen Website-Prüfung

Ein häufiger Fehler ist, sich ausschließlich auf eine Punktzahl zu verlassen. Ein niedriger Wert kann eine technische Optimierungsmöglichkeit anzeigen, sagt aber nicht automatisch, dass Besucher die Seite schlecht finden. Umgekehrt kann eine hohe Punktzahl eine unverständliche Navigation oder schwache Inhalte nicht ausgleichen.

Ebenfalls problematisch ist das gleichzeitige Ändern vieler Bereiche. Wenn Sie Bilder, Texte, Plugins und Serverkonfiguration an einem Tag verändern, lässt sich später kaum nachvollziehen, welche Änderung geholfen oder geschadet hat. Arbeiten Sie schrittweise und sichern Sie wichtige Konfigurationen.

Vermeiden Sie außerdem pauschale Löschungen. Eine Erweiterung, ein Skript oder eine Seite kann trotz einer Warnung eine wichtige Funktion erfüllen. Prüfen Sie zuerst den Zweck und die Auswirkungen. Bei kritischen Systemen sollte eine Sicherung vorhanden sein, bevor technische Änderungen vorgenommen werden.

FAQ

Wie oft sollte ich eine Website kostenlos prüfen?

Eine kurze Funktionsprüfung ist monatlich oder nach größeren Änderungen sinnvoll. Nach einem Relaunch, einem Theme-Wechsel, einem Serverumzug oder der Installation neuer Erweiterungen sollten Sie sofort umfassender testen. Die wichtigsten Formulare, Kontaktwege und Kaufprozesse sollten zusätzlich regelmäßig kontrolliert werden.

Kann ein kostenloser Test eine professionelle Analyse ersetzen?

Für eine erste Bestandsaufnahme reicht eine kostenlose Prüfung oft aus. Sie ersetzt jedoch keine vollständige Sicherheitsanalyse, rechtliche Beratung, technische Architekturprüfung oder umfassende Barrierefreiheitsprüfung. Je höher das Risiko eines Ausfalls oder je wichtiger die Website für das Geschäft ist, desto sinnvoller ist fachkundige Unterstützung.

Warum zeigen verschiedene Tools unterschiedliche Ergebnisse?

Die Werkzeuge messen unterschiedliche Dinge und verwenden verschiedene Testbedingungen. Serverstandort, Netzwerk, Gerät, Cache und Zeitpunkt beeinflussen die Ergebnisse. Vergleichen Sie deshalb nicht nur Punktzahlen, sondern die zugrunde liegenden Hinweise und wiederkehrenden Muster.

Was sollte ich zuerst verbessern?

Beheben Sie zuerst Probleme, die Besucher blockieren oder Vertrauen zerstören: nicht funktionierende Formulare, falsche Kontaktdaten, Sicherheitswarnungen, unlesbare mobile Ansichten und nicht erreichbare Kernseiten. Danach können Sie Geschwindigkeit, Suchmaschinenfreundlichkeit und redaktionelle Qualität systematisch verbessern.

Wie prüfe ich, ob meine Website bei Google gefunden werden kann?

Kontrollieren Sie, ob wichtige Seiten technisch erreichbar sind, keine unbeabsichtigte Sperre enthalten und eindeutige Inhalte besitzen. Eine Suchanalyse-Plattform kann zusätzliche Informationen zu Indexierung und Suchanfragen liefern. Sichtbarkeit ist jedoch nicht garantiert, nur weil eine Seite technisch auffindbar ist.

Sind automatische Barrierefreiheitsprüfungen ausreichend?

Nein. Sie finden bestimmte technische Muster, beurteilen aber nicht zuverlässig die Verständlichkeit, die sinnvolle Reihenfolge oder die tatsächliche Nutzbarkeit. Ergänzen Sie automatische Tests durch Tastaturbedienung, vergrößerte Darstellung und manuelle Prüfung zentraler Abläufe.

Was muss ich bei externen Prüfwerkzeugen beachten?

Lesen Sie, welche Daten verarbeitet werden, und geben Sie keine vertraulichen Inhalte oder Zugangsdaten ein. Ein Bericht sollte nachvollziehbar erklären, wie ein Problem entsteht und welche Verbesserung möglich ist. Bei widersprüchlichen Ergebnissen prüfen Sie den konkreten Kontext statt automatisch den strengsten Hinweis umzusetzen.

Fazit: Website kostenlos prüfen und sinnvoll verbessern

Website kostenlos prüfen bedeutet nicht, einen einzigen automatischen Bericht abzurufen. Eine verlässliche Prüfung verbindet manuelle Nutzung mit technischen Messungen, Inhaltskontrolle, Sicherheitsgrundlagen, Suchmaschinen- und Barrierefreiheitschecks. Beginnen Sie bei den Seiten und Abläufen, die für Ihre Besucher am wichtigsten sind.

Dokumentieren Sie die Ergebnisse, priorisieren Sie nach Auswirkung und Risiko und kontrollieren Sie jede Änderung anschließend erneut. So wird aus einer einmaligen Prüfung ein kontinuierlicher Verbesserungsprozess. Kostenlose Werkzeuge liefern dafür eine gute Orientierung; die entscheidende Qualität entsteht durch die sorgfältige Einordnung und die konsequente Umsetzung.