Website-Sicherheit und Suchmaschinenoptimierung werden oft als getrennte Themen behandelt. In der Praxis beeinflussen sie sich jedoch gegenseitig: Eine kompromittierte, technisch unsichere oder schlecht gepflegte Website kann Vertrauen verlieren, schlechter nutzbar sein und Suchmaschinen wichtige Warnsignale liefern. Wer verstehen möchte, warum Website-Sicherheit SEO beeinflusst, sollte deshalb nicht nur an ein Vorhängeschloss im Browser denken. Entscheidend ist das Zusammenspiel aus Schutzmaßnahmen, technischer Qualität, Verfügbarkeit, Datenschutz und einer verlässlichen Nutzererfahrung.
Dieser Ratgeber erklärt die wichtigsten Zusammenhänge und zeigt, wie Website-Betreiber Sicherheitsrisiken systematisch prüfen können. Die Empfehlungen sind als allgemeine Orientierung gedacht. Für Onlineshops, Mitgliederbereiche, Gesundheitsangebote oder Websites mit besonders schützenswerten Daten kann eine individuelle Prüfung durch qualifizierte Fachleute erforderlich sein.
Warum Website-Sicherheit SEO beeinflusst
Suchmaschinen möchten Ergebnisse anzeigen, die für Menschen hilfreich, erreichbar und möglichst sicher sind. Sicherheit ist dabei nicht nur eine technische Nebensache. Wenn eine Website Schadsoftware verteilt, Besucher auf unerwünschte Seiten umleitet oder sensible Daten ungeschützt überträgt, leidet die gesamte Qualität des Angebots.
Der SEO-Einfluss entsteht auf mehreren Ebenen:
- Direkte Sicherheitswarnungen: Browser oder Suchmaschinen können Nutzer vor einer gefährlichen Website warnen.
- Technische Zugänglichkeit: Sicherheitsvorfälle können Crawling, Rendering oder die Erreichbarkeit beeinträchtigen.
- Nutzerverhalten: Warnungen, Fehlermeldungen und lange Ladezeiten führen häufig dazu, dass Besucher eine Seite verlassen.
- Vertrauen und Conversion: Eine unsichere Website wirkt unglaubwürdig und erzielt möglicherweise weniger Anfragen, Käufe oder Registrierungen.
- Inhaltliche Manipulation: Angreifer können Texte, Links, Seitentitel oder ganze Unterseiten verändern und damit die Suchpräsenz beschädigen.
Sicherheit ist also kein einzelner Ranking-Schalter. Sie ist ein Qualitätsfaktor im weiteren Sinn, weil sie bestimmt, ob eine Website stabil, vertrauenswürdig und ohne unnötige Risiken nutzbar ist.
Die wichtigsten Sicherheitsfaktoren mit SEO-Bezug
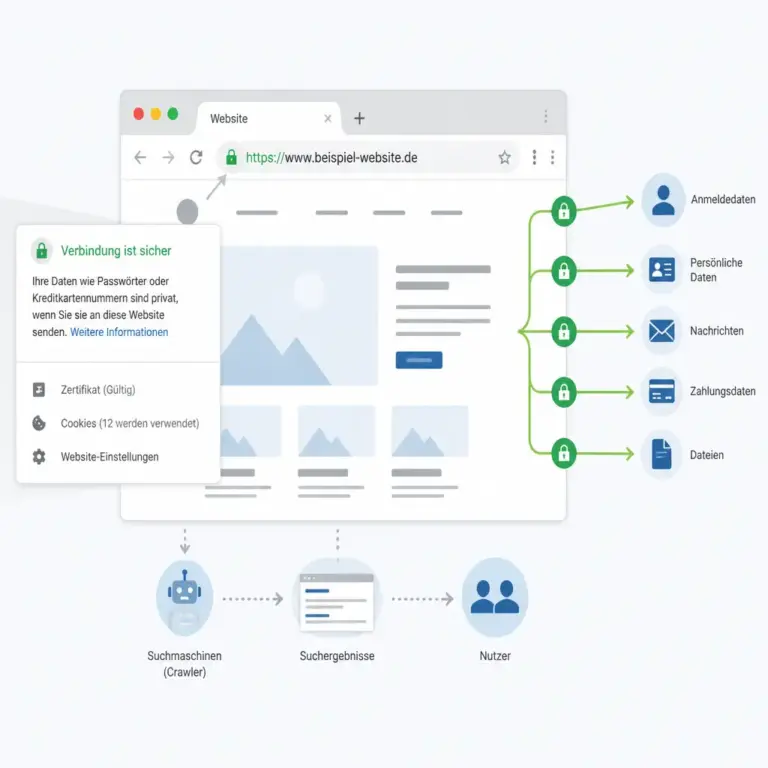
Die Darstellung macht sichtbar, dass Website-Sicherheit nicht nur aus einem Schloss-Symbol besteht. Leser erkennen die Verbindung zwischen verschlüsselter Übertragung, stabiler Nutzung und technischer SEO-Qualität.
HTTPS und die sichere Datenübertragung
HTTPS verschlüsselt die Verbindung zwischen Browser und Website. Dadurch wird es schwieriger, Daten während der Übertragung mitzulesen oder zu verändern. Das ist besonders wichtig, wenn Besucher Formulare ausfüllen, sich anmelden, Zahlungen vorbereiten oder persönliche Informationen übermitteln.
Für SEO ist HTTPS vor allem aus drei Gründen relevant. Erstens erwarten Nutzer eine sichere Verbindung und reagieren skeptisch auf Browserwarnungen. Zweitens können moderne Browser unsichere Seiten oder gemischte Inhalte deutlich kennzeichnen. Drittens bildet HTTPS eine technische Grundlage für eine vertrauenswürdige Website, ersetzt aber keine umfassende Sicherheitsstrategie.
Die reine Aktivierung eines Zertifikats genügt nicht immer. Betreiber sollten prüfen, ob alle Varianten der Domain korrekt auf die bevorzugte HTTPS-Version weiterleiten. Auch Bilder, Stylesheets, JavaScript-Dateien und externe Ressourcen sollten möglichst nicht über unverschlüsselte HTTP-Verbindungen eingebunden werden. Solche sogenannten Mixed-Content-Probleme können Funktionen beeinträchtigen und das Sicherheitsbild verschlechtern.
Verfügbarkeit und Serverstabilität
Eine Suchmaschine kann eine Seite nur sinnvoll bewerten, wenn sie erreichbar ist. Wiederholte Ausfälle, überlastete Server oder fehlerhafte Schutzregeln können dazu führen, dass Crawler Inhalte nicht abrufen können. Für Besucher ist eine nicht erreichbare Website ohnehin unbrauchbar.
Wichtig ist die Unterscheidung zwischen einer geplanten Wartung und einem Sicherheitsvorfall. Bei kurzfristigen Wartungsarbeiten kann eine passende Serverantwort die Situation korrekt erklären. Bei einem längeren Ausfall sollte der Betreiber die Ursache klären, statt lediglich Symptome zu kaschieren. Ein günstiges Hosting-Angebot ist nicht automatisch schlecht, aber die verfügbare Leistung, der Support, Backups und die Reaktionsmöglichkeiten im Notfall sollten zum Geschäftsrisiko passen.
Monitoring kann helfen, Ausfälle, ungewöhnliche Antwortzeiten und fehlerhafte Weiterleitungen früh zu erkennen. Dabei sollte nicht nur die Startseite überwacht werden. Wichtige Landingpages, Login-Bereiche und zentrale Funktionen verdienen ebenfalls Aufmerksamkeit.
Manipulierte Inhalte und gehackte Unterseiten
Nach einem Angriff bleiben nicht immer sichtbare Veränderungen auf der Startseite zurück. Angreifer können versteckte Unterseiten erzeugen, Weiterleitungen einbauen, Spamlinks platzieren oder bestehende Inhalte verändern. Manchmal werden solche Manipulationen erst entdeckt, wenn Nutzer oder Suchmaschinen bereits darauf gestoßen sind.
SEO-Risiken entstehen dann durch falsche Seitentitel, unpassende Inhalte, unerwünschte Links oder eine thematische Verwässerung der Domain. Auch die interne Verlinkung kann verändert werden. Besonders problematisch ist, wenn die Website unbemerkt als Teil eines Spam-Netzwerks genutzt wird.
Zur Kontrolle gehören regelmäßige Updates, eine Prüfung ungewöhnlicher Dateien und Nutzerkonten sowie ein Blick auf neue URLs, Weiterleitungen und Änderungen an wichtigen Templates. Bei einem konkreten Verdacht sollte nicht einfach jede auffällige Seite gelöscht werden. Zuerst müssen Ursache, Umfang und mögliche Beweise gesichert werden. Anschließend sind Bereinigung, Zugangssicherung und eine erneute Prüfung erforderlich.
Schadsoftware, Phishing und Sicherheitswarnungen
Wird eine Website für Schadsoftware oder Phishing missbraucht, können Browser und Suchmaschinen Warnhinweise anzeigen. Für Besucher ist das ein starkes Abbruchsignal. Selbst nachdem die technische Ursache behoben wurde, muss die Website häufig nochmals überprüft und eine Neubewertung beantragt werden.
Ein Sicherheitsvorfall betrifft deshalb nicht nur die IT. Er kann Markenvertrauen, direkte Zugriffe, Empfehlungen und organischen Traffic beeinträchtigen. Entscheidend ist eine nachvollziehbare Reaktion: betroffene Systeme isolieren, Zugangsdaten absichern, die Schwachstelle schließen, Backups bewerten, Inhalte prüfen und die Wiederherstellung dokumentieren.
Wer die Warnung lediglich durch eine Weiterleitung oder das Entfernen einzelner Dateien umgehen möchte, löst das Problem nicht zuverlässig. Sicherheit und SEO profitieren von einer vollständigen Ursachenanalyse statt von kurzfristigen kosmetischen Änderungen.
Technische Maßnahmen, die Sicherheit und SEO unterstützen
Updates und ein kontrolliertes CMS
Content-Management-Systeme, Themes, Plugins und Serverkomponenten sollten in einem geordneten Prozess aktualisiert werden. Veraltete Software kann bekannte Schwachstellen enthalten. Gleichzeitig kann ein ungetestetes Update Layouts, strukturierte Daten oder wichtige Funktionen beschädigen.
Ein sinnvoller Ablauf umfasst eine Bestandsaufnahme aller Komponenten, regelmäßige Aktualisierungen, Backups vor größeren Änderungen und eine anschließende Funktionsprüfung. Nicht mehr benötigte Erweiterungen sollten entfernt und nicht nur deaktiviert werden, wenn sie dauerhaft keinen Zweck erfüllen. Je kleiner die technische Angriffsfläche, desto leichter lassen sich Veränderungen nachvollziehen.
Für SEO sollten nach Updates mindestens die Startseite, wichtige Landingpages, Formulare, interne Links, Metadaten, strukturierte Daten und die mobile Darstellung kontrolliert werden. Sicherheit und Suchmaschinenoptimierung werden hier durch denselben sauberen Prozess unterstützt.
Starke Zugänge und minimale Berechtigungen
Ein kompromittiertes Administrationskonto kann Inhalte, Weiterleitungen und technische Einstellungen verändern. Deshalb sollten individuelle Konten, starke und einzigartige Passwörter sowie, sofern verfügbar, eine zusätzliche Anmeldebestätigung verwendet werden.
Nicht jeder Nutzer braucht Administratorrechte. Rollen sollten nur die Berechtigungen erhalten, die für ihre Aufgabe notwendig sind. Ehemalige Zugänge gehören zeitnah deaktiviert. Auch Schnittstellen, FTP-Zugänge, Datenbankkonten und Hosting-Logins sollten in die Prüfung einbezogen werden.
Für SEO ist diese Maßnahme indirekt, aber wichtig: Je besser privilegierte Zugänge geschützt sind, desto geringer ist das Risiko, dass Inhalte, Indexierungsregeln oder Weiterleitungen unbemerkt verändert werden.
Backups und Wiederherstellbarkeit
Ein Backup ist nur dann wertvoll, wenn es tatsächlich wiederhergestellt werden kann. Es sollte daher nicht ausschließlich auf demselben System liegen wie die Website. Je nach Risiko können zusätzliche getrennte Speicherorte und eine Aufbewahrungsstrategie sinnvoll sein.
Regelmäßig geplante Sicherungen sollten Datenbank, Mediendateien, Konfiguration und gegebenenfalls wichtige Servereinstellungen abdecken. Ein Wiederherstellungstest zeigt, ob die Sicherung vollständig und praktisch nutzbar ist. Dabei sollte auch festgehalten werden, wer im Notfall welche Schritte ausführt.
Backups verbessern nicht unmittelbar das Ranking. Sie begrenzen jedoch die Dauer und den Umfang eines Vorfalls. Eine schnell wiederhergestellte, geprüfte Website kann eher zu einem stabilen Betrieb zurückkehren als eine Seite, deren Datenbestand nicht nachvollziehbar ist.
Sicherheitsheader und sorgfältige Konfiguration
HTTP-Sicherheitsheader können Browsern zusätzliche Regeln für den Umgang mit Inhalten mitteilen. Dazu gehören beispielsweise Richtlinien gegen bestimmte Einbettungen oder eine restriktivere Steuerung von Ressourcen. Die konkrete Konfiguration muss zur Website passen, weil eine zu strenge Regel legitime Funktionen blockieren kann.
Auch Cookies sollten angemessen geschützt werden. Einstellungen wie Secure, HttpOnly und eine passende SameSite-Strategie können das Risiko bestimmter Missbrauchsszenarien reduzieren. Bei externen Diensten, Analysewerkzeugen und eingebetteten Ressourcen ist zu prüfen, welche Daten übertragen werden und ob diese Einbindung wirklich notwendig ist.
Diese Maßnahmen sind keine automatische SEO-Garantie. Sie zeigen vielmehr, dass eine Website technisch sorgfältig betrieben wird. Vor Änderungen an Serverregeln oder Headern sollten Backups und ein kontrollierter Test vorhanden sein.
So prüfst du den SEO-Einfluss der Website-Sicherheit
Eine strukturierte Prüfung ist hilfreicher als eine einmalige Suche nach dem grünen Vorhängeschloss. Die folgenden Schritte können als Ausgangspunkt dienen.
1. Erreichbarkeit und Browserdarstellung kontrollieren
Rufe die wichtigsten Seiten mit unterschiedlichen Geräten und aktuellen Browsern auf. Achte auf Zertifikatswarnungen, Weiterleitungsschleifen, blockierte Ressourcen, ungewöhnliche Pop-ups und unerwartete Zielseiten. Prüfe auch, ob HTTP, HTTPS, www- und Nicht-www-Varianten sauber auf die bevorzugte Adresse führen.
2. Search-Console- und Serverhinweise auswerten
Werkzeuge für Webmaster können Hinweise auf Sicherheitsprobleme, Indexierungsfehler und ungewöhnliche Seiten liefern. Serverprotokolle zeigen, welche URLs angefragt werden und ob auffällige Zugriffsmuster auftreten. Ein plötzlicher Anstieg unbekannter URLs, wiederholte Anfragen an Administrationspfade oder ungewöhnliche Statuscodes verdienen eine genauere Untersuchung.
Solche Daten sollten nicht isoliert interpretiert werden. Ein Crawler kann harmlose technische Dateien anfragen, während ein Angriff auch sehr unauffällig beginnen kann. Bei Unsicherheit ist fachkundige Unterstützung sinnvoll.
3. Indexierte Inhalte und Weiterleitungen vergleichen
Vergleiche die tatsächlich veröffentlichten Seiten mit den URLs, die Suchmaschinen kennen. Prüfe Seitentitel, Beschreibungen, Canonical-Angaben, interne Links und Weiterleitungen. Unerklärliche Inhalte in einer fremden Sprache, neue Glücksspiel- oder Medikamentenseiten und Weiterleitungen zu unbekannten Domains können Warnsignale sein.
Ein solcher Vergleich ist besonders wichtig, wenn organischer Traffic unerwartet einbricht. Ein Rückgang kann viele Ursachen haben, etwa saisonale Nachfrage, technische Änderungen oder ein Qualitätsproblem. Sicherheit ist eine mögliche Ursache, aber nicht automatisch die einzige Erklärung.
4. Mobile Nutzung und Performance beobachten
Sicherheitslösungen, Cookie-Banner, externe Skripte oder Schutzdienste können die Ladezeit und Bedienbarkeit beeinflussen. Prüfe daher, ob wichtige Inhalte schnell sichtbar sind, Formulare funktionieren und Schaltflächen auf kleinen Bildschirmen erreichbar bleiben.
Eine Sicherheitsmaßnahme ist nicht gut umgesetzt, wenn sie legitime Besucher aussperrt oder zentrale Inhalte unbrauchbar macht. Ziel ist ein ausgewogenes Verhältnis zwischen Schutz, Zugänglichkeit und Performance.
Was bei einem Sicherheitsvorfall zu tun ist
Bei einem konkreten Verdacht sollte der Betreiber planvoll und möglichst ruhig vorgehen. Zunächst gilt es, den Zugriff auf die betroffene Website oder einzelne Systeme zu begrenzen, ohne vorschnell Beweise zu vernichten. Danach sollten Administrations-, Hosting- und Datenbankzugänge abgesichert und nicht von einem möglicherweise kompromittierten Gerät aus geändert werden.
Im nächsten Schritt werden betroffene Dateien, Datenbanken, Nutzerkonten, Weiterleitungen und Änderungen an Templates untersucht. Ein sauberes Backup kann die Wiederherstellung erleichtern, darf aber nicht ungeprüft eingespielt werden. Es muss ausgeschlossen werden, dass die Schwachstelle oder die Manipulation dadurch erneut aktiv wird.
Nach der Bereinigung sollten alle relevanten Seiten auf korrekte Inhalte, Statuscodes, Canonicals, interne Verlinkung und mobile Funktion geprüft werden. Sicherheitswarnungen oder entsprechende Meldungen in Webmaster-Werkzeugen sollten erst dann zur erneuten Prüfung eingereicht werden, wenn die Ursache behoben und die Website getestet wurde.
Bei personenbezogenen Daten können zusätzlich rechtliche und organisatorische Pflichten entstehen. Eine Datenschutz- oder IT-Sicherheitsberatung kann dann wichtiger sein als eine rein technische SEO-Maßnahme.
Häufige Fehler bei Website-Sicherheit und SEO
- Nur das Zertifikat betrachten: HTTPS schützt die Verbindung, aber nicht automatisch CMS, Zugangsdaten oder Inhalte.
- Updates ohne Bestandsaufnahme einspielen: Änderungen können Funktionen und SEO-Elemente beeinträchtigen, wenn niemand die Folgen prüft.
- Backups mit Sicherheit verwechseln: Eine Sicherung hilft bei der Wiederherstellung, verhindert aber keinen Angriff.
- Alle Sicherheitsprobleme mit einem Plugin lösen wollen: Erweiterungen können unterstützen, ersetzen aber keine saubere Konfiguration und Pflege.
- Warnungen ignorieren: Browser- oder Webmaster-Hinweise sollten nachvollziehbar untersucht werden.
- Nach der Bereinigung keine Ursachenanalyse durchführen: Ohne geschlossene Eintrittsstelle kann derselbe Vorfall wieder auftreten.
- Sicherheitsregeln zu aggressiv einstellen: Ein legitimer Besucher darf nicht durch unnötige Blockaden an wichtigen Inhalten gehindert werden.
Praktische Entscheidungskriterien für eine sichere SEO-Website
Wie viel Aufwand angemessen ist, hängt vom Risiko ab. Eine einfache Informationsseite mit wenigen Kontakten benötigt andere Kontrollen als ein Shop mit Kundenkonten, Zahlungen und vielen Integrationen. Berücksichtige daher mindestens folgende Fragen:
- Welche Daten werden verarbeitet und wie kritisch wären Verlust oder Missbrauch?
- Wie schnell muss die Website nach einem Ausfall wieder verfügbar sein?
- Wer darf Inhalte, Plugins, DNS, Hosting und Weiterleitungen ändern?
- Wie häufig werden Updates, Backups und Wiederherstellungen kontrolliert?
- Gibt es eine dokumentierte Ansprechperson für Sicherheitsvorfälle?
- Welche externen Dienste laden Skripte oder erhalten Daten?
- Wie werden wichtige SEO-Seiten nach technischen Änderungen überprüft?
Für kleine Websites kann eine klare monatliche Checkliste ein guter Anfang sein. Größere Projekte profitieren eher von festen Verantwortlichkeiten, Monitoring, Protokollierung, Staging-Umgebung und einer dokumentierten Notfallplanung. Entscheidend ist nicht, möglichst viele Werkzeuge einzusetzen, sondern Risiken nachvollziehbar zu reduzieren.
FAQ
Ist HTTPS ein direkter Rankingfaktor?
HTTPS ist ein wichtiges Signal für eine sichere Verbindung und gehört heute zur technischen Grundausstattung. Es allein führt jedoch nicht automatisch zu guten Rankings. Inhalte, Relevanz, Nutzerfreundlichkeit, Erreichbarkeit und viele weitere Faktoren bleiben ebenfalls entscheidend.
Kann ein Hack das Ranking dauerhaft zerstören?
Ein Sicherheitsvorfall kann die Sichtbarkeit und das Vertrauen deutlich beeinträchtigen. Ob die Auswirkungen dauerhaft sind, hängt unter anderem von Dauer, Umfang, Art der Manipulation und Qualität der Bereinigung ab. Eine vollständige Ursachenanalyse und eine saubere Wiederherstellung verbessern die Voraussetzungen für eine Erholung.
Wie erkenne ich, ob meine Website gehackt wurde?
Mögliche Hinweise sind unbekannte Unterseiten, unerwartete Weiterleitungen, neue Administrationskonten, veränderte Inhalte, Warnungen im Browser oder Webmaster-Werkzeug sowie ungewöhnliche Serverzugriffe. Kein einzelnes Zeichen beweist einen Angriff. Bei mehreren Auffälligkeiten sollte eine fachkundige Untersuchung erfolgen.
Schadet ein Sicherheits-Plugin der SEO?
Ein Sicherheits-Plugin kann nützlich sein, wenn es passend konfiguriert und gepflegt wird. Es kann jedoch Ladezeit erhöhen, Crawler blockieren oder legitime Zugriffe erschweren. Nach der Einrichtung sollten wichtige Seiten, Statuscodes, Ladezeiten und Suchmaschinenzugriffe kontrolliert werden.
Wie oft sollte ich die Website-Sicherheit prüfen?
Updates und kritische Warnungen sollten zeitnah bearbeitet werden. Eine regelmäßige Grundprüfung kann monatlich oder in einem zum Risiko passenden Intervall stattfinden. Nach größeren Änderungen, Migrationen, neuen Plugins oder ungewöhnlichen Traffic-Entwicklungen ist eine zusätzliche Kontrolle sinnvoll.
Was hat Datenschutz mit SEO und Sicherheit zu tun?
Datenschutz und IT-Sicherheit sind unterschiedliche Bereiche, überschneiden sich aber bei der Verarbeitung personenbezogener Daten. Transparente Prozesse, sparsame Datenerhebung und angemessene Schutzmaßnahmen stärken Vertrauen. Rechtliche Anforderungen sollten mit einer dafür qualifizierten Stelle geklärt werden.
Kann eine sichere Website trotzdem schlechte Rankings haben?
Ja. Sicherheit ist eine Grundlage, aber kein Ersatz für hilfreiche Inhalte, eine klare Informationsarchitektur, gute technische Zugänglichkeit und ein passendes Angebot. Eine sichere Website kann bei Suchanfragen dennoch wenig relevant sein oder Nutzerfragen unzureichend beantworten.
Typische Erfahrungen und Beobachtungen
In der Praxis zeigt sich häufig, dass Sicherheits- und SEO-Probleme gemeinsam auftreten, weil beide von derselben technischen Pflege abhängen. Ungepflegte Erweiterungen können sowohl eine Schwachstelle als auch fehlerhafte Ausgaben erzeugen. Unklare Weiterleitungen können Besucher verwirren und gleichzeitig Suchmaschinen falsche Signale senden.
Ebenso verbreitet ist die Beobachtung, dass eine verständliche Notfallplanung den Schaden begrenzt. Wenn Zuständigkeiten, Backups und Prüfabläufe vorher festgelegt sind, müssen Betreiber im Ernstfall weniger improvisieren. Das ersetzt keine professionelle Untersuchung, erleichtert aber die koordinierte Reaktion.
Fazit: Sicherheit als Grundlage nachhaltiger SEO
Die Frage, warum Website-Sicherheit SEO beeinflusst, lässt sich mit einem einfachen Grundsatz beantworten: Suchmaschinen und Nutzer benötigen eine erreichbare, vertrauenswürdige und unveränderte Website. HTTPS, aktuelle Software, geschützte Zugänge, Backups, Monitoring und eine sorgfältige Vorfallreaktion wirken gemeinsam auf diese Grundlage.
Sicherheit sollte deshalb nicht erst dann Beachtung finden, wenn Rankings sinken oder eine Browserwarnung erscheint. Eine regelmäßige, risikoorientierte Prüfung schützt Inhalte, Besucher und die langfristige Auffindbarkeit. Wer technische Schutzmaßnahmen mit guter Inhaltsqualität und einer klaren Nutzerführung verbindet, schafft bessere Voraussetzungen für nachhaltige SEO.