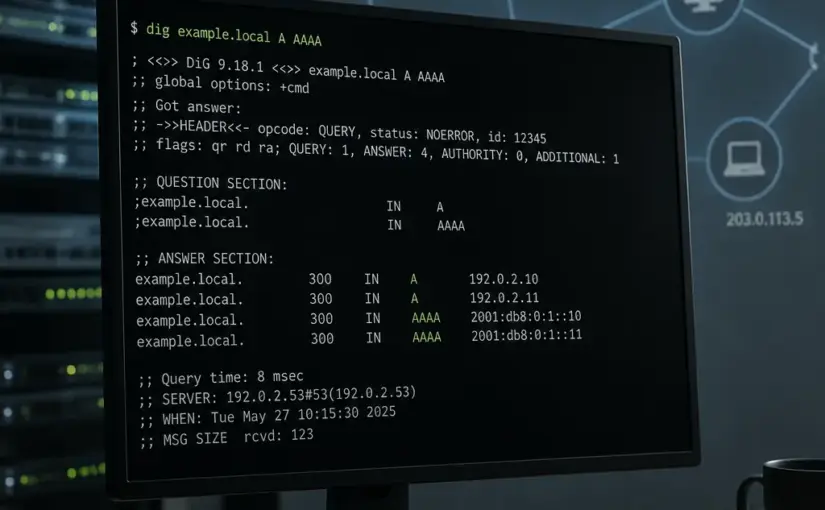
Die IP-Adresse einer Website zu ermitteln, ist in vielen Fällen unkompliziert: Ein DNS-Dienst übersetzt den Domainnamen in eine oder mehrere IP-Adressen. Je nach Betriebssystem können Sie dafür die Eingabeaufforderung, ein Terminal, die DNS-Informationen des Browsers oder einen seriösen Online-Dienst verwenden.
Wichtig ist jedoch die richtige Einordnung des Ergebnisses. Die angezeigte IP-Adresse gehört nicht zwingend direkt zum eigentlichen Webserver. Ein Content-Delivery-Netzwerk, ein Reverse-Proxy, ein Load-Balancer oder ein Sicherheitsdienst kann zwischen Domain und Ursprungsserver liegen. Dieser Ratgeber zeigt, wie Sie eine IP-Adresse zuverlässig ermitteln, die Ausgabe verstehen und typische Fehlinterpretationen vermeiden.
Was bedeutet die IP-Adresse einer Website?
Eine Domain wie beispiel.de ist für Menschen leichter zu merken als eine Zahlenfolge. Computer und Netzwerke verwenden dagegen IP-Adressen, um Ziele im Internet zu adressieren. Das Domain Name System, kurz DNS, übernimmt die Übersetzung zwischen beiden Angaben.
Bei einer Website können zwei IP-Versionen relevant sein:
- IPv4: Eine Adresse besteht aus vier durch Punkte getrennten Zahlenblöcken, zum Beispiel in der Form
203.0.113.25. - IPv6: Eine Adresse besteht aus mehreren hexadezimalen Blöcken, die durch Doppelpunkte getrennt werden, zum Beispiel in der Form
2001:db8::25.
Eine Domain kann gleichzeitig eine IPv4- und eine IPv6-Adresse besitzen. Ebenso kann DNS mehrere Adressen zurückgeben, etwa zur Lastverteilung, für Ausfallsicherheit oder für unterschiedliche Netzwerke. Deshalb ist eine einzelne gefundene IP-Adresse nicht immer die vollständige Antwort.
IP-Adresse einer Website ermitteln: die schnellsten Methoden
Für eine erste Abfrage benötigen Sie meist kein spezielles Programm. Entscheidend ist, dass Sie nur den Domainnamen eingeben und nicht die komplette Webadresse mit Protokoll und Unterseiten. Aus https://www.beispiel.de/kontakt wird für die DNS-Abfrage in der Regel www.beispiel.de.
Windows: nslookup verwenden
Achten Sie in der Ausgabe auf den abgefragten Hostnamen und die gefundenen A- beziehungsweise AAAA-Einträge. Die Darstellung hilft dabei, IPv4- und IPv6-Adressen nicht miteinander zu verwechseln.
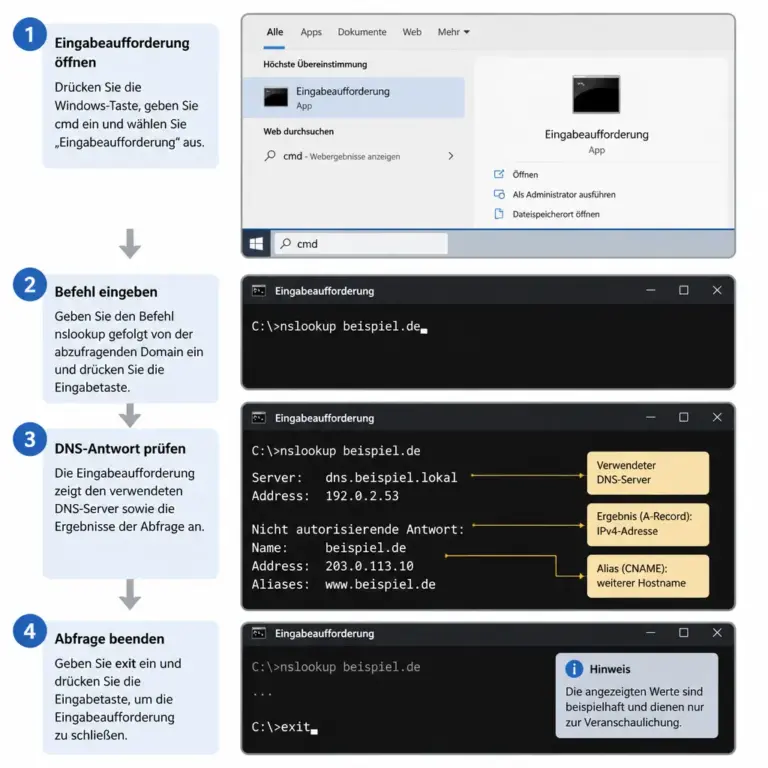
Unter Windows ist nslookup bereits Bestandteil des Systems. Öffnen Sie die Eingabeaufforderung oder PowerShell und geben Sie ein:
nslookup beispiel.deIn der Ausgabe finden Sie zunächst den verwendeten DNS-Server und anschließend die Antwort für die abgefragte Domain. Zeilen mit einer IPv4-Adresse beziehen sich auf einen A-Datensatz. IPv6-Adressen werden über AAAA-Datensätze ausgegeben.
Sie können auch gezielt nach einem Record-Typ fragen:
nslookup -type=A beispiel.de
nslookup -type=AAAA beispiel.de
Bei einer Subdomain müssen Sie diese vollständig angeben:
nslookup shop.beispiel.deDas ist wichtig, weil beispiel.de, www.beispiel.de und shop.beispiel.de auf unterschiedliche Ziele zeigen können.
Windows PowerShell: Resolve-DnsName
PowerShell bietet mit Resolve-DnsName eine ausführlichere Alternative:
Resolve-DnsName beispiel.deFür einen bestimmten Record-Typ eignet sich zum Beispiel:
Resolve-DnsName beispiel.de -Type A
Resolve-DnsName beispiel.de -Type AAAA
Die Ausgabe macht häufig besser sichtbar, ob mehrere Antworten vorhanden sind und welche Art von DNS-Eintrag jeweils gefunden wurde.
Linux und macOS: dig oder host
Auf vielen Linux-Systemen und macOS-Geräten ist dig verfügbar. Die einfache Abfrage lautet:
dig beispiel.deÜbersichtlicher ist die Kurzform:
dig +short beispiel.deDamit werden meist nur die ermittelten Adressen angezeigt. Für IPv4 und IPv6 können Sie die Abfrage trennen:
dig A beispiel.de +short
dig AAAA beispiel.de +short
Das Programm host ist ebenfalls praktisch:
host beispiel.deWenn ein Befehl nicht vorhanden ist, können Sie alternativ die DNS-Werkzeuge Ihrer Distribution installieren oder einen vertrauenswürdigen DNS-Dienst im Browser verwenden.
Online-DNS-Abfragen nutzen
Online-Dienste zeigen DNS-Einträge über eine Weboberfläche an. Das kann hilfreich sein, wenn Sie keine Kommandozeile verwenden möchten oder Antworten aus verschiedenen Regionen vergleichen wollen. Suchen Sie dort gezielt nach den Eintragstypen A und AAAA.
Beachten Sie dabei einige Grenzen:
- Der Dienst verwendet seinen eigenen Resolver und nicht unbedingt den DNS-Server Ihres Anschlusses.
- Zwischengespeicherte Antworten können sich von einer lokalen Abfrage unterscheiden.
- Bei unbekannten Websites sollten Sie keine sensiblen internen Hostnamen oder vertraulichen Domains an externe Dienste übermitteln.
- Ein Online-Ergebnis zeigt ebenfalls nur die öffentlich sichtbare DNS-Struktur und nicht automatisch den Ursprungsserver.
Die Ausgabe richtig lesen
Eine DNS-Antwort enthält mehr Informationen als nur eine IP-Adresse. Wer die einzelnen Bestandteile versteht, kann Fehler schneller erkennen.
A- und AAAA-Datensätze
Ein A-Datensatz verbindet einen Hostnamen mit einer IPv4-Adresse. Ein AAAA-Datensatz verbindet ihn mit einer IPv6-Adresse. Wenn nur ein A-Datensatz vorhanden ist, bedeutet das nicht automatisch, dass die Website fehlerhaft eingerichtet ist. Möglicherweise wird IPv6 nicht angeboten oder ist für den jeweiligen Dienst nicht vorgesehen.
Umgekehrt kann eine Website mehrere A- oder AAAA-Einträge besitzen. Das ist bei großen Diensten, geografischer Verteilung oder redundanten Systemen üblich. Eine Abfrage zu einem späteren Zeitpunkt oder über einen anderen Resolver kann deshalb eine andere Reihenfolge liefern.
CNAME und Weiterleitungen innerhalb von DNS
Statt direkt eine IP-Adresse zu hinterlegen, kann ein Hostname auf einen anderen Hostnamen verweisen. Dafür wird häufig ein CNAME verwendet. Beispielhaft könnte www.beispiel.de auf webanbieter.example.net zeigen. Erst die weitere DNS-Auflösung liefert anschließend die A- oder AAAA-Adressen.
Ein CNAME ist keine HTTP-Weiterleitung. Der Browser wird dabei nicht mit einem sichtbaren Sprung auf eine andere URL geschickt. Es handelt sich um eine technische Zuordnung innerhalb des DNS.
TTL und DNS-Cache
Die TTL, also die Time to Live, gibt an, wie lange Resolver eine DNS-Antwort grundsätzlich zwischenspeichern dürfen. Während dieser Zeit kann ein Gerät oder DNS-Server die alte Adresse verwenden, ohne erneut beim zuständigen Nameserver nachzufragen.
Nach einer DNS-Änderung sehen daher nicht alle Nutzer sofort dieselbe Adresse. Unterschiede können durch lokale Caches, Router, Unternehmensnetzwerke oder öffentliche Resolver entstehen. Ein Neustart des Browsers allein leert nicht immer alle DNS-Zwischenspeicher.
Warum die ermittelte IP nicht immer der echte Server ist
Die IP-Adresse, die Sie über DNS erhalten, ist die öffentlich erreichbare Adresse für den abgefragten Hostnamen. Sie muss nicht mit der internen oder ursprünglichen Serveradresse des Website-Betreibers identisch sein.
Content-Delivery-Netzwerke und Reverse-Proxys
Viele Websites verwenden einen Reverse-Proxy oder ein Content-Delivery-Netzwerk. Der Besucher verbindet sich dann zunächst mit einem vorgeschalteten Netzwerk. Dieses kann Inhalte ausliefern, Anfragen filtern, TLS-Verbindungen terminieren und die Anfrage anschließend an einen Ursprungsserver weitergeben.
In diesem Fall zeigt die DNS-Abfrage typischerweise die Adresse des vorgeschalteten Dienstes. Das ist nicht zwingend ein Fehler, sondern oft ein bewusstes Sicherheits- und Leistungsdesign. Ein Reverse-Proxy kann den Ursprungsserver vor direkten Anfragen abschirmen.
Load-Balancing und wechselnde Antworten
Ein Load-Balancer verteilt Anfragen auf mehrere Server. DNS kann dabei mehrere Adressen liefern oder je nach Standort und Resolver unterschiedliche Ziele zurückgeben. Eine einzelne Abfrage ist deshalb nur eine Momentaufnahme.
Wenn Sie eine Störung untersuchen, sollten Sie die Domain über verschiedene Netzwerke und zu verschiedenen Zeitpunkten prüfen. Zusätzlich ist festzustellen, ob nur die Hauptdomain oder auch einzelne Subdomains betroffen sind.
Gemeinsam genutzte IP-Adressen
Auf einer IP-Adresse können mehrere Websites betrieben werden. Das ist bei gemeinsam genutztem Hosting üblich. Die Zuordnung der angeforderten Website erfolgt zusätzlich über den Hostnamen, den der Browser bei der HTTP- oder HTTPS-Verbindung übermittelt.
Aus einer IP-Adresse lässt sich daher meist nicht zuverlässig ableiten, welche einzelne Person oder welches Unternehmen einen Server betreibt. Auch die Zuordnung eines Hostnamens zu einer Adresse kann sich ändern.
IP-Adresse einer Website ermitteln und den DNS-Pfad nachvollziehen
Wenn Sie nicht nur die Endadresse, sondern den Auflösungsweg verstehen möchten, können Sie die DNS-Kette genauer untersuchen.
Mit dig zeigt diese Abfrage zusätzliche Informationen:
dig beispiel.deFür eine nachvollziehbare Auflösung über die Nameserver ist unter Unix-ähnlichen Systemen häufig dieser Befehl geeignet:
dig +trace beispiel.deDie Ausgabe beginnt bei den Root-Nameservern und folgt anschließend den zuständigen Ebenen bis zur Domain. Das kann helfen, Delegationsprobleme oder unerwartete Nameserver zu erkennen. Die Darstellung ist allerdings technisch und für eine einfache IP-Abfrage meist nicht erforderlich.
Zusätzlich können Sie die autoritativen Nameserver der Domain abfragen:
dig NS beispiel.de +shortDie Nameserver verwalten die maßgeblichen DNS-Einträge. Der Resolver, den Ihr Gerät normalerweise verwendet, liefert dagegen häufig eine zwischengespeicherte Antwort.
Reverse-DNS: Von der IP-Adresse zum Hostnamen
Eine Vorwärtsabfrage übersetzt einen Hostnamen in eine IP-Adresse. Bei einer Reverse-DNS-Abfrage wird umgekehrt geprüft, ob zu einer IP-Adresse ein PTR-Eintrag existiert.
Mit nslookup können Sie beispielsweise eine Adresse prüfen:
nslookup 203.0.113.25Mit dig ist die Form ebenfalls möglich:
dig -x 203.0.113.25Ein Reverse-DNS-Name ist jedoch nicht automatisch der Domainname der Website. Ein Betreiber kann einen technischen Hostnamen hinterlegen, mehrere Domains können dieselbe Adresse nutzen oder es kann gar kein PTR-Eintrag vorhanden sein. Forward- und Reverse-DNS müssen nicht spiegelbildlich übereinstimmen.
Häufige Fehler bei der Abfrage vermeiden
Die komplette URL verwenden
DNS-Werkzeuge benötigen normalerweise keinen Pfad wie /blog/artikel und kein Protokoll wie https://. Verwenden Sie den Hostnamen. Bei einer URL mit Port sollten Sie den Port getrennt betrachten; er gehört nicht zum DNS-Namen.
www und die Hauptdomain verwechseln
beispiel.de und www.beispiel.de sind unterschiedliche Hostnamen. Sie können dieselbe IP-Adresse besitzen, müssen es aber nicht. Prüfen Sie deshalb genau den Namen, den Sie tatsächlich aufrufen möchten.
Eine lokale Hosts-Datei übersehen
Auf einem Computer kann die Hosts-Datei eine lokale Zuordnung enthalten. Diese kann die normale DNS-Auflösung überschreiben. Das ist in Entwicklungsumgebungen und Unternehmensnetzen nützlich, kann aber bei der Fehlersuche irritieren.
Wenn nur ein bestimmtes Gerät eine unerwartete Adresse anzeigt, vergleichen Sie die Antwort mit einem anderen Netzwerk oder einem anderen Gerät. Prüfen Sie außerdem lokale Sicherheitssoftware, VPN-Verbindungen und DNS-Einstellungen.
IP-Adresse mit Standort oder Betreiber gleichsetzen
IP-Geolokalisierung liefert nur eine technische Schätzung und kann je nach Datenbank unterschiedlich ausfallen. Sie ist kein zuverlässiger Nachweis für den tatsächlichen Standort eines Servers, einer Person oder eines Unternehmens. Auch die Registrierung einer IP-Adresse bedeutet nicht automatisch, dass dort eine bestimmte Website betrieben wird.
Praktische Entscheidungshilfe: Welche Methode passt?
| Ziel | Geeignete Methode | Worauf achten? |
|---|---|---|
| Schnelle Einzelabfrage unter Windows | nslookup |
A- und AAAA-Einträge getrennt prüfen |
| Ausführliche Windows-Informationen | Resolve-DnsName |
Record-Typ und mehrere Antworten beachten |
| Schnelle Abfrage unter Linux oder macOS | dig +short oder host |
Subdomain exakt eingeben |
| DNS-Kette analysieren | dig +trace |
Technische Ausgabe und Delegationen auswerten |
| Keine Kommandozeile verfügbar | Seriöser Online-DNS-Dienst | Resolver, Cache und Datenschutz berücksichtigen |
Für eine normale Prüfung reichen meist zwei Abfragen: eine nach A und eine nach AAAA. Bei einer Fehlersuche sollten Sie zusätzlich die Subdomain, den verwendeten Resolver und den Zeitpunkt dokumentieren.
Datenschutz und Sicherheit
Eine öffentliche DNS-Abfrage ist grundsätzlich ein normaler Bestandteil der Internetnutzung. Trotzdem sollten Sie das Ergebnis nicht überinterpretieren und keine unnötigen Informationen sammeln. Die IP-Adresse allein ist kein Beweis für eine Sicherheitslücke, eine Verantwortlichkeit oder eine bestimmte Person.
Wenn Sie eine eigene Website verwalten, prüfen Sie regelmäßig, welche Hostnamen öffentlich auflösbar sind. Interne Systeme sollten nicht versehentlich über öffentliche DNS-Zonen bekannt gemacht werden. Für administrative Aufgaben gehören außerdem Zugriffskontrollen, aktuelle Software und eine saubere Trennung zwischen öffentlichen und internen Diensten zur grundlegenden Sicherheitsvorsorge.
Bei fremden Systemen sollten Sie sich auf passive DNS-Abfragen beschränken, sofern keine ausdrückliche Erlaubnis für weitergehende Prüfungen vorliegt. Das Ermitteln einer öffentlich sichtbaren Adresse ist etwas anderes als das Scannen oder gezielte Testen eines Servers.
FAQ
Kann ich jede Website über ihre IP-Adresse öffnen?
Nicht unbedingt. Bei gemeinsam genutztem Hosting benötigt der Server den Hostnamen, um die richtige Website auszuwählen. Außerdem können HTTPS-Zertifikate, Weiterleitungen und Sicherheitsregeln den direkten Aufruf über die IP-Adresse verhindern oder eine Warnung auslösen.
Warum zeigt eine Domain mehrere IP-Adressen?
Mehrere Adressen können der Lastverteilung, Redundanz, regionalen Auslieferung oder der Unterstützung verschiedener Netzwerke dienen. Prüfen Sie sowohl A- als auch AAAA-Einträge und betrachten Sie die Antwort als aktuelle DNS-Sicht, nicht als unveränderliche Eigenschaft der Website.
Warum unterscheiden sich die Ergebnisse auf zwei Geräten?
Mögliche Gründe sind unterschiedliche DNS-Resolver, zwischengespeicherte Antworten, VPNs, Unternehmensnetzwerke, eine lokale Hosts-Datei oder ein wechselndes DNS-System. Vergleichen Sie die Abfragen mit demselben Hostnamen und notieren Sie Zeitpunkt und verwendeten Resolver.
Ist die IP-Adresse der Domain auch die IP-Adresse des Webservers?
Sie ist die öffentlich aufgelöste Zieladresse für diesen Hostnamen. Bei Reverse-Proxys, Content-Delivery-Netzwerken und Load-Balancern gehört sie möglicherweise zu einem vorgeschalteten Dienst. Der Ursprungsserver kann eine andere, nicht öffentlich sichtbare Adresse besitzen.
Was ist der Unterschied zwischen IPv4 und IPv6?
IPv4 und IPv6 sind unterschiedliche Internetprotokolle mit unterschiedlichen Adressformaten. Eine Website kann beide Varianten anbieten oder nur eine davon. Mit A fragen Sie IPv4 ab, mit AAAA IPv6.
Wie finde ich heraus, wem eine IP-Adresse gehört?
WHOIS- oder RDAP-Informationen können Hinweise auf die zuständige Organisation eines Adressbereichs liefern. Das ist jedoch nicht zwangsläufig der Website-Betreiber. Hosting, Reseller, Datenschutzangaben und vorgeschaltete Netzwerke können die Zuordnung zusätzlich erschweren.
Wie lange dauert eine Änderung der IP-Adresse?
Das hängt unter anderem von der eingestellten TTL, lokalen Caches und den verwendeten DNS-Resolvern ab. Während der Übergangszeit können verschiedene Nutzer noch unterschiedliche Antworten erhalten. Ein einzelner Test bestätigt daher nicht immer, dass die Änderung bereits überall sichtbar ist.
Fazit
Die IP-Adresse einer Website zu ermitteln, gelingt mit nslookup, Resolve-DnsName, dig, host oder einem geeigneten Online-DNS-Dienst. Für eine vollständige Prüfung sollten Sie die exakte Subdomain sowie A- und AAAA-Einträge abfragen und mehrere Antworten berücksichtigen.
Die wichtigste Einschränkung lautet: Die gefundene Adresse beschreibt den öffentlichen DNS-Zugang, nicht automatisch den tatsächlichen Ursprungsserver. CDN-Dienste, Reverse-Proxys, Load-Balancer, Caches und gemeinsam genutztes Hosting können das Ergebnis beeinflussen. Wer diese Zusammenhänge berücksichtigt, kann DNS-Abfragen sinnvoll für Fehlersuche, Administration und technische Dokumentation einsetzen, ohne aus einer IP-Adresse unzulässige Schlussfolgerungen zu ziehen.