HTTPS prüfen und Fehler vermeiden: Der umfassende Ratgeber

HTTPS schützt die Verbindung zwischen Besuchern und einer Website. Trotzdem reicht ein gültiges Zertifikat allein nicht aus: Weiterleitungen, gemischte Inhalte, fehlerhafte Verweise oder abgelaufene Zertifikate können dazu führen, dass Browser Warnungen anzeigen oder Suchmaschinen wichtige Seiten nicht zuverlässig erreichen. Dieser Ratgeber zeigt, wie Sie HTTPS systematisch prüfen, typische Fehler einordnen und Korrekturen sauber umsetzen.

Was HTTPS tatsächlich absichert

HTTPS basiert auf TLS, einem Verschlüsselungsprotokoll für die Datenübertragung zwischen Browser und Webserver. Beim Aufruf einer HTTPS-Adresse prüft der Browser unter anderem, ob das Zertifikat zur Domain gehört, von einer vertrauenswürdigen Zertifizierungsstelle stammt und noch gültig ist. Ist die Prüfung erfolgreich, werden die übertragenen Daten gegen das einfache Mitlesen auf dem Transportweg geschützt.

HTTPS beweist jedoch nicht, dass der Betreiber einer Website seriös ist oder dass die Inhalte korrekt sind. Auch die Sicherheit des Servers, des Content-Management-Systems und der eingesetzten Erweiterungen wird dadurch nicht automatisch gewährleistet. HTTPS ist deshalb eine wichtige technische Grundlage, aber kein vollständiges Sicherheitskonzept.

Die wichtigsten Prüfbereiche im Überblick
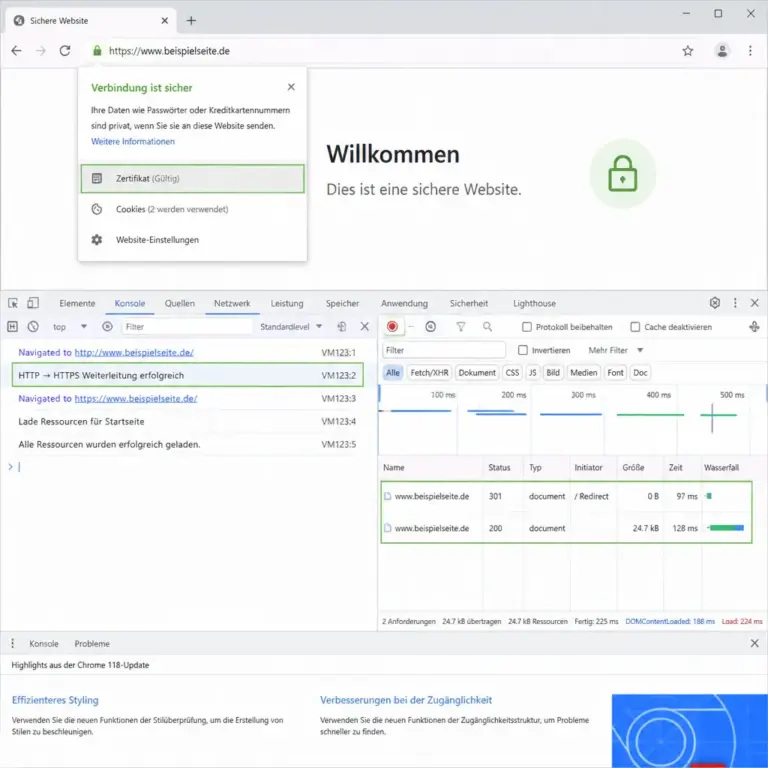
Browserpru00fcfung einer HTTPS-Adresse mit Zertifikat und Weiterleitung
Die wichtigsten HTTPS-Prüfschritte sind im Browser und in den Entwicklerwerkzeugen sichtbar.

Die Darstellung macht deutlich, dass eine Prüfung mehrere Ebenen umfasst: die aufgerufene Adresse, das Zertifikat und mögliche Meldungen in der Konsole. So lässt sich schneller unterscheiden, ob ein Verbindungs- oder ein Ressourcenproblem vorliegt.

Eine zuverlässige Prüfung betrachtet mehrere Ebenen. Prüfen Sie nicht nur die Startseite, sondern auch typische Unterseiten, Formulare und technische Dateien.

  • Erreichbarkeit: Lädt die Website unter HTTPS ohne Browserwarnung?
  • Zertifikat: Passt es zur Domain, ist es gültig und wird die Zertifikatskette akzeptiert?
  • Weiterleitungen: Wird HTTP eindeutig und dauerhaft auf HTTPS umgeleitet?
  • Interne Verweise: Verwenden Links, Bilder, Stylesheets und Skripte die HTTPS-Adresse?
  • Technische Signale: Stimmen Canonical-URLs, Sitemap, Robots-Datei und strukturierte Daten?
  • Formulare und Ressourcen: Werden Eingaben und eingebundene Inhalte sicher über HTTPS geladen?

Die Bereiche hängen zusammen. Eine Website kann beispielsweise ein gültiges Zertifikat besitzen und trotzdem wegen gemischter Inhalte oder einer fehlerhaften Weiterleitung problematisch wirken.

HTTPS prüfen: Eine praktische Schritt-für-Schritt-Anleitung

1. Mehrere URL-Varianten aufrufen

Rufen Sie zunächst die wichtigsten Varianten der Domain auf: die HTTP-Adresse, die HTTPS-Adresse sowie – falls relevant – die Version mit und ohne www. Idealerweise führt nur eine bevorzugte Variante direkt zum Inhalt. Alle anderen Varianten sollten mit einer dauerhaften Weiterleitung auf die kanonische HTTPS-Adresse verweisen.

Prüfen Sie zusätzlich einige typische Unterseiten, zum Beispiel einen Beitrag, eine Produktseite, eine Kontaktseite und eine nicht mehr vorhandene URL. So erkennen Sie, ob die Weiterleitungslogik nur auf der Startseite funktioniert oder für die gesamte Website konsistent eingerichtet ist.

2. Browserwarnungen genau lesen

Das Schloss-Symbol im Browser ist ein erster Hinweis, ersetzt aber keine genaue Diagnose. Klicken Sie auf die Verbindungsinformationen und sehen Sie sich Zertifikat, Gültigkeitszeitraum und ausstellende Stelle an. Moderne Browser formulieren Warnungen unterschiedlich; entscheidend ist die konkrete Ursache.

Häufige Hinweise betreffen ein abgelaufenes Zertifikat, einen nicht passenden Domainnamen oder eine nicht vertrauenswürdige Zertifikatskette. Auch eine falsch eingestellte Serverzeit kann zu einer scheinbaren Gültigkeitsabweichung führen. Ignorieren Sie Sicherheitswarnungen nicht dauerhaft, sondern klären Sie die Ursache vor der Veröffentlichung oder Weiterleitung an Besucher.

3. Zertifikat und Zertifikatskette kontrollieren

Ein Zertifikat muss alle relevanten Hostnamen abdecken. Wenn die Website sowohl unter der Hauptdomain als auch unter einer Subdomain erreichbar ist, ist zu prüfen, ob jede tatsächlich verwendete Adresse abgesichert ist. Das betrifft auch spezielle Subdomains für Bilder, Downloads oder APIs.

Die Zertifikatskette besteht aus dem Serverzertifikat und den erforderlichen Zwischenzertifikaten. Fehlt ein Zwischenzertifikat, können manche Browser oder ältere Systeme die Verbindung ablehnen, obwohl das Zertifikat auf dem Server zunächst korrekt aussieht. Lassen Sie die Serverkonfiguration durch die zuständige Hosting- oder Administrationsperson prüfen, wenn die Kette unvollständig erscheint.

4. HTTP-zu-HTTPS-Weiterleitungen testen

Geben Sie eine HTTP-URL direkt in den Browser ein und beobachten Sie, wohin sie führt. Die Weiterleitung sollte möglichst ohne unnötige Zwischenschritte bei der endgültigen HTTPS-URL ankommen. Eine dauerhafte Weiterleitung signalisiert, dass die alte Adresse nicht mehr die bevorzugte Variante ist.

Prüfen Sie auch URLs mit Pfaden, Parametern und Dateiendungen. Eine Regel, die nur die Startseite berücksichtigt, kann Unterseiten auf HTTP belassen oder in eine falsche Zieladresse schicken. Achten Sie außerdem auf Weiterleitungsketten und Schleifen. Eine Kette aus mehreren Weiterleitungen verlängert den Aufruf und erschwert die Fehlersuche; eine Schleife macht die Seite unerreichbar.

5. Gemischte Inhalte aufspüren

Von gemischten Inhalten spricht man, wenn eine HTTPS-Seite Ressourcen weiterhin über HTTP lädt. Betroffen sein können Bilder, CSS-Dateien, JavaScript, Schriftarten, Videos, iframes oder externe Schnittstellen. Aktive Inhalte wie Skripte werden von Browsern häufig blockiert, während passive Inhalte je nach Browser verändert, blockiert oder mit einer Warnung geladen werden können.

Öffnen Sie die Entwicklerwerkzeuge des Browsers und prüfen Sie die Konsole. Dort werden blockierte oder unsichere Ressourcen meist mit ihrer URL genannt. Suchen Sie außerdem im Quelltext, in den Theme-Dateien und in den Einstellungen des Content-Management-Systems nach absoluten http://-Verweisen.

Ersetzen Sie eigene Ressourcen durch HTTPS-URLs. Bei externen Diensten müssen Sie klären, ob der Anbieter eine sichere Adresse bereitstellt. Wenn nicht, sollte die Ressource möglichst entfernt oder durch eine sichere Alternative ersetzt werden. Ein pauschales Ersetzen ohne Prüfung kann jedoch Funktionen beschädigen, insbesondere bei APIs oder eingebundenen Zahlungs- und Analysekomponenten.

6. Formulare und externe Dienste kontrollieren

Formulare sollten über HTTPS angezeigt und an eine HTTPS-Adresse gesendet werden. Prüfen Sie dies besonders bei Login-, Kontakt-, Newsletter- und Zahlungsprozessen. Achten Sie auch auf Fehlermeldungen, Weiterleitungen nach dem Absenden und die Darstellung in einem privaten Browserfenster.

Externe Dienste wie Schriften, Karten, Videos, Chats oder Analysewerkzeuge können zusätzliche Verbindungsprobleme verursachen. Dokumentieren Sie, welche Drittanbieter eingebunden sind, und prüfen Sie deren aktuelle HTTPS-Unterstützung. Neben der technischen Sicherheit können für solche Einbindungen weitere Datenschutzanforderungen gelten; die technische Prüfung ersetzt keine rechtliche Bewertung.

Typische HTTPS-Fehler und ihre Lösungen

Das Zertifikat ist abgelaufen

Ein abgelaufenes Zertifikat führt zu einer deutlichen Browserwarnung. Prüfen Sie zuerst, ob die automatische Verlängerung aktiv ist und ob der zuständige Dienst die erforderlichen DNS- oder Serverzugriffe besitzt. Nach der Erneuerung muss das neue Zertifikat auf dem tatsächlich verwendeten Server installiert werden. Bei mehreren Servern oder einem CDN ist zu kontrollieren, ob alle relevanten Endpunkte aktualisiert wurden.

Planen Sie Erinnerungen und eine Überwachung des Ablaufdatums ein. Verlassen Sie sich nicht ausschließlich auf eine einzelne E-Mail, da Nachrichten verloren gehen oder an eine ehemalige Kontaktadresse gesendet werden können.

Der Domainname passt nicht zum Zertifikat

Ein Namensfehler entsteht, wenn die aufgerufene Adresse nicht in den gültigen Namen des Zertifikats aufgenommen wurde. Das kann die www-Variante, eine Subdomain oder eine falsch geschriebene Domain betreffen. Korrigieren Sie entweder die Serverzuordnung oder stellen Sie ein Zertifikat bereit, das alle tatsächlich benötigten Namen abdeckt.

Die Weiterleitung erzeugt eine Schleife

Eine Weiterleitungsschleife entsteht häufig, wenn Webserver, Content-Management-System und Reverse Proxy unterschiedliche Informationen über das verwendete Protokoll erhalten. Der vorgeschaltete Dienst erkennt HTTPS, der interne Server glaubt jedoch, die Anfrage sei HTTP, und leitet sie erneut um.

Prüfen Sie die Weiterleitungsregeln an jeder Schicht und klären Sie, wie der Proxy das ursprüngliche Protokoll weitergibt. Ändern Sie Konfigurationen schrittweise und testen Sie danach Startseite, Unterseiten und Administrationsbereich. Bei verwalteten Hosting-Angeboten sollte die technische Unterstützung des Anbieters einbezogen werden.

Interne Links verweisen weiterhin auf HTTP

Alte absolute URLs können in Menüs, Beiträgen, Widgets, Datenbankfeldern oder Vorlagen gespeichert sein. Aktualisieren Sie zunächst die Basis-URL des Systems. Suchen und ersetzen Sie anschließend kontrolliert weitere interne HTTP-Verweise. Erstellen Sie vorher eine Sicherung und vermeiden Sie ungetestete Massenänderungen an serialisierten Daten, da diese Datenstrukturen beschädigen können.

Relative URLs können die Wartung vereinfachen, sind aber nicht in jeder Umgebung die beste Lösung. Entscheidend ist, dass alle öffentlich erreichbaren Seiten dauerhaft auf der bevorzugten HTTPS-Adresse verlinken.

Eine Ressource wird blockiert

Wenn CSS oder JavaScript blockiert wird, kann sich das Layout verändern oder eine Funktion ausfallen. Ermitteln Sie die genaue Ressource in der Browserkonsole. Prüfen Sie dann, ob sie intern aktualisiert, beim Drittanbieter sicher eingebunden oder entfernt werden kann. Nach der Korrektur sollten Sie Cache-Einstellungen, Content-Delivery-Netzwerke und minimierte Dateien berücksichtigen, damit nicht weiter eine alte Version ausgeliefert wird.

HTTPS und SEO: Was nach der Umstellung wichtig ist

Eine HTTPS-Umstellung sollte wie eine technische URL-Änderung behandelt werden. Suchmaschinen müssen erkennen, welche URL die bevorzugte Version ist. Achten Sie deshalb auf dauerhafte Weiterleitungen von HTTP zu HTTPS, konsistente Canonical-Tags und interne Links.

  • Die XML-Sitemap sollte ausschließlich die bevorzugten HTTPS-URLs enthalten.
  • Die Robots-Datei darf wichtige HTTPS-Seiten und Ressourcen nicht versehentlich blockieren.
  • Canonical-Tags sollten nicht auf HTTP-Versionen zeigen.
  • Strukturierte Daten, Open-Graph-Angaben und hreflang-Verweise sollten die richtigen Protokolle verwenden.
  • In Analyse- und Webmaster-Werkzeugen sollten die relevanten HTTPS-Propertys geprüft werden.

Überarbeiten Sie nicht gleichzeitig viele andere URL-Strukturen, wenn es sich vermeiden lässt. Eine klar abgegrenzte Umstellung erleichtert die Zuordnung möglicher Crawling- oder Indexierungsprobleme. Beobachten Sie nach Änderungen die Serverprotokolle, den Indexierungsstatus und wichtige Zielseiten.

Werkzeuge für eine gründliche Prüfung

Für eine erste Kontrolle genügen oft Browser und Entwicklerwerkzeuge. Für umfangreichere Websites helfen zusätzliche Werkzeuge, die viele URLs automatisiert untersuchen. Nutzen Sie nur Dienste, deren Datenschutz- und Zugriffsbedingungen zu Ihrem Projekt passen.

  • Browser und Entwicklerwerkzeuge: Sie zeigen Zertifikatsinformationen, Konsolenfehler und blockierte Ressourcen.
  • HTTP-Header-Prüfung: Sie hilft bei der Kontrolle von Statuscodes, Weiterleitungen und wichtigen Sicherheits-Headern.
  • Crawler: Sie finden interne HTTP-Links, Weiterleitungsketten, Canonical-Widersprüche und fehlerhafte Zielseiten.
  • Serverprotokolle: Sie zeigen, welche URLs und Ressourcen tatsächlich angefordert werden.
  • Zertifikatsüberwachung: Sie erinnert an bevorstehende Abläufe und kann mehrere Hostnamen beobachten.

Automatisierte Prüfer liefern Hinweise, aber keine vollständige Bewertung. Ein Werkzeug kann beispielsweise einen HTTP-Verweis finden, ohne zu wissen, ob der externe Dienst bewusst so eingebunden wurde. Bewerten Sie jeden Befund im Kontext der Website und testen Sie Änderungen anschließend praktisch.

Zusätzliche Sicherheitsmaßnahmen mit Augenmaß

Nach der grundlegenden Umstellung können weitere Maßnahmen sinnvoll sein. Der Header Strict-Transport-Security weist Browser an, eine Domain für einen festgelegten Zeitraum nur über HTTPS aufzurufen. Aktivieren Sie ihn erst, wenn alle erforderlichen Subdomains und Anwendungsfälle zuverlässig über HTTPS funktionieren. Eine zu aggressive Einstellung kann sonst den Zugriff auf vergessene oder noch nicht vorbereitete Subdomains erschweren.

Optionen wie die Einbeziehung aller Subdomains oder eine Aufnahme in eine spezielle Browserliste sollten daher bewusst geplant werden. Testen Sie die Auswirkungen zunächst in einer kontrollierten Umgebung und dokumentieren Sie, wer die Konfiguration zurücknehmen kann.

Weitere Sicherheits-Header können je nach Website sinnvoll sein. Sie gehören jedoch in ein abgestimmtes Sicherheitskonzept und sollten nicht blind aus Vorlagen übernommen werden. Prüfen Sie immer, ob sie mit eingebundenen Diensten, Inhaltsrichtlinien und den Funktionen Ihrer Website kompatibel sind.

Prüfplan für laufenden Betrieb und Relaunches

HTTPS ist keine einmalige Aufgabe. Zertifikate laufen ab, Hosting-Strukturen ändern sich und neue Erweiterungen können unsichere Ressourcen einführen. Legen Sie deshalb einen wiederkehrenden Prüfplan fest.

  1. Überwachen Sie Zertifikatsabläufe und prüfen Sie die automatische Erneuerung.
  2. Testen Sie wichtige Seiten nach Updates des CMS, Themes, Servers oder CDN.
  3. Überprüfen Sie regelmäßig Startseite, Login, Formulare, Medien und zentrale Conversion-Seiten.
  4. Scannen Sie interne Verweise nach HTTP-Adressen und unerwarteten Weiterleitungsketten.
  5. Kontrollieren Sie Sitemap, Canonical-Tags und Robots-Datei nach größeren Änderungen.
  6. Dokumentieren Sie Befund, Ursache, Änderung und abschließenden Test.

Bei einem Relaunch sollte die HTTPS-Prüfung Bestandteil der Abnahme sein. Erstellen Sie eine Liste wichtiger alter URLs und vergleichen Sie deren erwartete Ziele mit den tatsächlichen Antworten. Prüfen Sie außerdem, ob stagingbezogene Einstellungen oder Testdomains versehentlich in die Live-Umgebung gelangt sind.

FAQ

Woran erkenne ich, ob eine Website korrekt über HTTPS läuft?

Rufen Sie die endgültige HTTPS-Adresse auf und prüfen Sie, ob der Browser keine Sicherheitswarnung ausgibt. Testen Sie zusätzlich einige Unterseiten, Formulare und Ressourcen. Eine korrekte Verbindung allein reicht nicht aus, wenn interne Inhalte weiterhin über HTTP geladen werden.

Reicht ein gültiges SSL-Zertifikat für eine sichere Website?

Nein. Das Zertifikat schützt die Verbindung und bestätigt die Zuordnung zur Domain, sagt aber nichts über die Sicherheit des Servers, des CMS oder der Inhalte aus. Auch Weiterleitungen, Updates, Zugriffsrechte und sichere Formulare müssen separat geprüft werden.

Warum zeigt der Browser trotz HTTPS eine Warnung?

Mögliche Ursachen sind ein abgelaufenes oder unpassendes Zertifikat, eine unvollständige Zertifikatskette, eine falsche Serverzeit oder gemischte Inhalte. Lesen Sie die genaue Browsermeldung und prüfen Sie anschließend Zertifikat, Serverkonfiguration und eingebundene Ressourcen.

Wie finde ich gemischte Inhalte?

Öffnen Sie die Entwicklerwerkzeuge des Browsers und sehen Sie in der Konsole nach Warnungen zu unsicheren Ressourcen. Ergänzend kann ein interner Crawler HTTP-Verweise in vielen Seiten finden. Prüfen Sie auch Vorlagen, Datenbankfelder und externe Einbindungen.

Soll jede HTTP-URL auf HTTPS umgeleitet werden?

Für öffentlich bekannte oder verlinkte HTTP-Adressen ist eine dauerhafte Weiterleitung auf die entsprechende HTTPS-URL meist sinnvoll. Die Regel sollte für Pfade und Parameter korrekt funktionieren und keine Schleifen oder unnötigen Ketten erzeugen. Sonderfälle wie APIs, Downloads oder spezielle Subdomains müssen separat getestet werden.

Kann ich HTTP-Verweise einfach automatisch ersetzen?

Bei eigenen internen URLs kann eine kontrollierte Ersetzung hilfreich sein. Sichern Sie die Daten vorher und prüfen Sie die Datenstruktur des Systems. Externe URLs, API-Endpunkte und eingebundene Dienste sollten nicht blind geändert werden, weil dadurch Funktionen ausfallen können.

Wie oft sollte ich HTTPS prüfen?

Überwachen Sie Zertifikate kontinuierlich und prüfen Sie die Website nach technischen Änderungen. Zusätzlich ist eine regelmäßige manuelle Kontrolle wichtiger Seiten sinnvoll. Bei häufigen Veröffentlichungen oder vielen Drittanbietern sollten automatisierte Prüfungen durch Stichproben ergänzt werden.

Fazit

HTTPS prüfen und Fehler vermeiden bedeutet mehr, als das Schloss-Symbol zu kontrollieren. Eine belastbare Prüfung umfasst Zertifikat, Zertifikatskette, Weiterleitungen, gemischte Inhalte, Formulare, externe Dienste sowie SEO-relevante URL-Signale. Gehen Sie systematisch vor, dokumentieren Sie Änderungen und testen Sie nicht nur die Startseite. So werden Probleme früh erkannt und die HTTPS-Konfiguration bleibt auch nach Updates, Umzügen und Relaunches zuverlässig.
Weiterleitungen richtig einrichten: Der praktische SEO- und Technik-Ratgeber

Weiterleitungen gehören zu den wichtigsten technischen Grundlagen einer gut gepflegten Website. Sie sorgen dafür, dass Besucher und Suchmaschinen von einer alten URL zuverlässig zu einer neuen Adresse gelangen. Richtig eingesetzt, bewahren sie bestehende Sichtbarkeit, vermeiden unnötige Fehlermeldungen und verbessern die Orientierung auf der Website. Falsch konfigurierte Weiterleitungen können dagegen zu Ketten, Schleifen, unnötigen Ladezeiten oder verlorenen Rankings führen.

Dieser Ratgeber zeigt, wie Sie Weiterleitungen richtig einrichten, welche Weiterleitungsarten sich für typische Fälle eignen und wie Sie Fehler systematisch prüfen. Die Beispiele sind allgemein gehalten und lassen sich je nach Server, Content-Management-System und Hostingumgebung anpassen.

Was ist eine Weiterleitung?

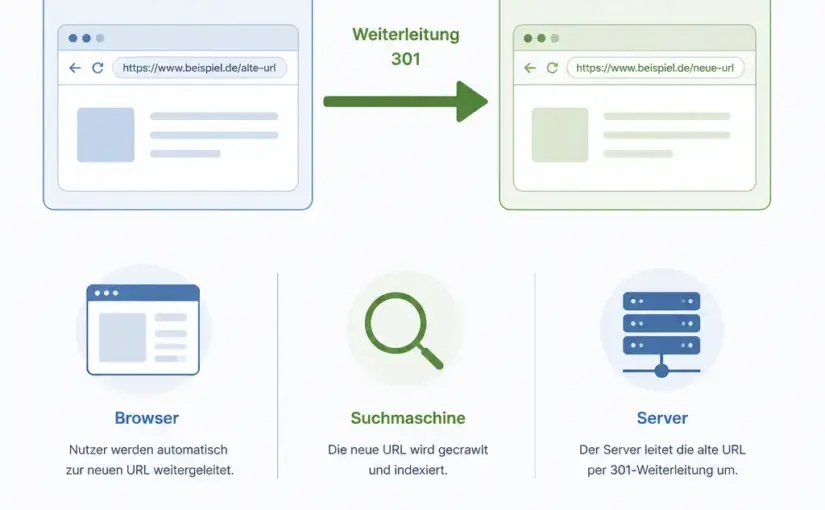
Eine Weiterleitung, auch Redirect genannt, weist einen Browser oder einen Suchroboter an, eine andere URL aufzurufen. Ruft jemand beispielsweise https://www.beispiel.de/alte-seite auf, kann der Server mitteilen, dass der gewünschte Inhalt künftig unter https://www.beispiel.de/neue-seite erreichbar ist.

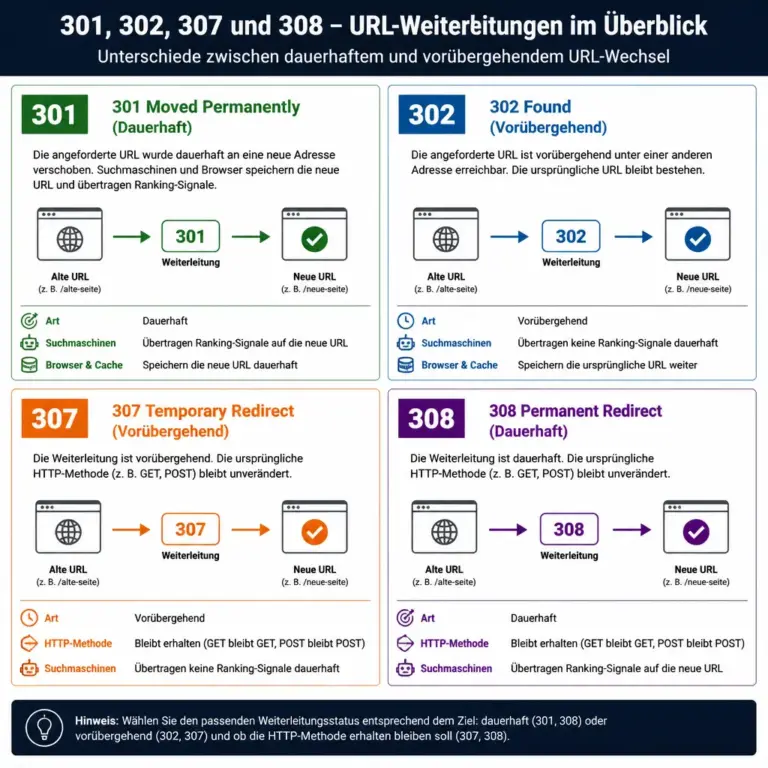
Technisch besteht eine Weiterleitung aus einer HTTP-Statusmeldung und meist einer Zieladresse. Der Server antwortet also nicht einfach mit dem Seiteninhalt, sondern mit einer Information darüber, wie der Abruf fortgesetzt werden soll. Die wichtigsten Statuscodes für Weiterleitungen sind 301, 302, 307 und 308.

Eine Weiterleitung ist nicht dasselbe wie ein interner Link. Ein Link verweist im HTML-Dokument auf ein Ziel. Ein Redirect wird dagegen bereits beim Aufruf der URL verarbeitet. Diese Unterscheidung ist wichtig, weil Weiterleitungen auch alte externe Links, Lesezeichen und Suchmaschineneinträge auffangen können.

Warum Weiterleitungen für SEO und Nutzer wichtig sind

URLs ändern sich aus vielen Gründen: Ein Produkt wird umbenannt, eine Website erhält eine neue Struktur, Inhalte werden zusammengelegt oder eine Domain wird technisch vereinheitlicht. Ohne passende Weiterleitung landet der Besucher häufig auf einer 404-Fehlerseite. Das wirkt unprofessionell und kann dazu führen, dass wertvolle Verweise nicht mehr auf den passenden Inhalt führen.

Eine sauber geplante Weiterleitung hilft in mehreren Bereichen:

  • Nutzerführung: Besucher erreichen auch über alte Links den aktuellen Inhalt.
  • Technische Erreichbarkeit: Entfernte oder verschobene Seiten führen nicht unnötig zu Fehlerseiten.
  • Suchmaschinenverständnis: Ein permanenter Redirect signalisiert, dass eine Adresse dauerhaft durch eine andere ersetzt wurde.
  • Linkpflege: Externe Verweise können weiterhin auf einen thematisch passenden Zielinhalt führen.
  • Website-Struktur: Eine konsistente Domain-, Protokoll- und URL-Version verhindert doppelte Erreichbarkeit.

Ein Redirect ersetzt jedoch keine sorgfältige Informationsarchitektur. Wenn viele alte URLs ohne Prüfung pauschal auf die Startseite zeigen, entstehen oft unpassende Zielseiten. Gute Weiterleitungen sind deshalb möglichst präzise und führen zu einem inhaltlich nahen Ziel.

Die wichtigsten Weiterleitungstypen

u00dcbersicht der wichtigsten HTTP-Weiterleitungstypen 301, 302, 307 und 308
Die Statuscodes unterscheiden dauerhafte und vorübergehende Weiterleitungen.

Die Grafik unterstützt den Vergleich der wichtigsten Statuscodes. Achten Sie besonders darauf, ob ein URL-Wechsel dauerhaft oder nur vorübergehend gemeint ist.

Für die richtige Einrichtung ist entscheidend, ob eine Änderung dauerhaft oder nur vorübergehend gilt. Der Statuscode sollte zur tatsächlichen Situation passen.

301: dauerhaft verschoben

Der Statuscode 301 Moved Permanently eignet sich, wenn eine URL dauerhaft durch eine andere ersetzt wird. Typische Fälle sind die Umstellung von HTTP auf HTTPS, ein Domainwechsel, die Änderung eines URL-Pfads oder die Zusammenlegung zweier Inhalte.

Ein 301-Redirect ist die übliche Wahl, wenn Suchmaschinen langfristig die neue URL berücksichtigen sollen. Die alte Adresse sollte dabei nicht bloß auf irgendeine allgemeine Seite verweisen. Besser ist ein inhaltlich möglichst gleichwertiges Ziel.

302: vorübergehend verschoben

Ein 302 Found beziehungsweise eine temporäre Weiterleitung ist für zeitlich begrenzte Situationen gedacht. Dazu zählen etwa eine kurzfristige Kampagnenseite, ein vorübergehend nicht verfügbarer Bereich oder ein zeitlich begrenzter Test.

Wird eine URL dauerhaft geändert, ist ein 302 meist nicht die passende Wahl. Eine falsche Kennzeichnung kann die Verarbeitung durch Browser, Caches und Suchmaschinen erschweren. Prüfen Sie deshalb regelmäßig, ob eine zunächst temporäre Weiterleitung noch benötigt wird.

307 und 308: moderne Varianten

Die Statuscodes 307 Temporary Redirect und 308 Permanent Redirect unterscheiden sich unter anderem darin, dass die ursprüngliche HTTP-Methode erhalten bleiben soll. Das kann bei Formularen, Schnittstellen oder anderen nicht ausschließlich lesenden Anfragen relevant sein.

Für gewöhnliche Seitenaufrufe im redaktionellen WordPress-Bereich sind 301 und 302 meist leichter verständlich und ausreichend. Bei technischen Anwendungen sollten Sie die Auswirkungen auf Methoden wie GET, POST, PUT oder DELETE prüfen, bevor Sie einen Statuscode festlegen.

Entscheidungshilfe: Welcher Redirect passt?

Situation Geeignete Lösung Worauf achten?
Eine Seite erhält dauerhaft eine neue URL 301 Auf thematisch passenden Zielinhalt weiterleiten
Eine Adresse ist nur vorübergehend an einem anderen Ort 302 oder 307 Nach Ende der Aktion zurückbauen oder dauerhaft umstellen
Die gesamte Website wechselt von HTTP zu HTTPS 301 Interne Links und Canonicals ebenfalls aktualisieren
Eine Domain wird dauerhaft ersetzt 301 Alte wichtige URLs einzeln zuordnen, nicht nur die Startseite umleiten
Eine Seite wurde ersatzlos entfernt Keine automatische Weiterleitung oder passende Ersatzseite Kein beliebiges Ziel verwenden; eine nachvollziehbare 404 oder 410 kann sinnvoll sein

Weiterleitungen richtig planen

Die eigentliche technische Regel ist nur ein Teil der Arbeit. Vor der Umsetzung sollten Sie erfassen, welche URLs betroffen sind und welche Zielseiten fachlich sinnvoll sind.

1. Alte und neue URLs erfassen

Erstellen Sie eine Redirect-Liste mit mindestens drei Spalten: alte URL, neue URL und Begründung. Ergänzend können Sie Status, Umsetzungsdatum und eine Prüfnotiz aufnehmen. Berücksichtigen Sie dabei nicht nur die aktuell sichtbaren Menüpunkte, sondern auch:

  • URLs aus der XML-Sitemap,
  • wichtige Seiten aus der Webanalyse,
  • häufig verlinkte Inhalte,
  • alte Kampagnen- oder Landingpage-Adressen,
  • Varianten mit und ohne abschließenden Schrägstrich,
  • alte Dateiendungen oder veränderte Pfade.

Bei einem Domainwechsel ist eine vollständige URL-Inventur besonders wichtig. Eine reine Weiterleitung der Startseite reicht normalerweise nicht aus, weil Besucher und externe Links oft direkt auf Unterseiten zugreifen.

2. Ein fachlich passendes Ziel bestimmen

Ordnen Sie jede alte URL der besten verfügbaren neuen Seite zu. Eine alte Produktseite sollte möglichst auf das Nachfolgeprodukt oder eine passende Kategorie führen. Ein veralteter Ratgeber kann auf eine aktualisierte Fassung verweisen. Existiert kein sinnvoller Ersatz, ist eine verständliche Fehlerseite häufig besser als eine irreführende Weiterleitung.

Vermeiden Sie sogenannte Soft-404-Situationen: Die URL wird technisch weitergeleitet oder liefert den Status 200, obwohl der erwartete Inhalt nicht vorhanden ist. Eine leere, allgemeine oder offensichtlich unpassende Zielseite löst das eigentliche Problem nicht.

3. Eine einzige Zielkette anstreben

Ideal ist der direkte Weg von der alten zur aktuellen URL:

alte-url → endgültige-url

Ungünstig ist dagegen eine Kette wie:

alte-url → zwischen-url → weitere-url → endgültige-url

Weiterleitungsketten erhöhen die Zahl der HTTP-Anfragen und erschweren die Fehlersuche. Wenn eine alte Adresse bereits weiterleitet und sich das endgültige Ziel erneut ändert, aktualisieren Sie die ursprüngliche Regel nach Möglichkeit direkt auf die aktuelle URL.

Weiterleitungen auf dem Server einrichten

Die konkrete Umsetzung hängt vom Webserver ab. Ändern Sie Konfigurationsdateien nur, wenn Sie Zugriff auf Sicherungen und eine Möglichkeit zur Wiederherstellung haben. Ein Syntaxfehler kann dazu führen, dass die Website oder einzelne Bereiche nicht mehr erreichbar sind.

Apache mit .htaccess

Auf Apache-Servern werden einfache Regeln häufig in der Datei .htaccess im jeweiligen Webverzeichnis hinterlegt. Ein typisches Beispiel für eine einzelne dauerhafte Umleitung lautet:

Redirect 301 /alter-pfad https://www.beispiel.de/neuer-pfad

Für komplexere Regeln wird häufig das Rewrite-Modul verwendet. Dabei muss die konkrete Serverumgebung berücksichtigt werden, insbesondere der Gültigkeitsbereich der Datei und die Reihenfolge mehrerer Regeln. Testen Sie eine Regel zunächst mit einer einzelnen URL, bevor Sie ein Muster auf viele Adressen anwenden.

Nginx

Bei Nginx werden Weiterleitungen in der Serverkonfiguration definiert. Ein einfaches Beispiel kann so aussehen:

location = /alter-pfad {
    return 301 https://www.beispiel.de/neuer-pfad;
}

Nach Änderungen muss die Konfiguration in der Regel geprüft und neu geladen werden. Der genaue Befehl hängt vom System und vom Hosting ab. Lassen Sie produktive Konfigurationen bei Unsicherheit von einer fachkundigen Person prüfen.

Weiterleitungen in WordPress

In WordPress können Redirects je nach Hosting, Server und eingesetzter Verwaltungssoftware auf mehreren Wegen eingerichtet werden. Manche Hoster bieten dafür eine eigene Oberfläche. Alternativ kann ein etabliertes Redirect-Plugin die Verwaltung erleichtern, besonders wenn Redakteure Regeln ohne direkten Serverzugriff pflegen sollen.

Unabhängig vom Werkzeug bleiben die Grundregeln gleich: Verwenden Sie den passenden Statuscode, dokumentieren Sie jede Regel, vermeiden Sie Zielketten und sichern Sie die Konfiguration. Prüfen Sie außerdem, ob ein Plugin Regeln vor oder nach anderen WordPress-Prozessen ausführt, da sich daraus unterschiedliche Ergebnisse ergeben können.

Häufige Redirect-Fehler vermeiden

Weiterleitungsschleifen

Eine Schleife entsteht, wenn URL A auf URL B und URL B wieder auf URL A verweist. Häufige Ursachen sind widersprüchliche HTTP- und HTTPS-Regeln, konkurrierende www- und non-www-Einstellungen oder automatische Regeln im CMS und im Hosting. Der Browser meldet dann, dass zu viele Weiterleitungen aufgetreten sind.

Prüfen Sie in solchen Fällen alle Ebenen: DNS und CDN, Hosting, Webserver, CMS, Plugins und eventuell vorgeschaltete Sicherheitsdienste. Entfernen Sie doppelte Regeln und legen Sie eine eindeutige bevorzugte URL-Version fest.

HTTP, HTTPS, www und non-www vermischen

Eine Website kann technisch unter mehreren Varianten erreichbar sein. Entscheiden Sie sich für eine kanonische Version, zum Beispiel HTTPS mit oder ohne www, und leiten Sie die übrigen Varianten mit einer klaren Regel dorthin. Interne Links, Canonical-Tags, Sitemaps und strukturierte Verweise sollten ebenfalls auf die bevorzugte Version zeigen.

Relative und absolute Ziele unübersichtlich mischen

Relative Zielpfade sind in einfachen Serverregeln praktisch, absolute URLs machen das Ziel jedoch oft eindeutiger. Besonders bei Domainumzügen, Protokolländerungen und komplexen Konfigurationen sollten Sie genau prüfen, ob das gewünschte Schema und die gewünschte Domain verwendet werden.

Alles auf die Startseite umleiten

Eine pauschale Startseitenweiterleitung wirkt zunächst bequem, ist aber für Besucher meist wenig hilfreich. Sie sollten sie nur dort einsetzen, wo die Startseite tatsächlich das passende Ziel ist. Andernfalls ordnen Sie alte Inhalte besser einzeln zu oder lassen nicht mehr vorhandene Adressen kontrolliert mit einem passenden Fehlerstatus reagieren.

Parameter und Großschreibung übersehen

Je nach System können URL-Parameter, Groß- und Kleinschreibung oder abschließende Schrägstriche unterschiedliche Adressen erzeugen. Prüfen Sie, ob Regeln unbeabsichtigt Suchparameter entfernen, Tracking-Informationen verändern oder mehrere Varianten auf widersprüchliche Ziele führen. Nicht jeder Parameter braucht einen eigenen Redirect; oft ist eine klare technische und redaktionelle URL-Strategie sinnvoller.

Weiterleitungen testen und überwachen

Nach der Einrichtung sollte jede wichtige Regel praktisch überprüft werden. Öffnen Sie zunächst die alte URL in einem privaten Browserfenster und kontrollieren Sie, ob das erwartete Ziel erreicht wird. Für eine technische Prüfung benötigen Sie zusätzlich den HTTP-Status und den vollständigen Weiterleitungsverlauf.

Achten Sie bei der Kontrolle auf folgende Punkte:

  • Die alte Adresse liefert den vorgesehenen Statuscode.
  • Das Ziel verwendet das richtige Protokoll und die richtige Domain.
  • Es gibt nur den notwendigen Redirect-Schritt.
  • Die Zielseite antwortet mit einem erfolgreichen Status.
  • Der Inhalt passt fachlich zur alten URL.
  • Keine wichtigen Parameter oder Pfade gehen unbeabsichtigt verloren.
  • Mobile und Desktop-Aufrufe verhalten sich wie vorgesehen.

Nach größeren Änderungen sollten Sie außerdem Serverprotokolle, Crawling-Berichte und die eigene Fehlerüberwachung beobachten. Wenn weiterhin viele alte URLs auf Fehlerseiten führen, ergänzen Sie die Redirect-Liste. Wenn dagegen ungewöhnlich viele Weiterleitungen auf eine einzige allgemeine Seite zeigen, prüfen Sie die Zielzuordnung.

Redirects bei typischen Website-Projekten

Relaunch mit neuer URL-Struktur

Bei einem Relaunch sollten Sie die alte Struktur vor dem Livegang erfassen und jeder wichtigen URL ein neues Ziel zuordnen. Legen Sie die Redirects rechtzeitig an, testen Sie sie in einer sicheren Umgebung und prüfen Sie am Veröffentlichungstag besonders die meistbesuchten Seiten. Aktualisieren Sie parallel interne Links, Navigation, Canonicals und die XML-Sitemap.

Domainwechsel

Bei einem Domainwechsel ist eine URL-zu-URL-Zuordnung sinnvoll. Die alte Domain sollte die passenden Unterseiten auf die entsprechenden neuen Unterseiten weiterleiten. Kontrollieren Sie zusätzlich E-Mail-Links, externe Integrationen, Bildpfade, hreflang-Verweise und alle Stellen, an denen die alte Domain fest hinterlegt sein könnte.

Zusammenlegung ähnlicher Inhalte

Wenn mehrere Artikel zu einem umfassenden Beitrag zusammengeführt werden, können die bisherigen Einzel-URLs auf die neue Hauptseite zeigen. Überarbeiten Sie dabei den neuen Inhalt so, dass er die wichtigsten Erwartungen der alten Seiten abdeckt. Dokumentieren Sie die Zusammenlegung und beobachten Sie, ob Nutzer weiterhin passende Informationen finden.

Vorübergehende Kampagnen

Bei einer zeitlich begrenzten Aktion sollte die ursprüngliche URL nicht dauerhaft umgeleitet werden, wenn sie danach wieder benötigt wird. Definieren Sie einen klaren Start- und Endzeitpunkt und planen Sie die Rückkehr zur regulären Zielseite. Temporäre Regeln sollten nicht dauerhaft im System verbleiben, weil sie später für Verwirrung sorgen können.

Checkliste: Weiterleitungen richtig einrichten

  1. Betroffene alte URLs vollständig sammeln.
  2. Für jede URL ein fachlich passendes Ziel festlegen.
  3. Zwischen dauerhafter und vorübergehender Änderung unterscheiden.
  4. Den passenden HTTP-Statuscode auswählen.
  5. Direkte Weiterleitungen ohne unnötige Ketten erstellen.
  6. Regeln in einer dokumentierten Liste festhalten.
  7. Widersprüchliche Regeln in CMS, Server, CDN und Hosting vermeiden.
  8. Alte und neue URL mit Statusprüfung testen.
  9. Interne Links, Canonicals und Sitemaps aktualisieren.
  10. Fehlerberichte und Weiterleitungsketten nach dem Start beobachten.

FAQ

Wann sollte ich eine 301-Weiterleitung verwenden?

Eine 301-Weiterleitung ist passend, wenn eine URL dauerhaft durch eine andere ersetzt wird. Das gilt beispielsweise für einen neuen URL-Pfad, eine dauerhafte Domainänderung oder die Umstellung von HTTP auf HTTPS. Das Ziel sollte inhaltlich möglichst gut zur ursprünglichen Adresse passen.

Ist eine Weiterleitung auf die Startseite immer sinnvoll?

Nein. Die Startseite ist nur dann ein gutes Ziel, wenn sie die Erwartung des Besuchers erfüllt. Für einen entfernten Artikel, ein nicht mehr verfügbares Produkt oder eine alte Kategorie ist eine thematisch passende Ersatzseite meist hilfreicher. Gibt es keinen sinnvollen Ersatz, kann eine kontrollierte Fehlerseite die bessere Lösung sein.

Wie viele Weiterleitungen hintereinander sind akzeptabel?

Am besten ist genau eine Weiterleitung bis zur endgültigen Zielseite. Mehrere Schritte können zwar funktionieren, erhöhen aber die Ladezeit und die Fehleranfälligkeit. Wenn Sie eine Kette entdecken, ändern Sie die alte Regel möglichst direkt auf das finale Ziel.

Brauche ich für jede gelöschte Seite einen Redirect?

Nicht zwingend. Entscheidend ist, ob ein passender Ersatzinhalt existiert und ob die alte URL für Besucher oder externe Verweise relevant ist. Gibt es keinen sinnvollen Ersatz, sollte die Adresse nicht künstlich auf eine unpassende Seite zeigen. Eine korrekt konfigurierte Fehlerantwort kann in diesem Fall nachvollziehbarer sein.

Kann ich Weiterleitungen mit einem WordPress-Plugin einrichten?

Ja, viele WordPress-Installationen nutzen dafür ein Redirect-Plugin oder eine Funktion des Hosters. Das ist besonders praktisch, wenn Regeln regelmäßig redaktionell gepflegt werden müssen. Prüfen Sie jedoch die Kompatibilität mit Serverregeln, Caching und anderen Plugins und sichern Sie die Konfiguration vor größeren Änderungen.

Wie erkenne ich eine Weiterleitungsschleife?

Ein Browser meldet häufig zu viele Weiterleitungen oder lädt die Seite nicht. Technische Prüfungen zeigen dann, dass mehrere URLs wechselseitig aufeinander verweisen. Kontrollieren Sie insbesondere HTTP-zu-HTTPS-Regeln, www-Varianten, CMS-Einstellungen und vorgeschaltete Dienste.

Wie lange sollte eine alte Weiterleitung bestehen bleiben?

Das hängt von der Bedeutung der alten URL, ihrer Verlinkung und den Zugriffsversuchen ab. Bei wichtigen, dauerhaft geänderten Adressen sollte der Redirect nicht vorschnell entfernt werden. Prüfen Sie regelmäßig Protokolle und Fehlerberichte, bevor Sie alte Regeln bereinigen.

Fazit

Wer Weiterleitungen richtig einrichten möchte, sollte nicht nur einen einzelnen Statuscode auswählen. Entscheidend sind eine vollständige URL-Erfassung, eine passende Zielzuordnung, direkte Weiterleitungswege und eine sorgfältige Prüfung nach der Umsetzung. Dauerhafte Änderungen werden in der Regel mit 301 abgebildet, während vorübergehende Situationen einen temporären Status benötigen.

Dokumentieren Sie Ihre Regeln, vermeiden Sie pauschale Startseitenziele und berücksichtigen Sie neben dem Server auch WordPress, Caching, Sitemaps und interne Links. So bleiben alte Verweise nützlich, Besucher gelangen zuverlässig zum richtigen Inhalt und die technische Struktur Ihrer Website bleibt langfristig nachvollziehbar.

HTTP-Statuscodes verständlich erklärt: Bedeutung, Ursachen und Lösungen

Wer eine Website, eine API oder einen Onlineshop betreibt, kommt an HTTP-Statuscodes nicht vorbei. Sie zeigen an, ob eine Anfrage erfolgreich war, weitergeleitet wurde oder auf ein Problem gestoßen ist. Für Besucher erscheinen diese Informationen meist nur indirekt, etwa als „404 – Seite nicht gefunden“. Für Entwickler, Redaktionen und Administratoren sind sie jedoch wichtige Hinweise bei der Fehlersuche und bei der technischen Pflege einer Website.

Dieser Ratgeber erklärt HTTP-Statuscodes verständlich: von den fünf Codeklassen über häufige Fehler bis zu praktischen Schritten für die Analyse. Dabei geht es nicht nur darum, einzelne Nummern auswendig zu lernen. Entscheidend ist, den Kontext zu verstehen, die richtige Reaktion abzuleiten und zwischen einem vorübergehenden Problem, einer gewollten Weiterleitung und einem echten Konfigurationsfehler zu unterscheiden.

Was sind HTTP-Statuscodes?

Ein HTTP-Statuscode ist eine dreistellige Zahl, die ein Webserver als Teil seiner Antwort auf eine Anfrage zurückgibt. Ruft ein Browser eine URL auf, sendet er eine HTTP-Anfrage an den zuständigen Server. Dieser verarbeitet die Anfrage und antwortet unter anderem mit einem Statuscode.

Der Code beschreibt zunächst das Ergebnis dieser Verarbeitung. Ein erfolgreicher Abruf kann mit 200 beantwortet werden. Wenn eine angeforderte Ressource dauerhaft unter einer anderen Adresse liegt, kann der Server 301 senden. Ist die Ressource nicht vorhanden, lautet die Antwort häufig 404.

Ein Statuscode ist dabei nicht immer eine vollständige Fehlerdiagnose. Ein 500 sagt beispielsweise, dass auf dem Server ein interner Fehler aufgetreten ist. Die konkrete Ursache kann aber in einer fehlerhaften Anwendung, einer Datenbankverbindung, einer Serverkonfiguration oder einem anderen Bestandteil der Infrastruktur liegen. Für eine belastbare Analyse müssen deshalb zusätzlich Antworttext, Serverprotokolle, Anfrageadresse und Zeitpunkt betrachtet werden.

Die fünf Klassen der HTTP-Statuscodes

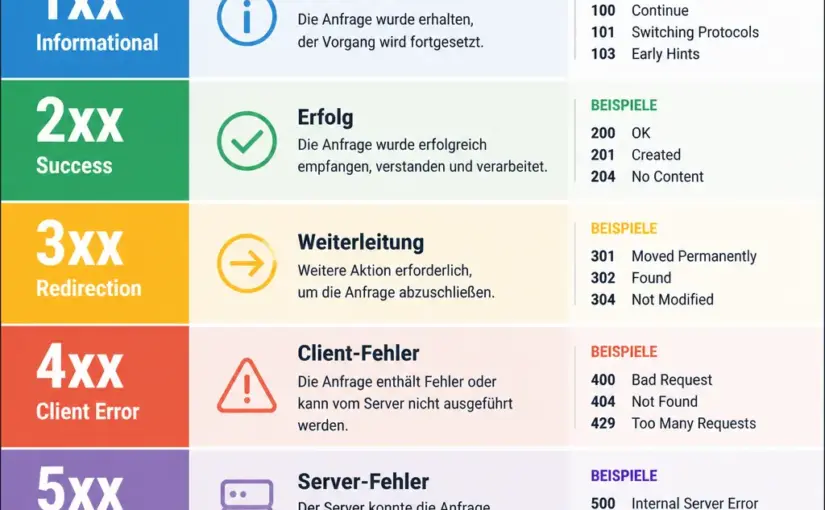
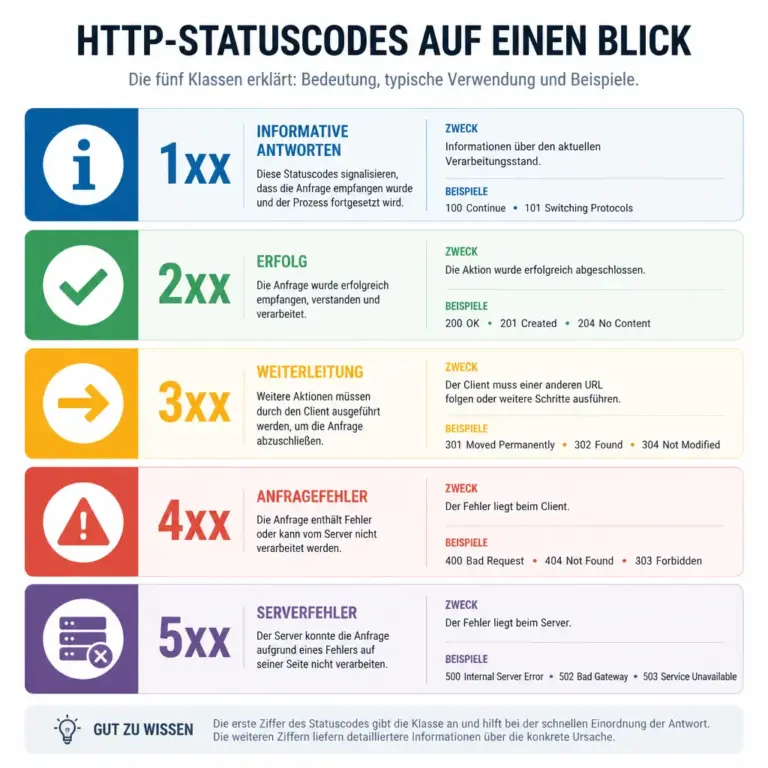
Die fu00fcnf Klassen der HTTP-Statuscodes von 1xx bis 5xx im u00dcberblick
Die erste Ziffer ordnet jeden HTTP-Statuscode einer grundlegenden Antwortklasse zu.

Die Grafik zeigt auf einen Blick, wie die erste Ziffer eines Statuscodes die Antwort einordnet. So lässt sich ein unbekannter Code schneller einem passenden Analyseweg zuordnen.

Die erste Ziffer ordnet jeden Statuscode einer von fünf Klassen zu. Diese Einteilung ist der wichtigste Ausgangspunkt, wenn Sie HTTP-Statuscodes verständlich einordnen möchten.

  • 1xx – Informative Antworten: Die Anfrage wurde angenommen oder wird noch verarbeitet. Diese Codes spielen im normalen Website-Alltag vergleichsweise selten eine sichtbare Rolle.
  • 2xx – Erfolgreiche Antworten: Die Anfrage wurde erfolgreich verarbeitet. Der genaue Code beschreibt, wie die Antwort zustande kam.
  • 3xx – Weiterleitungen: Für die angeforderte Ressource ist eine weitere Aktion erforderlich, häufig der Abruf einer anderen URL.
  • 4xx – Fehler auf Anfrage- oder Clientseite: Die Anfrage kann so nicht verarbeitet werden, etwa weil die Ressource fehlt, die Berechtigung nicht ausreicht oder die Anfrage ungültig ist.
  • 5xx – Serverfehler: Der Server konnte eine offenbar gültige Anfrage nicht erfolgreich bearbeiten.

Die Klassen sind eine Orientierung, aber keine absolute Schuldzuweisung. Ein 4xx-Code kann beispielsweise durch einen defekten Link auf einer Website ausgelöst werden, obwohl der Besucher nichts falsch gemacht hat. Umgekehrt kann ein falsch eingerichteter Server eine Anfrage mit einem unpassenden Statuscode beantworten.

Wichtige 2xx-Statuscodes: Anfrage erfolgreich

200 OK

200 OK ist die klassische erfolgreiche Antwort. Eine Website, ein Bild, ein Stylesheet oder eine API-Antwort wurde bereitgestellt. Bei einer normalen HTML-Seite ist dieser Code in der Regel das erwartete Ergebnis.

Ein 200 bedeutet jedoch nicht automatisch, dass die Seite inhaltlich oder technisch perfekt ist. Eine Fehlerseite kann versehentlich mit 200 ausgeliefert werden. Dann sieht der Server die Anfrage als erfolgreich, obwohl Besucher keine hilfreiche Zielseite erhalten. Solche falsch positiven Antworten erschweren die Analyse und können auch die Verarbeitung durch Suchmaschinen beeinflussen.

201 Created

201 Created wird häufig von APIs verwendet, wenn durch eine Anfrage eine neue Ressource angelegt wurde. Das kann zum Beispiel ein neu gespeicherter Datensatz sein. Bei klassischen Webseiten ist dieser Code weniger auffällig, bei Schnittstellen aber sehr nützlich, weil er klar zwischen einer erfolgreichen Erstellung und einer bloßen Abfrage unterscheidet.

204 No Content

204 No Content zeigt an, dass die Anfrage erfolgreich war, die Antwort aber keinen Inhaltskörper enthält. Dieser Statuscode passt etwa zu einer Aktion, bei der ein Datensatz gelöscht oder eine Änderung gespeichert wurde und keine weitere Darstellung zurückgesendet werden muss.

Wichtige 3xx-Statuscodes: Weiterleitungen richtig einsetzen

Weiterleitungen sind nicht grundsätzlich problematisch. Sie helfen bei Domainwechseln, URL-Änderungen, der Umstellung auf HTTPS oder bei der Zusammenführung ähnlicher Adressen. Wichtig ist, dass der verwendete Code zur geplanten Dauer und zur Art der Weiterleitung passt.

301 Moved Permanently

301 Moved Permanently signalisiert, dass eine Ressource dauerhaft an eine andere URL verschoben wurde. Dieser Code ist typisch, wenn eine alte Artikelseite durch eine neue URL ersetzt wird oder eine Website dauerhaft von einer alten Domain auf eine neue Domain umzieht.

Bei einem dauerhaften Umzug sollten interne Links, Navigation, XML-Sitemaps und gegebenenfalls externe Verweise nach Möglichkeit direkt auf die neue Adresse zeigen. Eine Weiterleitungskette, bei der URL A erst zu B und anschließend zu C führt, ist unnötig kompliziert. Besser ist meist eine direkte Weiterleitung von A nach C.

302 Found

302 Found wird traditionell für eine vorübergehende Weiterleitung verwendet. Die ursprüngliche URL bleibt dabei grundsätzlich relevant, während Besucher vorübergehend an eine andere Adresse geschickt werden. Der genaue Umgang mit Weiterleitungsstatus kann vom verwendeten Client und der konkreten HTTP-Version abhängen.

Ein häufiger Fehler ist, jede Weiterleitung pauschal als 302 einzurichten. Wenn der Umzug dauerhaft gemeint ist, sollte die Konfiguration diese Absicht klar ausdrücken. Andernfalls bleiben alte Adressen länger im System, als es nötig wäre, und technische Auswertungen werden schwerer verständlich.

307 und 308: Methode bleibt erhalten

307 Temporary Redirect und 308 Permanent Redirect entsprechen in ihrer Grundidee temporären beziehungsweise dauerhaften Weiterleitungen. Ein wichtiger Unterschied zu älteren Weiterleitungsvarianten besteht darin, dass die HTTP-Methode und der Anfrageinhalt erhalten bleiben sollen. Das ist bei API-Anfragen relevant, bei denen beispielsweise eine POST-Anfrage nicht unbeabsichtigt in eine GET-Anfrage umgewandelt werden darf.

Wichtige 4xx-Statuscodes: Fehler bei der Anfrage

400 Bad Request

400 Bad Request bedeutet, dass der Server die Anfrage als ungültig oder fehlerhaft einstuft. Mögliche Gründe sind eine unvollständige Anfrage, ungültige Parameter, fehlerhafte JSON-Daten oder eine beschädigte Anfrageübertragung.

Für eine gute Fehlersuche sollten Sie prüfen, ob die URL korrekt codiert ist, ob erforderliche Parameter vorhanden sind und ob die Anfrage das erwartete Format verwendet. Bei APIs ist eine präzise Fehlermeldung besonders hilfreich. Sie sollte möglichst erklären, welches Feld oder welcher Parameter nicht akzeptiert wurde, ohne vertrauliche interne Informationen preiszugeben.

401 Unauthorized

401 Unauthorized weist normalerweise darauf hin, dass eine Authentifizierung fehlt oder nicht akzeptiert wurde. Der Name ist etwas missverständlich: Es geht meist nicht um eine fehlende Berechtigung im engeren Sinn, sondern um die Identität beziehungsweise die Zugangsdaten.

Prüfen Sie bei diesem Statuscode, ob ein gültiges Zugriffstoken, Cookie oder eine andere erwartete Anmeldeinformation übertragen wird. Auch ein abgelaufenes Token oder eine falsch gesetzte Autorisierungszeile kann die Ursache sein.

403 Forbidden

403 Forbidden bedeutet, dass der Server die Anfrage verstanden hat, den Zugriff aber verweigert. Die Identität kann dabei bekannt sein oder die Ressource kann auch ohne Anmeldung grundsätzlich nicht zugänglich sein.

Typische Ursachen sind fehlende Rollen oder Rechte, gesperrte Verzeichnisse, eine Sicherheitsregel, eine blockierte IP-Adresse oder eine nicht erlaubte Zugriffsmethode. Bei der Analyse sollte geklärt werden, ob die Sperre beabsichtigt ist. Eine öffentlich verlinkte Seite, die versehentlich mit 403 geschützt wird, ist ein Konfigurationsproblem und kein Sicherheitsgewinn.

404 Not Found

404 Not Found ist einer der bekanntesten HTTP-Statuscodes. Er besagt, dass der Server für die angeforderte URL keine passende Ressource gefunden hat. Das kann eine gelöschte Seite, ein Tippfehler, ein veralteter interner Link oder eine falsch konfigurierte Route sein.

Eine hilfreiche 404-Seite sollte den Fehler erklären, zur Startseite oder zu passenden Inhalten führen und eine gut sichtbare Navigation bieten. Technisch ist es wichtig, die Ursache zu unterscheiden: Eine absichtlich entfernte Seite kann eine individuelle Lösung benötigen, während ein versehentlich veränderter Permalink eher durch einen korrekten Redirect behoben werden sollte. Nicht jede unbekannte URL muss auf eine thematisch unpassende Seite umgeleitet werden. Eine ehrliche 404-Antwort ist oft hilfreicher als eine pauschale Weiterleitung.

405 Method Not Allowed

405 Method Not Allowed zeigt, dass die Ressource existiert, die verwendete HTTP-Methode dort aber nicht erlaubt ist. Beispielsweise kann eine Route nur GET akzeptieren, während eine Anfrage mit POST eintrifft. Bei einer solchen Antwort sollte geprüft werden, ob die Client-Anwendung die richtige Methode verwendet und ob der Server die erlaubten Methoden korrekt meldet.

408 Request Timeout

408 Request Timeout tritt auf, wenn der Server nicht rechtzeitig eine vollständige Anfrage erhalten hat. Eine instabile Verbindung, ein überlasteter Client oder ein zu knapp gesetztes Zeitlimit können eine Rolle spielen. Einzelne vorübergehende Vorkommnisse sind nicht automatisch ein größeres Problem. Häufen sich die Antworten, sollten Netzwerk, Reverse Proxy und Serverauslastung gemeinsam untersucht werden.

409 Conflict

409 Conflict beschreibt einen Konflikt mit dem aktuellen Zustand der Ressource. Das kann bei gleichzeitigen Änderungen, doppelten Datensätzen oder widersprüchlichen Zuständen in einer Anwendung vorkommen. Eine gute API-Antwort sollte erklären, wie der Konflikt gelöst werden kann, beispielsweise durch erneutes Abrufen des aktuellen Zustands.

429 Too Many Requests

429 Too Many Requests bedeutet, dass ein Client in einem bestimmten Zeitraum zu viele Anfragen gesendet hat. Der Statuscode wird häufig bei Rate-Limits eingesetzt. Eine robuste Anwendung berücksichtigt gegebenenfalls den Header Retry-After und versucht es nach einer angemessenen Wartezeit erneut. Dauerhaftes, aggressives Wiederholen kann die Situation verschärfen.

Wichtige 5xx-Statuscodes: Probleme auf dem Server

500 Internal Server Error

500 Internal Server Error ist eine allgemeine Meldung für einen unerwarteten internen Fehler. Die Ursache kann im Anwendungscode, in einer Erweiterung, in einer Serverregel, in einer Datenbankverbindung oder in einer fehlerhaften Umgebungsvariable liegen.

Für die Analyse sind Server- und Anwendungsprotokolle meist aussagekräftiger als die öffentliche Fehlermeldung. Prüfen Sie, ob der Fehler nach einer Änderung begonnen hat, ob nur eine bestimmte URL betroffen ist und ob die Antwort reproduzierbar auftritt. Besucher sollten keine technischen Details wie Dateipfade, Zugangsdaten oder Stacktraces sehen.

502 Bad Gateway

502 Bad Gateway tritt häufig auf, wenn ein Gateway oder Reverse Proxy von einem nachgelagerten Server keine gültige Antwort erhält. Beteiligte Komponenten können beispielsweise ein Webserver, ein Anwendungsserver, ein CDN oder ein weiterer Dienst sein.

Bei diesem Code ist die Frage wichtig, welcher Dienst die Antwort tatsächlich erzeugt hat. Prüfen Sie deshalb die Kommunikation zwischen den beteiligten Ebenen, die Erreichbarkeit des Upstreams und die Protokolle beider Seiten. Ein Problem muss nicht auf dem System liegen, das im Browser sichtbar wird.

503 Service Unavailable

503 Service Unavailable signalisiert, dass der Dienst vorübergehend nicht verfügbar ist. Gründe können Wartungsarbeiten, Überlastung oder ein ausgefallener abhängiger Dienst sein. Wenn der Ausfall voraussichtlich vorübergehend ist, kann ein Hinweis auf eine spätere Wiederholung sinnvoll sein.

Bei geplanten Wartungen sollte die Antwort möglichst kontrolliert und konsistent erfolgen. Dauert ein 503 unerwartet lange an, sind Auslastung, Prozesse, Abhängigkeiten, Deployments und Gesundheitsprüfungen zu untersuchen.

504 Gateway Timeout

504 Gateway Timeout bedeutet, dass ein Gateway oder Proxy innerhalb seines Zeitlimits keine Antwort vom Upstream erhalten hat. Das kann an einer langsamen Datenbankabfrage, einem überlasteten Anwendungsserver, einem Netzwerkproblem oder einem zu kurzen Timeout liegen.

Einfach nur das Timeout zu erhöhen, löst die Ursache nicht zwingend. Besser ist es, langsame Verarbeitungsschritte zu identifizieren und zu prüfen, ob Anfragen effizienter gestaltet, Ergebnisse zwischengespeichert oder abhängige Dienste stabiler betrieben werden können.

HTTP-Statuscodes in der Praxis prüfen

Bei einer konkreten Auffälligkeit hilft ein strukturierter Ablauf. Beginnen Sie mit der exakten URL, dem Zeitpunkt und der verwendeten Anfrage. Ein Browser kann eine Seite anders darstellen als ein API-Client, weil Cookies, Cache, Weiterleitungen oder Authentifizierungsdaten unterschiedlich behandelt werden.

  1. Antwort nachvollziehen: Prüfen Sie Statuscode, Ziel-URL, Weiterleitungskette und relevante Antwort-Header.
  2. Fehler eingrenzen: Vergleichen Sie, ob das Problem bei anderen URLs, Nutzern, Geräten oder Zeitpunkten ebenfalls auftritt.
  3. Änderungen prüfen: Suchen Sie nach kürzlich geänderten Plugins, Deployments, DNS-Einträgen, Serverregeln oder Berechtigungen.
  4. Protokolle auswerten: Bei 5xx-Fehlern sind Webserver-, Anwendungs-, Datenbank- und Proxy-Logs besonders wertvoll.
  5. Korrektur verifizieren: Rufen Sie die Adresse erneut auf und prüfen Sie auch verwandte URLs, Weiterleitungen und interne Links.

Entwickler können zusätzlich mit Kommandozeilenwerkzeugen oder den Netzwerkfunktionen der Browser-Entwicklertools arbeiten. Für die Bewertung zählen nicht nur der erste sichtbare Code, sondern auch Weiterleitungen, Antwortzeiten, Cache-Header und die Frage, ob die Antwort für alle oder nur für bestimmte Anfragen auftritt.

HTTP-Statuscodes, SEO und Nutzerfreundlichkeit

Statuscodes beeinflussen die technische Zugänglichkeit einer Website und damit mittelbar auch ihre Auffindbarkeit. Suchmaschinen müssen erkennen können, ob eine Seite dauerhaft umgezogen, vorübergehend nicht verfügbar oder tatsächlich nicht vorhanden ist. Eine korrekte Weiterleitung hilft beim dauerhaften URL-Wechsel, während eine echte 404-Antwort den nicht vorhandenen Inhalt klar kennzeichnet.

Problematisch sind vor allem lange Weiterleitungsketten, viele unbeabsichtigte 404-Fehler und Fehlerseiten, die trotz fehlendem Inhalt mit 200 ausgeliefert werden. Auch kurzfristige 5xx-Probleme sollten ernst genommen werden, wenn sie regelmäßig auftreten. Technische Korrektheit allein reicht aber nicht: Eine verständliche 404-Seite, klare Navigation und hilfreiche Alternativen verbessern die Erfahrung der Besucher unmittelbar.

Häufige Fehler bei der Arbeit mit Statuscodes

  • Alle unbekannten URLs auf die Startseite umleiten: Das verschleiert fehlende Inhalte und führt Besucher oft an ein unpassendes Ziel.
  • 301 und 302 ohne klare Absicht verwenden: Die Weiterleitungsdauer sollte zur tatsächlichen Planung passen.
  • Nur den Browser prüfen: Cache und Cookies können ein Ergebnis beeinflussen. Eine zweite Anfrage ohne diese Faktoren kann zusätzliche Hinweise liefern.
  • Fehlercodes unterdrücken: Eine individuell gestaltete Fehlerseite sollte den korrekten HTTP-Statuscode weiterhin ausliefern.
  • 5xx-Probleme nur am Frontend untersuchen: Die Ursache liegt oft in einer tieferen Anwendungsschicht oder einer abhängigen Infrastruktur.
  • Technische Details öffentlich anzeigen: Interne Pfade, Konfigurationswerte und Stacktraces gehören in geschützte Protokolle, nicht in eine öffentliche Fehlermeldung.

FAQ

Was bedeutet ein HTTP-Statuscode?

Ein HTTP-Statuscode ist eine dreistellige Serverantwort auf eine HTTP-Anfrage. Er zeigt an, ob die Anfrage erfolgreich war, eine Weiterleitung benötigt oder auf ein Problem gestoßen ist.

Ist jeder 4xx-Statuscode ein Fehler des Besuchers?

Nein. Ein 4xx-Code beschreibt zwar ein Problem mit der Anfrage oder dem Zugriff, kann aber durch einen defekten Link, eine falsche Website-Konfiguration oder eine veraltete URL verursacht werden.

Was ist der Unterschied zwischen 401 und 403?

401 weist meist auf fehlende oder ungültige Authentifizierung hin. 403 bedeutet dagegen, dass der Server den Zugriff trotz grundsätzlich verstandener Anfrage verweigert.

Wann sollte ich 301 statt 302 verwenden?

Verwenden Sie eine dauerhafte Weiterleitung, wenn eine URL dauerhaft ersetzt wurde. Eine vorübergehende Weiterleitung passt, wenn die ursprüngliche Adresse grundsätzlich bestehen bleibt und nur zeitweise ein anderes Ziel verwendet wird.

Warum zeigt eine Seite 404 an, obwohl die Datei vorhanden ist?

Eine URL kann trotz vorhandener Datei durch Routing, Webserver-Regeln, Groß- und Kleinschreibung, falsche Pfade oder fehlende Berechtigungen nicht gefunden werden. Entscheidend ist, welche Ressource die Anwendung unter genau dieser URL erwartet.

Was sollte ich bei einem 500-Fehler zuerst prüfen?

Prüfen Sie Zeitpunkt, betroffene URL, kürzlich vorgenommene Änderungen und die Server- beziehungsweise Anwendungsprotokolle. Eine öffentliche Fehlermeldung allein enthält meist nicht genug Informationen für die Ursachenanalyse.

Sind Weiterleitungen schlecht für eine Website?

Nein. Sinnvoll eingesetzte Weiterleitungen sind ein normaler Bestandteil der Website-Pflege. Problematisch werden sie vor allem bei unnötigen Ketten, falschen Zieladressen oder einer unklaren Unterscheidung zwischen dauerhaftem und vorübergehendem Umzug.

Fazit: HTTP-Statuscodes verständlich nutzen

HTTP-Statuscodes sind kompakte Signale über den Zustand einer Anfrage. Die erste Ziffer liefert die grundlegende Einordnung: Erfolg, Weiterleitung, Anfrageproblem oder Serverfehler. Für die praktische Arbeit sind besonders 200, 301, 302, 404, 401, 403, 500, 502, 503 und 504 wichtig.

Wer Statuscodes nicht isoliert, sondern zusammen mit URL, Weiterleitung, Headern, Logs und Anwendungskontext betrachtet, kann Fehler schneller eingrenzen. Eine korrekte Antwort ist zugleich ein technisches Signal, eine Hilfe für Suchmaschinen und ein Bestandteil einer verständlichen Nutzererfahrung.