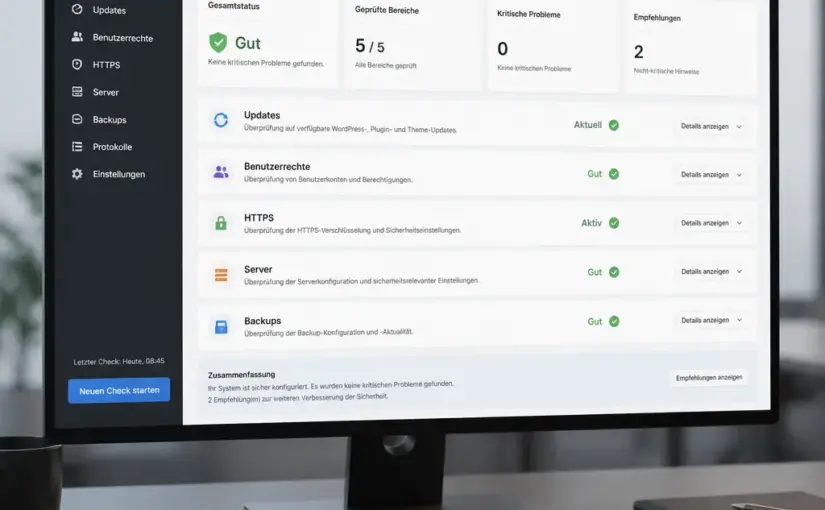
Eine WordPress-Website kann äußerlich unauffällig wirken und trotzdem technische Schwachstellen aufweisen. Veraltete Komponenten, zu weitreichende Benutzerrechte, unsichere Konfigurationen oder fehlende Wiederherstellungswege erhöhen das Risiko für Ausfälle und unbefugte Zugriffe. Wer die WordPress-Sicherheit technisch prüfen möchte, sollte deshalb nicht nur nach sichtbaren Warnungen suchen, sondern die gesamte technische Umgebung systematisch betrachten.
Dieser Ratgeber zeigt, welche Prüfbereiche wichtig sind, wie eine sinnvolle Reihenfolge aussieht und welche Ergebnisse besonders sorgfältig bewertet werden sollten. Die Anleitung eignet sich für kleinere Unternehmensseiten, Blogs, Vereinswebsites und Online-Shops. Sie ersetzt keine individuelle Sicherheitsanalyse, hilft aber dabei, typische Risiken strukturiert zu erkennen und Prioritäten festzulegen.
Was eine technische Sicherheitsprüfung bei WordPress umfasst
Technische Sicherheit ist kein einzelner Schalter im WordPress-Backend. Sie entsteht aus mehreren Ebenen, die zusammenspielen:
- WordPress-Kern: Die installierte Version und die Integrität der Kerndateien müssen nachvollziehbar sein.
- Plugins und Themes: Erweiterungen sollten gepflegt, notwendig und aus vertrauenswürdigen Quellen stammen.
- Zugänge: Benutzerkonten, Passwörter, Rollen und Anmeldeschutz bestimmen, wer Änderungen vornehmen kann.
- Server und Hosting: PHP-Version, Webserver, Datenbank, Dateirechte und Protokollierung gehören zur technischen Umgebung.
- Transport und Browser: Eine korrekt eingerichtete HTTPS-Verbindung schützt die Übertragung und ermöglicht weitere Sicherheitsmechanismen.
- Backups und Wiederherstellung: Ein Backup ist erst dann eine Sicherheitsmaßnahme, wenn es im Notfall verwendbar ist.
Eine gute Prüfung trennt dabei zwischen Risiko und Beobachtung. Nicht jede ungewöhnliche Einstellung ist automatisch eine Sicherheitslücke. Umgekehrt kann eine scheinbar kleine Nachlässigkeit, etwa ein ungenutztes Administratorkonto, in Kombination mit anderen Problemen relevant werden.
Vorbereitung: Prüfen, ohne die Website zu gefährden
Bevor Änderungen vorgenommen werden, sollte der aktuelle Zustand dokumentiert werden. Notieren Sie die WordPress-Version, die PHP-Version, aktive Plugins, aktive Themes, Benutzerrollen und die wichtigsten Hosting-Einstellungen. Screenshots oder ein kurzer Prüfbericht erleichtern später den Vergleich.
Führen Sie umfangreichere Kontrollen möglichst zunächst in einer Staging-Umgebung oder außerhalb der Hauptzugriffszeiten durch. Ein vollständiges Backup von Dateien und Datenbank sollte vorhanden sein. Dabei ist wichtig, den Speicherort des Backups zu kennen und nicht ausschließlich auf einen Ordner innerhalb derselben Website zu setzen.
Für eine saubere Prüfung gelten außerdem drei Grundsätze:
- Veränderungen werden nicht vorgenommen, bevor ihr Zweck und ihre möglichen Nebenwirkungen verstanden sind.
- Testergebnisse werden mit Datum, Quelle und betroffener Komponente dokumentiert.
- Automatische Scanner liefern Hinweise, aber keine abschließende Bewertung. Falschpositive und unvollständige Treffer sind möglich.
WordPress-Kern, Plugins und Themes kontrollieren
Versionen und Aktualisierungsstatus
Prüfen Sie im Backend, ob für WordPress, Plugins und Themes Aktualisierungen verfügbar sind. Besonders wichtig ist, ob Komponenten aktiv genutzt werden. Nicht benötigte Plugins und Themes sollten nicht nur deaktiviert, sondern in der Regel vollständig entfernt werden, sofern sie für eine spätere Verwendung nicht ausdrücklich benötigt werden.
Ein veraltetes Plugin ist nicht automatisch kompromittiert. Es kann jedoch bekannte Fehler enthalten, die in einer neueren Version behoben wurden. Entscheidend ist daher ein nachvollziehbarer Wartungsprozess: Wer prüft Updates, wann werden sie eingespielt und wie wird eine fehlerhafte Aktualisierung zurückgesetzt?
Herkunft und Pflegezustand
Bewerten Sie bei jeder Erweiterung:
- Ist die Quelle nachvollziehbar und der Anbieter eindeutig erkennbar?
- Wird die Komponente noch gepflegt und gibt es aktuelle Dokumentation?
- Benötigt die Website die Erweiterung tatsächlich?
- Welche Berechtigungen und Datenzugriffe verlangt sie?
- Gibt es Abhängigkeiten zu anderen Plugins oder zur verwendeten PHP-Version?
Vorsicht ist bei Plugins mit unklarer Herkunft, manipulierten Premium-Versionen oder Dateien aus nicht verifizierten Downloadquellen angebracht. Solche Pakete können Schadcode enthalten oder später nicht zuverlässig aktualisiert werden. Auch bei etablierten Erweiterungen sollte die Entscheidung nicht allein auf Popularität beruhen.
Dateiintegrität und ungewöhnliche Dateien
Wenn der Verdacht auf eine Manipulation besteht, kann ein Integritätsvergleich mit einer unveränderten WordPress-Version Hinweise liefern. Zusätzlich sollten ungewöhnliche PHP-Dateien in Upload-Verzeichnissen, neue Administratorkonten, unerwartete Weiterleitungen und unbekannte Cron-Aufgaben geprüft werden. Diese Kontrolle erfordert häufig Kenntnisse in Dateisystem, Datenbank und Serverprotokollen.
Ein einzelner verdächtiger Dateiname beweist keinen Angriff. Öffnen oder löschen Sie unbekannte Dateien nicht unüberlegt, weil dadurch Beweise und Funktionsfähigkeit verloren gehen können. Bei einem konkreten Verdacht sollten Zugänge abgesichert, Belege gesichert und eine qualifizierte Fachperson hinzugezogen werden.
Benutzerkonten, Rollen und Anmeldung absichern
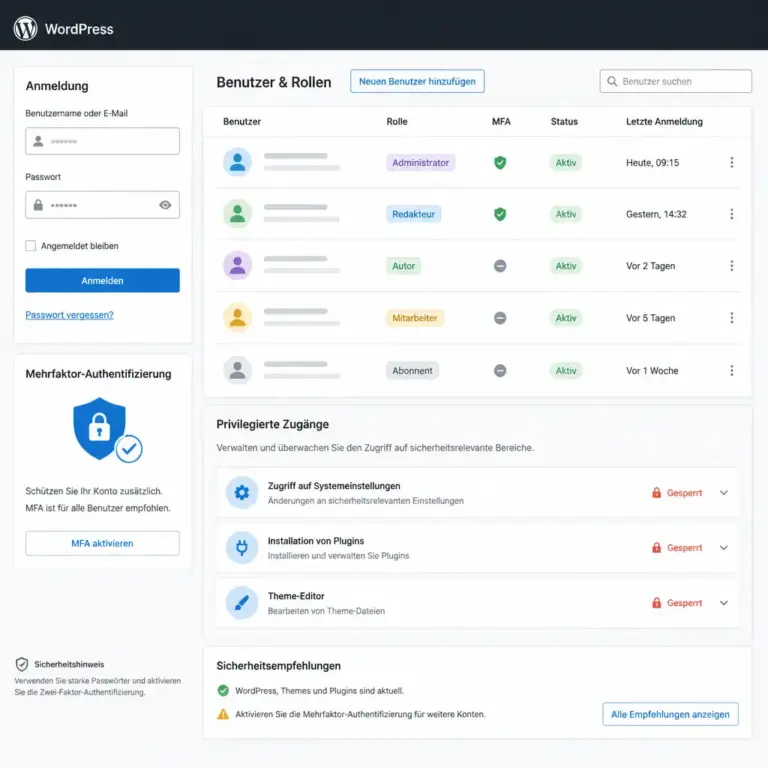
Die Darstellung macht sichtbar, dass nicht jeder Benutzer Administratorrechte benötigt. Achten Sie bei der Prüfung besonders auf individuelle Konten, angemessene Rollen und zusätzlichen Schutz für privilegierte Zugänge.
Die Anmeldung ist einer der wichtigsten Prüfbereiche. Erstellen Sie eine Liste aller Benutzerkonten und prüfen Sie, ob jeder Account noch benötigt wird. Ehemalige Mitarbeitende, Testkonten und gemeinsam verwendete Zugänge sollten entfernt oder durch individuelle Konten ersetzt werden.
Jede Person sollte nur die Rolle erhalten, die sie für ihre Aufgaben benötigt. Für redaktionelle Tätigkeiten ist normalerweise kein Administratorzugriff erforderlich. Das Prinzip der geringsten Berechtigung reduziert die möglichen Folgen eines gestohlenen oder falsch verwendeten Kontos.
Kontrollieren Sie außerdem:
- Wer verwendet den Benutzernamen „admin“ oder leicht erratbare Kontonamen?
- Sind lange, einzigartige Passwörter für alle Konten vorgeschrieben?
- Ist eine Mehrfaktor-Authentifizierung für privilegierte Konten verfügbar und aktiviert?
- Werden fehlgeschlagene Anmeldeversuche begrenzt oder überwacht?
- Ist die Anmeldung zusätzlich durch das Hosting, ein Netzwerk oder einen Sicherheitsdienst geschützt?
- Werden Sitzungen und alte Anwendungspasswörter bei Bedarf widerrufen?
Passwörter sollten nicht per E-Mail oder in ungeschützten Dokumenten weitergegeben werden. Ein Passwortmanager unterstützt die Verwendung einzigartiger Zugangsdaten. Die Zugangsdaten der WordPress-Administratoren sind dabei nur ein Teil der Prüfung: Auch Hosting-, Datenbank-, FTP-, SSH- und E-Mail-Konten müssen berücksichtigt werden.
Hosting, PHP und Dateiberechtigungen prüfen
Serverversionen und technische Unterstützung
Ermitteln Sie, welche PHP-Version, Datenbank und Webserver eingesetzt werden. Die verwendeten Versionen sollten vom Hoster noch unterstützt werden. Eine alte, nicht mehr gepflegte Laufzeit kann Sicherheits- und Kompatibilitätsprobleme verursachen. Prüfen Sie außerdem, ob der Hoster Sicherheitsupdates für das Betriebssystem und die Serverkomponenten einspielt.
Die PHP-Einstellungen müssen zur Website passen. Ein unnötig großzügiges Speicher- oder Ausführungsprofil ist nicht automatisch unsicher, erschwert aber die Kontrolle. Veraltete oder nicht benötigte PHP-Funktionen sollten nach fachlicher Bewertung deaktiviert werden. Änderungen an produktiven Servereinstellungen sollten vorher in einer Testumgebung geprüft werden.
Dateirechte und Konfigurationsdateien
Dateien und Verzeichnisse benötigen nur die Berechtigungen, die für den Betrieb erforderlich sind. Zu offene Rechte können es einem kompromittierten Prozess erleichtern, Dateien zu verändern. Zu restriktive Rechte können dagegen Updates, Uploads oder Backups beeinträchtigen. Es gibt daher keine universelle Einstellung, die unabhängig von Hosting und Bereitstellungsmodell immer passt.
Besondere Aufmerksamkeit verdienen Konfigurationsdateien mit Datenbankzugängen, geheimen Schlüsseln oder API-Zugangsdaten. Diese Informationen dürfen nicht öffentlich abrufbar sein und gehören nicht in frei zugängliche Versionskontrollsysteme. Nach einer ungewollten Veröffentlichung reicht es nicht aus, die Datei zu löschen: Betroffene Zugangsdaten müssen widerrufen und ersetzt werden.
HTTPS, Header und öffentlich sichtbare Informationen
Prüfen Sie, ob die Website vollständig über HTTPS erreichbar ist und ob Weiterleitungen von HTTP zu HTTPS konsistent funktionieren. Achten Sie auf gemischte Inhalte, bei denen einzelne Ressourcen noch unverschlüsselt geladen werden. Das Schloss-Symbol im Browser ist nur ein erster Hinweis und ersetzt keine technische Prüfung.
Je nach Website können Sicherheitsheader den Browser anweisen, bestimmte Inhalte nur geschützt zu laden oder unerwünschte Einbettungen zu begrenzen. Dazu gehören beispielsweise Regeln gegen bestimmte Arten von Inhaltsmanipulation, Clickjacking oder unsichere Ressourcen. Header sollten jedoch schrittweise eingeführt und mit der Website, eingebundenen Diensten und Redaktionsabläufen getestet werden. Eine zu strenge Richtlinie kann legitime Funktionen blockieren.
Reduzieren Sie außerdem unnötige öffentliche Informationen. Versionshinweise, Verzeichnisauflistungen, Debug-Ausgaben oder ausführliche Fehlermeldungen können Angreifern bei der Orientierung helfen. Solche Informationen sind nicht in jedem Fall eine direkte Schwachstelle, sollten aber nur bewusst veröffentlicht werden.
Datenbank, Cron-Aufgaben und Schnittstellen untersuchen
WordPress verwendet verschiedene Schnittstellen, unter anderem die REST-API, XML-RPC und geplante Aufgaben. Nicht jede Schnittstelle sollte pauschal abgeschaltet werden. Prüfen Sie stattdessen, welche Funktionen die Website benötigt und ob Zugriffe angemessen authentifiziert und begrenzt sind.
Bei der Datenbankkontrolle geht es nicht darum, wahllos Tabellen zu verändern. Relevant sind unter anderem:
- Wer besitzt den Datenbankzugang und wird dieses Konto ausschließlich für die Website verwendet?
- Liegt die Datenbank außerhalb des öffentlichen Webverzeichnisses oder ist sie anderweitig geschützt?
- Enthalten Protokolle oder Backups unverschlüsselte Zugangsdaten oder personenbezogene Daten?
- Existieren alte Tabellen von entfernten Plugins, die nicht mehr benötigt werden?
WordPress-Cron-Aufgaben können für geplante Veröffentlichungen, E-Mails, Backups und Updates erforderlich sein. Unbekannte oder veraltete Aufgaben sollten dokumentiert und fachlich bewertet werden. Bei Websites mit vielen geplanten Abläufen kann ein serverseitiger Cron zuverlässiger sein, muss aber korrekt eingerichtet und abgesichert werden.
Backups und Wiederherstellung praktisch bewerten
Ein Backup schützt nur dann vor einem längeren Ausfall, wenn es vollständig, erreichbar und wiederherstellbar ist. Prüfen Sie daher nicht nur, ob ein Backup-Plugin „erfolgreich“ meldet, sondern ob Dateien und Datenbank tatsächlich enthalten sind. Bei Shops oder dynamischen Websites können zusätzlich Medien, Konfigurationen und geschäftskritische Daten relevant sein.
Ein belastbares Backup-Konzept beantwortet mindestens diese Fragen:
- Wie häufig wird gesichert?
- Wie lange werden Sicherungen aufbewahrt?
- Liegt mindestens eine Kopie getrennt von der Produktionsumgebung?
- Wer darf auf die Backups zugreifen?
- Wie wird ein bestimmter Wiederherstellungszeitpunkt gefunden?
- Wer führt die Wiederherstellung durch und wie wird sie dokumentiert?
Testen Sie eine Wiederherstellung in einer separaten Umgebung, ohne die Live-Website zu überschreiben. Prüfen Sie danach Anmeldung, Formulare, Medien, Permalinks, Zahlungs- oder Versandabläufe und externe Schnittstellen. Erst dieser Ablauf zeigt, ob das Backup im Ernstfall praktisch nutzbar ist.
Scanner, Protokolle und manuelle Prüfung kombinieren
Ein Sicherheits- oder Malware-Scanner kann bekannte Muster, veränderte Dateien und verdächtige Konfigurationen aufspüren. Seine Ergebnisse sollten als Ausgangspunkt für eine manuelle Untersuchung dienen. Ein sauberer Scan beweist nicht, dass keine unbekannte oder serverseitige Kompromittierung vorliegt.
Ergänzend können Server-, Webserver-, Firewall- und WordPress-Protokolle ausgewertet werden. Suchen Sie nach ungewöhnlichen Anmeldezeiten, vielen fehlgeschlagenen Zugriffen, unerwarteten POST-Anfragen, unbekannten IP-Adressen und plötzlich veränderten Dateien. Einzelne IP-Adressen sind allerdings nicht automatisch bösartig; gemeinsam genutzte Netze, Suchmaschinen und Datenschutzdienste können die Zuordnung erschweren.
Bewahren Sie relevante Protokolle so auf, dass sie nicht leicht von einem Angreifer gelöscht oder überschrieben werden. Beachten Sie dabei Datenschutzanforderungen und legen Sie nur die Daten ab, die für Sicherheit und Betrieb erforderlich sind.
Prioritäten aus den Prüfergebnissen ableiten
Nicht jede Feststellung muss sofort mit derselben Dringlichkeit behandelt werden. Eine einfache Priorisierung berücksichtigt vier Faktoren:
| Prüffrage | Bedeutung |
|---|---|
| Ist die Schwachstelle von außen erreichbar? | Öffentlich erreichbare Angriffsflächen verdienen meist besondere Aufmerksamkeit. |
| Welche Rechte wären bei einer Ausnutzung betroffen? | Ein Administratorkonto oder Serverzugang ist kritischer als eine rein redaktionelle Funktion. |
| Sind schützenswerte Daten betroffen? | Personenbezogene, geschäftliche oder Zahlungsdaten erhöhen die Tragweite. |
| Gibt es eine sichere Übergangslösung? | Ein Dienst kann vorübergehend deaktiviert oder durch eine Zugriffsbeschränkung geschützt werden. |
| Wie sicher ist die Bewertung? | Unklare Hinweise sollten untersucht, aber nicht ohne Beleg als bestätigter Angriff bezeichnet werden. |
Akute Hinweise auf eine laufende Kompromittierung, unbekannte Administratoren oder manipulierte Dateien sollten nicht durch wahllose Updates überdeckt werden. Sichern Sie zunächst relevante Informationen, begrenzen Sie gefährdete Zugänge und holen Sie bei Bedarf Incident-Response-Unterstützung ein. Nach der Bereinigung müssen Zugangsdaten, Schlüssel und gegebenenfalls Sitzungen erneuert werden.
Regelmäßiger Prüfplan für WordPress
Eine einmalige Kontrolle verbessert die Ausgangslage, ersetzt aber keinen Wartungsprozess. Für viele Websites ist ein abgestufter Plan sinnvoll:
- Bei jeder Änderung: Backup-Status, betroffene Funktionen und Rückfallmöglichkeit prüfen.
- Regelmäßig: Updates, aktive Komponenten, Benutzerkonten und fehlgeschlagene Anmeldungen kontrollieren.
- In festen Abständen: Wiederherstellung testen, Dateiintegrität prüfen und Serverversionen bewerten.
- Nach einem Vorfall: Ursache, betroffene Konten, Protokolle und Wiederherstellungsweg dokumentieren.
Definieren Sie Zuständigkeiten schriftlich. Es sollte klar sein, wer Updates freigibt, wer Backups kontrolliert und wer im Notfall entscheiden darf. Ein kurzer, gepflegter Prüfbericht ist wertvoller als eine lange Checkliste, die niemand ausführt.
FAQ
Wie oft sollte man die WordPress-Sicherheit technisch prüfen?
Die wichtigsten Punkte wie Updates, aktive Benutzer und Backup-Status sollten regelmäßig kontrolliert werden. Eine umfassendere Prüfung ist zusätzlich nach größeren Änderungen, einem Hosting-Wechsel, einem Plugin-Wechsel oder einem Sicherheitsvorfall sinnvoll. Der konkrete Rhythmus hängt von Aktualität, Daten, Zugriffsanzahl und technischer Komplexität der Website ab.
Reicht ein Sicherheits-Plugin für die Prüfung aus?
Nein. Ein Sicherheits-Plugin kann Scans, Anmeldebegrenzungen oder Protokolle unterstützen, prüft aber nicht automatisch jede Hosting-, Backup- und Berechtigungseinstellung. Außerdem können Scanner unbekannte oder serverseitige Probleme übersehen. Eine sinnvolle Prüfung verbindet automatisierte Hinweise mit manueller Bewertung.
Was ist wichtiger: Updates oder starke Passwörter?
Beides sind unterschiedliche Schutzbereiche. Updates reduzieren Risiken durch bekannte Fehler in Software, während einzigartige Passwörter und Mehrfaktor-Authentifizierung Konten schützen. Eine Schwäche in einem Bereich kann durch den anderen nicht vollständig ausgeglichen werden. Deshalb gehören beide Punkte zu jeder technischen Grundprüfung.
Sollten nicht benötigte Plugins deaktiviert oder gelöscht werden?
Wenn ein Plugin nicht benötigt wird, ist das Löschen meist die übersichtlichere Lösung. Deaktivierte Komponenten können weiterhin veraltet sein und später versehentlich aktiviert werden. Vor dem Entfernen sollte geprüft werden, ob Inhalte, Einstellungen oder Daten davon abhängen und ob ein Backup vorhanden ist.
Wie erkenne ich, ob meine Website gehackt wurde?
Mögliche Hinweise sind unbekannte Benutzerkonten, unerwartete Weiterleitungen, veränderte Dateien, Spam-Versand, neue Administratoreinstellungen oder auffällige Protokolle. Keines dieser Zeichen ist allein ein sicherer Beweis. Bei mehreren Hinweisen sollten Sie die Website nicht unkontrolliert bereinigen, sondern Zugänge absichern, Daten sichern und fachkundige Hilfe einbeziehen.
Sind kostenlose Scanner ausreichend?
Sie können eine nützliche erste Orientierung geben. Ihre Erkennungsleistung, Aktualität und Prüfungstiefe unterscheiden sich jedoch. Ein negatives Ergebnis bedeutet nicht automatisch, dass alle Ebenen sicher sind. Entscheidend ist, welche Dateien, Protokolle und Konfigurationen tatsächlich geprüft wurden.
Wie wichtig ist ein Staging-System?
Ein Staging-System ermöglicht es, Updates, Header-Regeln und Konfigurationsänderungen vor dem Einsatz auf der Live-Website zu prüfen. Es ist besonders hilfreich bei Shops, Mitgliedsbereichen und Websites mit vielen Abhängigkeiten. Staging ersetzt aber kein Backup und muss selbst vor unbefugtem Zugriff geschützt werden.
Fazit: WordPress-Sicherheit technisch prüfen und dauerhaft verbessern
Wer die WordPress-Sicherheit technisch prüfen möchte, sollte systematisch vorgehen: Komponenten inventarisieren, Updates und Herkunft bewerten, Konten und Rechte begrenzen, Hosting und Dateizugriffe kontrollieren, HTTPS und Schnittstellen untersuchen sowie Backups tatsächlich wiederherstellen. Scanner und Protokolle liefern wertvolle Hinweise, benötigen aber eine fachkundige Einordnung.
Die wirksamste Sicherheitsmaßnahme ist selten eine einzelne Erweiterung. Entscheidend sind klare Zuständigkeiten, nachvollziehbare Änderungen, regelmäßige Kontrollen und ein realistischer Wiederherstellungsplan. So wird aus einer einmaligen Checkliste ein dauerhafter Prozess, der Risiken früh sichtbar macht und die Handlungsfähigkeit im Notfall verbessert.