Die Frage „HTTP oder HTTPS?“ betrifft heute nahezu jede Website. Beide Protokolle übertragen Inhalte zwischen Browser und Webserver, unterscheiden sich aber grundlegend beim Schutz dieser Verbindung. Während HTTP Daten im Wesentlichen unverschlüsselt überträgt, ergänzt HTTPS eine verschlüsselte und überprüfbare Verbindung.
Für Besucher geht es dabei nicht nur um ein Schloss-Symbol in der Adresszeile. HTTPS schützt Anmeldedaten, Formulare, Zahlungsinformationen und viele weitere Inhalte vor dem Mitlesen und Manipulieren. Dieser Ratgeber erklärt die Unterschiede verständlich, zeigt typische Einsatzbereiche und beschreibt, worauf Website-Betreiber bei der Umstellung achten sollten.
HTTP und HTTPS kurz erklärt
HTTP steht für „Hypertext Transfer Protocol“. Es ist ein Regelwerk für die Kommunikation zwischen einem Client, meist einem Webbrowser, und einem Server. Ruft ein Browser eine HTTP-Adresse auf, sendet er eine Anfrage an den Webserver. Dieser antwortet beispielsweise mit HTML, Bildern, Stylesheets oder JavaScript.
Das Problem: Bei klassischem HTTP werden die übertragenen Daten nicht durch eine Transportverschlüsselung geschützt. Wer den Datenverkehr an einer geeigneten Stelle beobachten kann, könnte Inhalte unter Umständen mitlesen. Außerdem fehlt HTTP eine technische Garantie, dass die Daten auf dem Weg unverändert geblieben sind.
HTTPS bedeutet „Hypertext Transfer Protocol Secure“. Es verwendet HTTP innerhalb einer durch TLS geschützten Verbindung. TLS steht für „Transport Layer Security“ und sorgt unter anderem für Verschlüsselung, Integrität und eine überprüfbare Identität des Servers. Die frühere Bezeichnung SSL wird im Alltag noch häufig verwendet, technisch ist heute jedoch TLS der relevante Standard.
Die wichtigsten Unterschiede zwischen HTTP und HTTPS
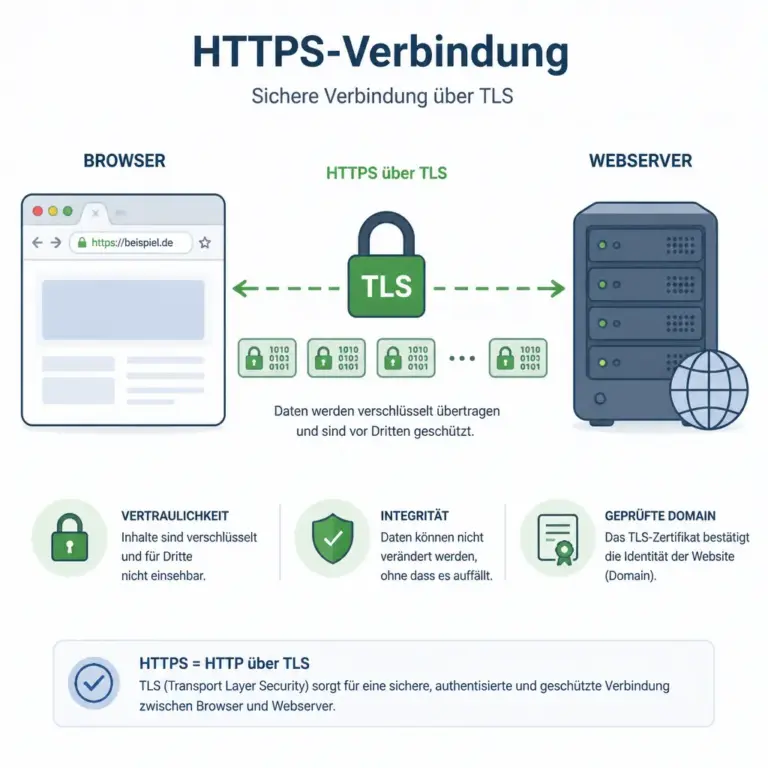
Die Darstellung macht sichtbar, dass HTTPS nicht nur ein Schloss anzeigt, sondern den Transportweg absichert. Leser sollten auf die verschlüsselt dargestellten Datenpakete und die getrennten Symbole für Vertraulichkeit, Integrität und Domainprüfung achten.
| Merkmal | HTTP | HTTPS |
|---|---|---|
| Verschlüsselung | Keine Transportverschlüsselung | Verschlüsselte Verbindung mit TLS |
| Schutz vor Mitlesen | Stark eingeschränkt | Deutlich besser geschützt |
| Schutz vor Manipulation | Keine ausreichende Absicherung auf Protokollebene | Änderungen an der Übertragung werden erkennbar |
| Server-Identität | Nicht durch ein Zertifikat bestätigt | Durch ein TLS-Zertifikat nachvollziehbar bestätigt |
| Typische Webadresse | http:// |
https:// |
| Geeignet für | Höchstens spezielle interne oder technische Szenarien | Öffentliche Websites und Webanwendungen |
HTTPS macht eine Website nicht automatisch vertrauenswürdig. Ein Zertifikat bestätigt in der Regel, dass die Verbindung zu einer bestimmten Domain aufgebaut wurde. Es sagt allein nicht, ob die Betreiber seriös sind, ob ein Online-Shop zuverlässig arbeitet oder ob die angebotenen Inhalte korrekt sind. HTTPS ist daher eine wichtige technische Grundlage, aber kein vollständiger Vertrauensbeweis.
Wie schützt HTTPS eine Verbindung?
Verschlüsselung gegen neugierige Blicke
Beim Aufbau einer HTTPS-Verbindung handeln Browser und Server kryptografische Verfahren aus. Anschließend werden die übertragenen Inhalte so verschlüsselt, dass Außenstehende den Datenstrom nicht ohne Weiteres in lesbaren Text zurückverwandeln können. Das betrifft nicht nur Passwörter. Auch Formulardaten, Sitzungsinformationen, Suchanfragen innerhalb einer Website und aufgerufene Inhalte können geschützt werden.
Verschlüsselung ist besonders wichtig in fremden oder gemeinsam genutzten Netzwerken. Dazu zählen beispielsweise öffentliche WLANs, Hotelnetzwerke, Veranstaltungsorte oder Gastzugänge. Ein unsicheres Netzwerk ist nicht automatisch ein Angriff, aber HTTPS reduziert die Möglichkeiten, den Webverkehr einfach mitzulesen.
Integrität gegen unbemerkte Veränderungen
HTTPS schützt nicht nur die Vertraulichkeit, sondern auch die Integrität der übertragenen Daten. Der Browser kann feststellen, wenn Daten auf dem Transportweg verändert wurden. Dadurch wird es schwieriger, unbemerkt Inhalte auszutauschen, etwa ein Skript, einen Link oder einen Teil einer Seite.
Dieser Schutz ist für moderne Websites besonders relevant, weil viele Seiten aus zahlreichen Bestandteilen bestehen: HTML, Bildern, Schriftarten, Stylesheets, Skripten und Schnittstellen zu anderen Diensten. Wird ein Bestandteil manipuliert, kann das die Darstellung oder die Funktion der Website beeinflussen.
Überprüfung der angesprochenen Domain
Ein TLS-Zertifikat ist an eine oder mehrere Domains gebunden. Der Browser prüft, ob das Zertifikat zur aufgerufenen Webadresse passt, ob es noch gültig ist und ob es von einer vertrauenswürdigen Zertifizierungsstelle stammt. Bei Problemen zeigt der Browser eine Warnung an.
Diese Prüfung hilft dabei, bestimmte Arten von Täuschung zu erkennen. Sie ersetzt jedoch nicht die Aufmerksamkeit des Nutzers. Eine ähnlich aussehende Domain kann trotz HTTPS zu einer anderen Website gehören. Vor der Eingabe sensibler Daten sollten daher Domainname, Schreibweise und Kontext geprüft werden.
Warum HTTP für öffentliche Websites kaum noch sinnvoll ist
Eine öffentlich erreichbare Website wird aus Sicht von Sicherheit und Nutzerfreundlichkeit grundsätzlich über HTTPS betrieben. Das gilt auch dann, wenn dort keine Konten, Bestellungen oder Zahlungsdaten verarbeitet werden. Schon eine einfache Kontaktseite kann personenbezogene Angaben übermitteln. Außerdem kann der gesamte Seiteninhalt vor Manipulation geschützt werden.
Browser weisen bei HTTP häufig auf eine unsichere Verbindung hin, insbesondere wenn ein Formular Daten abfragt. Solche Hinweise können Besucher verunsichern und die Nutzung erschweren. Bei HTTPS sehen Nutzer dagegen, dass die Verbindung technisch abgesichert ist. Das bedeutet zwar nicht automatisch Vertrauen, vermeidet aber eine vermeidbare Warnung.
Auch moderne Webfunktionen setzen häufig eine sichere Verbindung voraus oder funktionieren unter HTTPS zuverlässiger. Dazu gehören je nach Browser und Anwendung beispielsweise bestimmte Schnittstellen für Standortdaten, Benachrichtigungen, Kamera- oder Mikrofonzugriff. Wer eine zukunftsfähige Website plant, sollte HTTPS daher als Standard betrachten.
HTTPS, Datenschutz und Sicherheit
HTTPS ist ein technischer Baustein für Datenschutz, aber keine vollständige Datenschutzmaßnahme. Die Verschlüsselung schützt den Transportweg zwischen Browser und Webserver. Sie entscheidet nicht darüber, welche Daten die Website erhebt, wie lange sie gespeichert werden, wer darauf zugreifen kann oder ob externe Dienste eingebunden sind.
Für eine verantwortungsvolle Website gehören daher mehrere Ebenen zusammen:
- Eine korrekt eingerichtete HTTPS-Verbindung schützt die Übertragung.
- Datensparsame Formulare begrenzen die Menge erhobener Informationen.
- Eine verständliche Datenschutzerklärung erläutert die Verarbeitung.
- Server, CMS, Erweiterungen und Bibliotheken müssen regelmäßig gepflegt werden.
- Zugänge sollten mit sicheren Passwörtern und geeigneten zusätzlichen Schutzmaßnahmen abgesichert sein.
- Backups, Berechtigungskonzepte und ein Verfahren für Sicherheitsvorfälle ergänzen den technischen Schutz.
Wichtig ist auch die sogenannte Ende-zu-Ende-Betrachtung. HTTPS schützt die Verbindung auf dem Weg zum Zielserver. Auf dem Server selbst können Daten weiterhin gespeichert, verarbeitet oder protokolliert werden. Auch externe Empfänger und Schnittstellen müssen deshalb sorgfältig ausgewählt und abgesichert werden.
Was bedeutet das Schloss-Symbol im Browser?
Das Schloss-Symbol zeigt in der Regel, dass der Browser eine gültige HTTPS-Verbindung erkannt hat. Über die Website-Informationen können Nutzer meist weitere Angaben zum Zertifikat und zur Verbindung aufrufen. Das Symbol ist ein technischer Hinweis, aber kein Gütesiegel für das gesamte Angebot.
Ein Schloss bedeutet insbesondere nicht:
- dass der Betreiber der Website bekannt oder seriös ist,
- dass ein Online-Shop zuverlässig liefert,
- dass die Inhalte fachlich richtig sind,
- dass keine Schadsoftware auf der Website vorhanden ist,
- dass alle eingebundenen Drittanbieter datenschutzgerecht arbeiten.
Fehlt das Schloss oder zeigt der Browser eine Warnung, sollten sensible Daten nicht eingegeben werden, bis die Ursache geklärt ist. Bei einer Warnung kann beispielsweise das Zertifikat abgelaufen sein, nicht zur Domain passen oder durch eine fehlerhafte Serverkonfiguration problematisch sein.
HTTP auf HTTPS umstellen: eine praktische Checkliste
Die Umstellung ist mehr als das Eintragen eines Zertifikats. Eine sorgfältige Migration verhindert, dass Besucher, Suchmaschinen oder technische Schnittstellen auf alte Adressen stoßen.
1. Zertifikat und Hosting prüfen
Zunächst muss der Hosting-Anbieter HTTPS für die verwendeten Domains ermöglichen. Das Zertifikat muss die Hauptdomain sowie gegebenenfalls die genutzte Subdomain abdecken. Bei mehreren Domains und Sprachversionen sollte geprüft werden, welche Hostnamen tatsächlich erreichbar sind.
Nach der Einrichtung sollte die Website unter HTTPS aufgerufen werden. Dabei sind Zertifikatswarnungen, Weiterleitungen und die Erreichbarkeit wichtiger Unterseiten zu kontrollieren. Eine automatische Zertifikatserneuerung sollte ebenfalls zuverlässig funktionieren.
2. Interne Verweise anpassen
Interne Links, Bilder, Stylesheets, Skripte und Downloadpfade sollten nach Möglichkeit auf HTTPS verweisen. Absolute Adressen mit http:// können zu Warnungen führen oder vom Browser blockiert werden. Dieses Problem wird häufig als Mixed Content bezeichnet: Die Hauptseite ist sicher geladen, einzelne Bestandteile werden jedoch unsicher angefordert.
Besonders gründlich sollte die Suche in Datenbanken, CMS-Einstellungen, Vorlagen und Konfigurationsdateien erfolgen. Auch Canonical-Tags, strukturierte Daten, Open-Graph-Adressen und XML-Sitemaps müssen zur HTTPS-Version passen.
3. Dauerhafte Weiterleitungen einrichten
Die alte HTTP-Adresse sollte dauerhaft auf das entsprechende HTTPS-Ziel weiterleiten. Dabei muss jede alte URL möglichst auf ihre passende neue URL zeigen. Eine pauschale Weiterleitung aller Seiten auf die Startseite ist für Besucher und Suchmaschinen meist schlechter als eine präzise Zuordnung.
Weiterleitungsketten sollten vermieden werden. Besser ist eine direkte Weiterleitung von HTTP zur endgültigen HTTPS-Adresse. Vor der Aktivierung empfiehlt sich eine Sicherung der Serverkonfiguration, damit Fehler schnell zurückgenommen werden können.
4. Externe Dienste kontrollieren
Schriftarten, Analysewerkzeuge, Videos, Karten, Zahlungsdienste und andere externe Ressourcen müssen ebenfalls über HTTPS eingebunden werden. Manche Anbieter stellen hierfür eigene sichere Endpunkte bereit. Nicht mehr benötigte oder unsicher eingebundene Ressourcen sollten entfernt werden.
Bei Drittanbietern geht es nicht nur um die technische Erreichbarkeit. Auch Datenschutz, Zweck der Einbindung und gegebenenfalls erforderliche Einwilligungen müssen berücksichtigt werden.
5. Formulare, Logins und Schnittstellen testen
Nach der Umstellung sollten zentrale Funktionen geprüft werden: Anmeldung, Passwortänderung, Kontaktformulare, Warenkorb, Bestellablauf, Downloads, Suchfunktion und API-Verbindungen. Dabei sollten unterschiedliche Gerätetypen und aktuelle Browser einbezogen werden.
Eine solche Kontrolle ist keine einmalige Garantie für Fehlerfreiheit. Sie zeigt aber, ob die wichtigsten Abläufe nach der Umstellung wie vorgesehen funktionieren. Zusätzlich helfen Serverprotokolle und Monitoring dabei, Weiterleitungs- oder Zertifikatsprobleme zu erkennen.
6. Suchmaschinen- und Analysekonfiguration aktualisieren
Die HTTPS-Variante sollte in den relevanten Webmaster- und Analysewerkzeugen hinterlegt werden. Sitemaps, Canonical-Referenzen und interne Verlinkungen müssen konsistent sein. Die Umstellung kann vorübergehend zusätzliche Signale und Crawling-Aktivität auslösen, weshalb eine Nachkontrolle sinnvoll ist.
Typische Fehler bei der Umstellung
Nur die Startseite wird weitergeleitet
Wenn lediglich die Startseite auf HTTPS verweist, können alte Unterseiten weiterhin unverschlüsselt erreichbar sein. Besser ist eine Regel, die jede HTTP-URL auf ihre entsprechende HTTPS-URL weiterleitet und dabei Pfad sowie gegebenenfalls Parameter sinnvoll behandelt.
Mixed Content bleibt unentdeckt
Eine Seite kann im Browser scheinbar funktionieren, obwohl einzelne Ressourcen weiterhin über HTTP geladen werden. Entwicklerwerkzeuge und automatisierte Website-Prüfungen helfen, solche Verweise zu finden. Besonders problematisch sind Skripte, weil der Browser sie aus Sicherheitsgründen blockieren kann.
Weiterleitungen werden falsch kombiniert
CMS, Hosting-Panel, Serverkonfiguration und Erweiterungen können gleichzeitig Weiterleitungen erzeugen. Daraus entstehen Schleifen oder unnötige Zwischenstationen. Die Regeln sollten deshalb an einer klar definierten Stelle nachvollziehbar verwaltet und anschließend mit mehreren URL-Varianten geprüft werden.
Subdomains werden vergessen
Eine Website kann neben der Hauptdomain weitere Hostnamen verwenden, etwa für Bilder, Shop, Blog, Verwaltung oder Schnittstellen. Jeder tatsächlich genutzte Hostname braucht eine passende Konfiguration. Nicht benötigte Subdomains sollten deaktiviert oder eindeutig weitergeleitet werden.
HTTPS wird mit vollständiger Sicherheit verwechselt
HTTPS schützt die Verbindung, nicht automatisch die Anwendung. Veraltete Software, unsichere Passwörter, fehlerhafte Berechtigungen oder schlecht geprüfte Eingaben bleiben mögliche Risiken. Die Umstellung sollte daher Teil eines umfassenderen Sicherheitskonzepts sein.
Wann kann HTTP noch vorkommen?
Im öffentlichen Web sollte HTTP nicht als Standard für neue Websites eingesetzt werden. In abgeschotteten internen Testumgebungen oder bei bestimmten lokalen Entwicklungsabläufen kann HTTP technisch noch vorkommen. Auch ältere Geräte oder spezielle Anwendungen können Einschränkungen haben.
Solche Ausnahmen sollten bewusst begrenzt, dokumentiert und vom öffentlichen Zugang getrennt werden. Sobald echte Nutzerdaten, externe Zugriffe oder produktive Prozesse beteiligt sind, ist eine sichere Verbindung die deutlich verantwortungsvollere Wahl.
HTTP oder HTTPS für verschiedene Website-Typen
| Website oder Anwendung | Empfehlung | Besonderer Grund |
|---|---|---|
| Informationsseite | HTTPS | Schutz der Inhalte und Vermeidung von Browserwarnungen |
| Blog oder Magazin | HTTPS | Schutz von Sitzungen, Kommentaren und eingebundenen Ressourcen |
| Kontaktformular | HTTPS | Schutz der übermittelten Angaben |
| Online-Shop | HTTPS | Schutz von Konten, Bestellungen und Zahlungsabläufen |
| Webanwendung | HTTPS | Schutz von Sitzungen und interaktiven Funktionen |
| Interne Testumgebung | Je nach Umfeld | Risiko, Zugriff und technische Anforderungen müssen bewertet werden |
Die Tabelle ist als Orientierung gedacht. Entscheidend sind die tatsächlich übertragenen Daten, die Erreichbarkeit der Anwendung und die Bedrohungen im jeweiligen Umfeld. Je sensibler die Informationen und je offener der Zugang, desto weniger vertretbar ist eine unverschlüsselte Verbindung.
FAQ
Ist HTTPS immer besser als HTTP?
Für öffentlich erreichbare Websites lautet die praktische Antwort meistens ja. HTTPS schützt die Verbindung, verhindert viele Browserwarnungen und bildet die Grundlage für moderne Webfunktionen. In einer rein lokalen Entwicklungsumgebung kann HTTP vorübergehend ausreichend sein, sollte aber nicht unbedacht für echte Nutzerdaten verwendet werden.
Kann man eine HTTP-Website weiterhin aufrufen?
Das hängt von Browser, Server und Konfiguration ab. Viele Websites leiten HTTP automatisch auf HTTPS um. Wird keine Weiterleitung eingerichtet, kann die Seite zwar erreichbar sein, der Browser weist aber auf die fehlende Verschlüsselung hin. Sensible Daten sollten dort nicht eingegeben werden.
Schützt HTTPS vor Phishing?
Nein, nicht zuverlässig. Auch eine betrügerische Website kann ein gültiges Zertifikat besitzen. HTTPS schützt die Verbindung zur aufgerufenen Domain, bestätigt aber nicht automatisch die Absichten des Betreibers. Domainname, Absender, Inhalte und Zahlungsaufforderungen sollten zusätzlich geprüft werden.
Ist ein kostenloses Zertifikat ausreichend?
Die Kosten des Zertifikats allein sagen wenig über die technische Qualität der Verbindung aus. Entscheidend sind eine vertrauenswürdige Zertifikatskette, korrekte Domainabdeckung, moderne TLS-Konfiguration und zuverlässige Erneuerung. Ein kostenloses Zertifikat kann diese Anforderungen erfüllen, wenn es passend eingerichtet und gepflegt wird.
Was ist Mixed Content?
Mixed Content liegt vor, wenn eine HTTPS-Seite einzelne Ressourcen über HTTP laden möchte. Browser blockieren solche Ressourcen teilweise oder zeigen Warnungen an. Die Ursache wird meist behoben, indem interne und externe Verweise auf HTTPS umgestellt oder nicht mehr benötigte Ressourcen entfernt werden.
Verändert HTTPS die Suchmaschinenoptimierung?
HTTPS ist ein positives technisches Qualitätssignal und gehört zu einer professionellen Website-Grundausstattung. Eine fehlerhafte Umstellung kann jedoch zu Weiterleitungsproblemen, doppelten URLs oder nicht erreichbaren Inhalten führen. Deshalb sollten technische SEO-Signale wie Canonical-Tags, Sitemaps und Statuscodes konsistent aktualisiert werden.
Muss ich bei HTTPS etwas im Browser installieren?
Nein. Moderne Browser unterstützen HTTPS automatisch. Die Website muss auf dem Server korrekt eingerichtet sein. Nutzer sollten keine unbekannten Zertifikate oder Browser-Erweiterungen installieren, nur damit eine einzelne Website funktioniert. Eine Zertifikatswarnung sollte zunächst als ernstzunehmender Hinweis betrachtet werden.
Reicht HTTPS für einen sicheren Online-Shop aus?
Nein. HTTPS schützt die Übertragung, ersetzt aber keine sichere Shop-Software, Zugriffskontrolle, regelmäßige Aktualisierung, Datensicherung und sorgfältige Auswahl von Zahlungs- und Drittanbieterdiensten. Für einen Shop müssen technische, organisatorische und rechtliche Anforderungen gemeinsam betrachtet werden.
Fazit: Für Websites ist HTTPS der klare Standard
HTTP und HTTPS erfüllen dieselbe grundlegende Aufgabe, unterscheiden sich aber beim Schutz der Verbindung deutlich. HTTP überträgt Daten ohne ausreichende Transportverschlüsselung und ist deshalb für öffentlich zugängliche Websites nicht mehr zeitgemäß. HTTPS schützt Vertraulichkeit und Integrität, überprüft die Domain und ermöglicht eine vertrauenswürdigere technische Basis.
Die Umstellung sollte sorgfältig erfolgen: Zertifikat einrichten, interne und externe Ressourcen prüfen, dauerhafte Weiterleitungen konfigurieren, Formulare testen und Suchmaschinen-Signale aktualisieren. Wer zusätzlich Software, Zugänge, Datenschutz und Server regelmäßig pflegt, erhält eine deutlich robustere Grundlage als durch das Schloss-Symbol allein.